

MyBatis中LIKE配合CONCAT实现安全模糊查询详解
本文详细介绍MyBatis中使用LIKE进行模糊查询的正确姿势。重点解析如何结合数据库函数CONCAT实现参数拼接,避免在XML中直接使用%#{name}%导致的SQL注入风险或语法错误。提供MySQL与Oracle下的具体代码示例及最佳实践,帮助开发者写出更安全、规范的SQL语句。
2026-10-16
22

本文详细介绍MyBatis中使用LIKE进行模糊查询的正确姿势。重点解析如何结合数据库函数CONCAT实现参数拼接,避免在XML中直接使用%#{name}%导致的SQL注入风险或语法错误。提供MySQL与Oracle下的具体代码示例及最佳实践,帮助开发者写出更安全、规范的SQL语句。
通过结合 CHARINDEX 函数与 CASE WHEN 语句,在 SQL Server 中构建单条查询逻辑,解决多参数模糊搜索问题。该方法避免了程序端拼接字符串或生成动态SQL带来的注入风险与逻辑冗余。同时涵盖数据透视(交叉表)及按范围分组统计等常见高级用法。
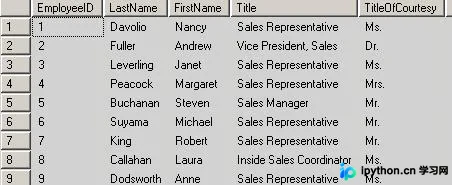
本文详细介绍如何在Python中利用MongoDB进行模糊查询。通过结合re模块与[[wp:a4]]函数,演示了如何对集合中的特定字段进行包含匹配。文章提供了完整的代码示例和结果分析,帮助开发者掌握Python操作MongoDB数据库的核心技巧,适用于需要灵活检索数据的场景。
在 Python 中执行 SQL 模糊查询时,常因字符串格式化字符 `%` 与 SQL LIKE 通配符 `%` 冲突导致报错。本文解析该问题的成因,并提供通过双百分号 `%%` 转义的正确写法,确保查询语句正确生成。
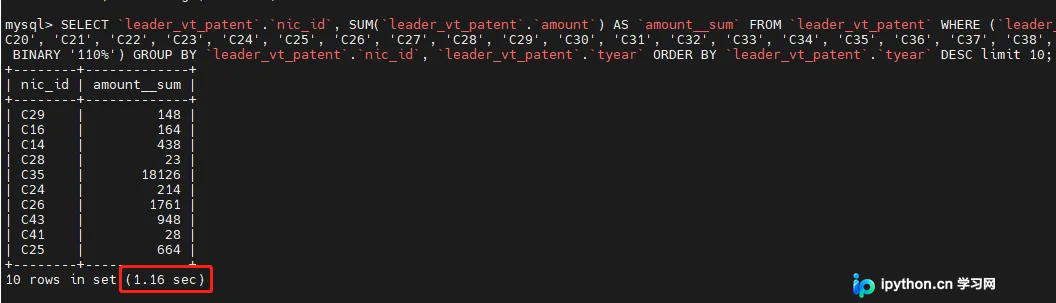
本文分析MySQL中LIKE BINARY与LIKE模糊查询的性能差异。通过Django ORM实例,展示区分大小写的LIKE BINARY导致索引失效或全表扫描引发的耗时问题,对比不区分大小写的LIKE带来的性能提升。详细讲解通配符%和_的用法、大小写敏感原理及转义技巧,为数据库查询优化提供参考。
本文介绍在PHP开发中连接数据库进行模糊查询的两种主要方式:SQL匹配模式(LIKE)和正则表达式匹配模式(REGEXP)。详细解析了%、_等通配符用法,以及正则表达式的特殊符号含义,并通过代码示例演示如何实现前缀、后缀、包含及特定长度字符的筛选。
本文介绍如何使用Python内置的sqlite3模块构建一个命令行通讯录系统。系统支持联系人信息的添加、删除及查询功能,核心亮点在于实现了单输入口的智能识别机制,自动区分姓名与电话号码,并支持基于LIKE语句的模糊查询与精确匹配,为轻量级数据存储应用提供参考。
本文介绍如何使用Python的os和re模块,通过7行代码实现本地文件夹的模糊查询功能。该脚本遍历指定目录,利用正则表达式去除文件后缀,并根据用户输入的关键字进行匹配输出。