使用 Python 代码实现 Docker 容器的高级编排
本文介绍如何通过 Python 编程替代传统的 docker-compose YAML 文件进行容器编排。该方法借助 netkiller-devops 库,利用 Python 的动态特性自动生成 Dockerfile 与 docker-compose.yml,并通过内置接口一键管理服务生命周期。相比纯 YAML 配置,该方法更能满足大规模服务集群管理与复杂逻辑编排的需求。
2026-10-11
4

本文介绍如何通过 Python 编程替代传统的 docker-compose YAML 文件进行容器编排。该方法借助 netkiller-devops 库,利用 Python 的动态特性自动生成 Dockerfile 与 docker-compose.yml,并通过内置接口一键管理服务生命周期。相比纯 YAML 配置,该方法更能满足大规模服务集群管理与复杂逻辑编排的需求。
本文详解 Python 沙箱的核心原理与主流实现方案,涵盖通过限制内置函数与命名空间进行进程内隔离的方法,以及结合 Docker 进行系统级隔离的操作。同时梳理白名单机制、权限控制与审计监控等关键步骤,帮助开发者有效防范不受信任代码的沙箱逃逸风险,确保运行环境的安全可控。
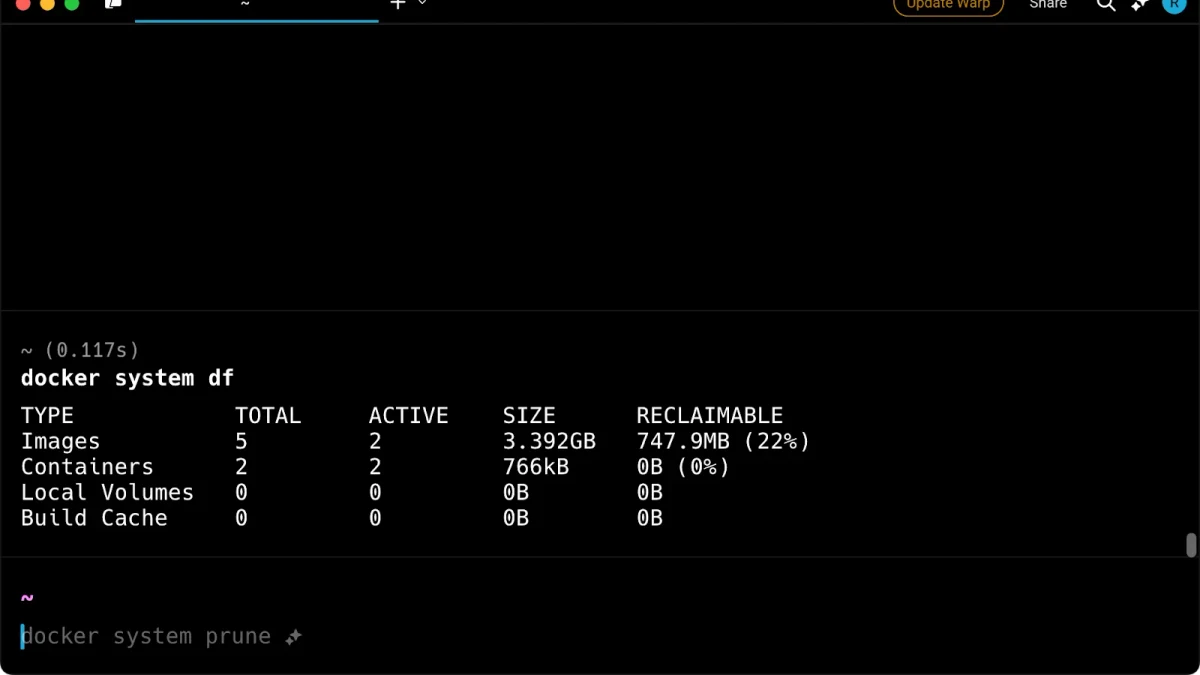
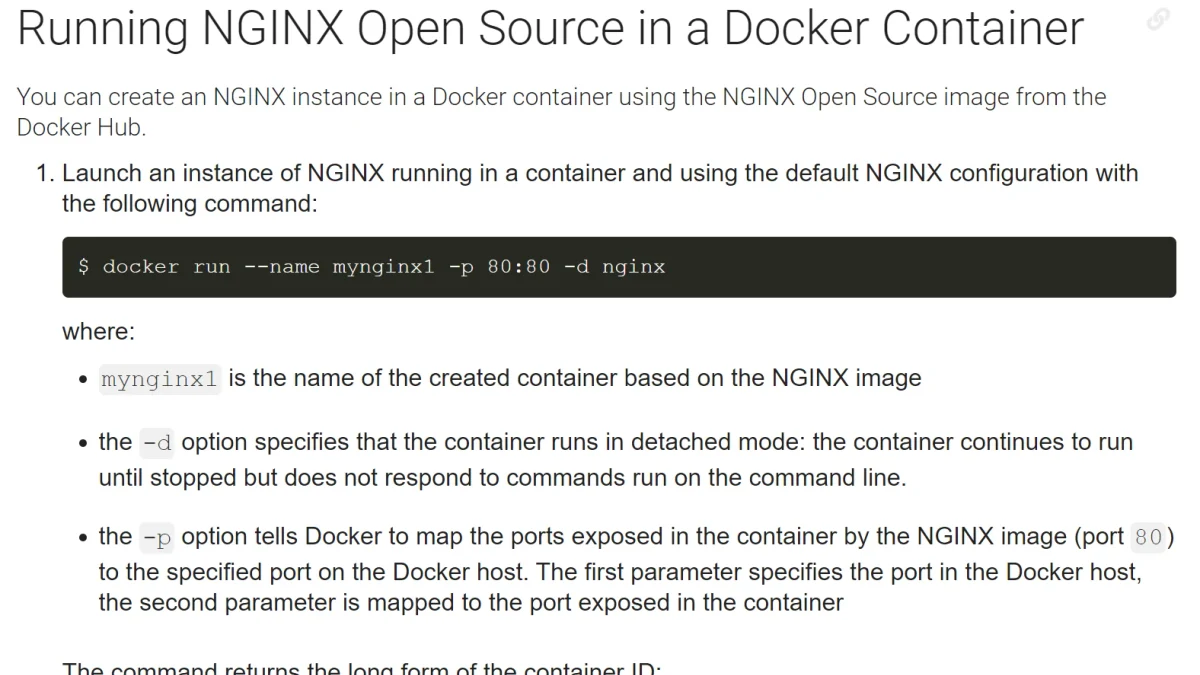
从 Docker 容器的前台(foreground)与后台(detached)运行模式入手,说明两种模式的区别、常用切换操作、状态验证及容易踩坑的命令与进程问题,帮助读者快速掌握实际使用方法。
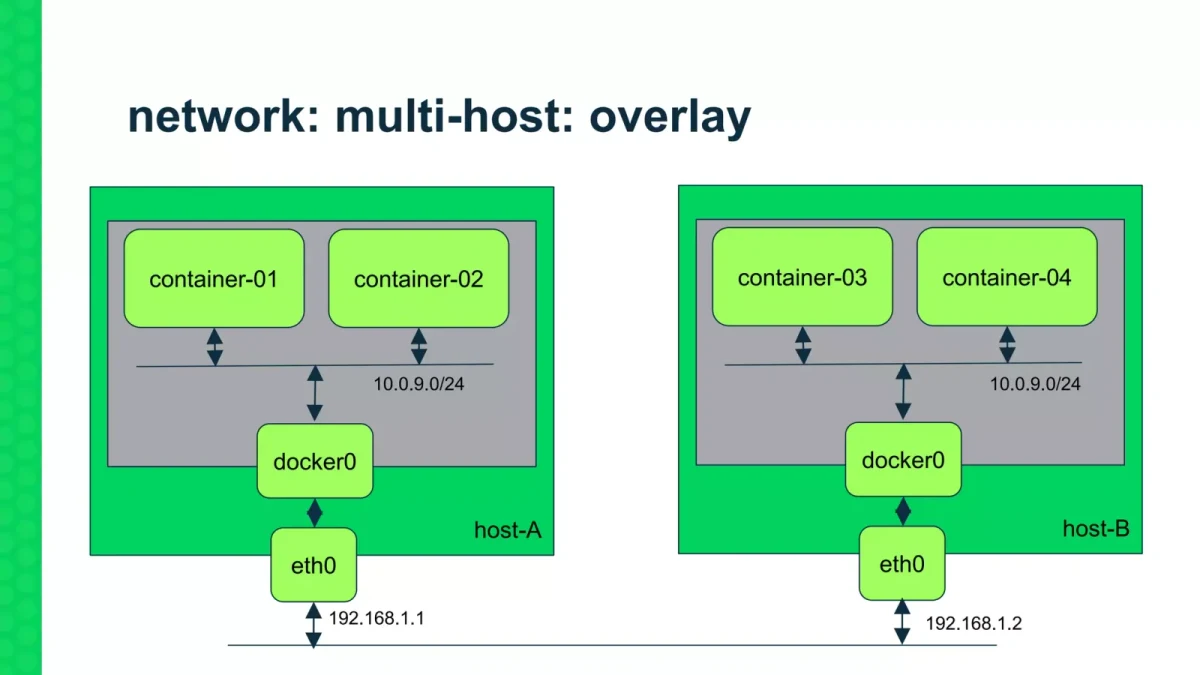
从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。
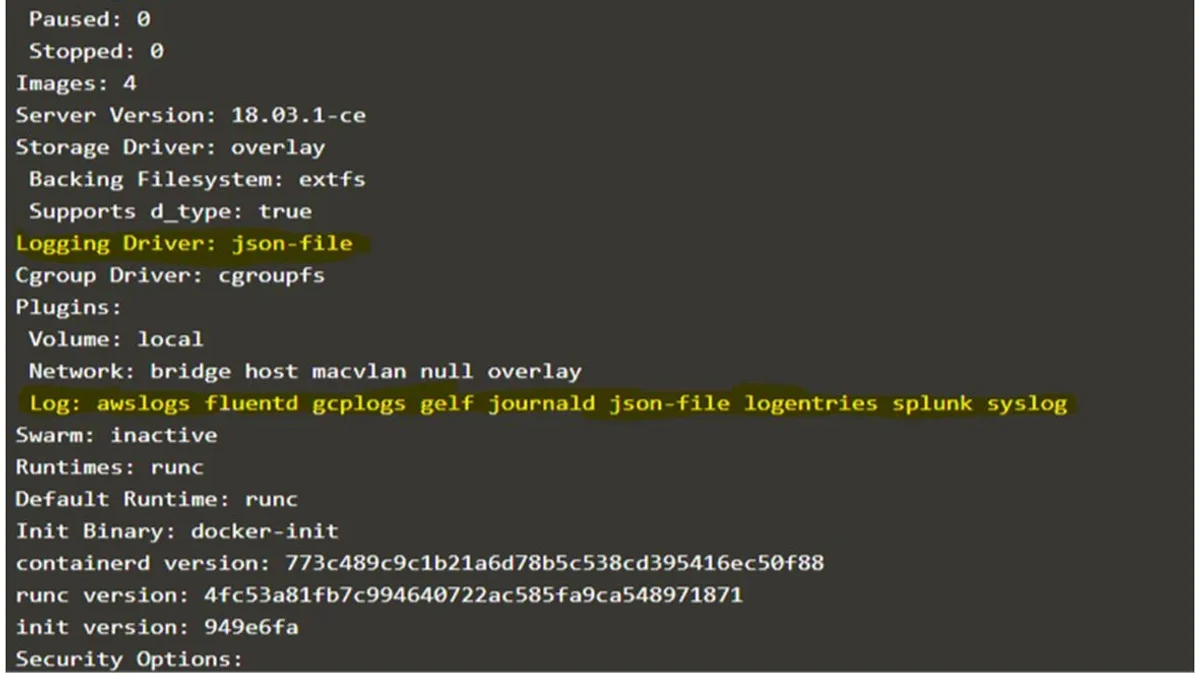
介绍Docker日志驱动的作用与默认json-file、syslog的适用场景,完成两种驱动的配置、验证、切换及常见问题排查。
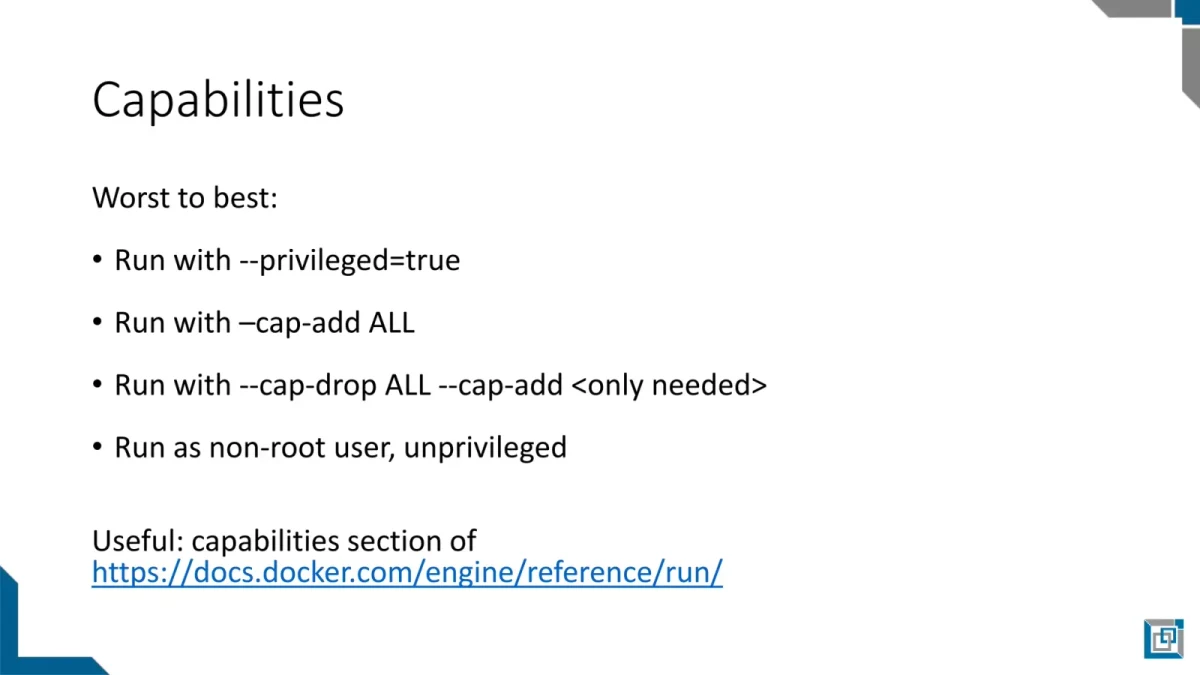
从最小权限原则出发,理解 Docker 中 seccomp 与 Linux capabilities 的职责边界,并通过实际命令配置、验证限制效果,掌握容器安全加固与常见避坑方法。
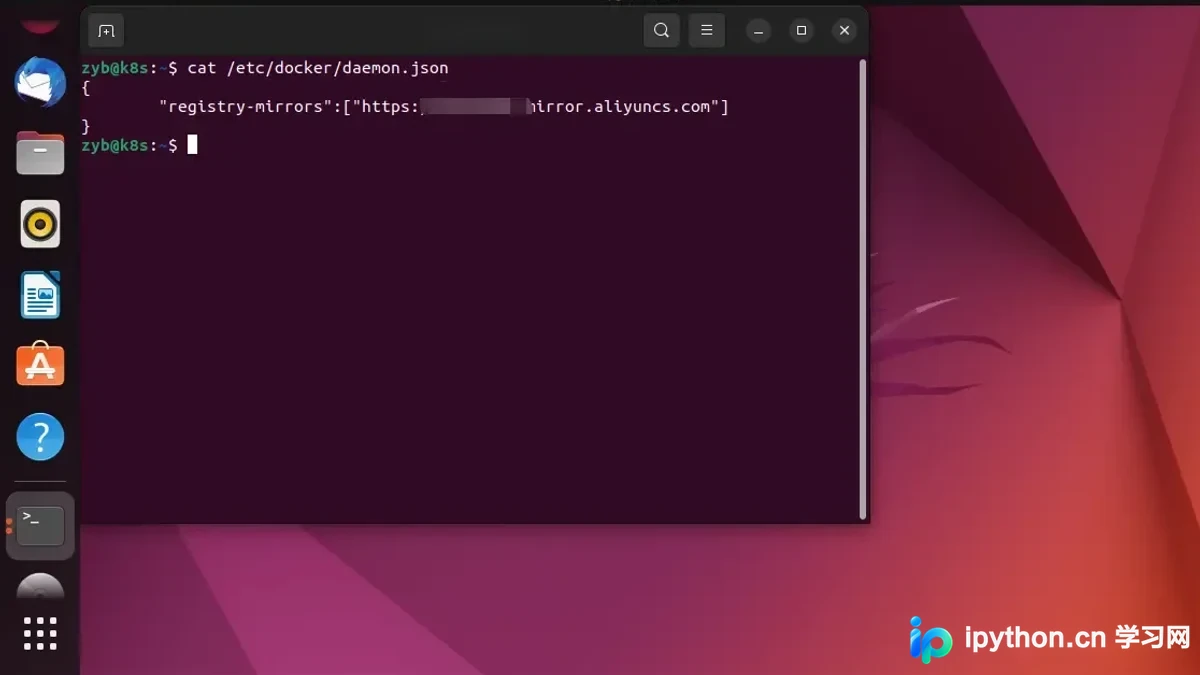
掌握Docker daemon.json的常用配置项、修改方法与验证流程,避免因JSON格式、参数冲突或重启方式不当导致Docker服务异常。
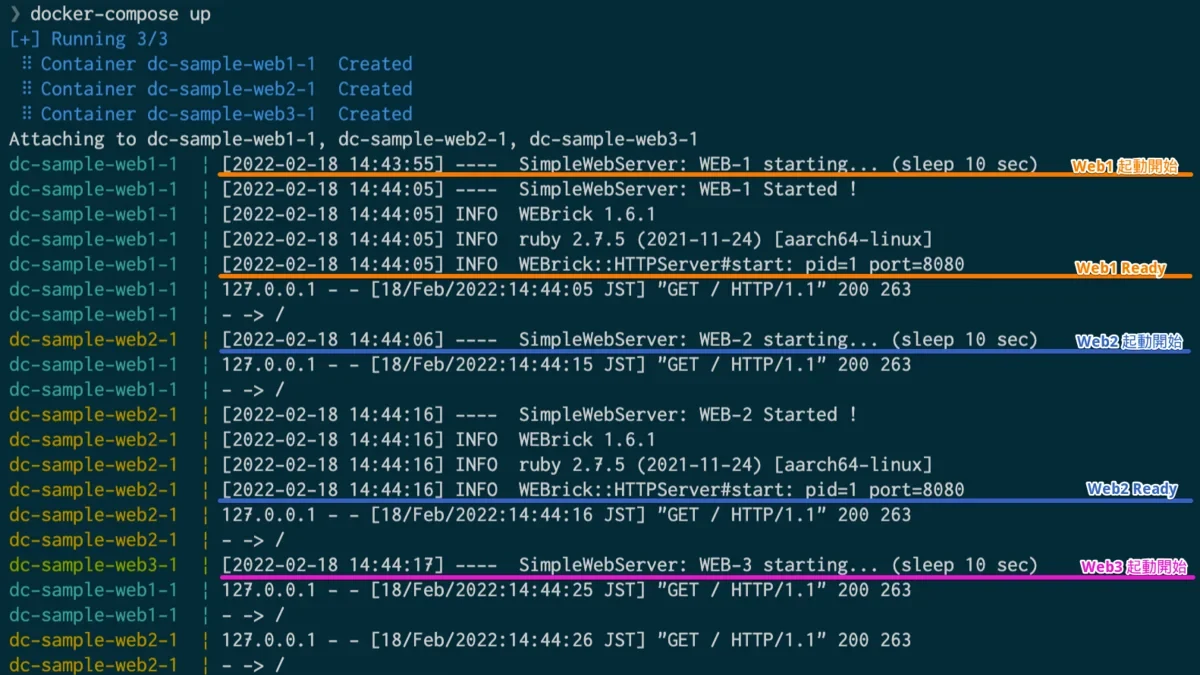
理解 Docker Compose 中 depends_on 的启动依赖机制,结合 healthcheck 实现“服务健康后再启动依赖服务”,并通过实际配置与验证方法掌握常见坑点。
系统梳理Docker容器管理中的高频故障,从错误识别、日志定位到网络与资源问题排查,结合命令验证和修复思路帮助运维人员快速定位容器无法启动、访问异常、资源不足等常见问题,并总结日常运维中的避坑要点。