

详解Python如何在Django中为用户模型添加自定义权限
本文深入探讨在Django框架中为用户模型添加自定义权限的两种核心方案。首先介绍通过模型Meta类定义权限的标准做法,随后详细解析利用post_syncdb信号在__init__.py中动态创建权限的实现方式。文章提供了具体代码示例,帮助用户灵活掌握权限控制机制,适用于需要细粒度权限管理的Web应用开发场景。
2026-10-13
7

本文深入探讨在Django框架中为用户模型添加自定义权限的两种核心方案。首先介绍通过模型Meta类定义权限的标准做法,随后详细解析利用post_syncdb信号在__init__.py中动态创建权限的实现方式。文章提供了具体代码示例,帮助用户灵活掌握权限控制机制,适用于需要细粒度权限管理的Web应用开发场景。
本文深入解析Django中django.middleware.csrf.CsrfViewMiddleware的工作原理及配置方法。详细阐述如何在后台settings中启用中间件,在前端模板通过{% csrf_token %}及Ajax全局设置提交CSRF令牌。重点讨论复杂JSON对象(如数组格式)通过POST提交时的序列化与反序列化规范,以及contentType设置注意事项,并提供基于Token单次失效机制的防御策略,帮助开发者有效防止CSRF攻击。
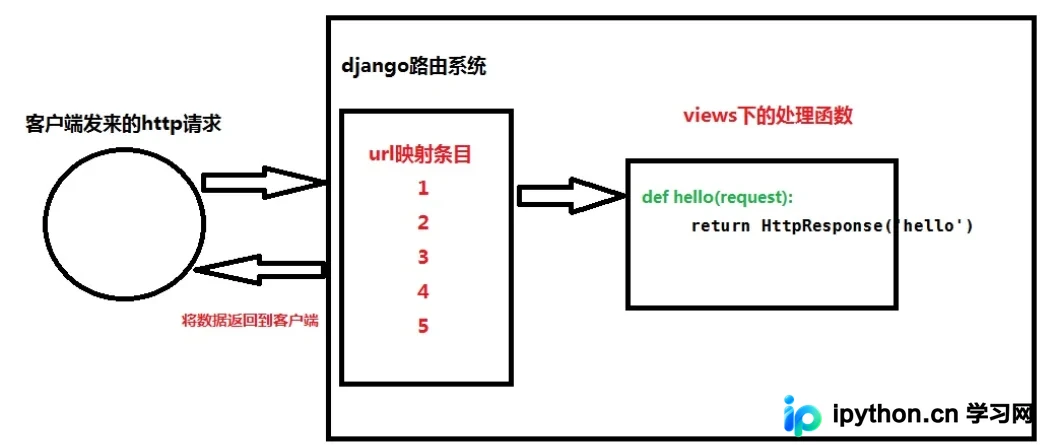
本文深入解析Django URLconf路由系统的核心机制,涵盖正则表达式匹配原理、视图函数参数传递方式及关键字参数配置。通过具体示例演示URL命名、路由分发及include方法的应用,帮助开发者构建灵活且高性能的Django网站路由结构。
本文深入解析 Django 框架中 CSRF 防护机制的工作原理,涵盖 CsrfViewMiddleware 的配置、{% csrf_token %} 模板标签在表单中的应用,以及 Ajax 请求中 X-CSRFTOKEN 头部的设置方法。同时提供全局与局部禁用 CSRF 验证的替代方案及风险提示,帮助开发者安全处理 POST 请求。
本文详解Django ORM的Code First模式及MySQL数据库配置。涵盖settings中数据库连接参数设置、解决MySQLdb驱动兼容性问题(使用PyMySQL)、处理mysqlclient版本报错,以及配置INSTALLED_APPS和SQL日志打印等关键步骤,帮助开发者顺利完成数据库迁移。
本文深入解析Django中forms组件的核心用法,涵盖字段渲染的三种方式、错误信息显示及输入重置机制。通过注册用户实例,详细演示如何编写模型与视图,并重点讲解局部钩子(clean_name)与全局钩子(clean)的实现,包括密码一致性校验及错误信息的模板处理,帮助开发者掌握Django表单验证的最佳实践。
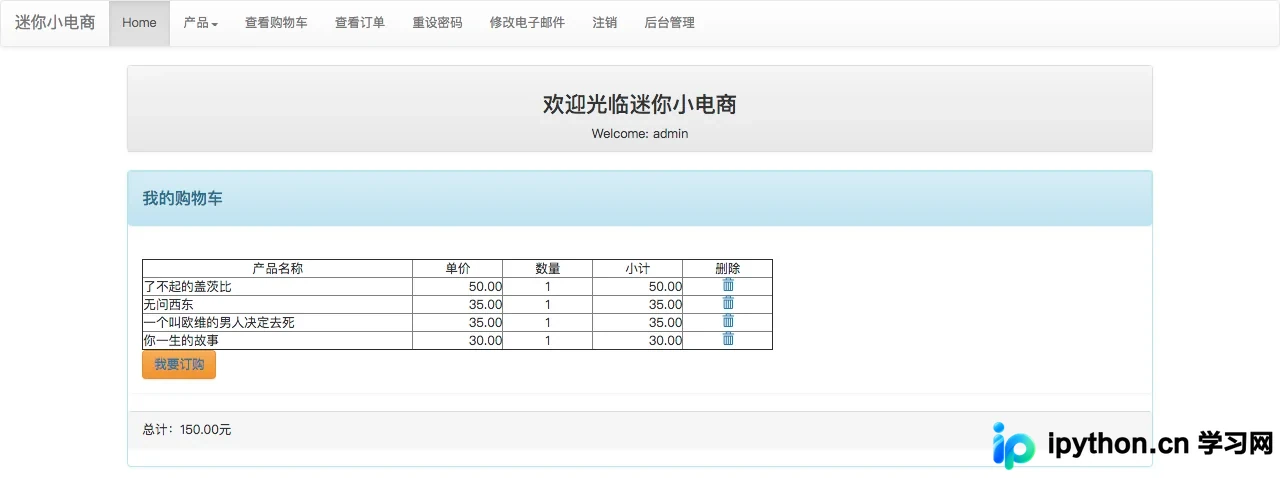
本文详细介绍如何在 Django 中实现购物车功能。通过配置 SESSION_EXPIRE_AT_BROWSER_CLOSE 控制会话生命周期,利用 django-cart 模块简化商品增删查逻辑。涵盖 urls.py 路由配置、视图函数编写及 cart.html 模板展示,帮助开发者快速构建暂存商品、查看订单的电商核心模块。
本文介绍如何修改 Django 中 migrations 文件的默认存储目录。通过研究 MigrationWriter 类的 basedir 方法,可实现将迁移文件指定到自定义路径(如 /data/app/models/migrations)。操作涉及修改系统包源码,需注意环境部署时的同步更新。
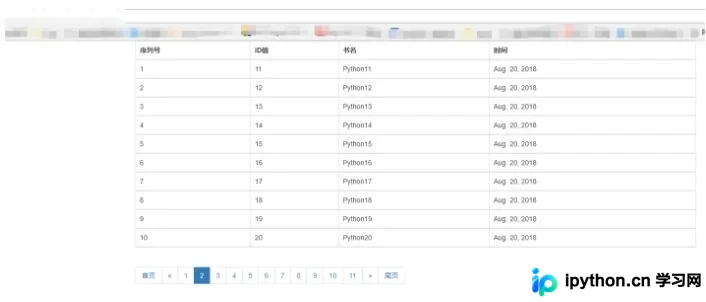
本文详细介绍Django中自定义分页功能的两种实现方式。首先通过稳扎稳打版代码演示如何手动处理页码计算、数据切片及HTML生成;随后进阶至封装保存版,通过Page类将分页逻辑封装,简化视图层代码。文章包含完整的Python视图代码、HTML模板示例及效果说明,帮助开发者灵活掌握Django分页技巧。
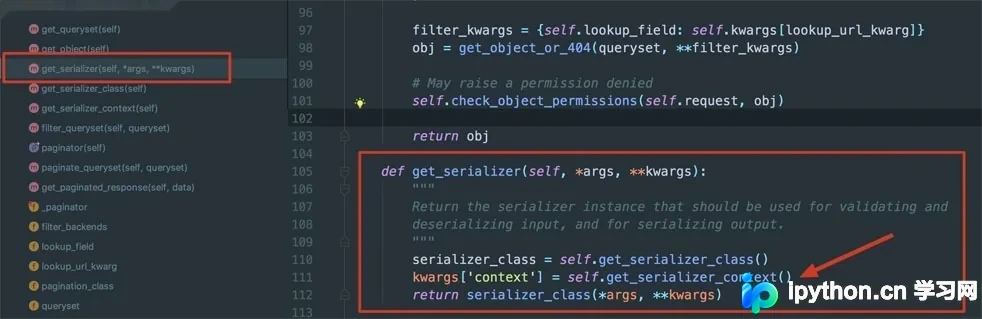
本文深入解析Django REST Framework中图片路径返回结果不一致的问题。当序列化视图包含Request上下文时,DRF会自动为图片字段添加域名前缀;而在Serializer中直接处理时则返回相对路径。通过理解源码逻辑及手动指定Request对象,可统一图片路径格式,确保前端获取正确的资源地址。
本文详解Django中基于URL参数的标签筛选实现。涵盖一对多场景下的课程类型、难度及隐藏状态筛选,以及多对多场景下通过课程方向联动筛选类型的逻辑。提供完整的数据库模型、URL配置、视图处理及前端模板代码,展示如何利用正则路由传递参数并动态生成筛选条件。
本文介绍如何在Django项目中通过django-log-request-id库或自定义中间件为每个请求生成唯一Request ID,并将其注入日志格式中。该方法支持从HTTP头继承ID,便于在微服务架构下追踪跨系统请求链路,提升线上故障排查效率。