

Django中通过AbstractUser扩展用户模型及认证配置详解
本文详解如何在Django中利用AbstractUser类扩展内置User模型,增加QQ、微信等自定义字段。重点讲解settings.py中AUTH_USER_MODEL的配置、认证后端AUTHENTICATION_BACKENDS的逗号规范,以及解决密码明文存储和认证报错的实际代码实现,帮助开发者避免常见配置陷阱。
2026-10-14
6

本文详解如何在Django中利用AbstractUser类扩展内置User模型,增加QQ、微信等自定义字段。重点讲解settings.py中AUTH_USER_MODEL的配置、认证后端AUTHENTICATION_BACKENDS的逗号规范,以及解决密码明文存储和认证报错的实际代码实现,帮助开发者避免常见配置陷阱。
本文介绍如何在Django中利用connection.ops.datetime_trunc_sql方法,对日期时间字段进行年、月、日、时、分、秒六个粒度的分组统计。通过结合Django ORM的extra、values和annotate方法,配合东8区时区设置,可快速实现按不同时间粒度统计数据条数的需求,适用于日志分析、业务数据统计等场景。
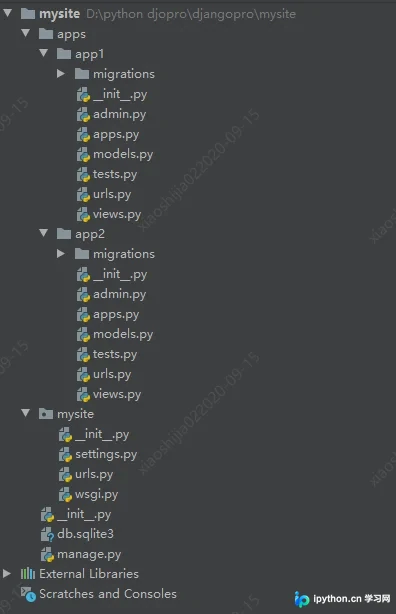
本文详细介绍Django项目中配置多个App的URL路由方法。通过示例展示如何在主urls.py中分发请求至各App,并配置各App的独立urls.py与views。同时涵盖settings.py中的App注册及启动服务命令,最后说明如何在不同App间通过导入models实现跨App数据访问。
本文介绍如何在 Django 框架中通过 django-cors-headers 模块解决前端 Ajax 跨域请求问题。详细讲解了安装步骤、应用注册、中间件配置及白名单设置,帮助开发者快速实现前后端分离架构下的安全数据交互。
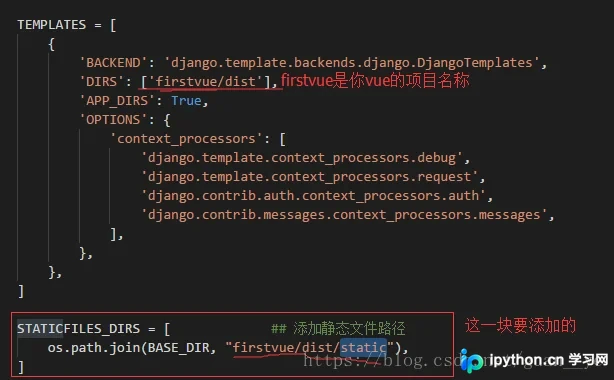
本文详细解析如何将Django后端与Vue前端进行整合。从环境配置、项目创建到打包部署,涵盖Node.js安装、Vue CLI使用、Webpack构建以及Django静态文件配置等关键步骤,帮助开发者实现前后端分离架构的无缝对接。
本文详解如何在Python主流Web框架Django和Flask中实现MySQL数据库的读写分离。通过配置Django的DATABASES及路由类,以及重写Flask-SQLAlchemy的Session和SQLAlchemy类,有效分担数据库压力,解决高并发场景下的性能瓶颈问题。
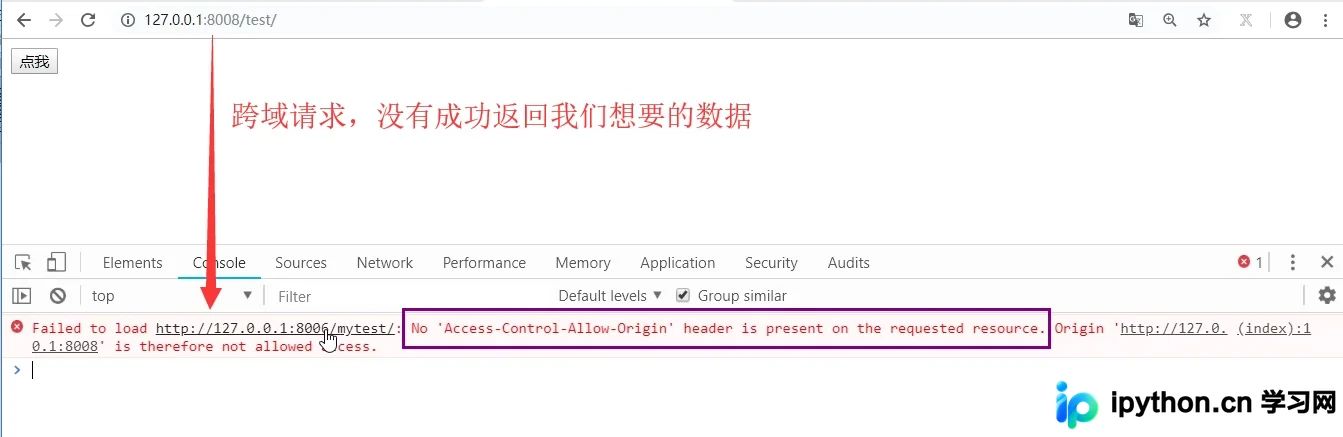
本文深入解析浏览器同源策略对跨域请求的限制,详解CORS(跨域资源共享)的工作机制。通过对比简单请求与非简单请求(预检请求)的差异,展示如何在Django项目中通过视图响应头或中间件配置Access-Control-Allow-Origin等字段,实现安全的跨域通信。
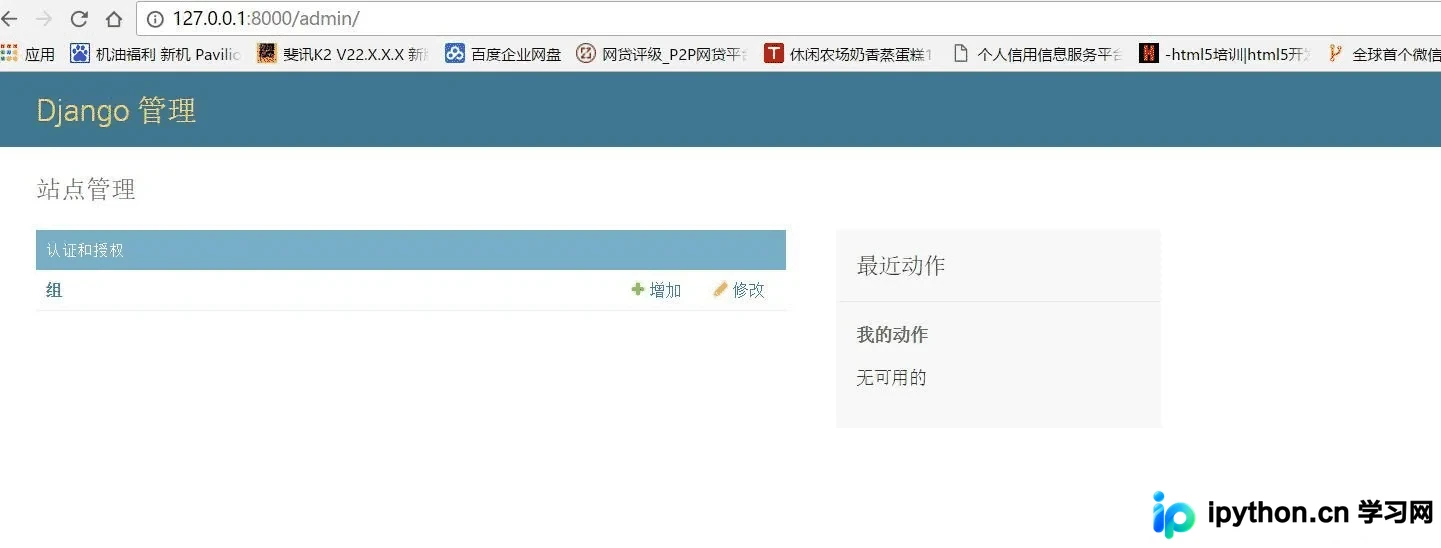
本文详解如何在Django项目中通过admin.py文件注册自定义数据库表,使模型在Admin后台可见。通过配置ModelAdmin类并调用admin.site.register,即可实现快速录入与管理数据记录,解决默认后台不显示自定义表的问题。
本文解析Django中通过正则表达式配置URL匹配的方法,对比传统动态URL与静态URL在SEO上的差异。详细演示如何利用re_path实现顺序传参(*args)与关键字传参(**kwargs),并说明后者在参数位置变换时的稳定性优势,帮助开发者优化路由配置。
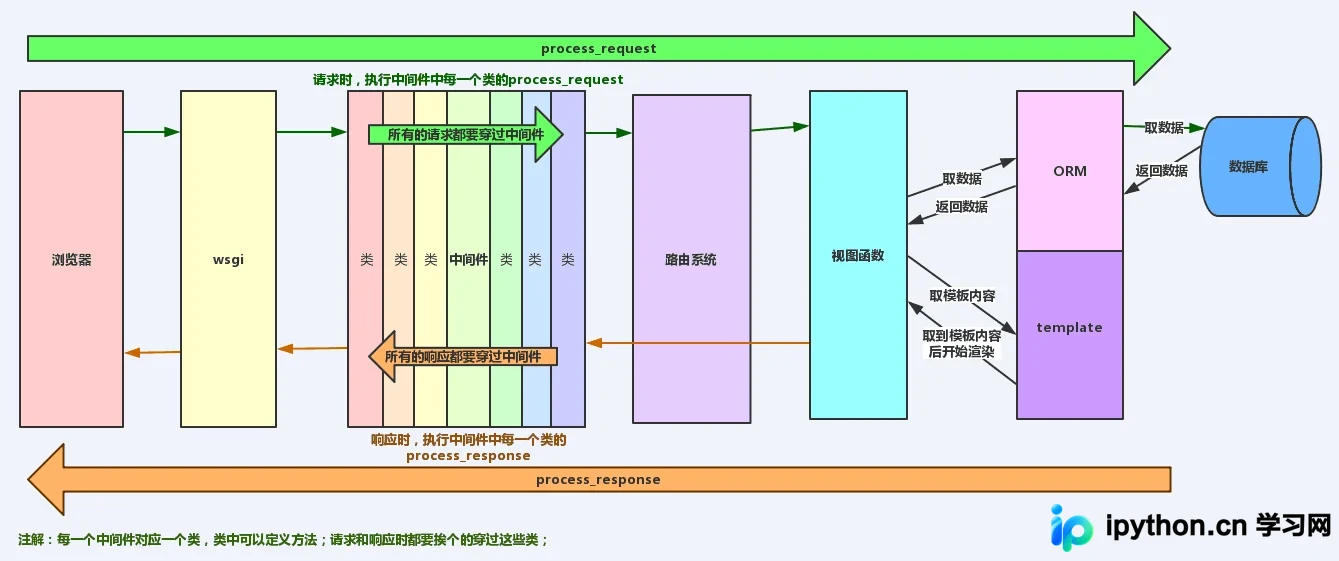
本文深入解析 Django 框架中 HTTP 请求的完整生命周期。从 WSGI 接口接收请求开始,依次经过中间件校验、路由匹配、视图函数处理及响应返回。重点对比了 wsgiref 与 werkzeug 的实现差异,并阐述了 FBV 与 CBV 的执行逻辑及 REST Framework 的介入机制,帮助开发者理解底层工作原理。
本文详细解析Django中执行原生MySQL语句的三种主要方式:利用extra方法修改查询集、通过raw方法返回模型实例以及使用数据库游标执行自定义SQL。文章对比了各方法的依赖关系、适用场景及具体代码实现,帮助开发者根据需求选择最合适的数据库操作方案。
本文深入解析Django默认auth系统中authenticate函数的源码实现,重点探讨其如何通过遍历验证后台并利用inspect.getcallargs进行参数兼容性检查,从而支持多角色、多数据源的灵活验证策略。文章通过代码示例展示了如何根据用户角色动态选择验证后端,并分析了信号机制在登录失败时的应用,为开发者自定义复杂认证逻辑提供实用参考。