Django集成QQ第三方登录完整教程
本文详细介绍如何在Django项目中集成QQ第三方登录功能。内容涵盖获取APP ID和KEY、配置路由与前端链接、封装解析OpenID的工具函数、后端处理授权回调及状态码验证,以及本地测试时的回调地址修改。通过具体代码示例,帮助开发者快速实现用户授权与数据同步。
2026-10-13
6

本文详细介绍如何在Django项目中集成QQ第三方登录功能。内容涵盖获取APP ID和KEY、配置路由与前端链接、封装解析OpenID的工具函数、后端处理授权回调及状态码验证,以及本地测试时的回调地址修改。通过具体代码示例,帮助开发者快速实现用户授权与数据同步。
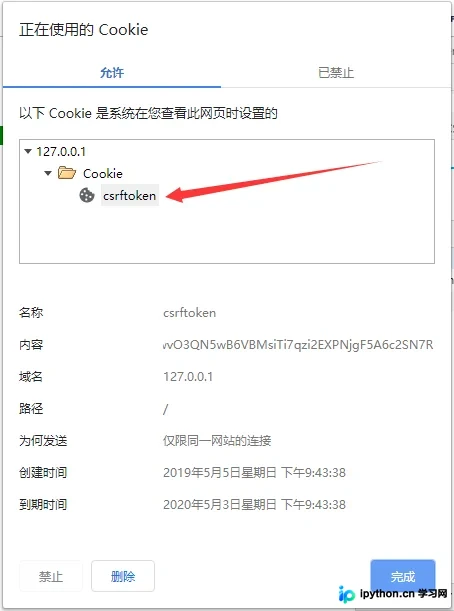
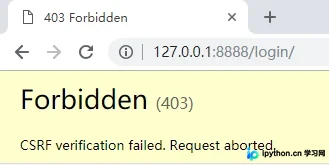
本文详解Django中使用AJAX发送POST请求时遇到的403 CSRF验证失败问题。通过分析官方JS解决方案与手动提取token两种方法,指出核心在于HTML中必须保留{% csrf_token %}以生成浏览器cookie。即使使用简化JS代码,若清除Cookie导致csrftoken丢失仍会报错,掌握token传递机制即可彻底解决该问题。
本文详细解析Django框架中Cookie的基础用法,涵盖如何创建响应对象、使用set_cookie设置普通Cookie以及利用set_signed_cookie添加盐值以增强安全性。教程包含完整的登录与主页视图代码示例,强调在POST请求中必须包含csrf_token以防止403错误,并演示如何通过request.COOKIES和get_signed_cookie进行Cookie读取与状态验证,帮助开发者快速掌握Django中的会话保持机制。
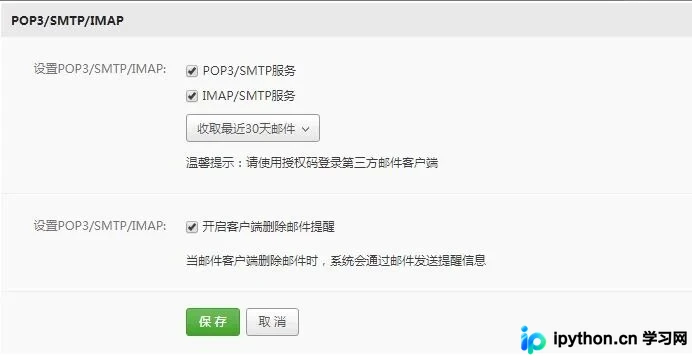
本文详解如何在Django项目中实现通过邮箱发送验证码来重置密码的功能。内容涵盖Django内置邮件模块的配置方法,包括QQ/163邮箱的SMTP设置与授权码获取,以及生成随机验证码、存入Session并校验的核心代码逻辑,帮助开发者快速完成身份验证与密码重置流程。
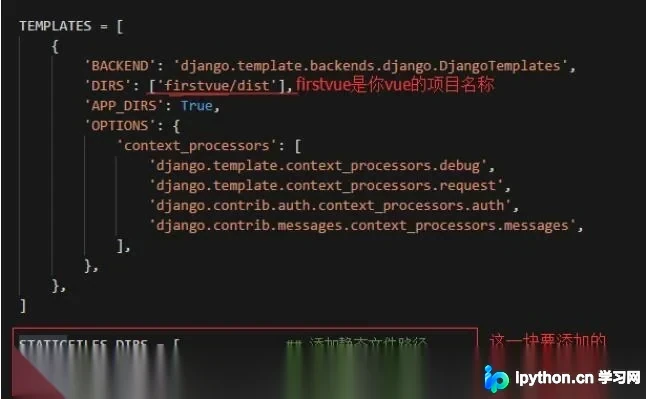
本文详细介绍如何使用Django作为后端框架,Vue作为前端框架进行开发,并最终将两者整合部署。内容涵盖Node.js环境配置、Vue CLI工具安装、Django项目中创建Vue应用、代码打包生成dist目录,以及修改Django的settings和urls配置以实现静态资源托管,最终通过runserver启动服务访问Vue首页。
本文介绍如何利用Django后端与ECharts前端库结合,实现从PLC采集数据的实时动态曲线展示。通过Django定时任务获取数据,前端使用AJAX异步请求获取最新数据,并借助setInterval定时刷新ECharts图表,确保页面不重载即可更新显示内容。
本文介绍在Django中,当视图传递包含嵌套字典及模型对象的复杂数据结构至模板时,如何通过自定义过滤器解决直接访问问题。通过定义get_key和get_attr两个过滤器,实现从字典中提取对象并获取其属性值,适用于处理深层嵌套数据场景。
本文对比了Django中直接使用Q对象进行条件查询与使用django-filter插件生成动态查询界面的两种方法。通过展示filter.py配置、widget样式设置及前端form渲染,详解如何利用django-filter自动生成文本框、下拉框等查询控件,提升开发效率。
本文详细解析Django框架中request.GET与request.POST的区别。GET用于查询资源,参数附于URL;POST用于更新资源,数据置于HTTP包体。文章深入讲解两者的QueryDict对象属性、键值对处理机制,并通过完整代码示例演示如何接收单值、多值及表单数据,帮助开发者掌握HTTP交互的核心差异。
本文总结了在使用Django、Echarts和Ajax实现数据动态更新时遇到的五个主要问题:URL路径配置错误、后端返回数据类型不正确、未引入JS源文件导致请求失败、通过XMLHttpRequest状态码排查报错,以及必须使用@csrf_exempt装饰器以绕过CSRF验证。文章提供了完整的Ajax参数配置、视图函数示例及URL路由设置,帮助开发者快速解决相关技术障碍。
本文详解 Django 插件 django-fernet-fields 的安装与核心用法。通过 EncryptedCharField 等字段实现应用层对称加密,确保密钥不入库。重点说明非确定性加密导致的索引、唯一性约束及查找限制,并提供可空字段的安全处理建议,保障数据库存储安全。
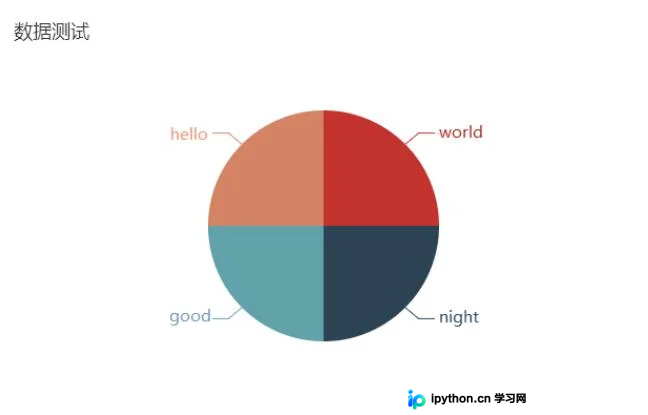
本文介绍如何在Django框架下通过后端生成JSON数据,并在前端利用Echarts库动态加载并渲染饼图。内容涵盖后端视图函数的数据打包逻辑、前端JavaScript对接收数据的解析处理,以及Echarts配置项中series数据的赋值方法,提供完整的代码示例供参考。