

Python Django Cookie 简单用法解析

本文详细解析Django框架中Cookie的基础用法,涵盖如何创建响应对象、使用set_cookie设置普通Cookie以及利用set_signed_cookie添加盐值以增强安全性。教程包含完整的登录与主页视图代码示例,强调在POST请求中必须包含csrf_token以防止403错误,并演示如何通过request.COOKIES和get_signed_cookie进行Cookie读取与状态验证,帮助开发者快速掌握Django中的会话保持机制。
Django Cookie基础设置与验证
首先定义一个用于展示个人信息的页面文件 home.html。
<!DOCTYPE html>
<html lang="en">
<head>
  <meta charset="UTF-8">
  <title>个人信息页面</title>
</head>
<body>
<p>个人信息页面</p>
</body>
</html>
该模板文件的内容非常简单,仅返回一段固定的字符串文本。
接着创建用于用户登录的页面文件 login.html。
<!DOCTYPE html>
<html lang="en">
<head>
  <meta charset="UTF-8">
  <title>登录页面</title>
</head>
<body>
<p>登录页面</p>
<form action="/login/" method="post">
  {% csrf_token %}
  <p>
    账号:
    <input type="text" name="user">
  </p>
  <p>
    密码:
    <input type="text" name="pwd">
  </p>
  <p>
    <input type="submit" value="登录">
  </p>
</form>
</body>
</html>
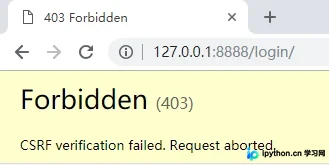
在编写登录表单时,务必在模板中加入 {% csrf_token %} 标签,否则提交POST请求时会因跨站请求伪造保护机制而返回403 Forbidden错误。
接下来实现处理登录逻辑的视图函数 login。
from django.shortcuts import render, redirect
from app01 import models
def login(request):
  if request.method == "POST":
    username = request.POST.get("user")
    password = request.POST.get("pwd")
    if username == "admin" and password == "admin":
      rep = redirect("/home/") # 得到一个响应对象
      rep.set_cookie("login", "success") # 设置 cookie
      return rep
  return render(request, "login.html")
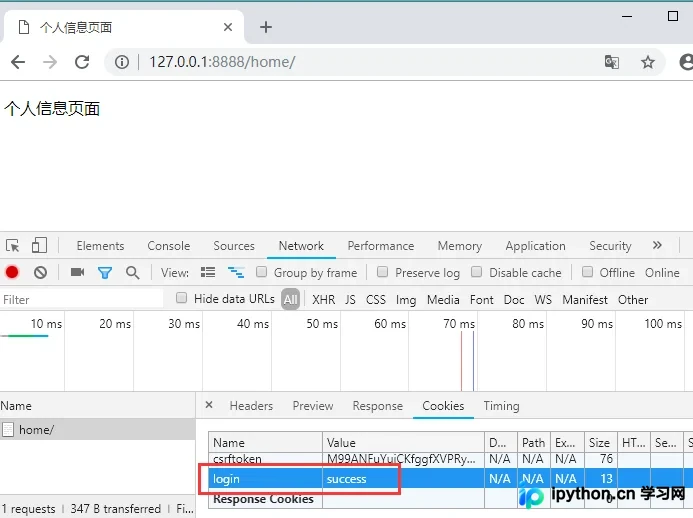
在Django中,通过响应对象的 set_cookie() 方法可以设置Cookie,其中第一个参数指定Cookie的键名(key),第二个参数指定对应的值(value)。
随后定义用于检查登录状态的主页视图函数 home。
from django.shortcuts import render, redirect
from app01 import models
def home(request):
  ret = request.COOKIES.get("login") # 获取 cookie 的 value
  if ret == "success":
    # cookie 验证成功
    return render(request, "home.html")
  else:
    return redirect("/login/")
当用户输入账号和密码均为 admin 时,系统通过Cookie验证成功,允许访问主页。
使用签名Cookie增强安全性
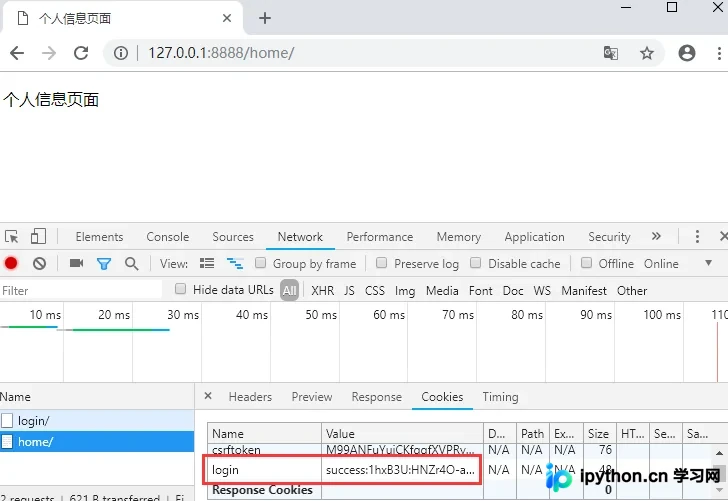
为了提升安全性,可以在设置Cookie时增加盐值(salt)进行签名加密。
修改后的 login 函数逻辑如下。
from django.shortcuts import render, redirect
from app01 import models
def login(request):
  if request.method == "POST":
    username = request.POST.get("user")
    password = request.POST.get("pwd")
    if username == "admin" and password == "admin":
      rep = redirect("/home/") # 得到一个响应对象
      # rep.set_cookie("login", "success") # 设置 cookie
      rep.set_signed_cookie("login", "success", salt="whoami") # 设置 cookie 并加盐
      return rep
  return render(request, "login.html")
对应的 home 函数也需要调整以验证签名后的Cookie。
from django.shortcuts import render, redirect
from app01 import models
def home(request):
  # ret = request.COOKIES.get("login") # 获取 cookie 的 value
  ret = request.get_signed_cookie("login", salt="whoami") # 获取加盐后 cookie 的 value
  if ret == "success":
    # cookie 验证成功
    return render(request, "home.html")
  else:
    return redirect("/login/")
再次输入账号、密码:admin,系统通过签名Cookie验证成功。
以上就是本文的全部内容,希望对大家的学习有所帮助,也希望大家多多支持本站。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









