
Python渗透测试:利用crypt模块破解Linux用户密码
本文详细介绍如何使用Python脚本结合crypt模块对Linux系统进行密码破解测试。通过解析/etc/shadow文件中的加密格式,提取盐值(salt)与哈希算法ID,利用字典文件进行暴力匹配。文章涵盖Python字符串split()方法的深入应用及代码实现细节,旨在帮助安全研究人员理解口令验证机制。
2026-10-14
6


本文详细介绍如何使用Python脚本结合crypt模块对Linux系统进行密码破解测试。通过解析/etc/shadow文件中的加密格式,提取盐值(salt)与哈希算法ID,利用字典文件进行暴力匹配。文章涵盖Python字符串split()方法的深入应用及代码实现细节,旨在帮助安全研究人员理解口令验证机制。
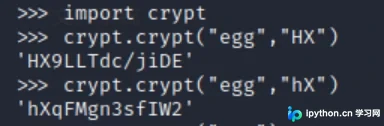
本文介绍如何使用Python的crypt模块模拟Linux密码加密机制,通过读取/etc/shadow文件提取盐值和哈希值,结合密码字典进行暴力破解。文章详细解析了SHA-512等哈希算法格式,并提供了完整的Python脚本代码及运行示例,适用于Kali Linux环境下的安全测试。
本文详细介绍在Linux操作系统中安装Mono以运行C#程序的完整流程。涵盖Ubuntu下的apt-get快速安装及代码编译,以及Fedora下源码构建Mono并配置GTK依赖的详细步骤。通过具体的Hello World示例,演示从编写、gmcs/mcs编译到执行的全过程,帮助开发者在Linux环境下实现C#跨平台应用。
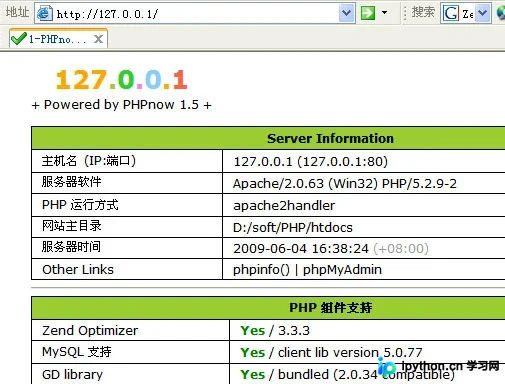
本文介绍在Windows环境下,利用绿色套件PHPnow快速搭建Apache+PHP+MySQL服务器,并配置Zend Debugger实现与Zend Studio的联动。通过安装插件、修改php-apache2handler.ini配置文件及设置IDE调试参数,完成从服务端到客户端的单步断点调试环境搭建,帮助开发者深入理解PHP代码执行流程。
本文详细讲解如何使用Python、PyCharm和PyQt5构建可视化界面。涵盖从环境配置(Python3.5/3.7、PyCharm、PyQt5)到代码编写的完整流程,包括基础对话框示例与复杂汇率计算界面。同时提供Windows下pip安装及Ubuntu下Python2.7/3.7的PyQt5安装方法,适合初学者快速上手GUI开发。
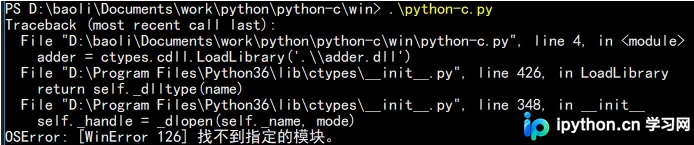
本文详细记录在Linux和Windows环境下,Python3通过ctypes模块调用C语言代码的完整流程。涵盖从编写C源文件、编译生成so或dll库,到Python中加载库、处理数据类型转换及解决Windows依赖问题的具体操作步骤与代码示例。
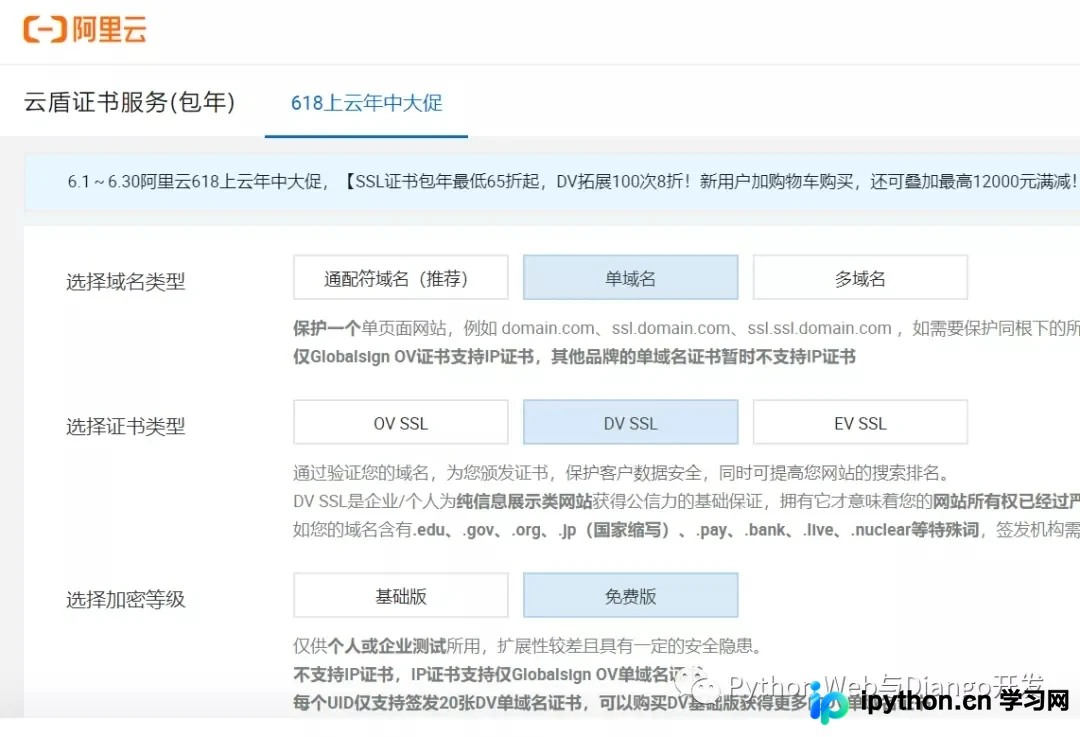
本文详解Django项目上线时的HTTPS配置流程。涵盖从申请单域名DV SSL证书、Nginx反向代理及SSL证书路径配置,到Django settings.py中SecurityMiddleware关键参数的设置。通过三步操作实现HTTP至HTTPS的永久重定向,保障数据传输安全。
本文详细介绍了在Nginx服务器中配置PATHINFO模式以完美支持ThinkPHP框架的方法。通过修改nginx.conf配置文件中的fastcgi_param参数,正确分离脚本名称与路径信息,并补充修正入口文件中的_SCRIPT_FILE_常量,解决常见的URL路由错误和变量获取异常问题。
本文详细介绍 MySQL 主从同步的完整配置流程。通过修改 my.cnf 配置文件设置 server-id、开启 binlog 并配置 InnoDB 刷盘策略;在主库创建授权账户;在从库指定主库 IP、日志文件及 Position 值并启动 Slave。文中涵盖数据导入时的加锁处理及状态检查方法,确保高可用架构稳定运行。
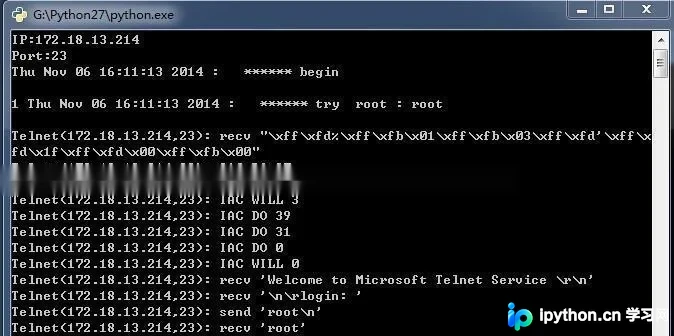
本文介绍利用Python内置telnetlib模块实现Telnet自动连接及密码检测的方法。通过遍历密码本逐一尝试登录,结合read_until等缓冲区读取机制处理数据延迟。针对连接超时死锁问题,提供了基于sleep的简单替代方案及利用threading线程控制超时的推荐做法,并解决了Unicode编码报错问题,适用于嵌入式Linux等系统的远程维护场景。
本文介绍如何利用Python脚本自动统计Zabbix系统的监控覆盖率。通过调用Zabbix API获取已监控主机IP,同时从蓝鲸CMDB系统接口获取生产环境所有主机信息。对比两者差异,识别未监控主机并生成CSV报告,最后通过邮件发送结果,实现自动化运维监控覆盖率的定期核查。
本文提供了在PHP中获取服务器端及客户端物理MAC地址的完整解决方案。针对Linux系统利用ifconfig命令,Windows系统使用ipconfig /all结合正则提取,而获取远程客户端MAC地址则需依赖ARP缓存表。文章包含详细的类封装代码与执行片段,并说明了本地测试的限制条件及Web环境下的安全策略影响。