Linux 下 PHP 如何配置安全:从版本、php.ini 到 HTTPS 的一套加固思路
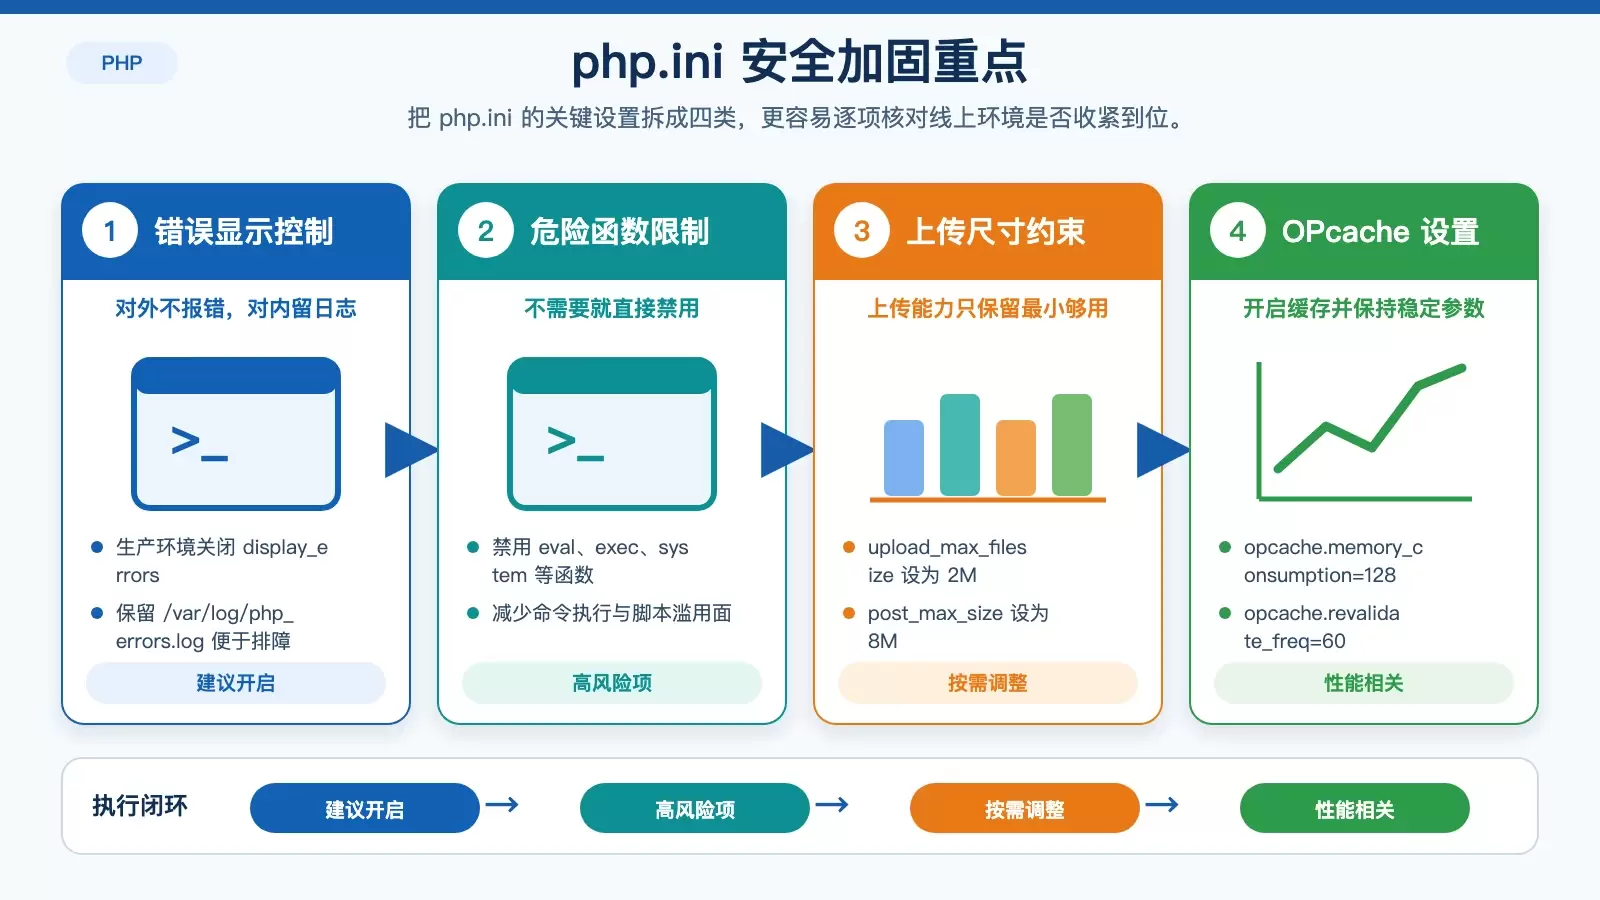
Linux 服务器上的 PHP 安全配置,重点不在某一个参数,而在系统更新、PHP 版本、`php.ini`、HTTPS、Web 服务器、防火墙和备份这几层同时收紧。本文按部署顺序梳理关键设置,并保留可直接参考的命令与配置示例。
2026-08-22
67


Linux 服务器上的 PHP 安全配置,重点不在某一个参数,而在系统更新、PHP 版本、`php.ini`、HTTPS、Web 服务器、防火墙和备份这几层同时收紧。本文按部署顺序梳理关键设置,并保留可直接参考的命令与配置示例。
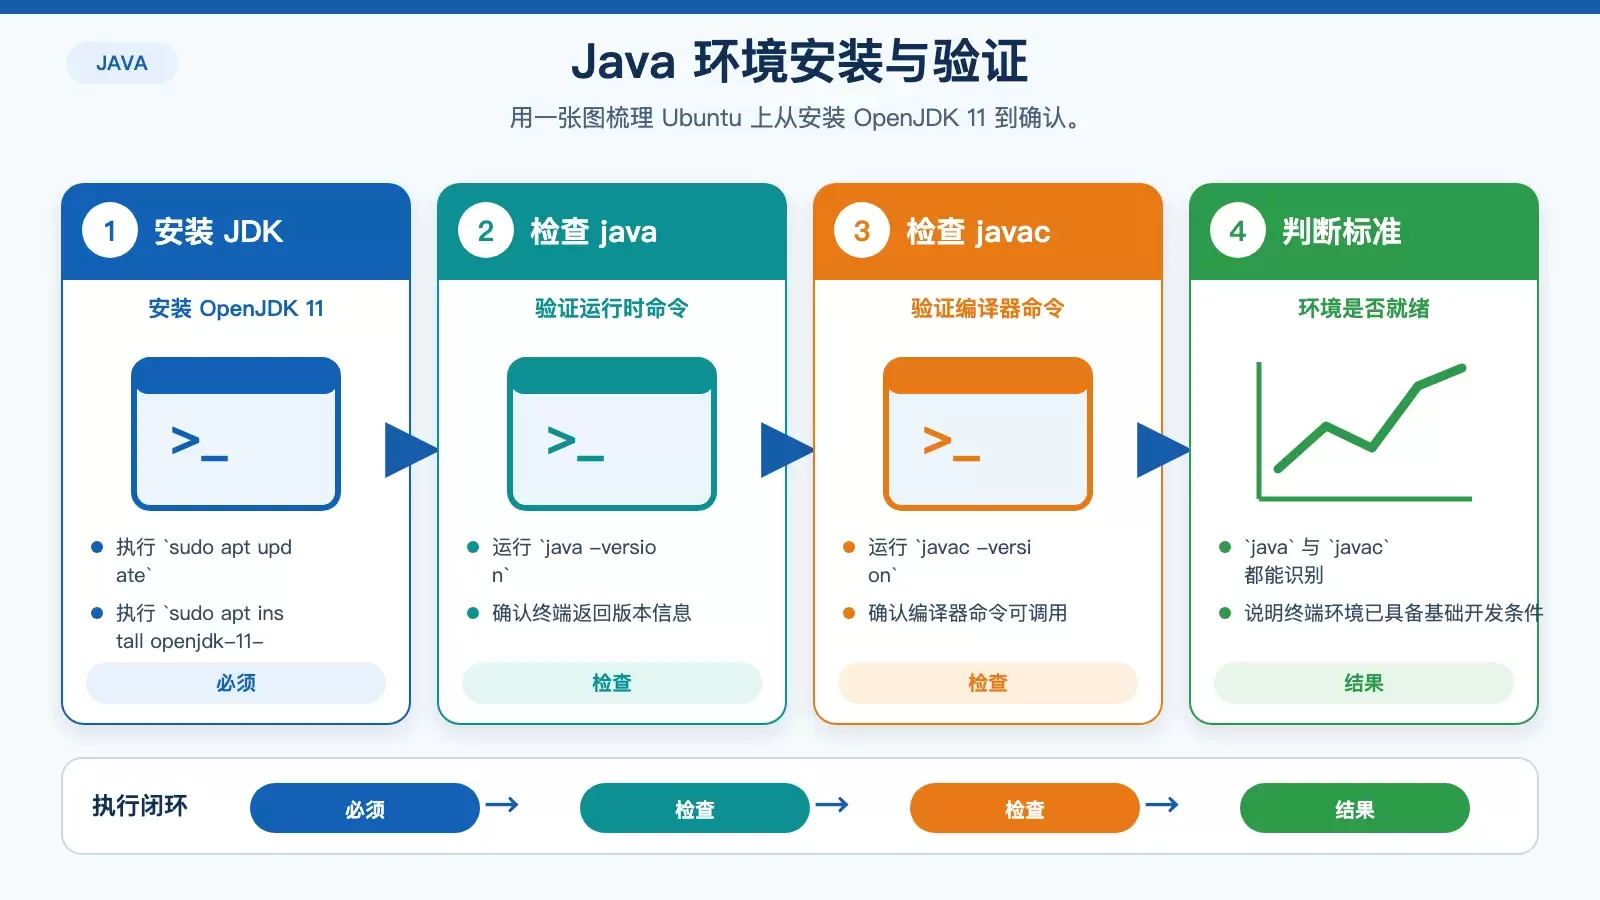
这篇文章整理了在 Ubuntu 上完成 Java 编译、运行与基础单元测试的一套最小流程:安装 OpenJDK 11、验证环境、编译并运行 HelloWorld,再用 Maven 接入 JUnit 4.13.2 执行 `mvn test`。适合刚搭好环境、想快速确认 Java 工具链是否可用的读者。 很多人第一次在 Ubuntu 上跑 Java,卡住的并不是语法,而是环境、编译命令和测试流程到底该怎么串起来。
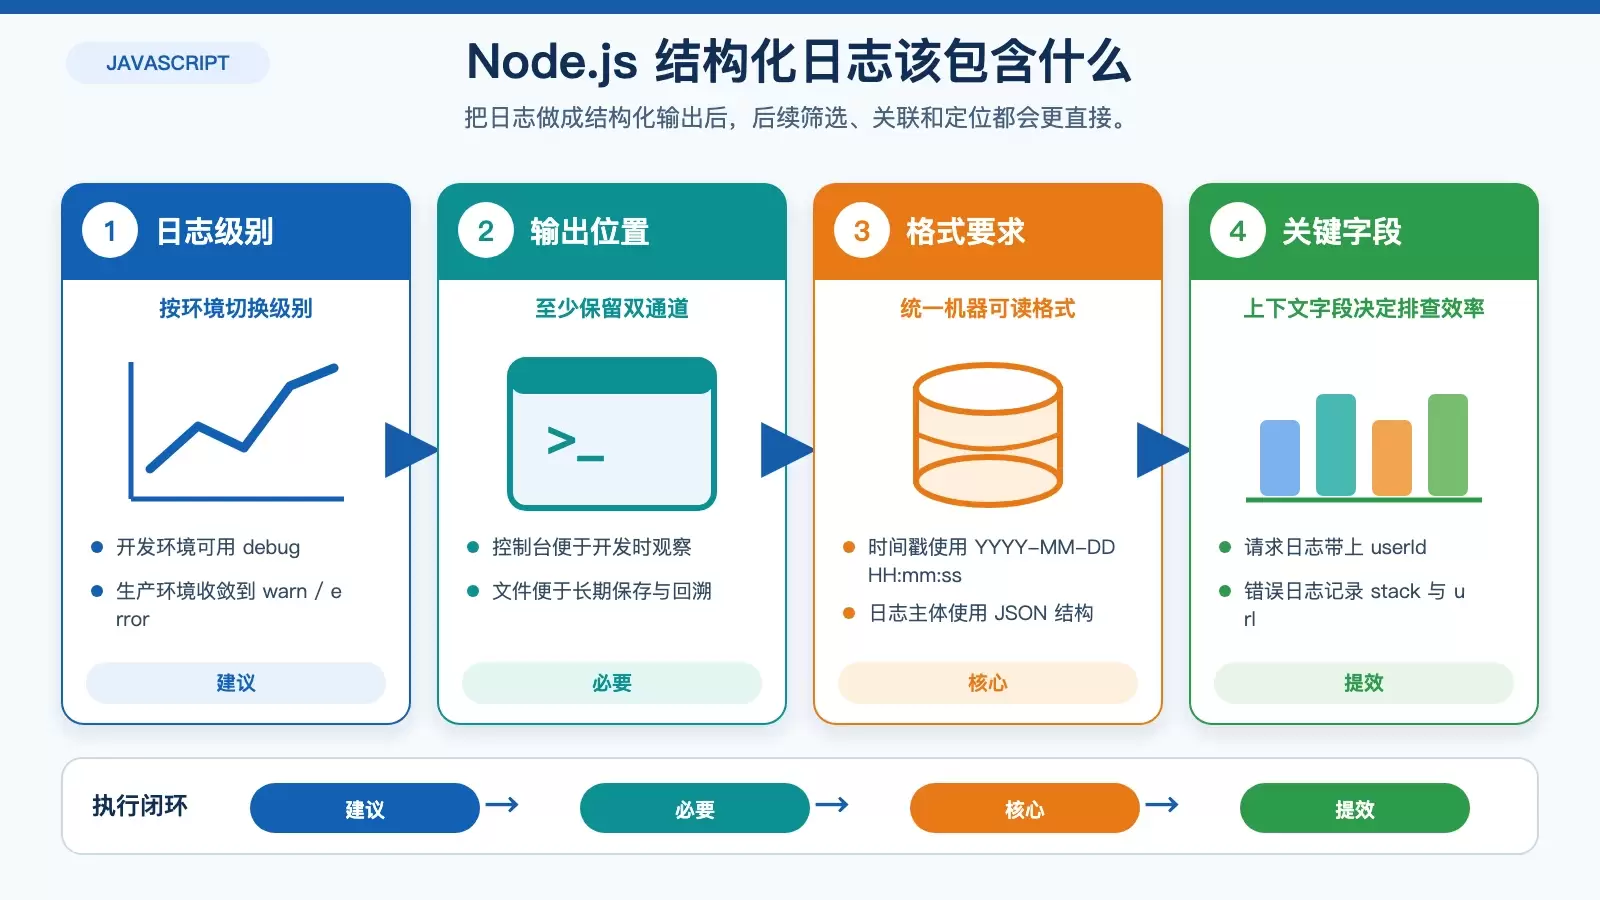
在 Debian 上排查 Node.js 问题,单靠 `console.log` 很快会失控。把日志做成结构化输出,再配合 `tail`、`grep`、`journalctl`、PM2 和交互式调试器,才能更快区分应用错误、服务异常和系统层故障。 在 Debian 环境里调试 Node.js,很多问题不是没有日志,而是日志太散、字段太乱,最后只能靠肉眼一行行翻。本文从结构化日志配置讲起,再到 `tail`、`journalctl`、PM2、`--inspect-brk` 等工具的分层用法,帮你建立一套更容。
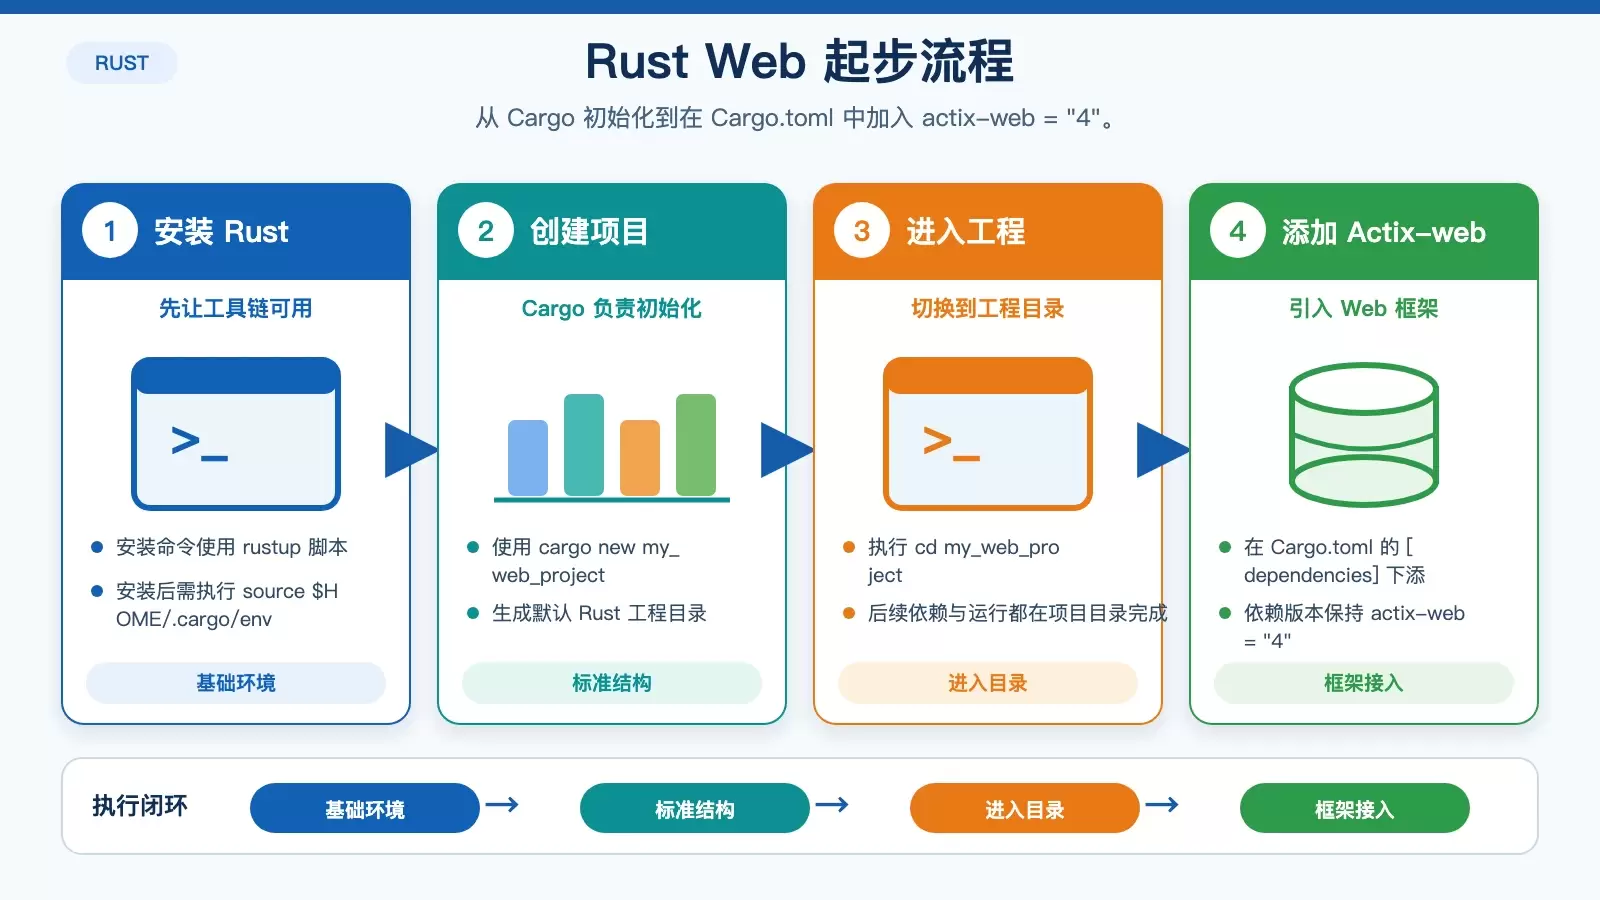
这篇文章用一条清晰路径,带你在 Linux 上完成 Rust Web 开发的最小起步:安装工具链、创建 Cargo 项目、接入 Actix-web、运行首个服务,并梳理后续扩展与上线时要注意的关键点。 在 Linux 上用 Rust 做 Web 开发,真正让人卡住的通常不是语法,而是从安装工具链、选框架到跑通第一个服务这一整套起步路径。
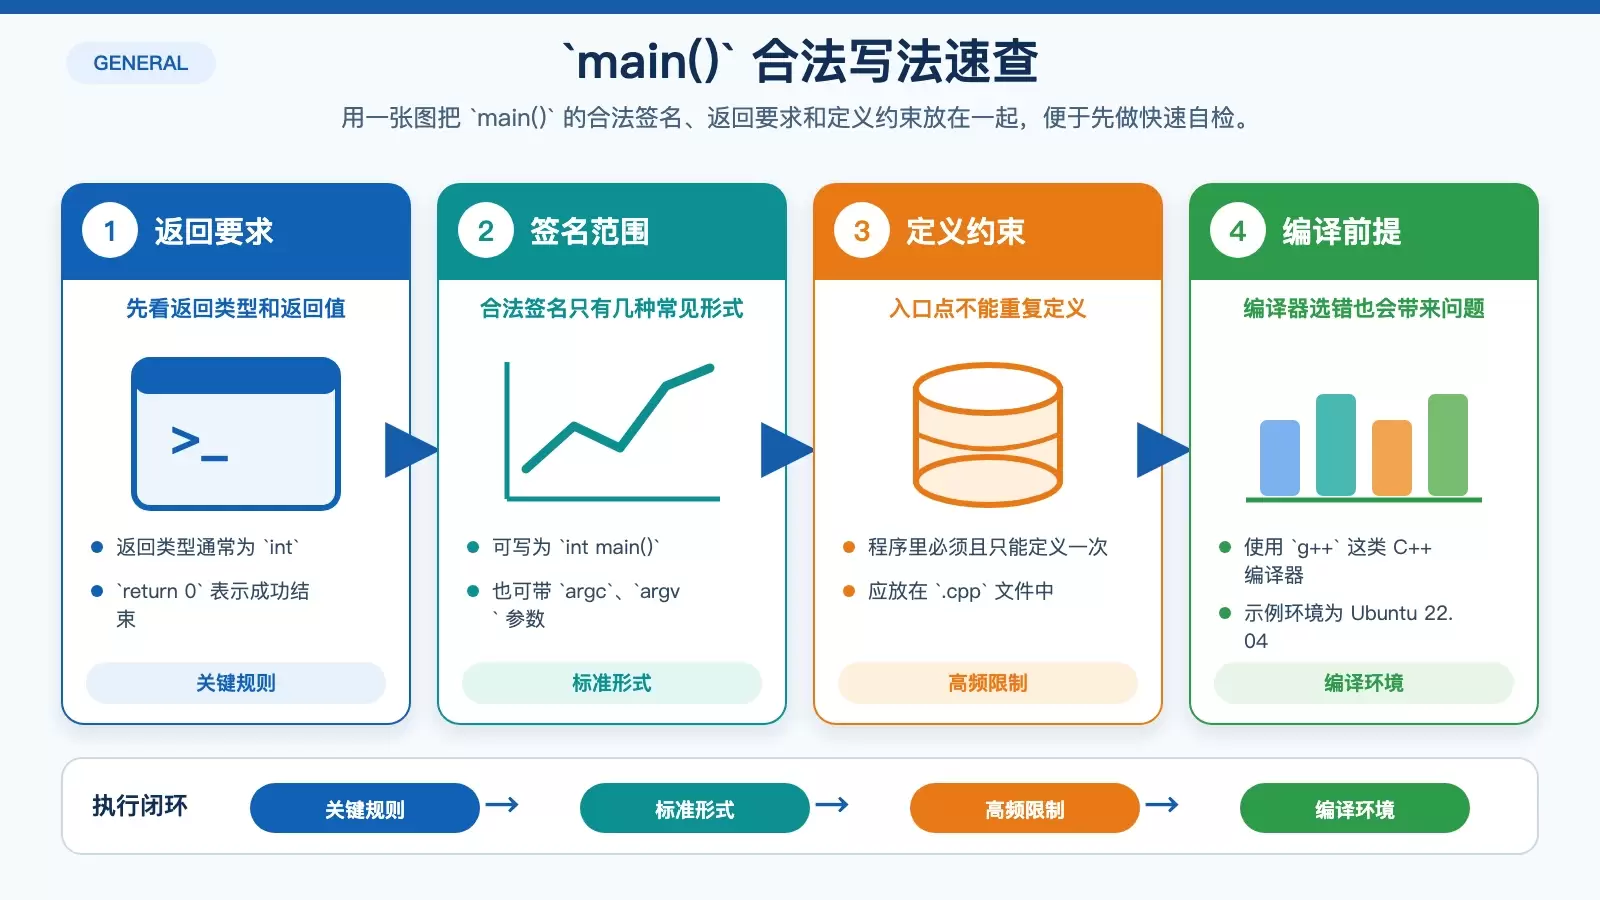
本文围绕 C++ `main()` 函数的常见编译错误展开,梳理合法签名、典型报错类型、Ubuntu 22.04 下的调试命令和逐步排查方法。读完后,你可以快速判断问题出在签名、返回值、重复定义还是基础语法。 遇到 `main()` 编译报错时,很多人会先盯着某一行代码反复修改,但真正高效的做法,是先确认主函数是否满足 C++ 的标准要求,再根据报。
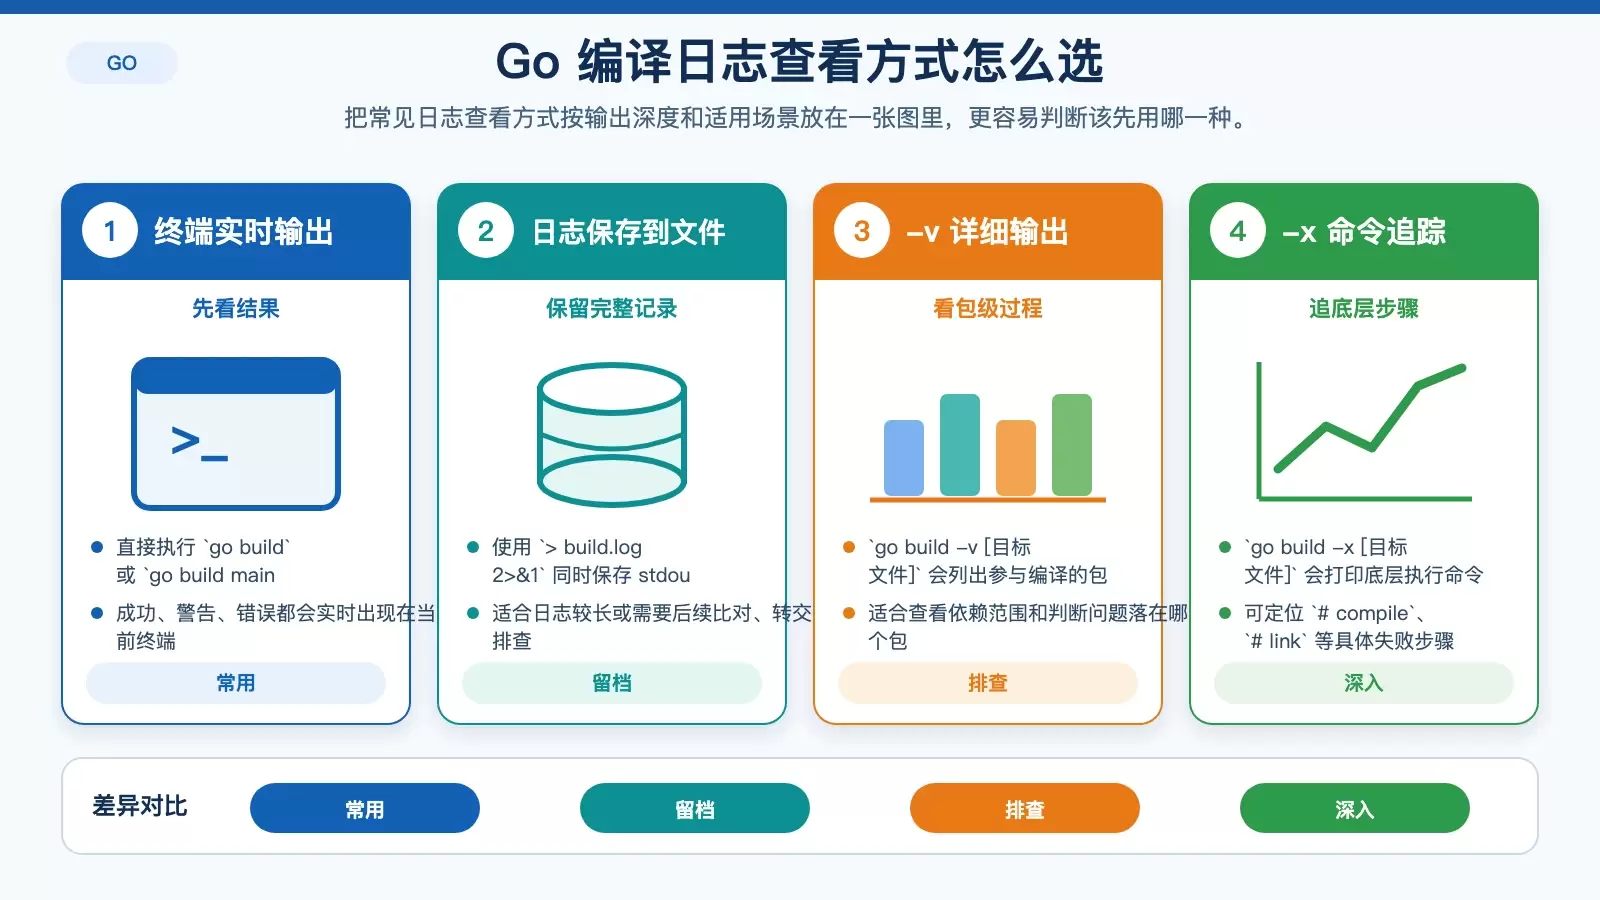
在 Ubuntu 下编译 Go 项目时,日志往往就是排错入口。本文把终端实时查看、重定向保存、`-v` 与 `-x` 两类详细输出,以及 VS Code、GoLand 中的查看方式整理成一套实用方法,方便你按问题深度快速选择。 在 Ubuntu 环境里编译 Go 项目时,很多问题并不复杂,真正耽误时间的往往是没有第一时间把日志看全。
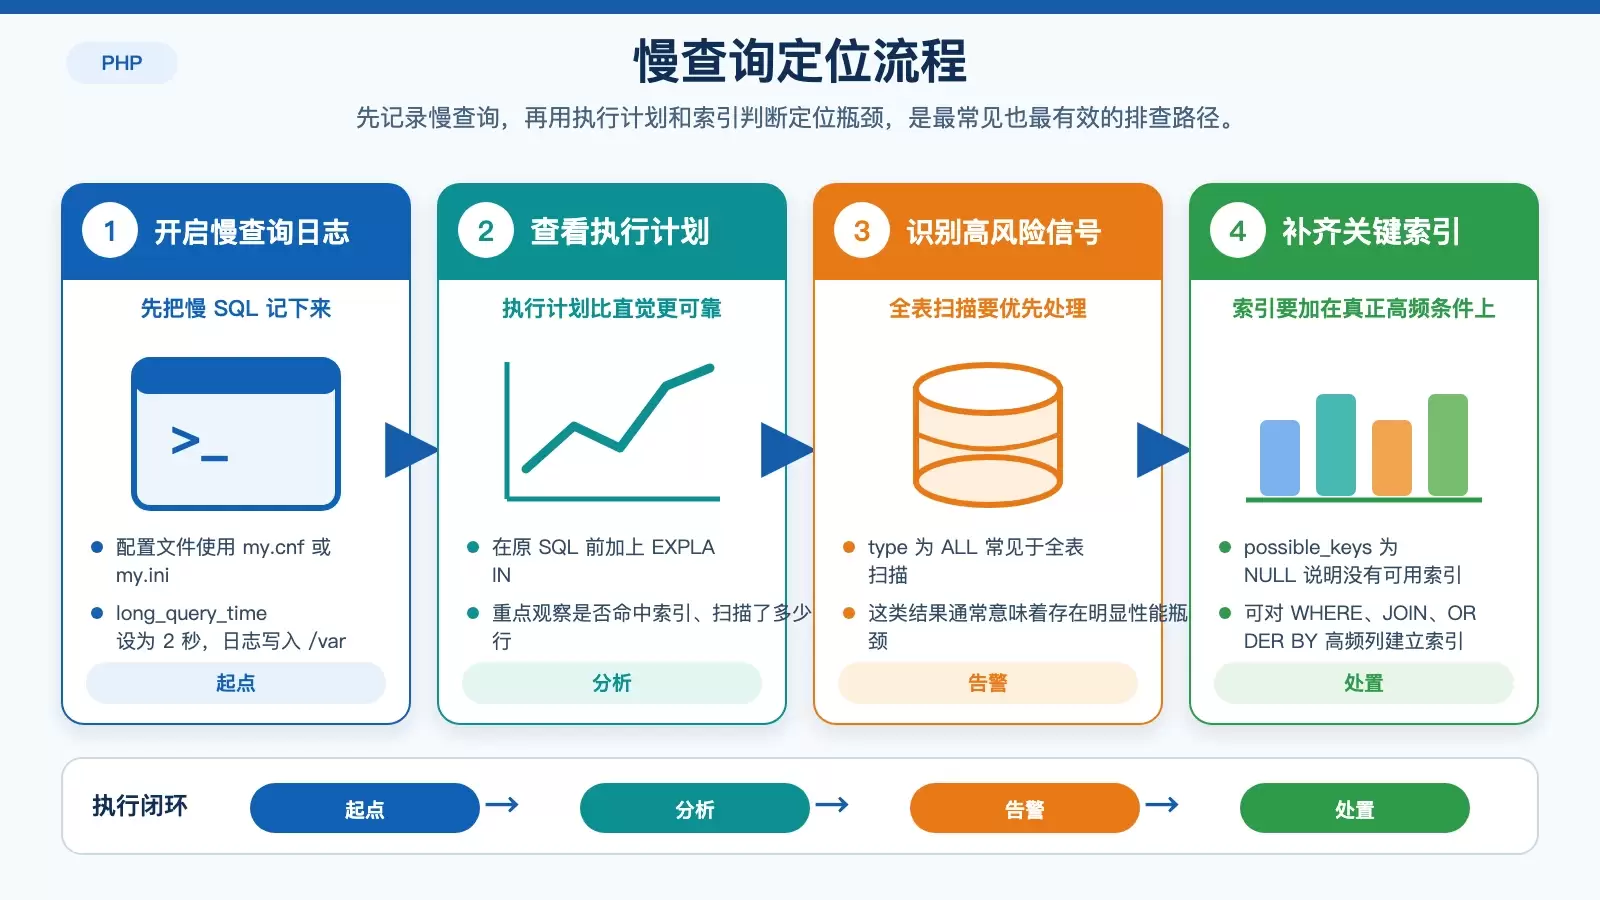
这篇文章围绕 Ubuntu 上 PHP 应用的慢查询治理,梳理了一套从日志开启、执行计划分析到索引、SQL 写法、连接复用与缓存落地的优化路径,并补充了大表处理和持续监控的判断要点,适合作为日常排查与优化清单。
这篇文章把 Ubuntu 上配置 Java 环境的流程重新梳理为可直接执行的步骤:先更新软件源,再根据场景选择 OpenJDK 17 或 Oracle JDK,随后正确设置 JAVA_HOME 并验证 `java`、`javac` 是否可用。文中也补充了多版本切换、Maven/Gradle、IDE 与 HelloWorld 测试,方便一次把开发环境搭完整。
这篇文章围绕 Debian 上的 Node.js 应用日志安全展开,梳理了 8 个可直接落地的方向:从结构化记录、关键事件审计,到轮转清理、集中分析、实时告警和权限保护。重点不是“多记日志”,而是让日志真正具备溯源、预警和配合防护策略的能力。
这篇文章按 Linux 开发者的实际工作流,梳理 Rust 跨平台项目从环境安装、条件编译、交叉编译到 CI 测试、打包分发和日志调试的完整路径。重点保留命令、目标三元组与配置示例,方便直接落地。
Jupyter Notebook 出现“Permission denied”通常不是程序损坏,而是运行时目录、工作目录或系统安全策略拦住了读写。本文按报错位置拆解排查路径,给出 Windows、Linux/macOS 下更稳妥的修复办法,并解释为什么一味 `chmod 777` 往往无效。 很多人遇到 Jupyter Notebook 的 Permission denied ,会先怀疑环境损坏,甚至直接重装,但这类报错大多与权限路径有关。
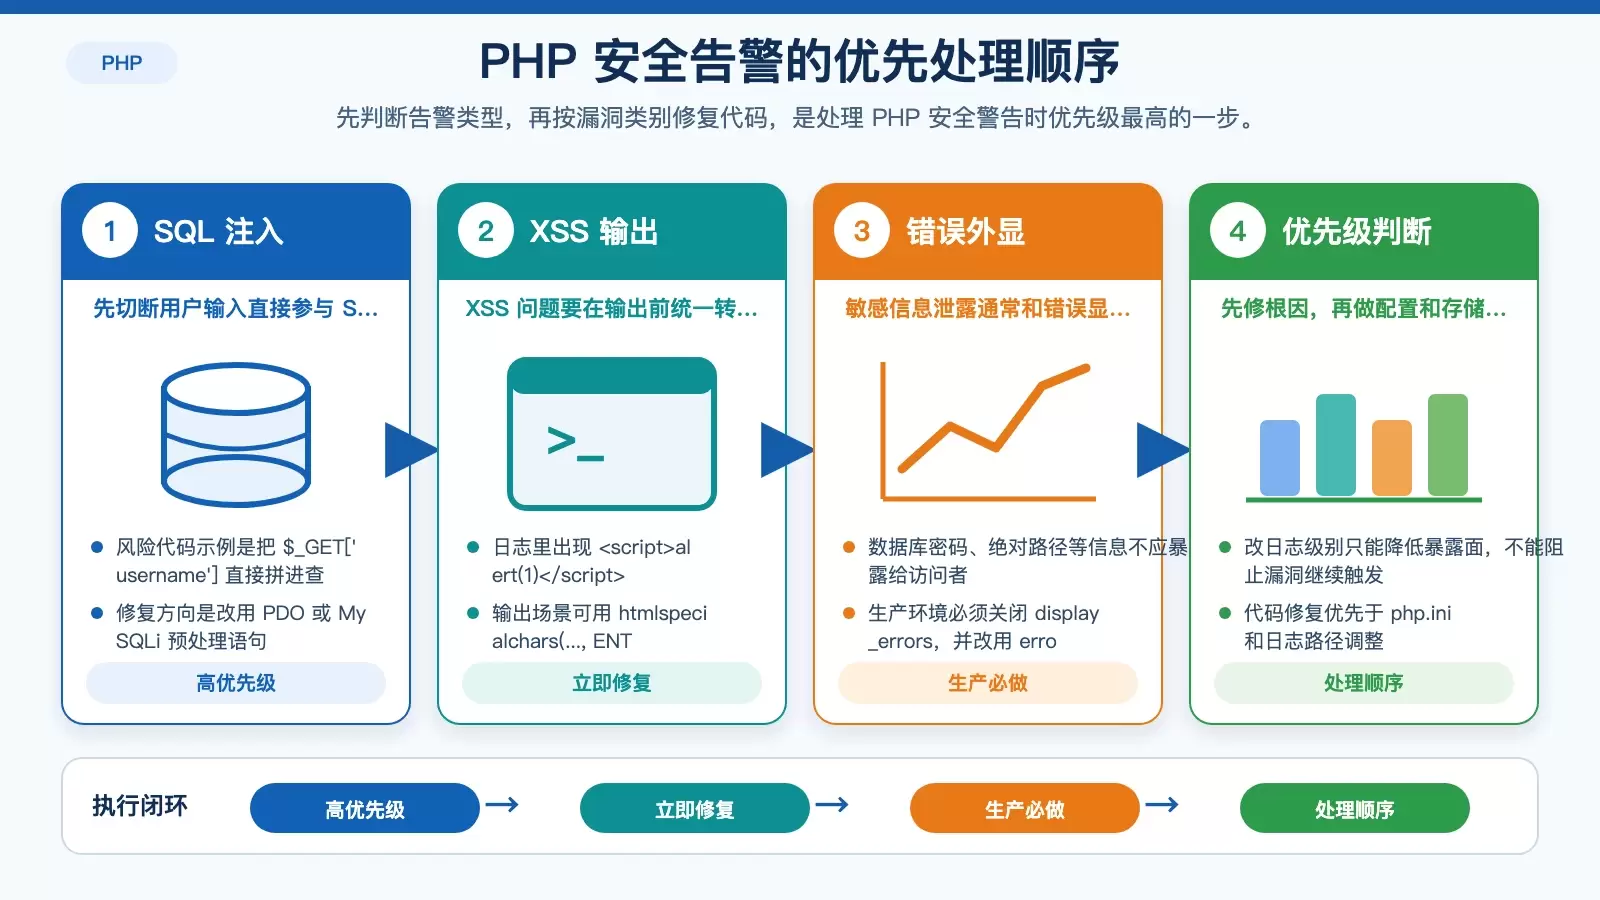
Ubuntu 服务器里出现 PHP 安全警告,重点不在“删日志”,而在于先修触发警告的代码,再收紧日志配置、存储权限和监控链路。本文按排查、加固、审计到 Web 层防护的顺序整理了一套可直接落地的处理方法。