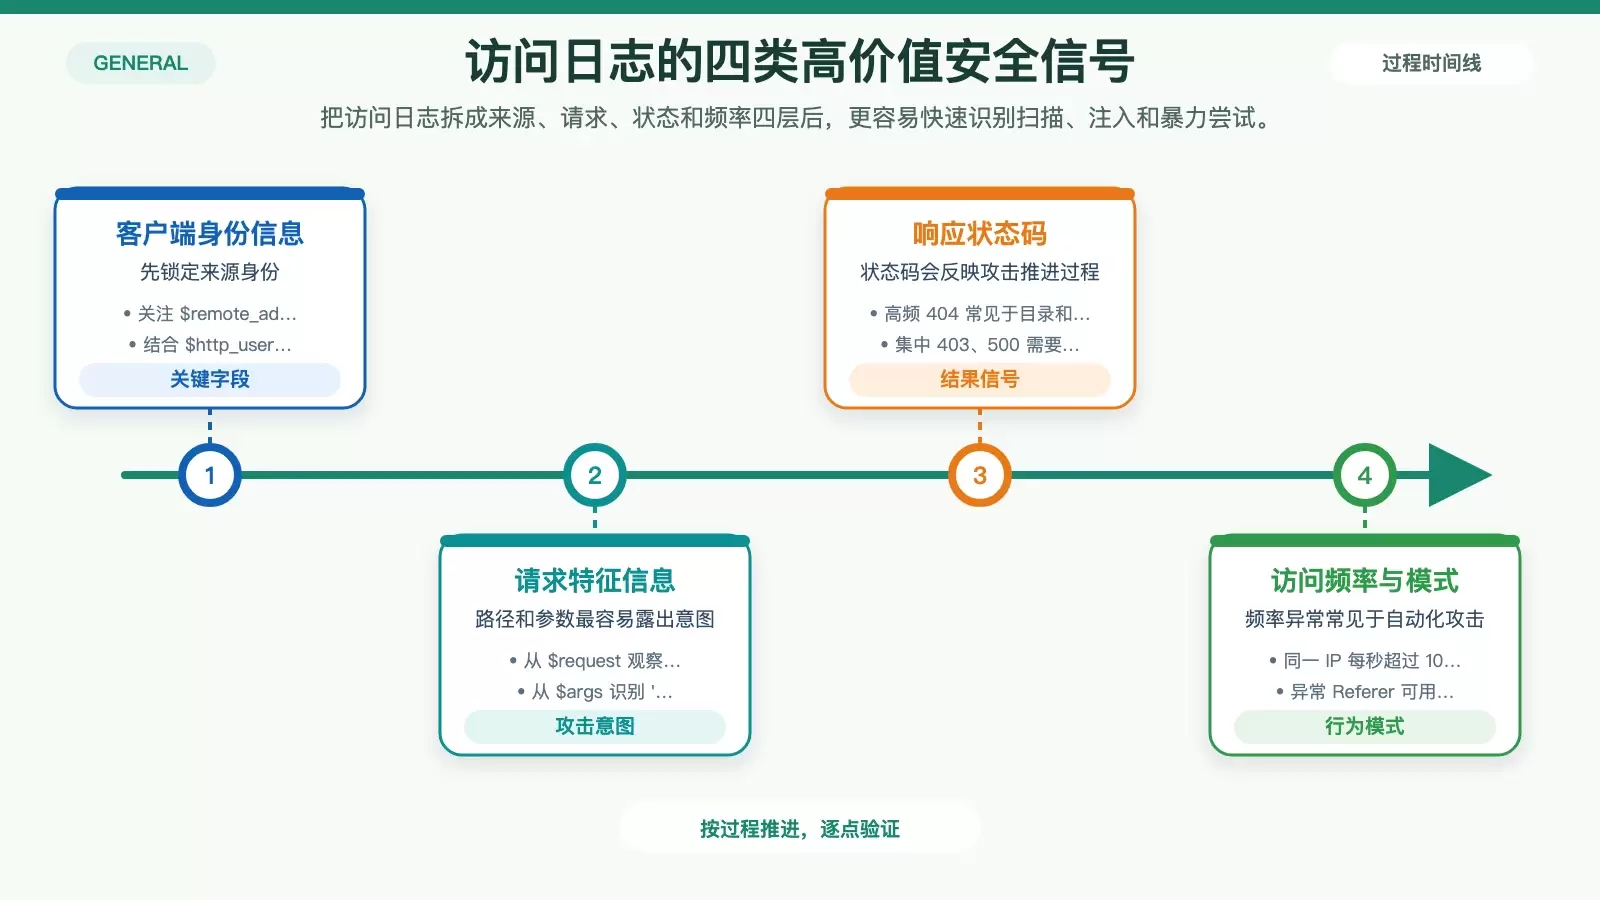
Nginx 日志里有哪些值得重点关注的安全信息
Nginx 日志不只是运维排障工具,更是安全事件分析的第一手证据。访问日志、错误日志以及安全模块日志,分别对应攻击来源、请求行为、异常结果和拦截细节。把这些字段串起来看,才能更快识别扫描、注入、暴力破解和配置失误。
2026-08-24
54


Nginx 日志不只是运维排障工具,更是安全事件分析的第一手证据。访问日志、错误日志以及安全模块日志,分别对应攻击来源、请求行为、异常结果和拦截细节。把这些字段串起来看,才能更快识别扫描、注入、暴力破解和配置失误。
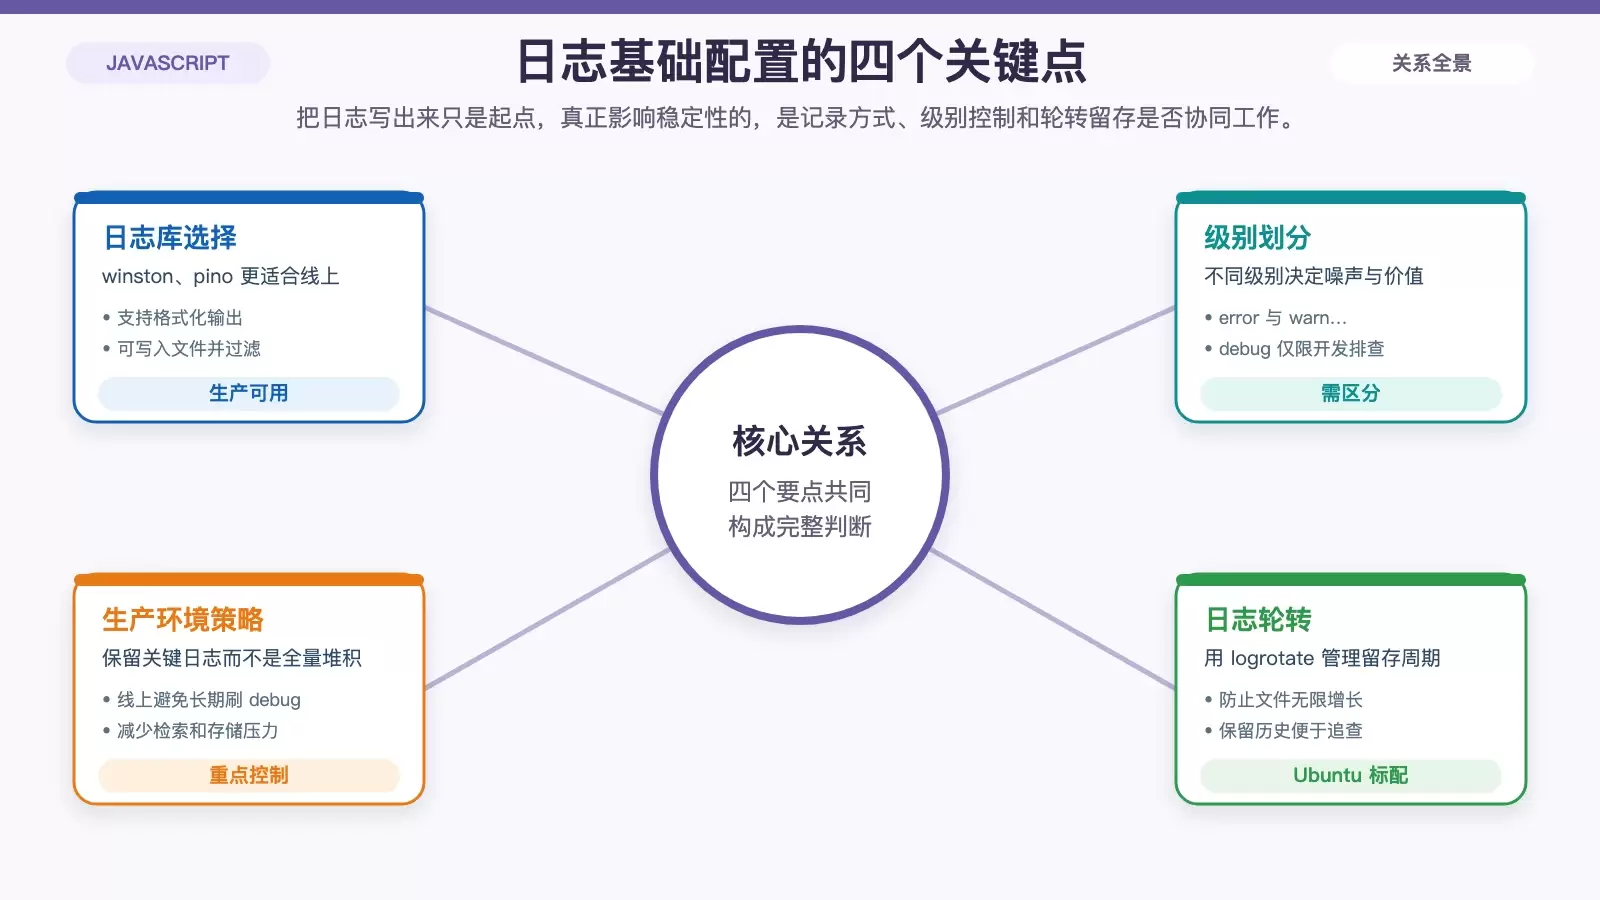
在 Ubuntu 上提升 JavaScript 应用稳定性,关键不只是“把日志打出来”,而是把记录、留存、汇总、告警和代码异常处理串成一套可执行方案。本文从日志级别、轮转、集中管理到性能监控逐步梳理,帮助你判断哪些做法适合开发环境,哪些必须落实到生产环境。
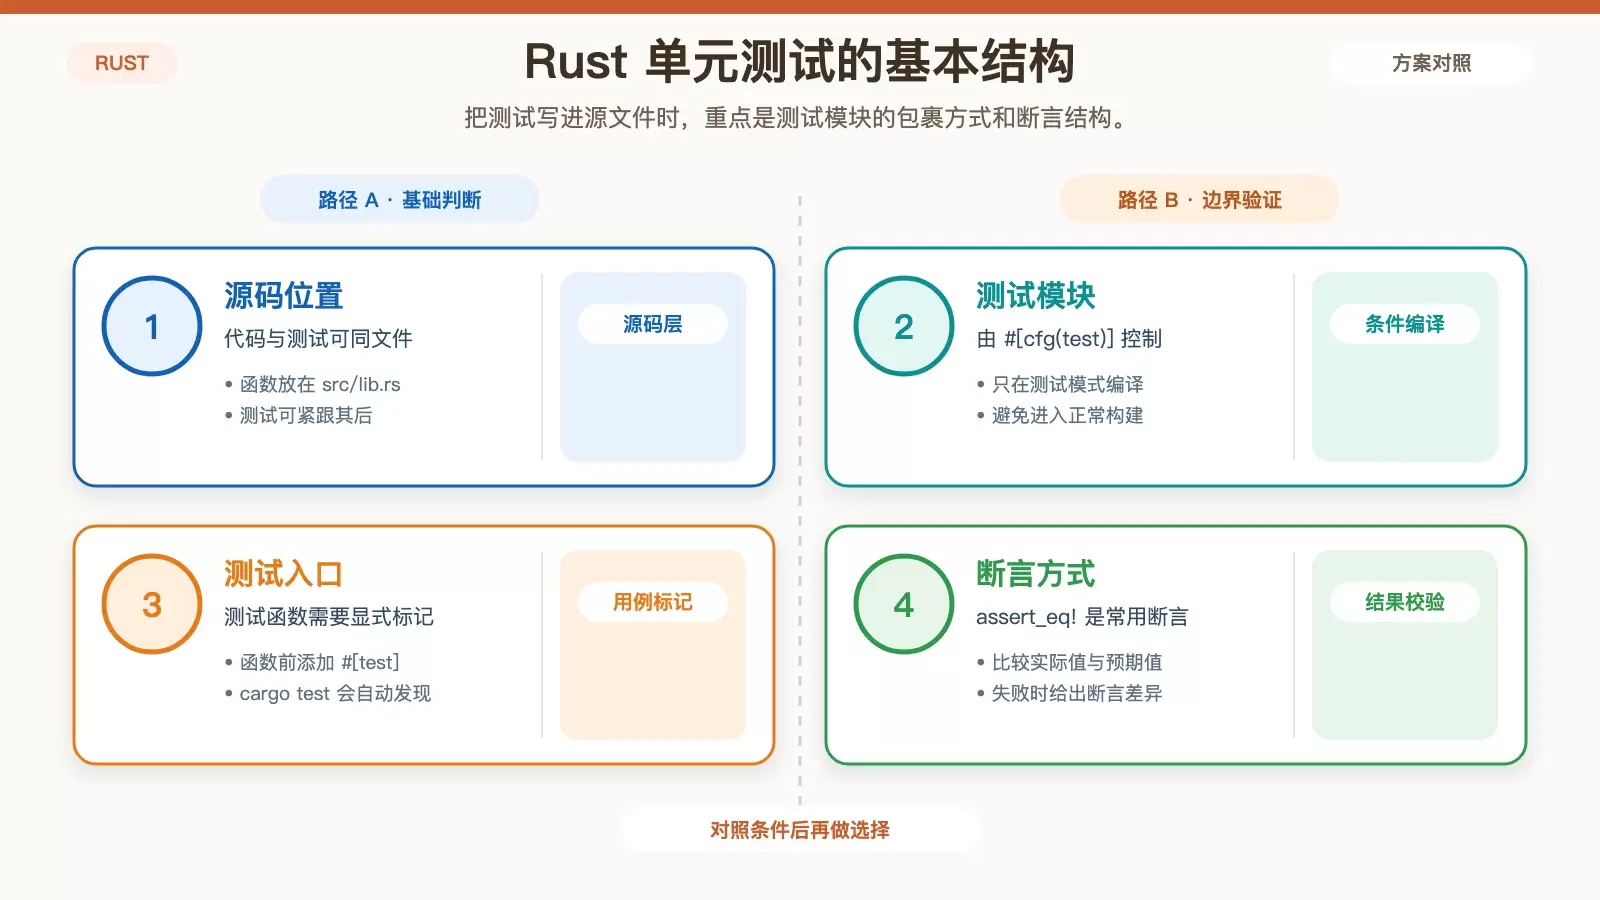
这篇文章用 Debian 环境下的 Rust 项目为例,梳理从安装工具链、创建工程、编写单元测试到执行与排错的完整流程。重点保留 `cargo test`、`#[cfg(test)]`、`#[test]` 和 `assert_eq!` 等关键做法,适合刚开始为 Rust 代码补测试的开发者快速上手。
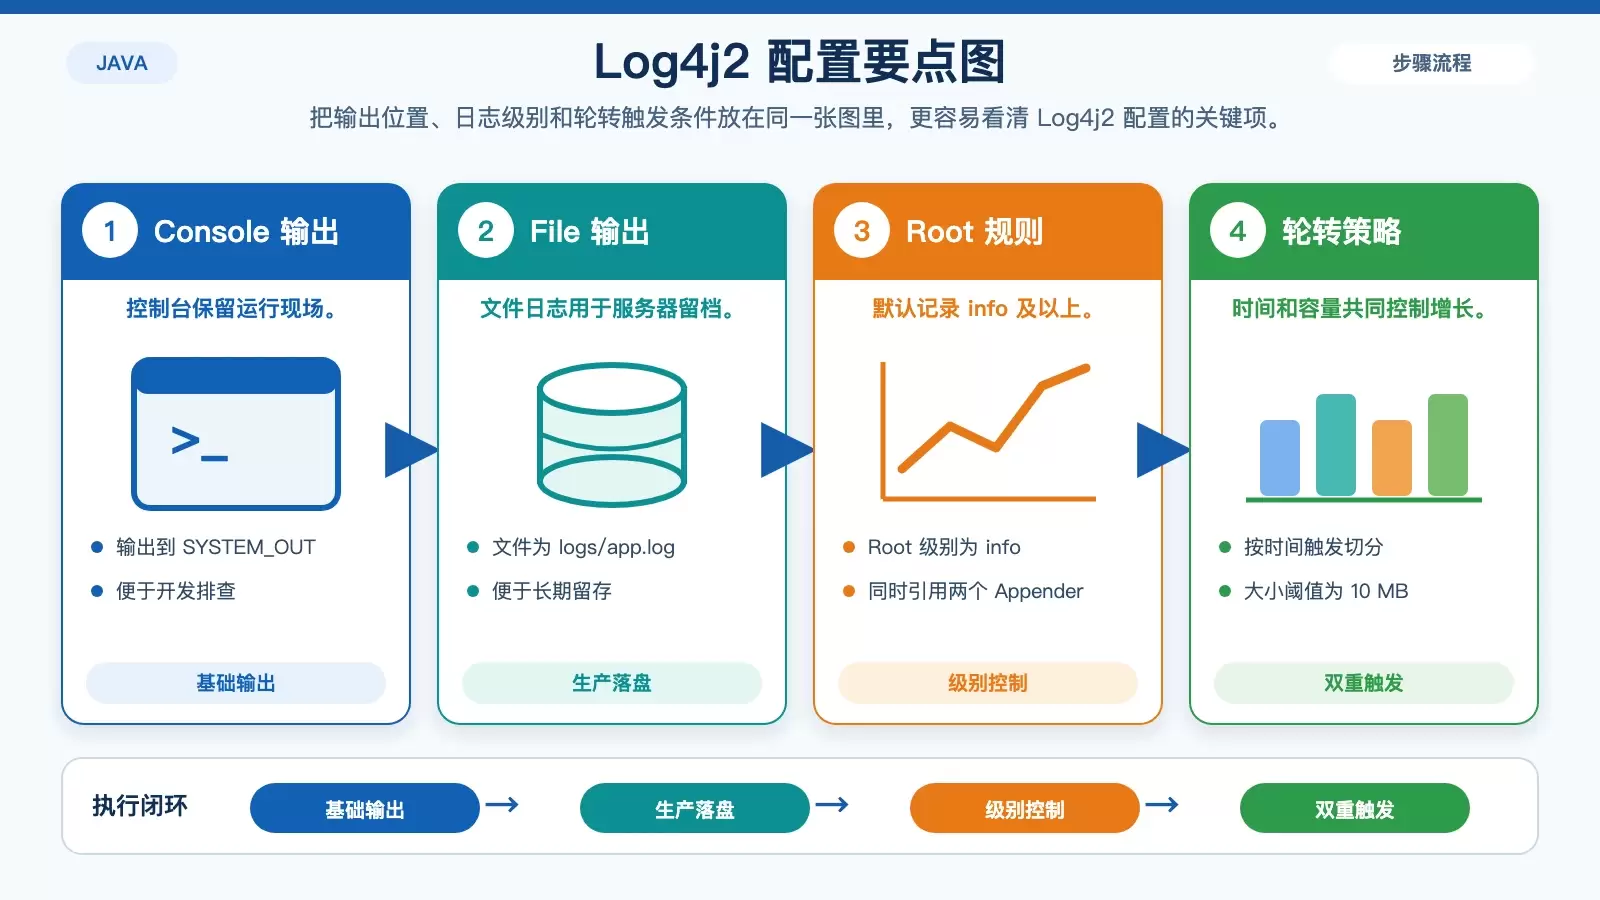
在 Linux 上管理 Java 日志,重点不只是“能打印出来”,而是让日志具备可落盘、可轮转、可检索、可回溯的完整链路。本文以 Log4j2 为例,整理从框架选择、配置文件编写到 logrotate 接管和安全备份的实际做法。
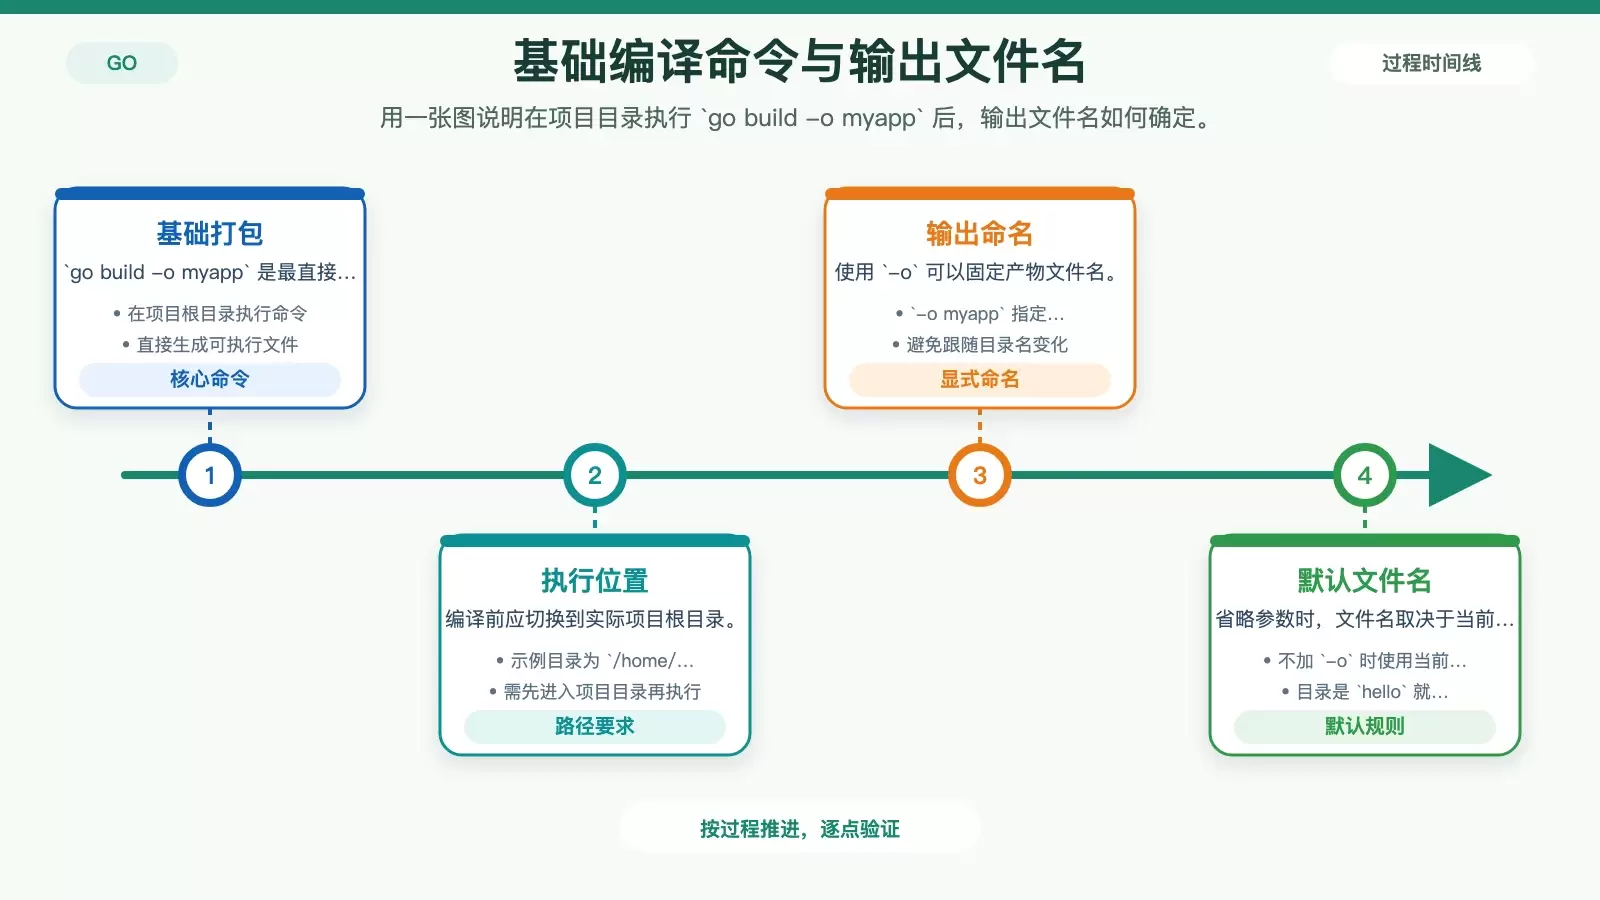
在 CentOS 上打包 Go 项目,核心命令确实是 `go build`,但真正影响部署体验的,往往是环境变量、输出文件命名、静态编译参数,以及静态资源是否一起封装。本文按实际发布流程梳理常用命令,并说明不同打包方式分别适合什么场景。
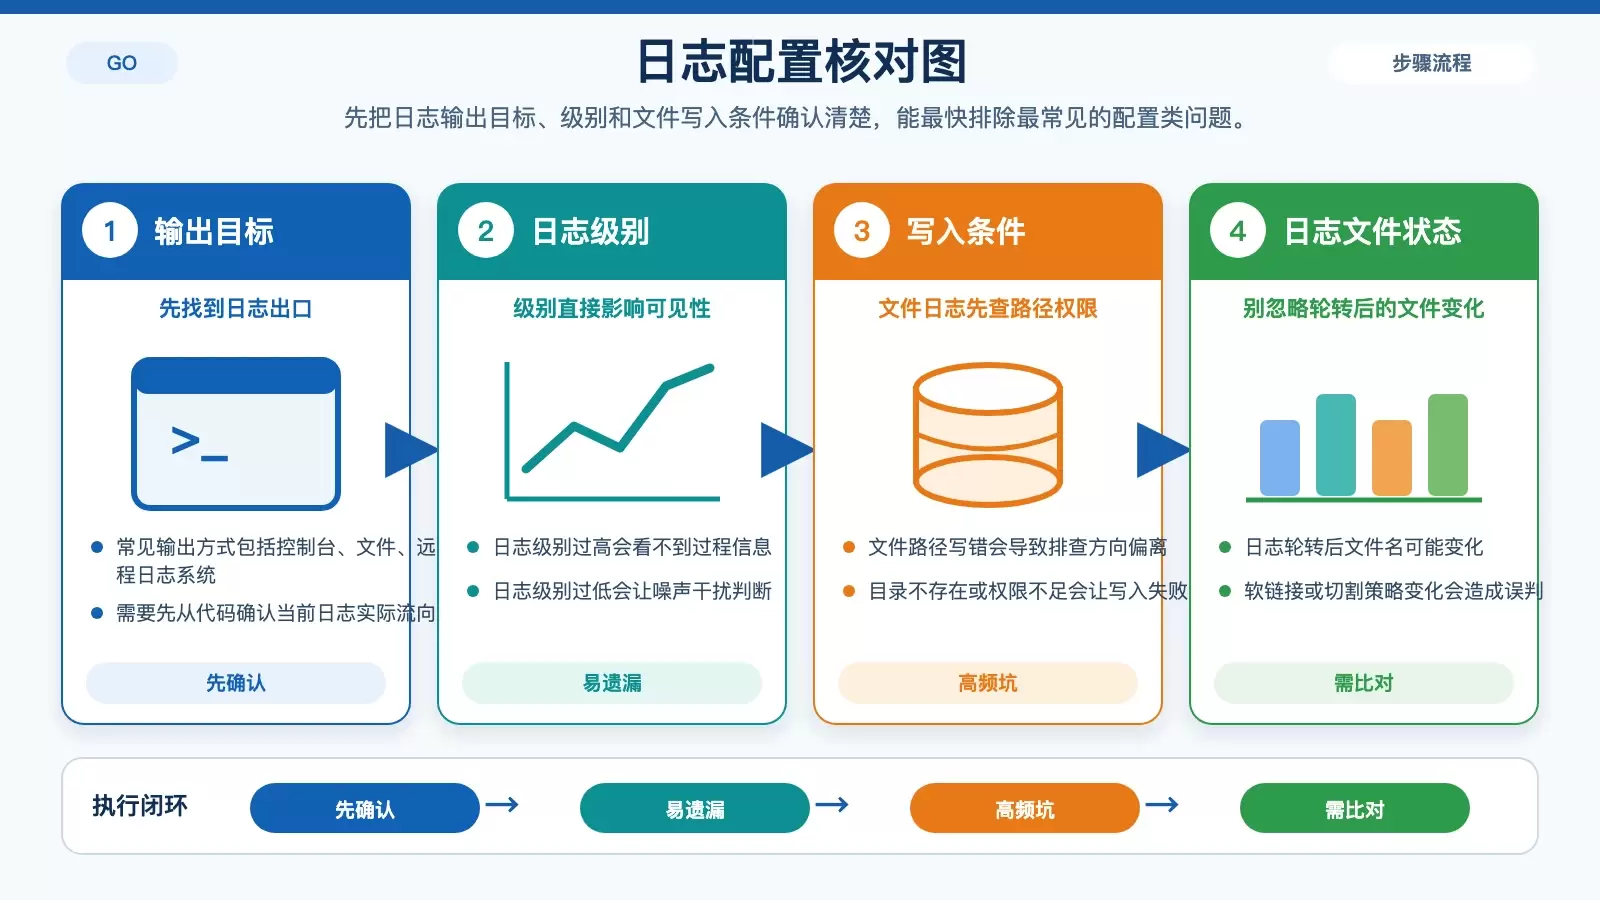
在 CentOS 上排查 Go 应用日志异常,关键不是盲目翻文件,而是先确认日志输出位置、级别和写入权限,再结合命令行过滤、系统日志比对与 delve 调试逐步缩小范围。按这套顺序走,通常能更快判断问题究竟出在应用、配置还是系统层。
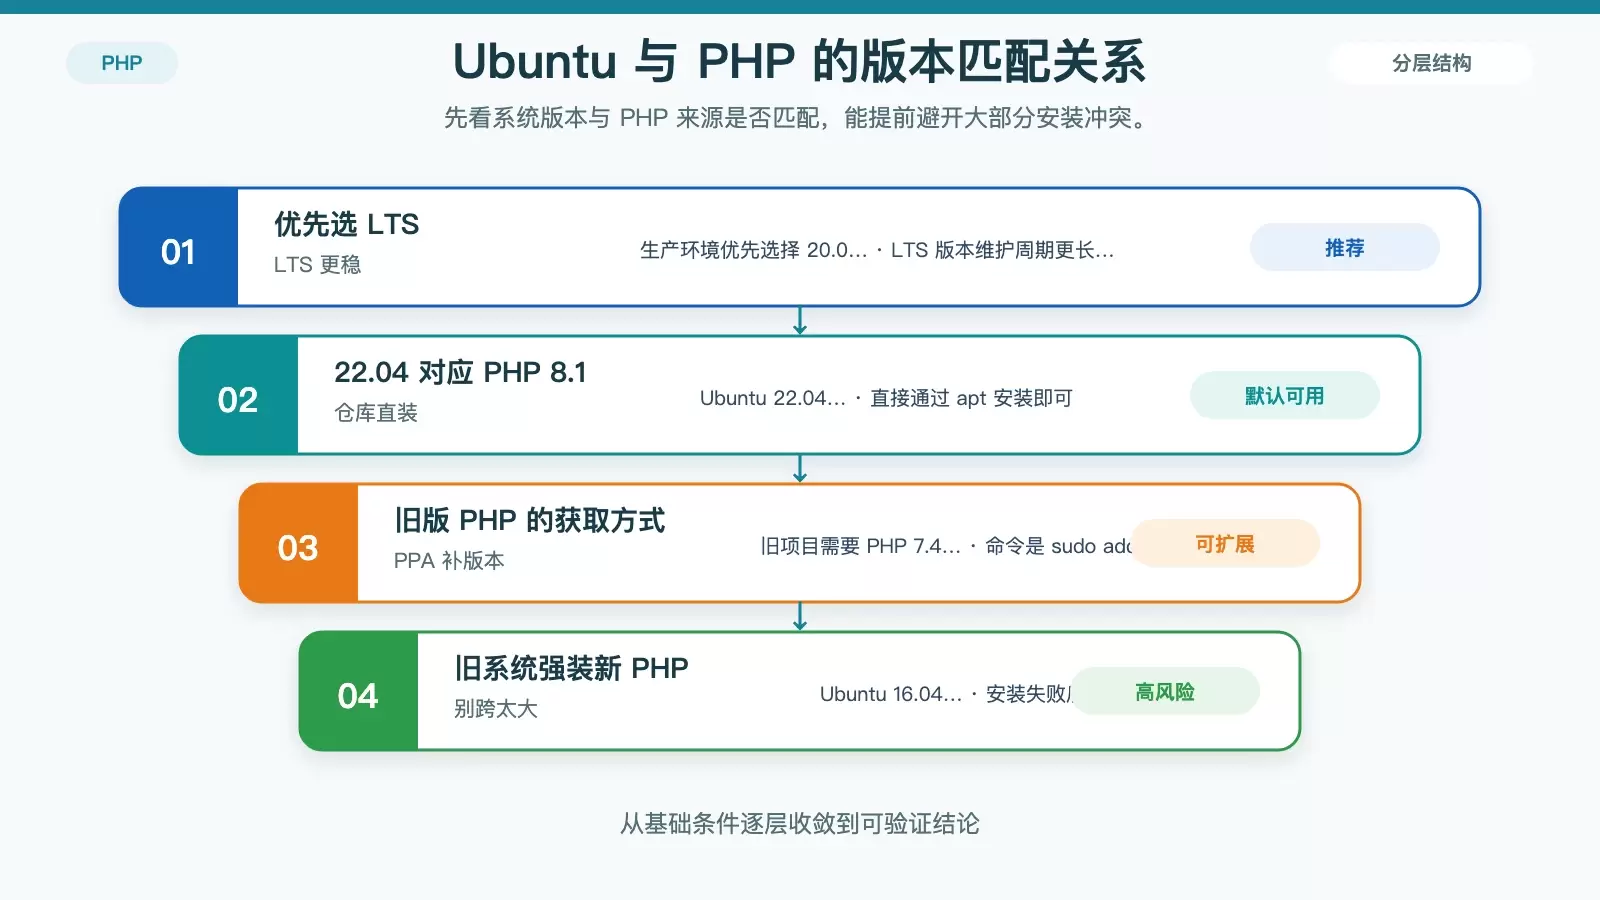
PHP 与 Ubuntu 的兼容性整体成熟,真正影响稳定性的通常不是“能不能装”,而是版本、扩展和 Web 服务器配置是否匹配。本文按生产环境常见环节拆解,帮助你判断哪些组合更稳、哪些操作最容易引发冲突。
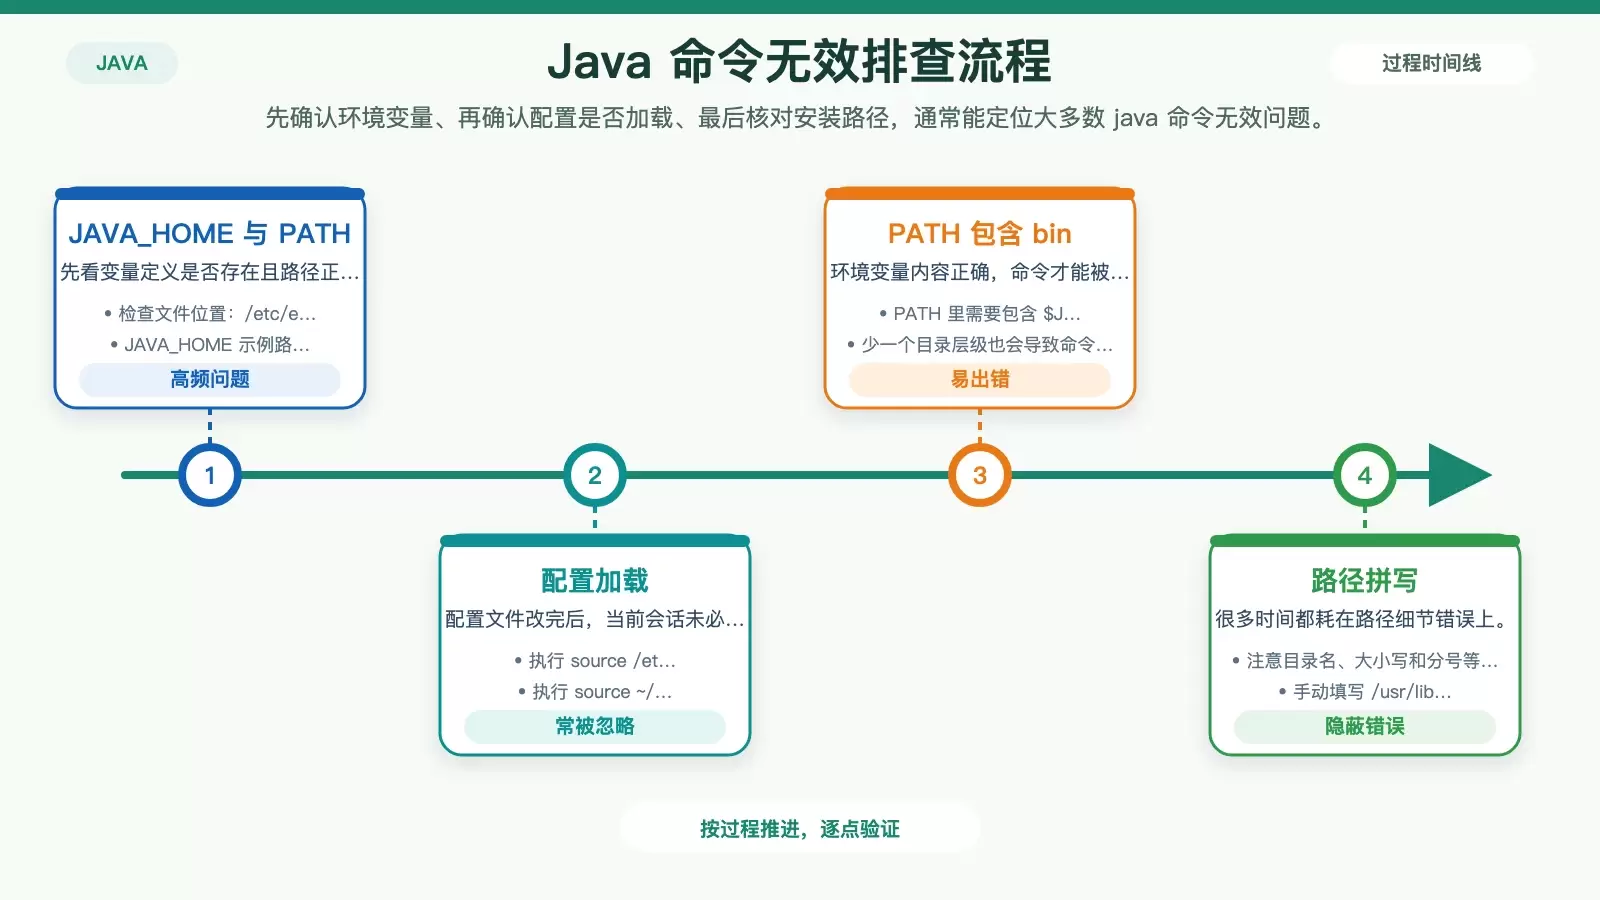
Debian 上配置 Java 时,最常见的问题并不复杂,难点在于多个小坑叠在一起:环境变量、版本切换、JDK 安装完整性和构建依赖都可能出错。本文按排查顺序梳理 6 类高频误区,附上对应命令和判断方法。
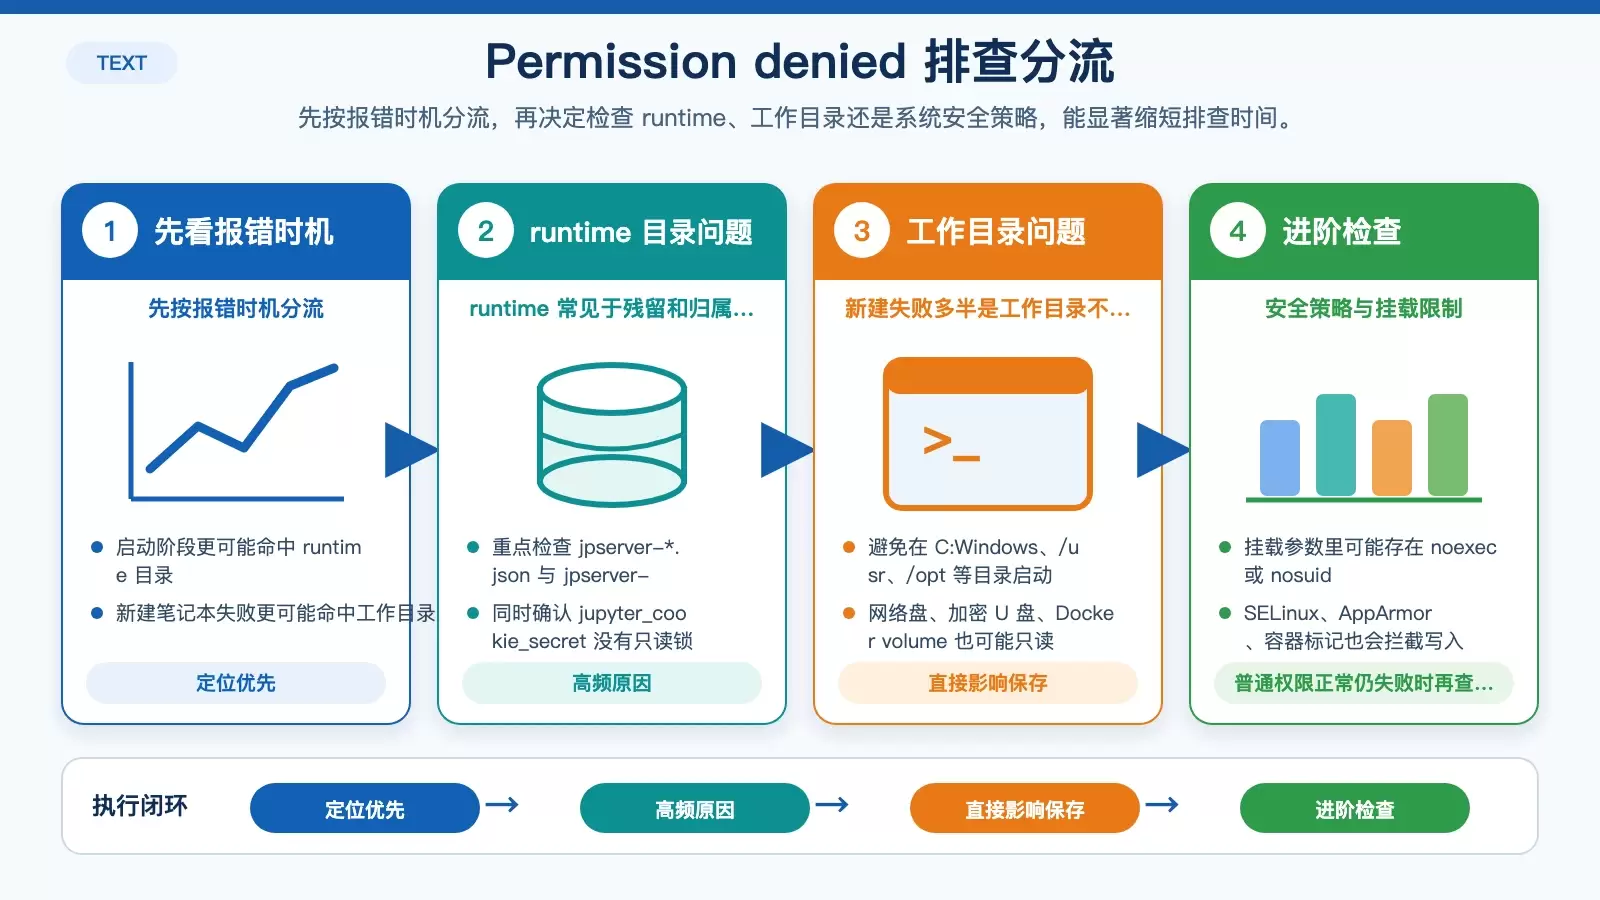
Jupyter Notebook 出现“Permission denied”通常不是程序损坏,而是运行时目录、工作目录或系统安全策略拦住了读写。本文按报错位置拆解排查路径,给出 Windows、Linux/macOS 下更稳妥的修复办法,并解释为什么一味 `chmod 777` 往往无效。 很多人遇到 Jupyter Notebook 的 Permission denied ,会先怀疑环境损坏,甚至直接重装,但这类报错大多与权限路径有关。
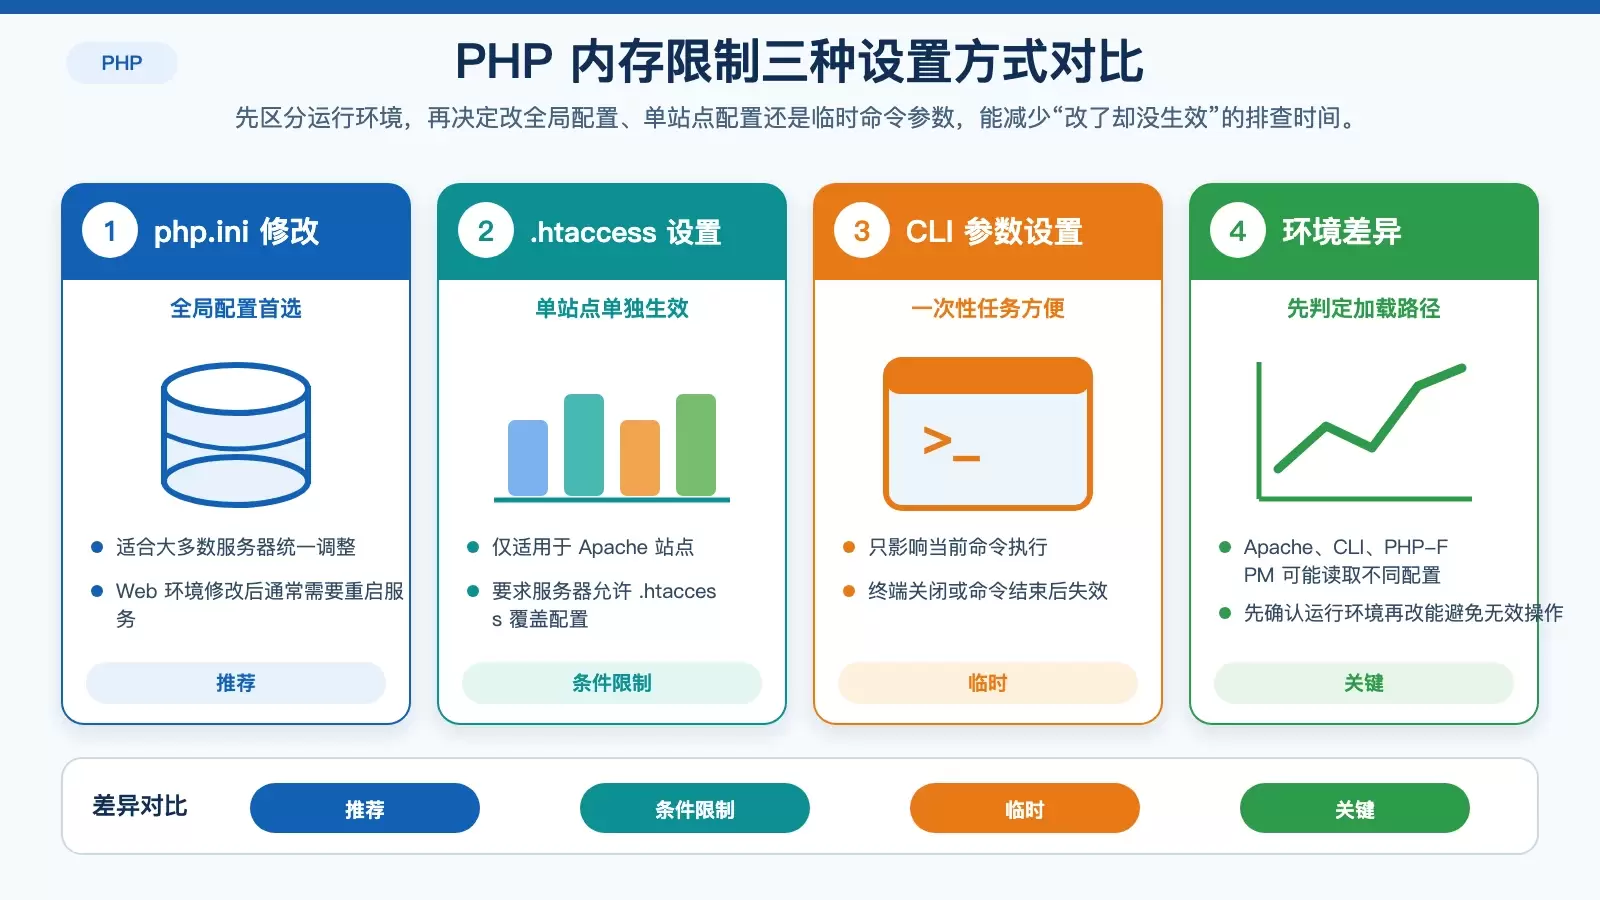
在 Linux 上调整 PHP 内存限制,关键是分清生效环境:全局配置改 `php.ini`,单站点可用 Apache 的 `.htaccess`,临时任务则直接走 CLI 参数。本文按场景梳理文件位置、修改方式、重启要求和使用边界,方便你快速选对方法。
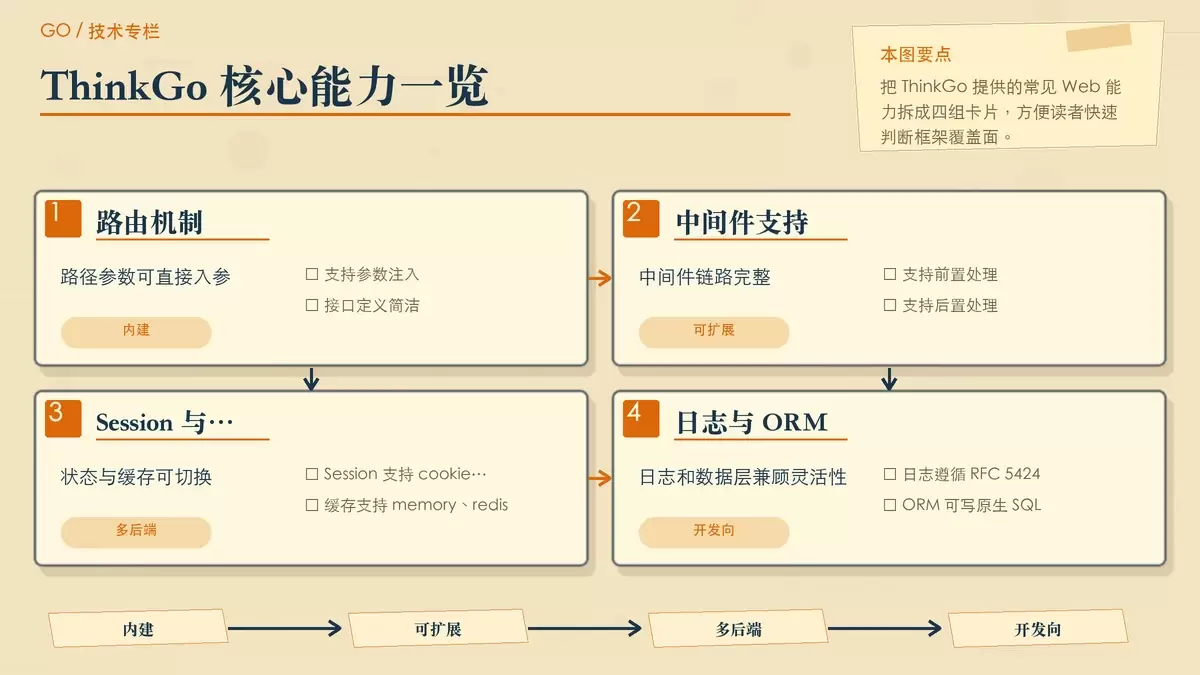
ThinkGo 是一个主打轻量与表达力的 Go 语言 MVC 框架,覆盖路由、中间件、Session、日志、缓存和 ORM 等 Web 开发常用能力。本文按“适合谁、能做什么、如何快速跑通”来重组内容,并保留安装命令、示例代码和项目地址,方便你判断它是否值得上手。
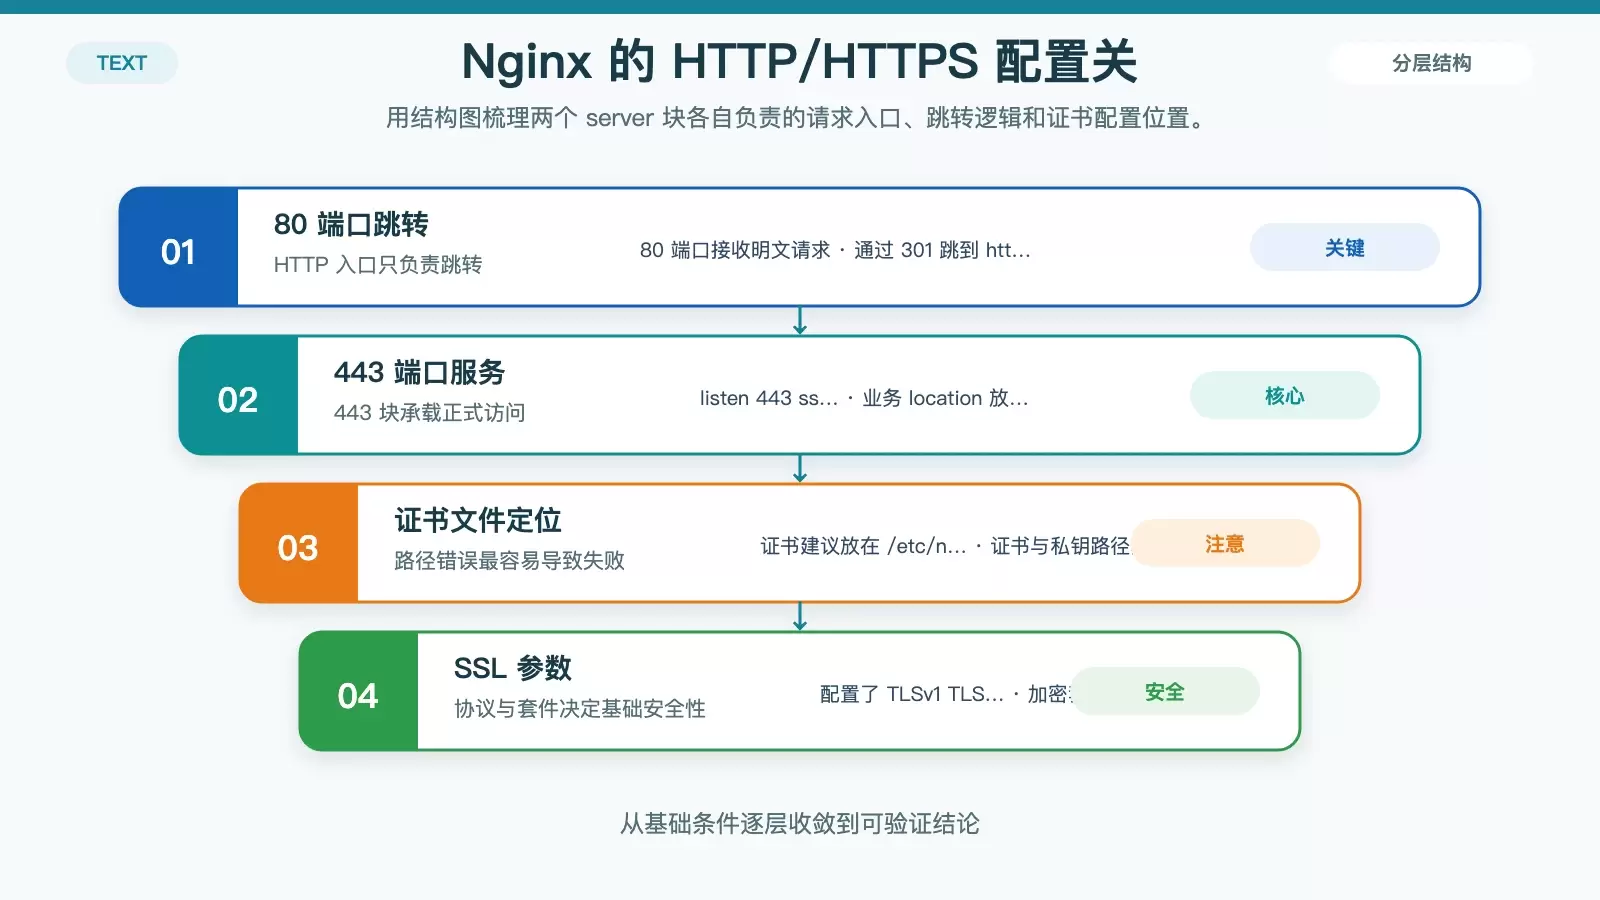
给 Nginx 开启 HTTPS,关键不在步骤多,而在证书、配置路径和重载顺序是否准确。本文按“证书准备、server 配置、重定向与生效验证”梳理完整流程,并保留可直接参考的配置与命令,便于快速判断哪里最容易出错。