

Django Fernet Fields 字段加密实战:安装、配置与安全限制
本文详解 Django 插件 django-fernet-fields 的安装与核心用法。通过 EncryptedCharField 等字段实现应用层对称加密,确保密钥不入库。重点说明非确定性加密导致的索引、唯一性约束及查找限制,并提供可空字段的安全处理建议,保障数据库存储安全。
2026-10-13
6

本文详解 Django 插件 django-fernet-fields 的安装与核心用法。通过 EncryptedCharField 等字段实现应用层对称加密,确保密钥不入库。重点说明非确定性加密导致的索引、唯一性约束及查找限制,并提供可空字段的安全处理建议,保障数据库存储安全。
本文介绍Python中文字与Unicode及ASCII码相互转换的方法,并提供基于随机数偏移的简单加密解密实现代码。通过ord和chr函数结合正则表达式解析,演示如何对字符串进行基础加密处理及还原。
深入解析PHP反序列化导致的对象注入漏洞。通过剖析XVWA中的危险函数unserialize和eval,展示攻击者如何构造恶意序列化数据,在目标服务器执行任意命令并获取远程Shell权限。本文涵盖漏洞识别、Payload生成及修复建议。
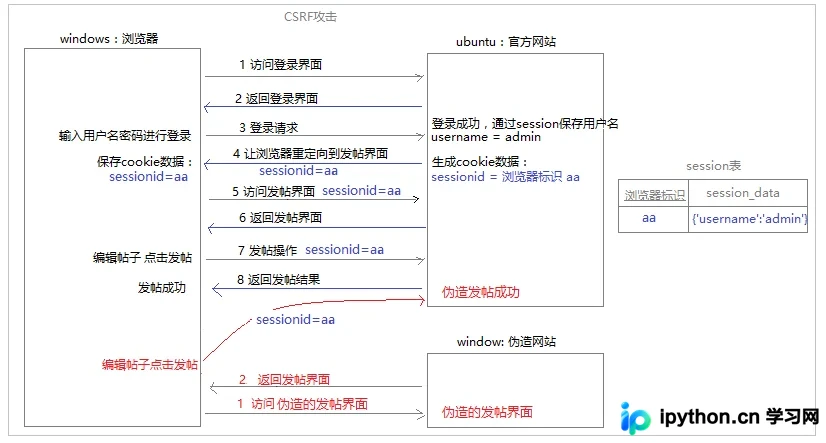
本文深入解析Django框架中的CSRF(跨站请求伪造)防护机制。通过演示攻击流程,说明为何仅靠登录验证不足以防患。重点讲解开启CsrfViewMiddleware、使用{% csrf_token %}标签及POST请求的重要性,并剖析服务器生成隐藏域与Cookie比对的核心原理,帮助开发者构建安全的Web应用。
本文详细讲解如何使用Python对加密RAR文件进行暴力破解。通过itertools模块生成数字字典,结合unrar库与多线程技术加速解密过程。文章分析了zipfile不支持AES及rarfile不抛出异常等技术难点,提供了从字典生成到GUI界面的完整代码示例,旨在帮助开发者掌握压缩包安全测试的基本方法。
本文详解PythonTip平台上的信息加密题目,核心是将小写英文字符串中的每个字符在字母表中向后移动指定步长。重点解析如何处理超过'z'后的循环回绕逻辑,并提供取余法与构造法两种参考代码实现,帮助开发者掌握字符与数字转换及边界条件处理。
本文深入解析Django框架中XSS跨站脚本攻击的成因及防御策略。重点剖析{{comment|safe}}过滤器在富文本场景下的潜在风险,并详细介绍如何利用django.utils.html模块中的escape、strip_tags及remove_tags函数,对用户输入进行服务端转义处理,从而有效阻断脚本注入,保障Web应用安全。
本文介绍如何在 PHP 中利用 mcrypt 扩展实现 DES 数据的加密与解密功能。通过填充算法处理数据长度,并使用 ECB 模式进行加解密操作,适用于需要基础对称加密的场景。
本文详解在MySQL数据库中创建新用户并授予特定权限的方法。内容涵盖使用INSERT语句或GRANT语句建库建用户,实现完全授权与部分授权的区别,以及如何删除用户、修改密码和处理常见配置错误。通过具体SQL代码示例,帮助开发者安全地为应用分配独立的数据库访问权限,保障服务器数据安全。
本文介绍如何在PHP中使用已废弃的mcrypt扩展配合AES-256算法对字符串进行加密和解密。重点解决了加密后输出包含特殊字符导致URL传输异常的问题,通过自定义Base64替换方案实现URL安全的加密数据传递。
本文详细解析Django框架中防范CSRF(跨站点请求伪造)攻击的机制。通过介绍CsrfMiddleware的工作原理,包括Token生成与验证流程,以及具体的配置步骤,如设置中间件顺序、在模板中添加csrf_token标签及使用RequestContext,帮助开发者构建安全的Web应用,防止恶意用户利用已登录身份执行非法操作。
本文详细介绍Python中AES高级加密标准的实现方法,涵盖ECB与CBC两种常用加密模式的区别,以及PKCS7填充算法的原理。通过面向对象代码示例,解析AES-128/192/256密钥长度对安全性的影响,并对比Java中PKCS5Padding与PKCS7的关系,帮助开发者掌握对称加密的核心技术。