

Django框架CSRF防护原理与实战用法详解

本文深入解析Django框架中的CSRF(跨站请求伪造)防护机制。通过演示攻击流程,说明为何仅靠登录验证不足以防患。重点讲解开启CsrfViewMiddleware、使用{% csrf_token %}标签及POST请求的重要性,并剖析服务器生成隐藏域与Cookie比对的核心原理,帮助开发者构建安全的Web应用。
Django CSRF防护概述
本文详细介绍Django框架中针对CSRF(跨站请求伪造)的防护机制,旨在为读者提供实用的参考与指导。
CSRF防护
CSRF概念解析
一、什么是CSRF?
CSRF全称为Cross-site request forgery,即跨站请求伪造。
当用户已登录正常网站A后,若访问包含指向网站A链接的恶意网站,点击该链接时,恶意网站即可代表用户向网站A发起请求。由于该请求并非用户本意,且网站A无法识别其伪造性质,从而导致安全风险。
攻击者利用用户的合法身份,以用户名义执行恶意操作,例如发送垃圾邮件、发布消息、盗取账号、进行商品购买或虚拟货币转账等。
防止CSRF的首要措施是将关键信息传输改为POST方式而非GET方式。下文将演示POST请求可能面临的攻击方式,以及在Django中如何有效规避此类风险。
CSRF攻击流程演示
二、CSRF攻击演示
步骤1:用户登录成功后进入发帖界面,尝试使用POST请求提交帖子(测试时需暂时关闭CSRF中间件)。
步骤2:实施登录限制,确保只有登录用户才能发帖。
- 利用Session保存登录成功的用户名信息。
- 在服务器端判断Session中是否存在保存的用户名,若存在则允许发帖操作。
步骤3:通过上述配置,演示CSRF攻击的具体过程。
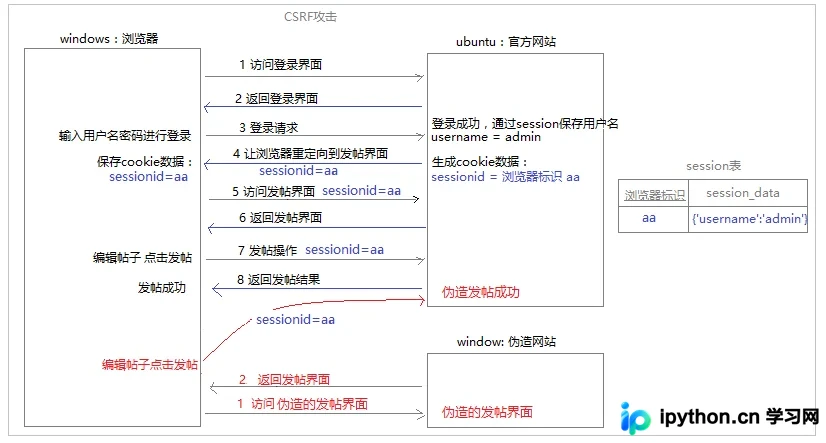
Django中的CSRF防护策略
三、CSRF防护
对于涉及金额、积分等关键信息的获取或操作,必须采用POST请求方式。
确保开启CSRF中间件(Django默认已开启)。
# 项目下的setting.py
MIDDLEWARE_CLASSES = (
  ...
  # 开启csrf中间件(默认是开启的)
  'django.middleware.csrf.CsrfViewMiddleware',
  ...
)
在表单提交POST数据时,务必添加{% csrf_token %}标签以生成防伪令牌。
CSRF防御核心原理
四、防御原理【了解】
- 服务器在渲染模板文件时,会自动在HTML页面中生成一个名为csrfmiddlewaretoken的隐藏输入域。
- 同时,服务器会指示浏览器保存一个名为csrftoken的Cookie信息。
- 当用户通过POST方式提交数据时,服务器会同时接收隐藏域的值和Cookie中的值进行比对。若两者一致,则CSRF验证通过;否则,服务器将返回403 Forbidden错误。
希望本文关于Django框架下Python程序设计的CSRF防护内容,能对广大开发者有所帮助。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









