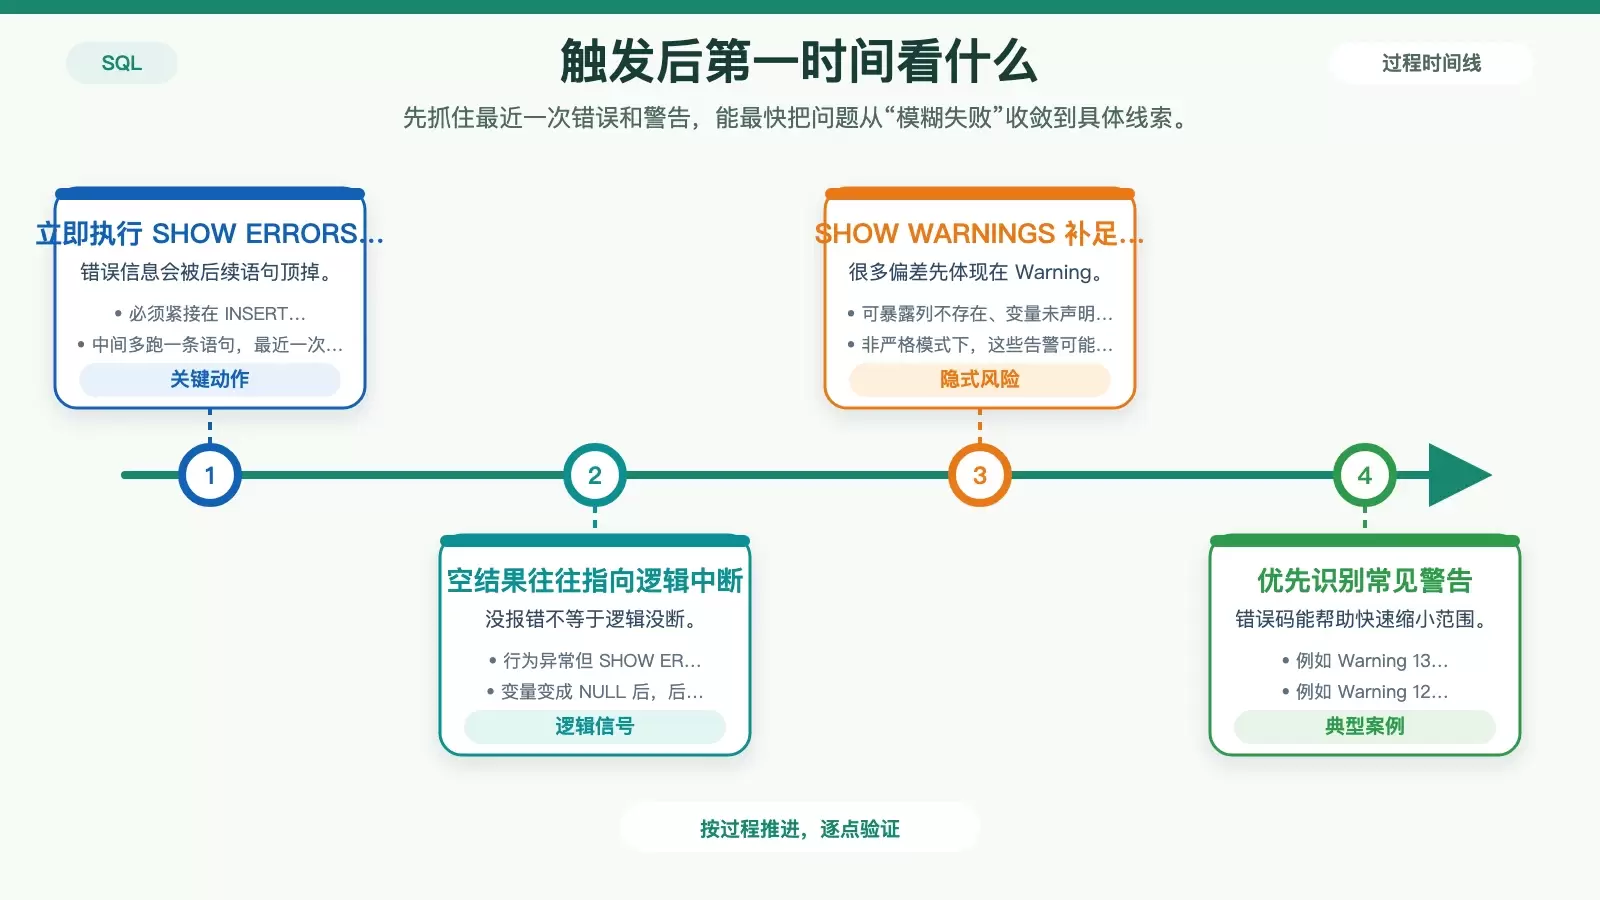
SQL 触发器执行失败时,如何快速定位真正原因
SQL 触发器排错最难的不是语法报错,而是那些客户端只给出模糊提示、甚至完全不报错的“静默失败”。这篇文章把高效排查路径拆成四步:先抓最近一次错误与警告,再确认触发器是否真的触发,随后回看错误日志,最后用手动模拟把逻辑断点揪出来。
2026-08-23
31

SQL 触发器排错最难的不是语法报错,而是那些客户端只给出模糊提示、甚至完全不报错的“静默失败”。这篇文章把高效排查路径拆成四步:先抓最近一次错误与警告,再确认触发器是否真的触发,随后回看错误日志,最后用手动模拟把逻辑断点揪出来。
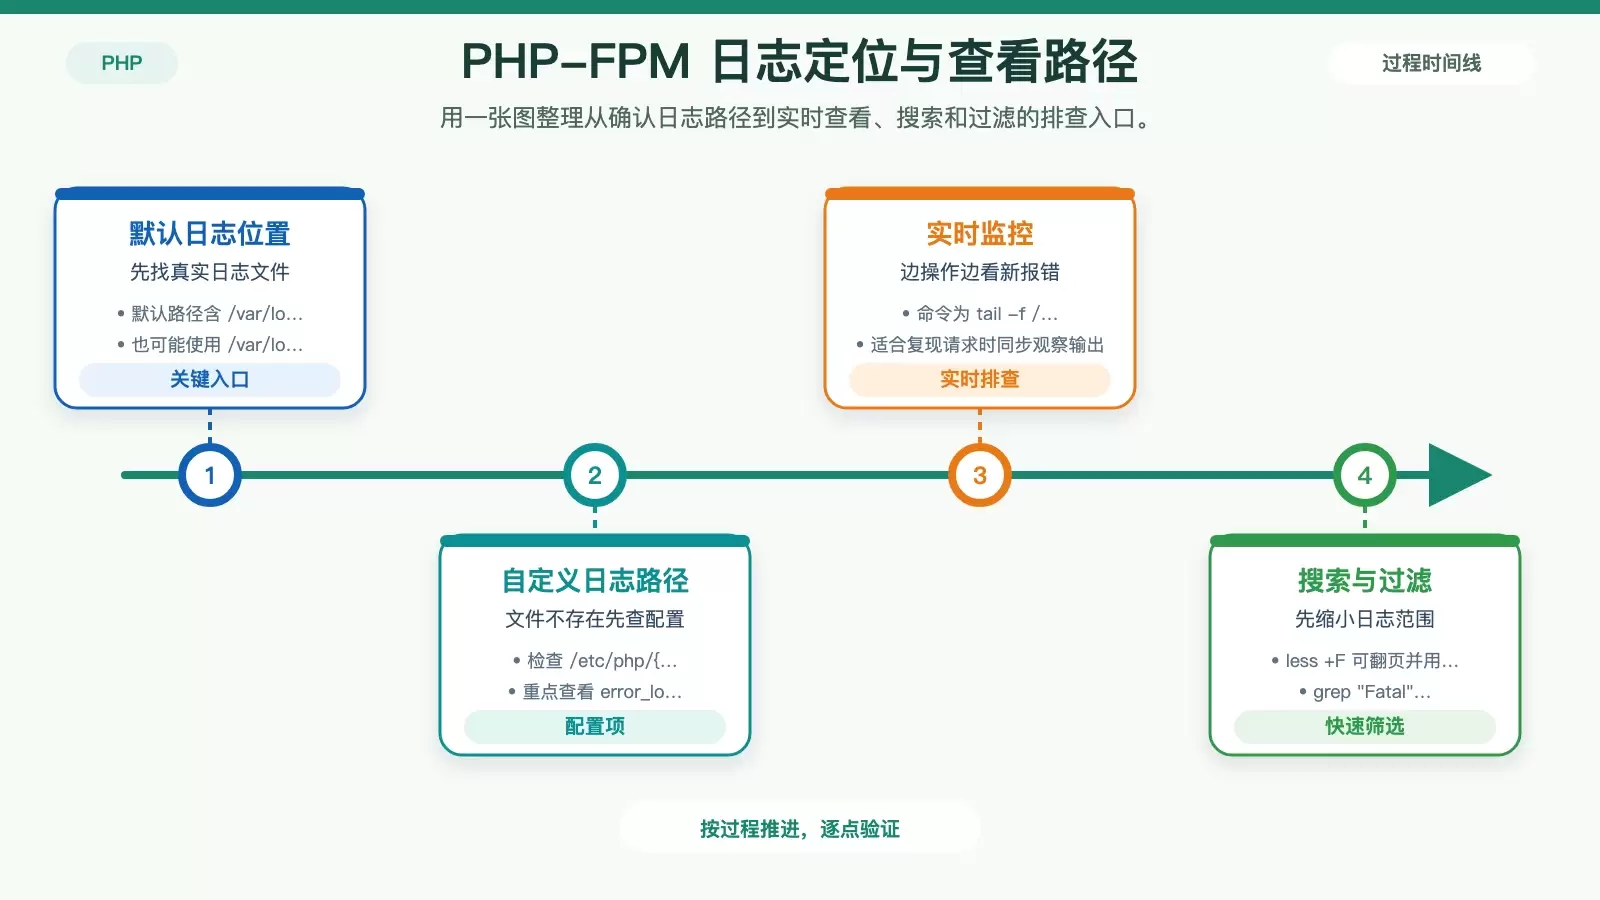
PHP-FPM 报错并不难读,关键是先找到正确日志,再按时间、级别、错误消息和请求上下文拆开看。本文结合 Ubuntu 环境中常见的日志路径、查看命令和典型报错,整理出一套更适合实际排障的阅读顺序。
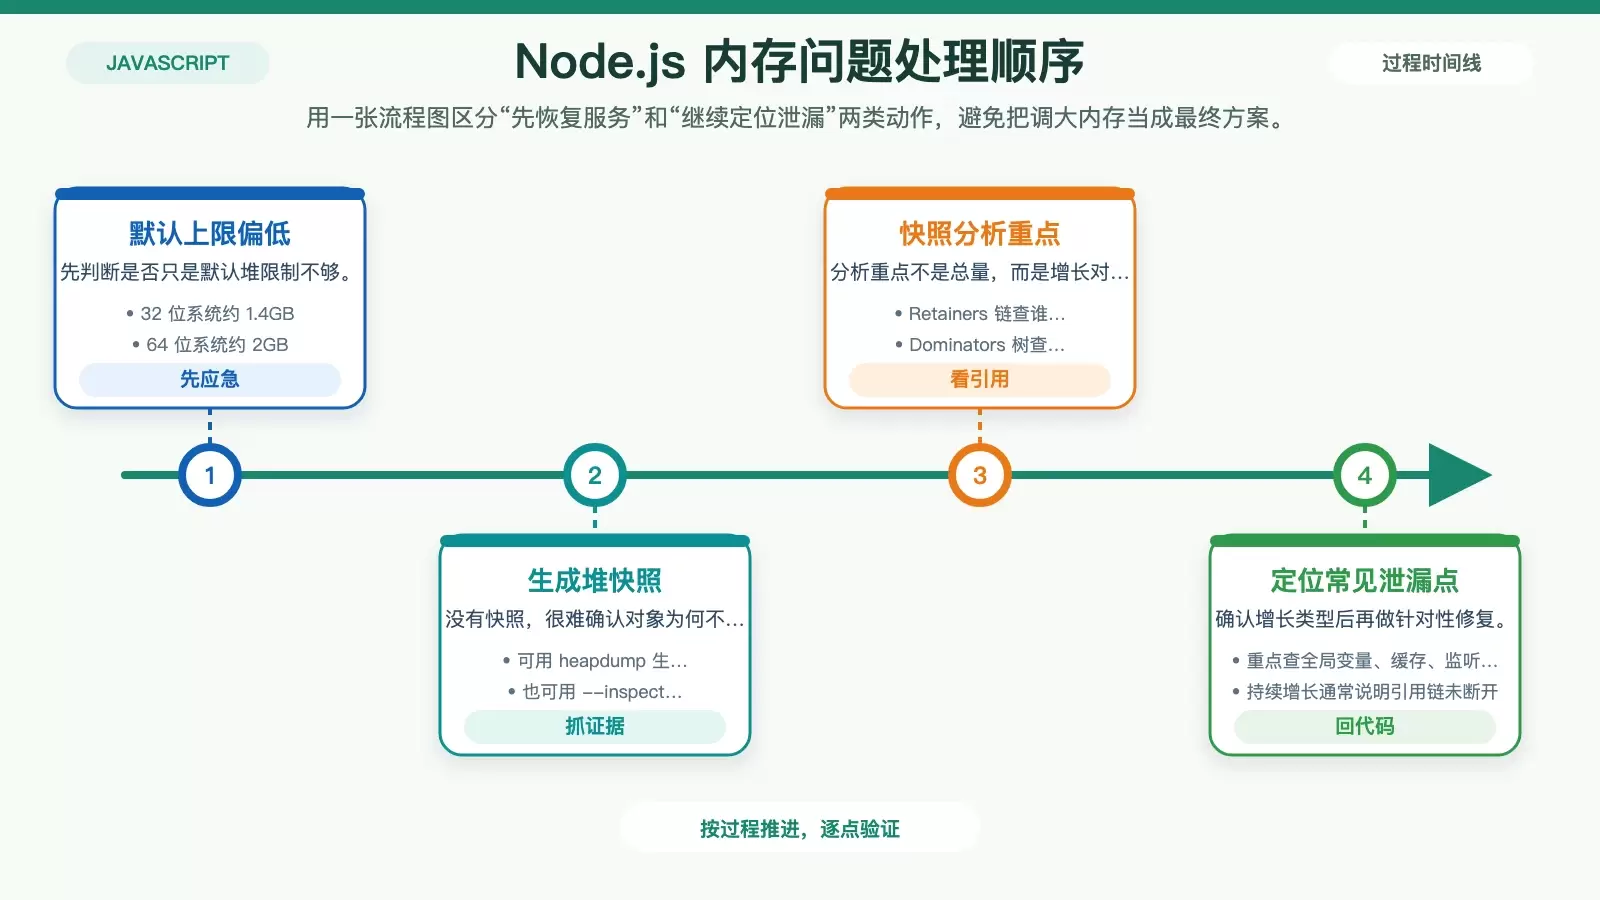
Ubuntu 下 Node.js 出现内存溢出,通常不能只靠“加内存”解决。本文按应急、排查、优化、监控到系统扩容的顺序,梳理可直接落地的处理办法,保留关键命令、代码和判断点,方便你区分临时顶住与长期根治。
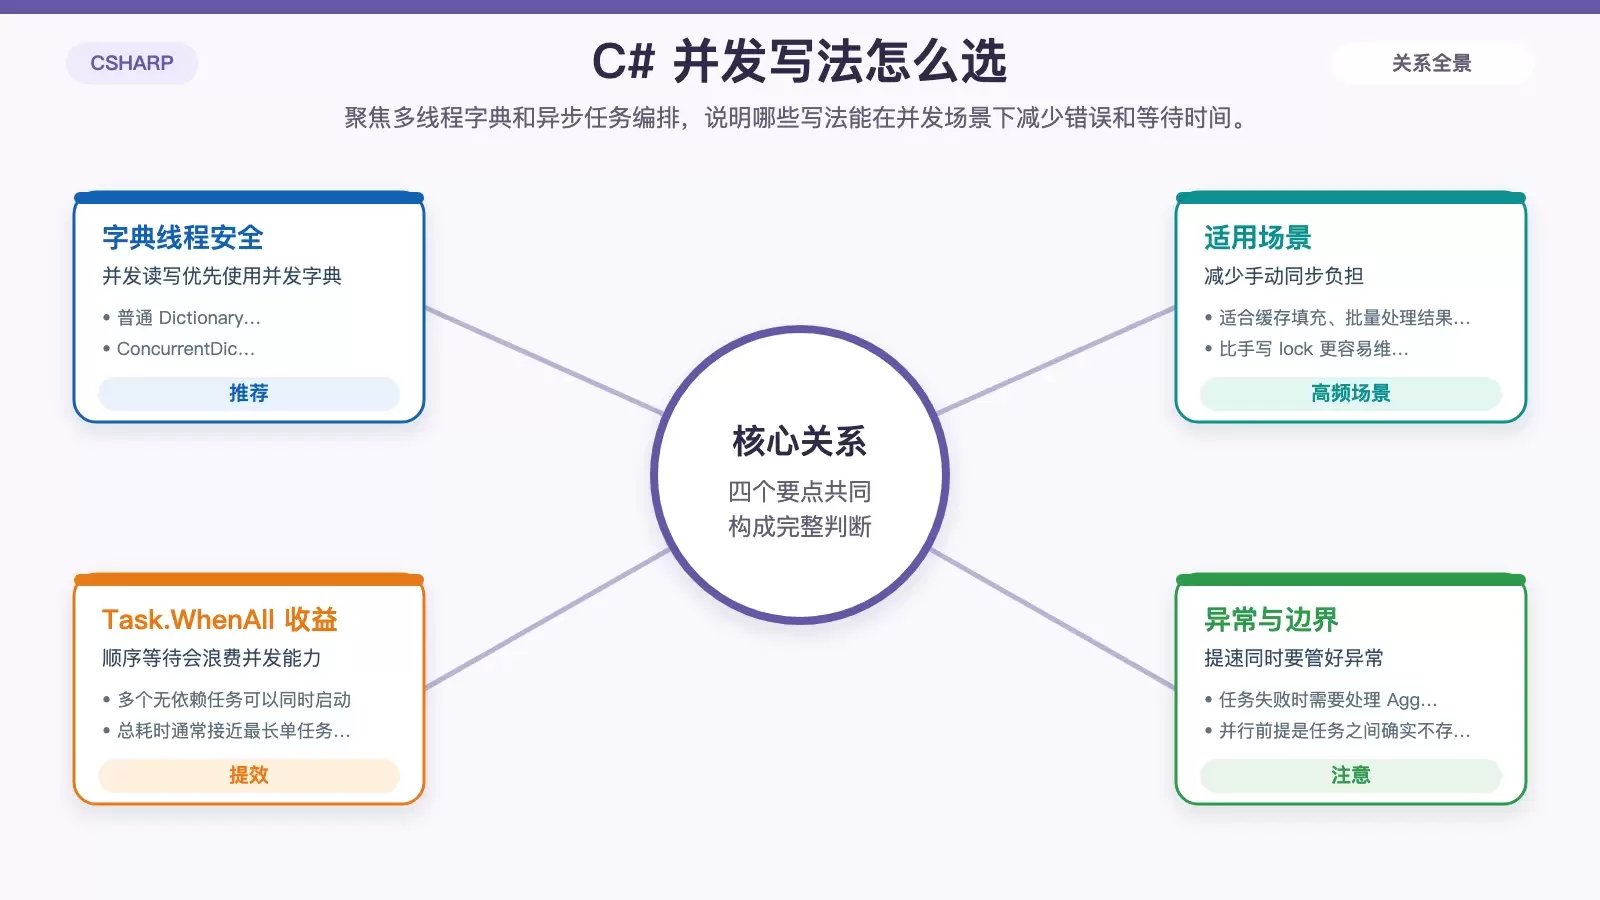
C# 凭 2.94% 的年度涨幅拿下 2025 年度编程语言,背后既有生态转型,也有语法和运行时层面的持续进化。本文结合 7 个常见开发细节,拆解并发、内存、日志、异步和新语法中的高频优化点,帮助你判断哪些写法更适合直接用于生产项目。
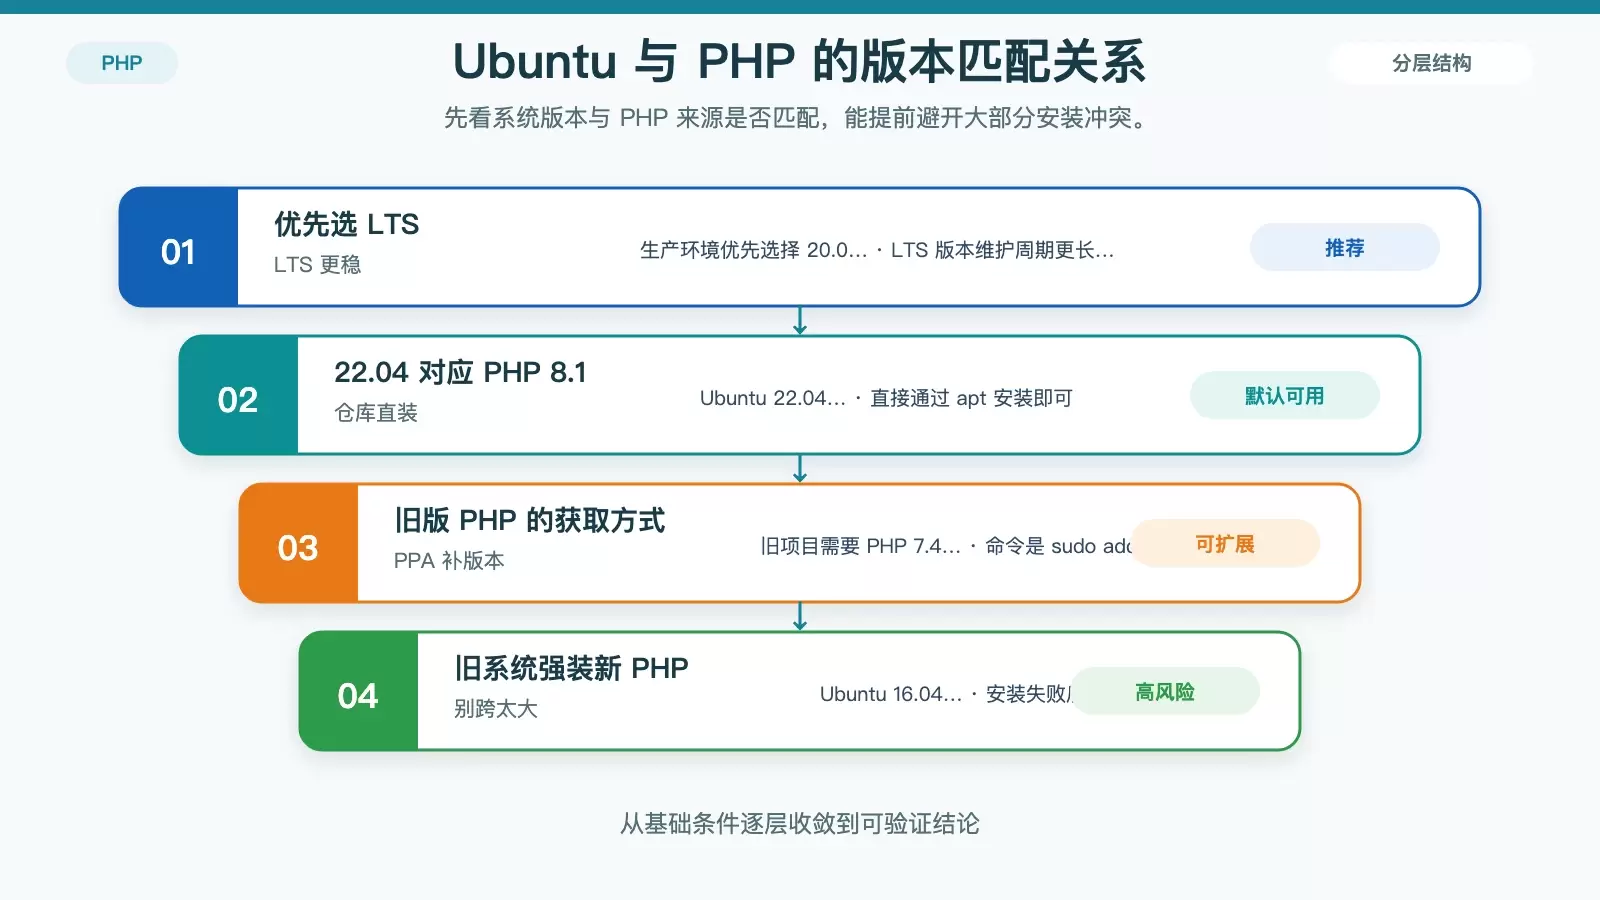
PHP 与 Ubuntu 的兼容性整体成熟,真正影响稳定性的通常不是“能不能装”,而是版本、扩展和 Web 服务器配置是否匹配。本文按生产环境常见环节拆解,帮助你判断哪些组合更稳、哪些操作最容易引发冲突。
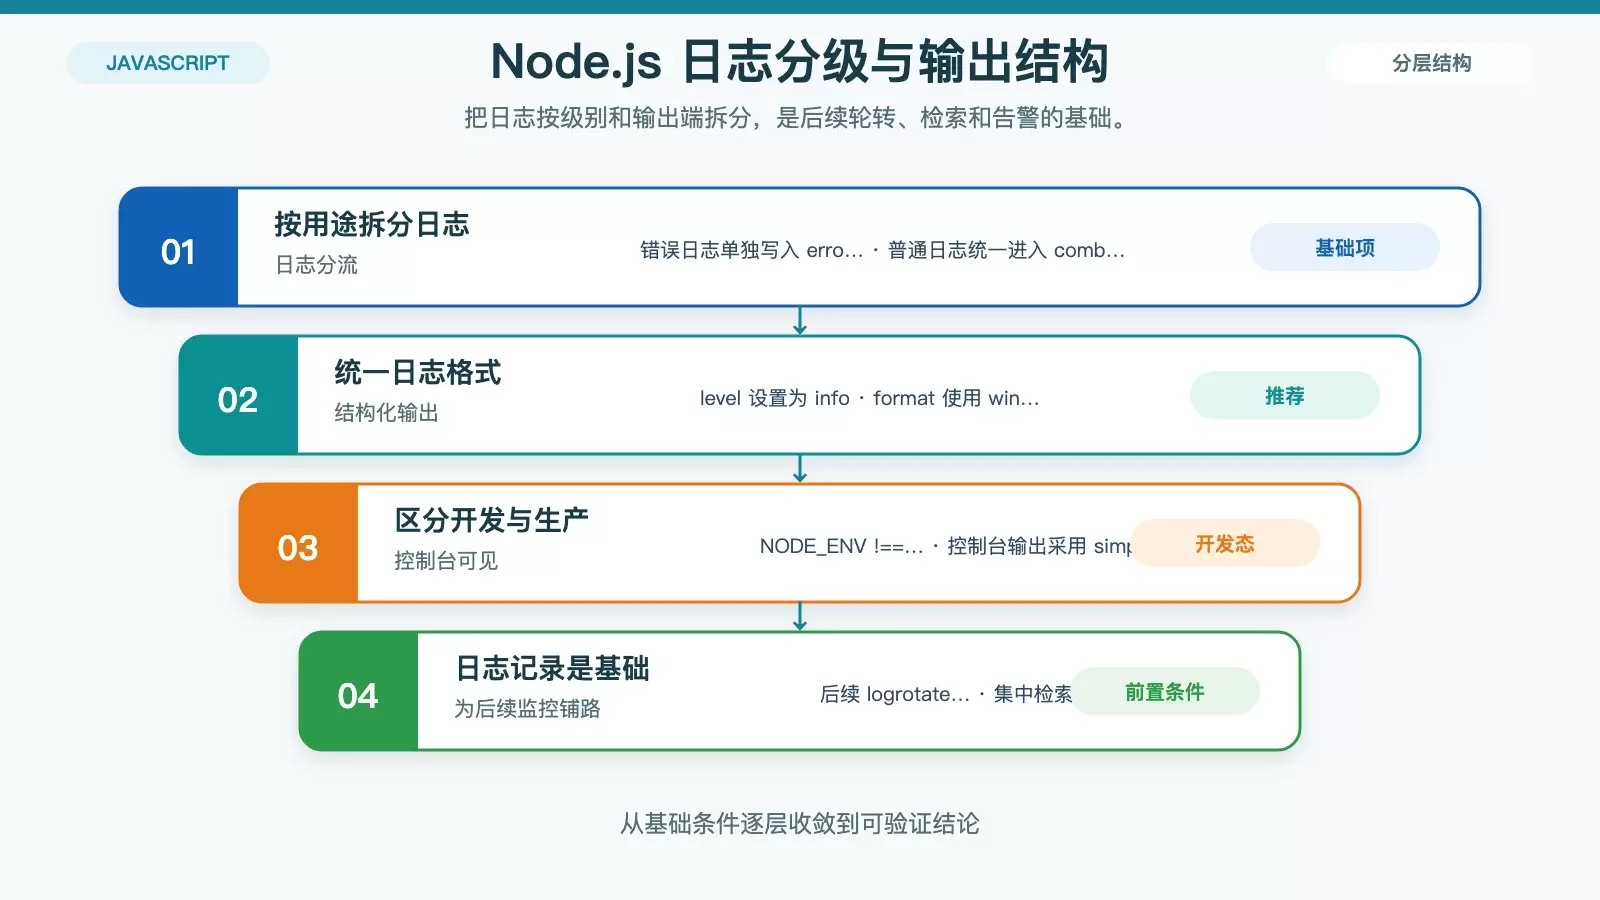
在 Ubuntu 部署 Node.js 时,日志常常只在出故障后才被想起。本文按“记录、轮转、汇聚、监控、审查、告警”六个环节梳理一套可落地做法,保留原始命令和配置示例,帮助你判断哪些步骤最值得优先投入。
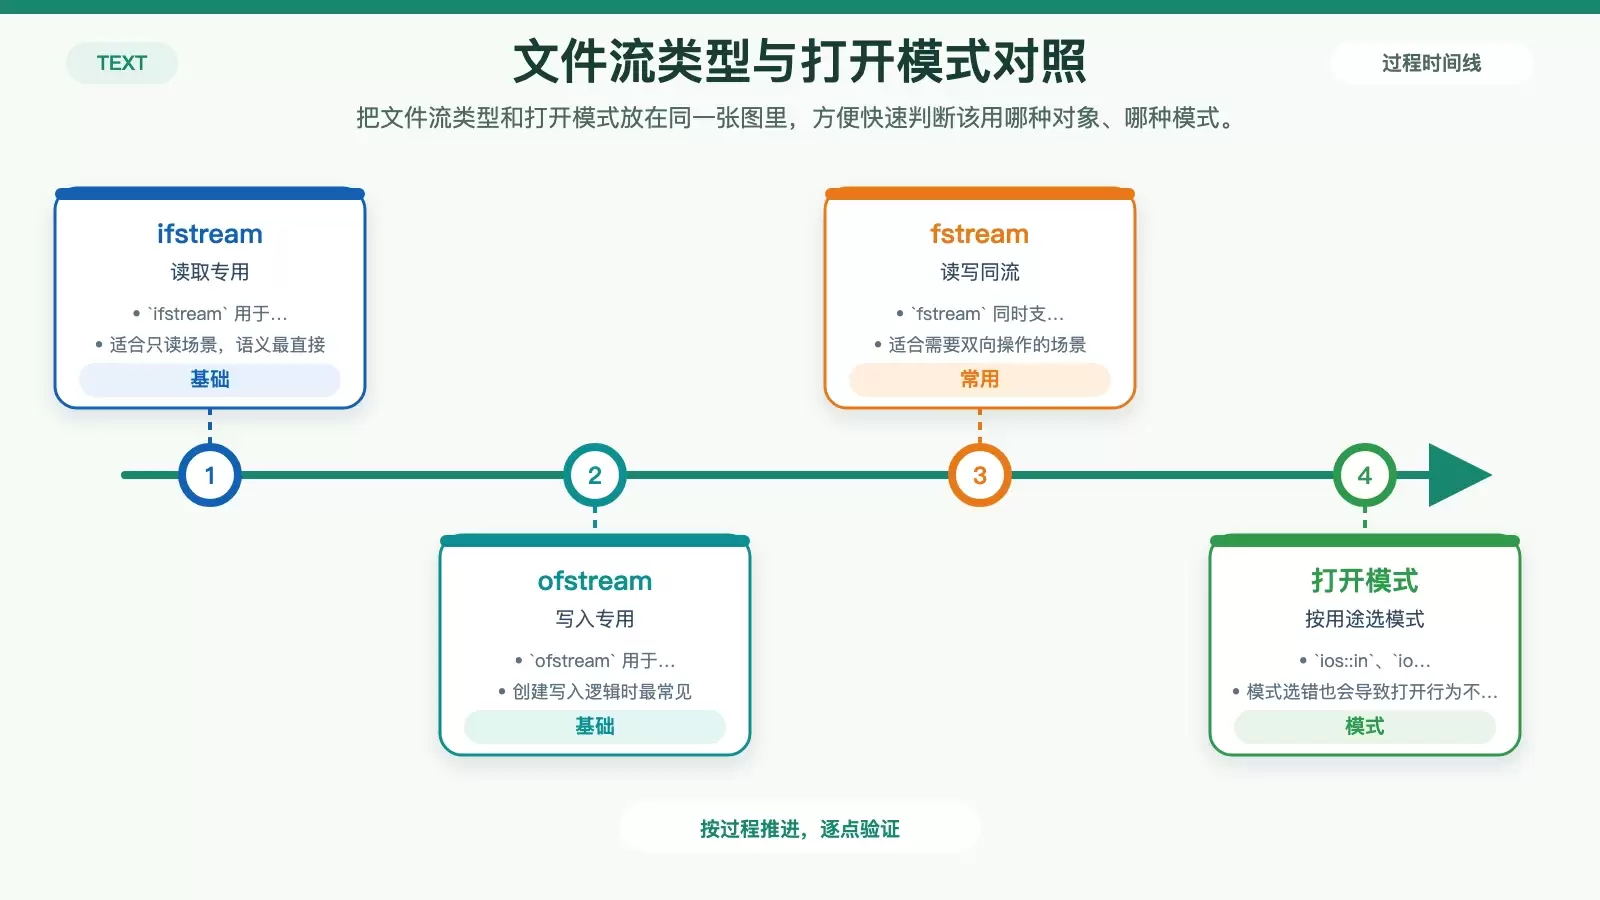
这篇文章围绕 C++ 文件打开状态验证展开,梳理了从 `is_open()`、`good()`、`fail()`、`bad()` 到 C++17 `std::filesystem` 权限与存在性检查的常用做法,并补充了异常处理、`errno` 与日志记录等错误管理思路,适合作为文件 I/O 健壮性处理的入门参考。
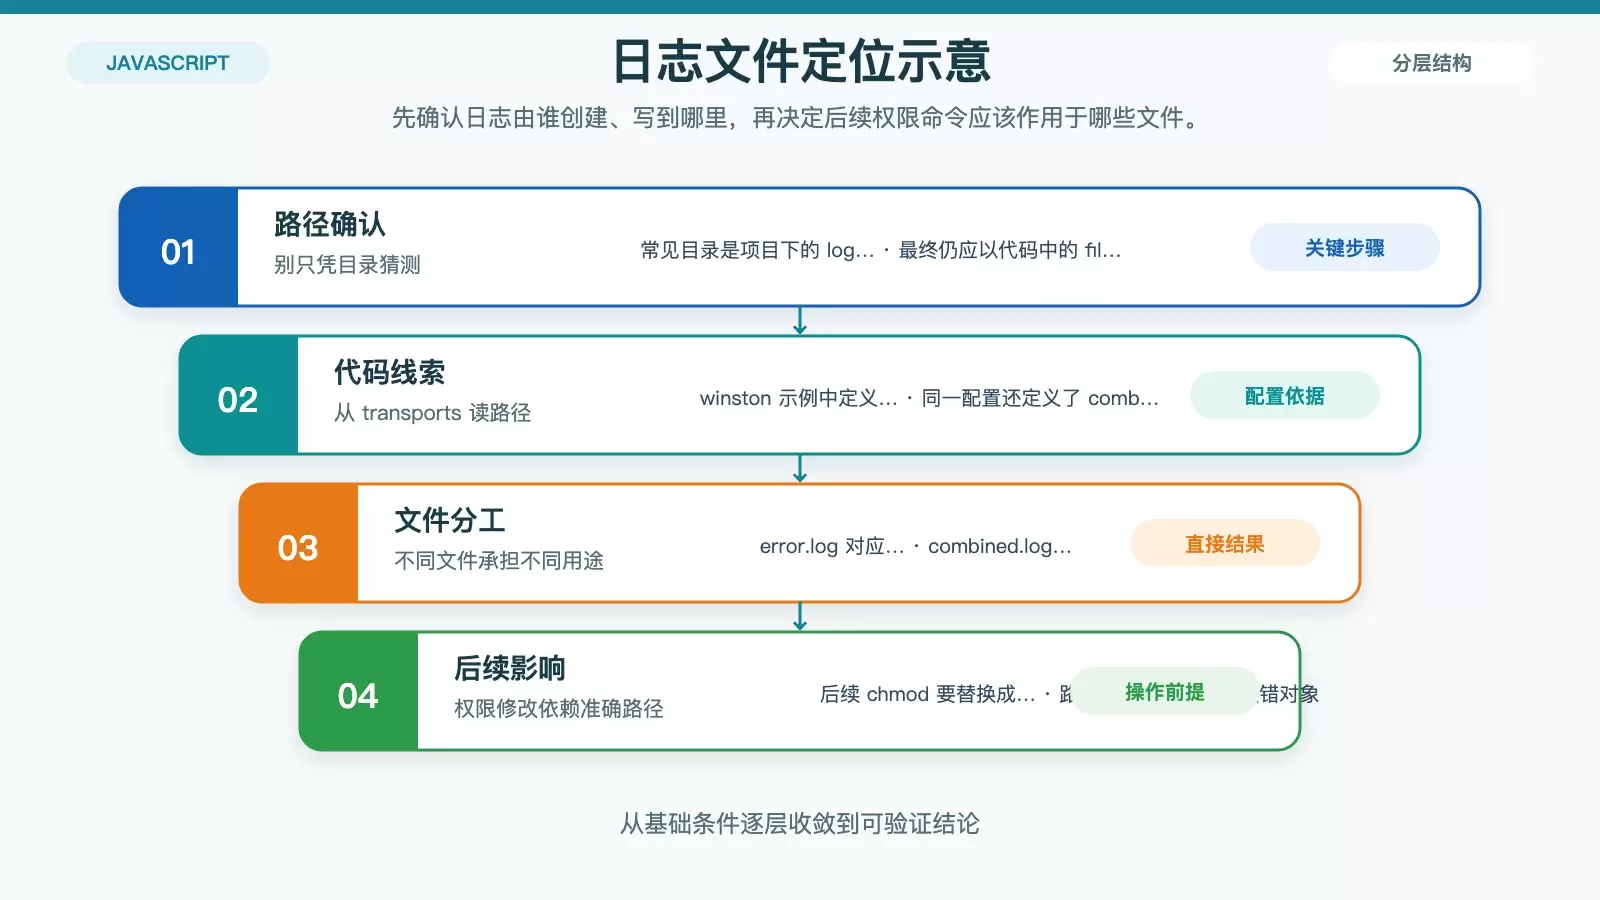
在 Ubuntu 上部署 Node.js 应用时,日志文件权限常被忽略,结果要么日志被随意读取,要么服务进程没有写入权限。本文从日志路径定位、`chmod` 与 `chown` 的组合用法,到 Nginx/Apache 场景下的权限核对,梳理一套可直接落地的配置方法。
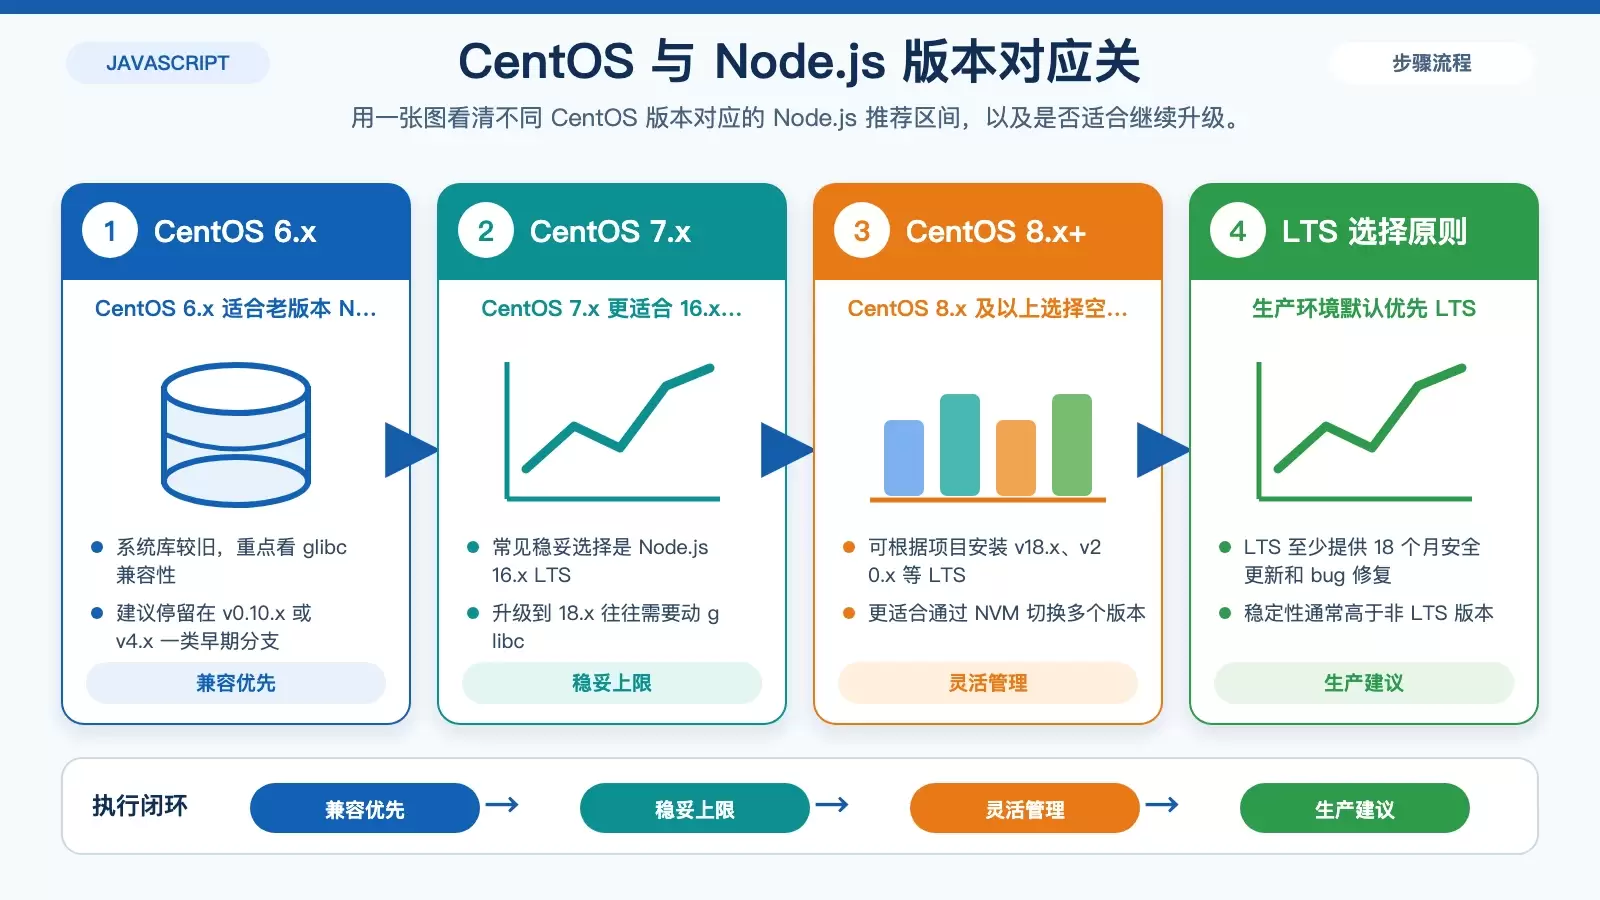
在 CentOS 上选 Node.js 版本,关键不是“越新越好”,而是先看系统版本、再看项目场景。本文按 CentOS 6/7/8+ 的兼容性差异,梳理 LTS 选择原则、NVM 的实际用法,以及切换版本时容易踩到的风险点。 在 CentOS 上部署 Node.js,很多问题并不是出在安装步骤,而是版本一开始就选错了。
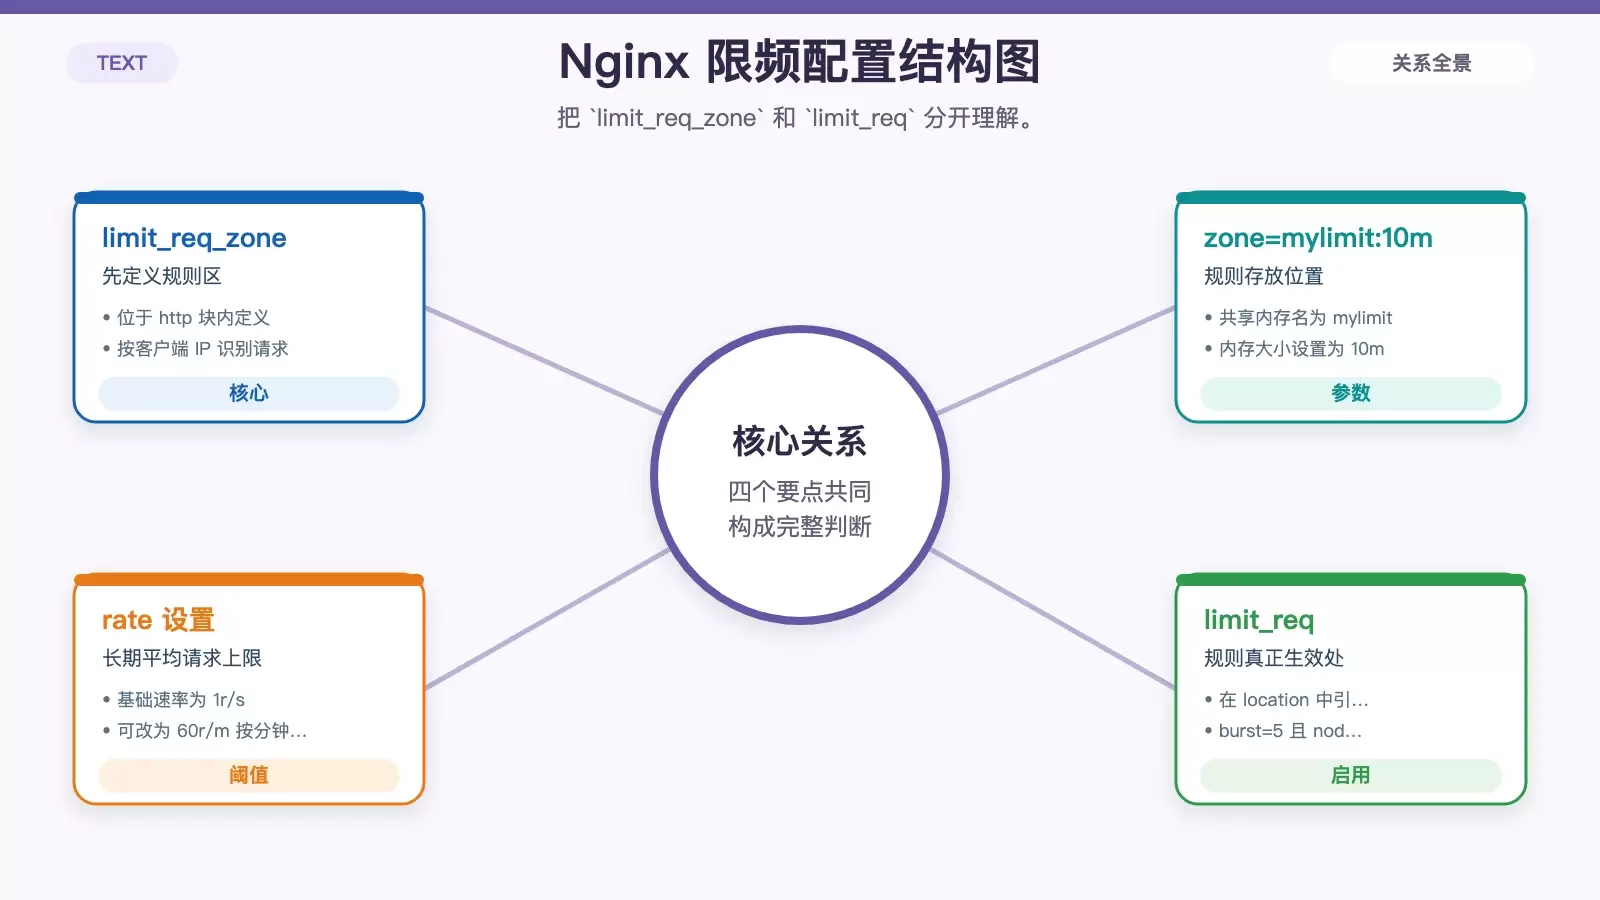
Nginx 自带的 `ngx_http_limit_req_module` 可以直接按客户端请求速率做限流,适合拦截恶意爬虫和突发高频访问。本文用一套可直接落地的配置,说明 `limit_req_zone`、`burst`、`nodelay` 的作用,以及测试生效和后续优化的方法。 服务器被恶意爬虫或异常高频请求拖慢时,很多人第一反应是上更重的防护方案,但对大多数站点来说,Nginx 自带的限流模块往往就够用。
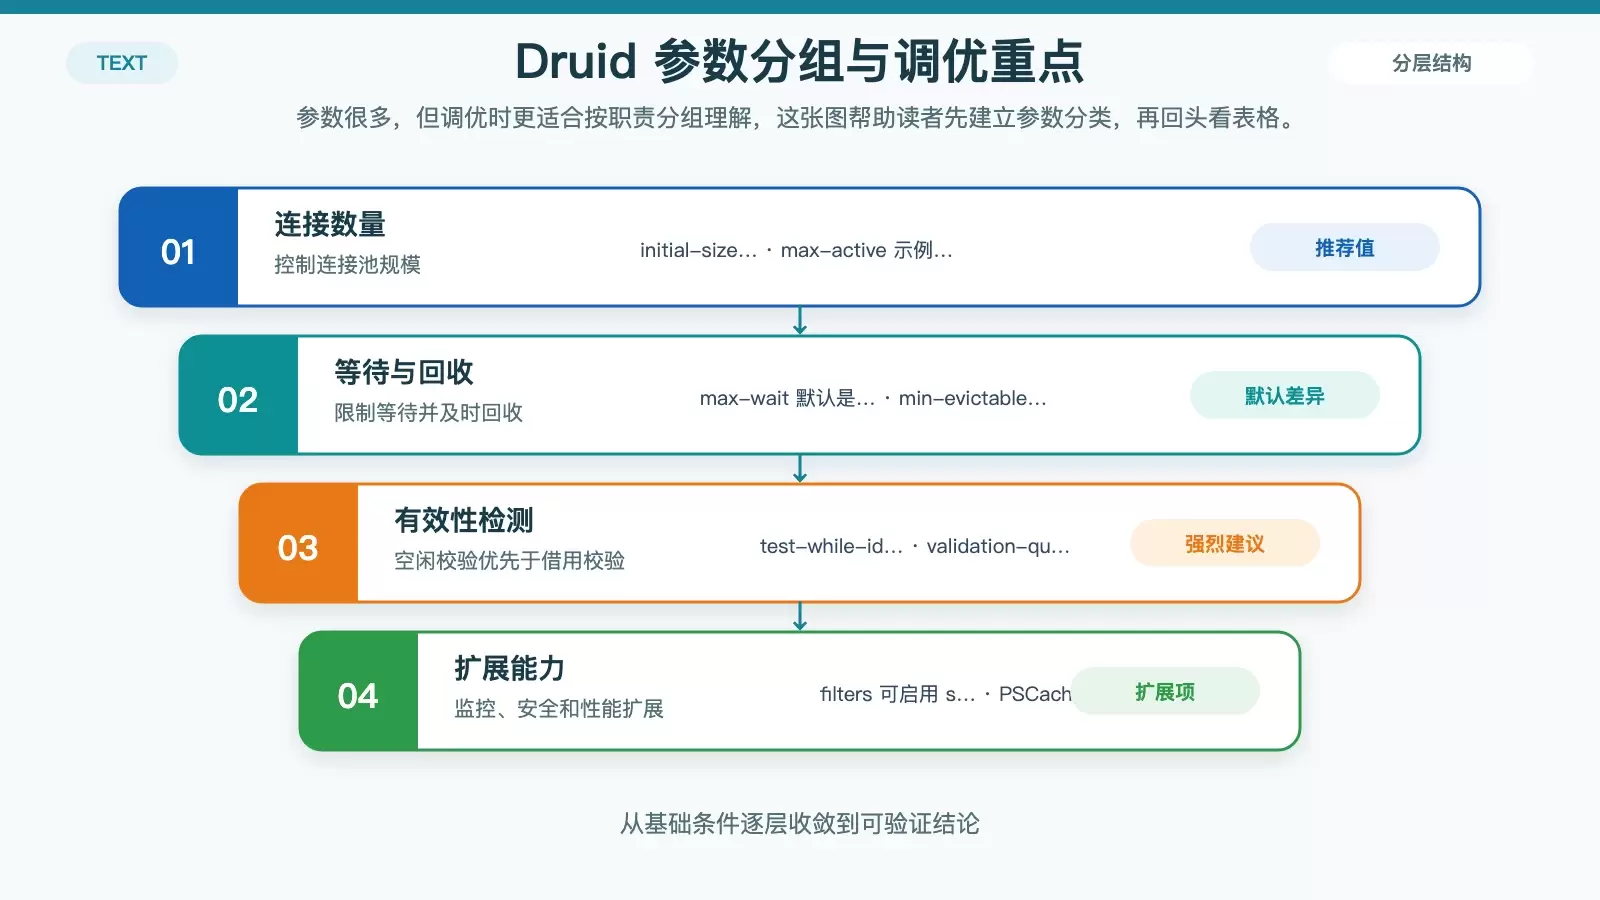
这篇文章用 Spring Boot 官方 Starter 为主线,重新梳理了 Druid 的接入步骤、`application.yml` 配置方式、核心参数含义和监控台访问方法,同时补充了容易踩坑的冲突项与性能取舍,方便直接落地到项目中。 在 Spring Boot 项目中接入 Druid,本身并不复杂,难点往往在于参数多、配置层级容易写混,真正上线后又会遇到连接有效性、监控入口和性能取舍这些。
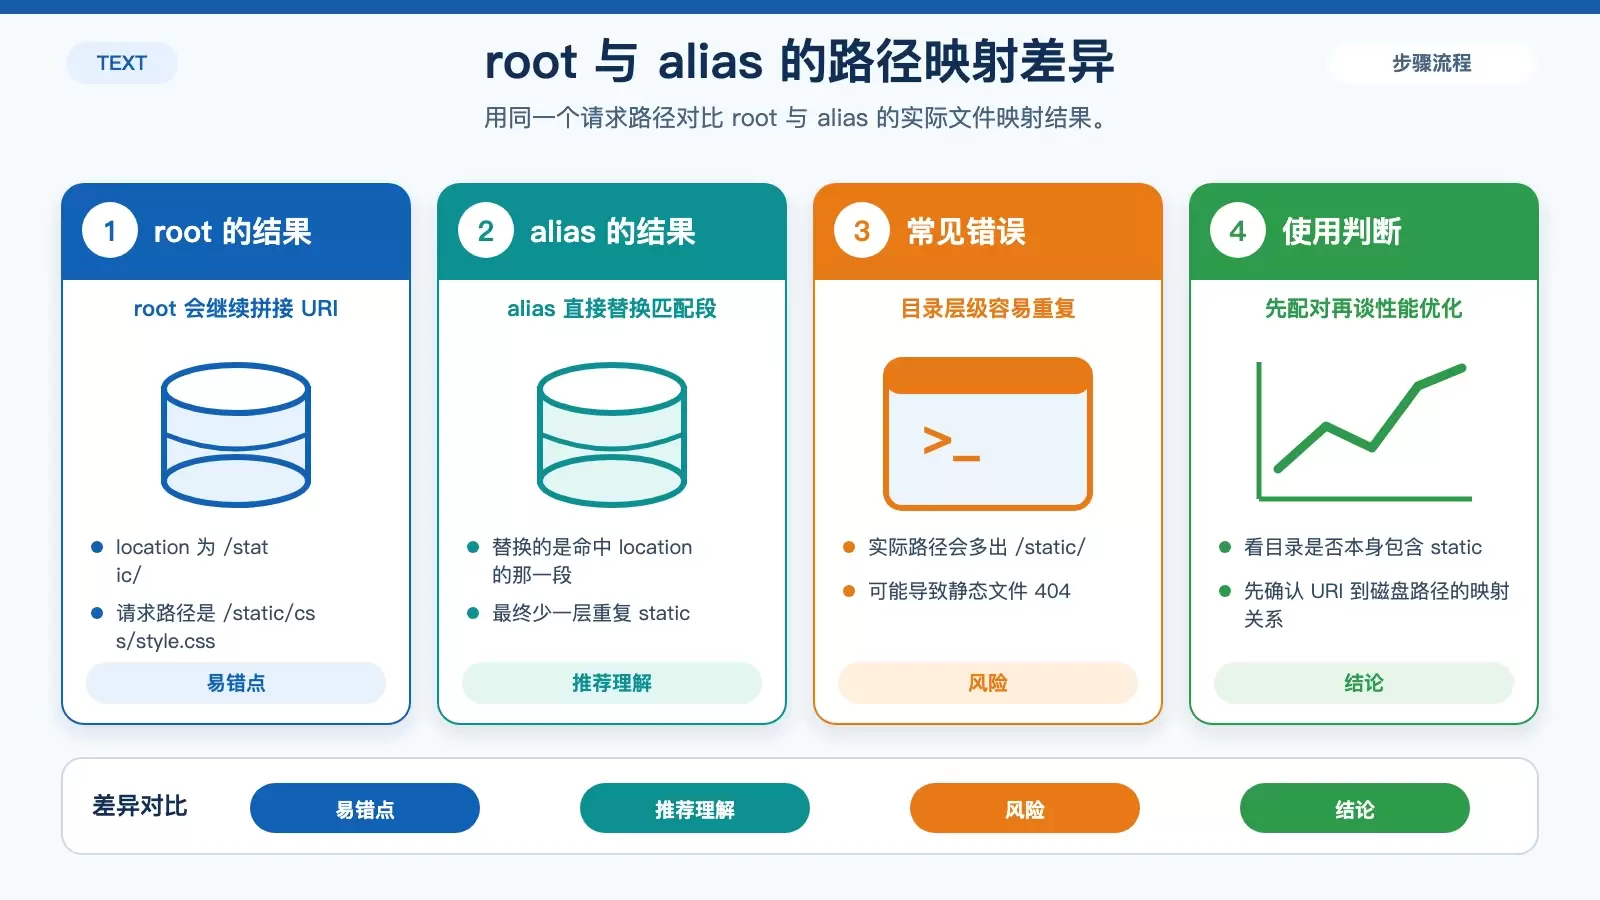
想让 Nginx 的静态文件服务更快,关键不在“堆参数”,而在把路径映射、压缩、缓存、零拷贝、连接复用和日志策略配到位。本文按常见优化场景拆解每个配置项的作用、适用边界和组合方式。