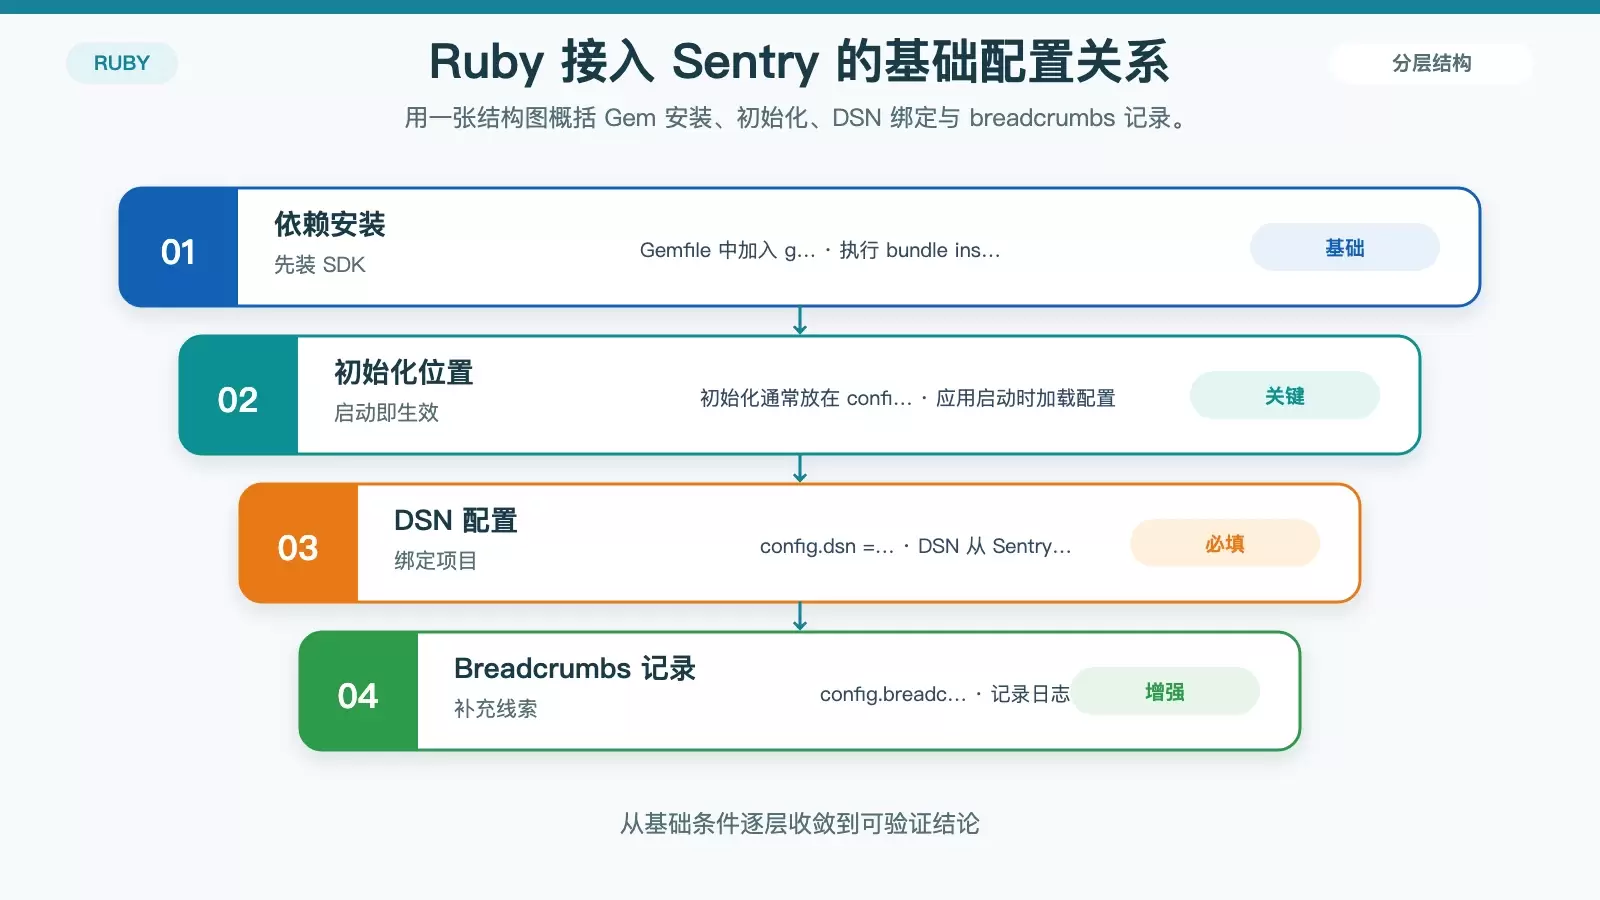
Ruby 中接入 Sentry 做错误跟踪:安装、配置与排障要点
这篇文章梳理了 Ruby 与 Rails 项目接入 Sentry 的基本流程,包括 SDK 安装、初始化、环境区分、用户上下文、手动上报和日志补充。你可以据此快速完成接入,并判断哪些配置最能帮助后续排查线上问题。
2026-08-22
57

这篇文章梳理了 Ruby 与 Rails 项目接入 Sentry 的基本流程,包括 SDK 安装、初始化、环境区分、用户上下文、手动上报和日志补充。你可以据此快速完成接入,并判断哪些配置最能帮助后续排查线上问题。
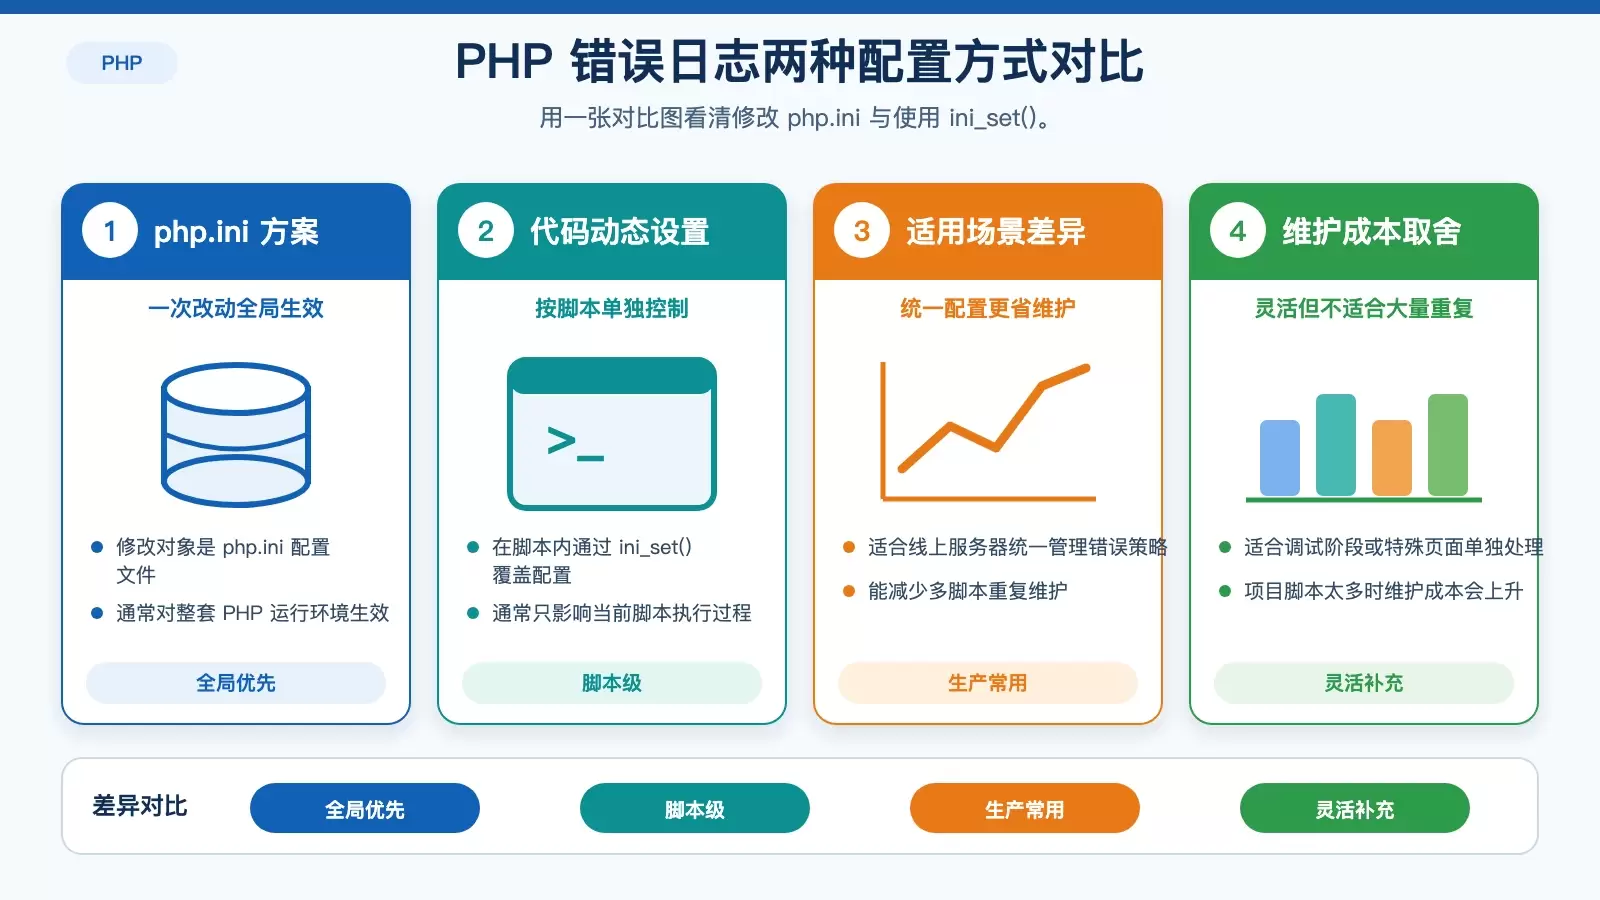
在 Linux 服务器上处理 PHP 错误日志,常见做法主要有两种:修改 `php.ini` 做全局控制,或在代码里用 `ini_set()` 临时覆盖。前者适合统一运维,后者适合单脚本调试与特殊页面;关键差别在生效范围、维护成本和生产环境安全性。
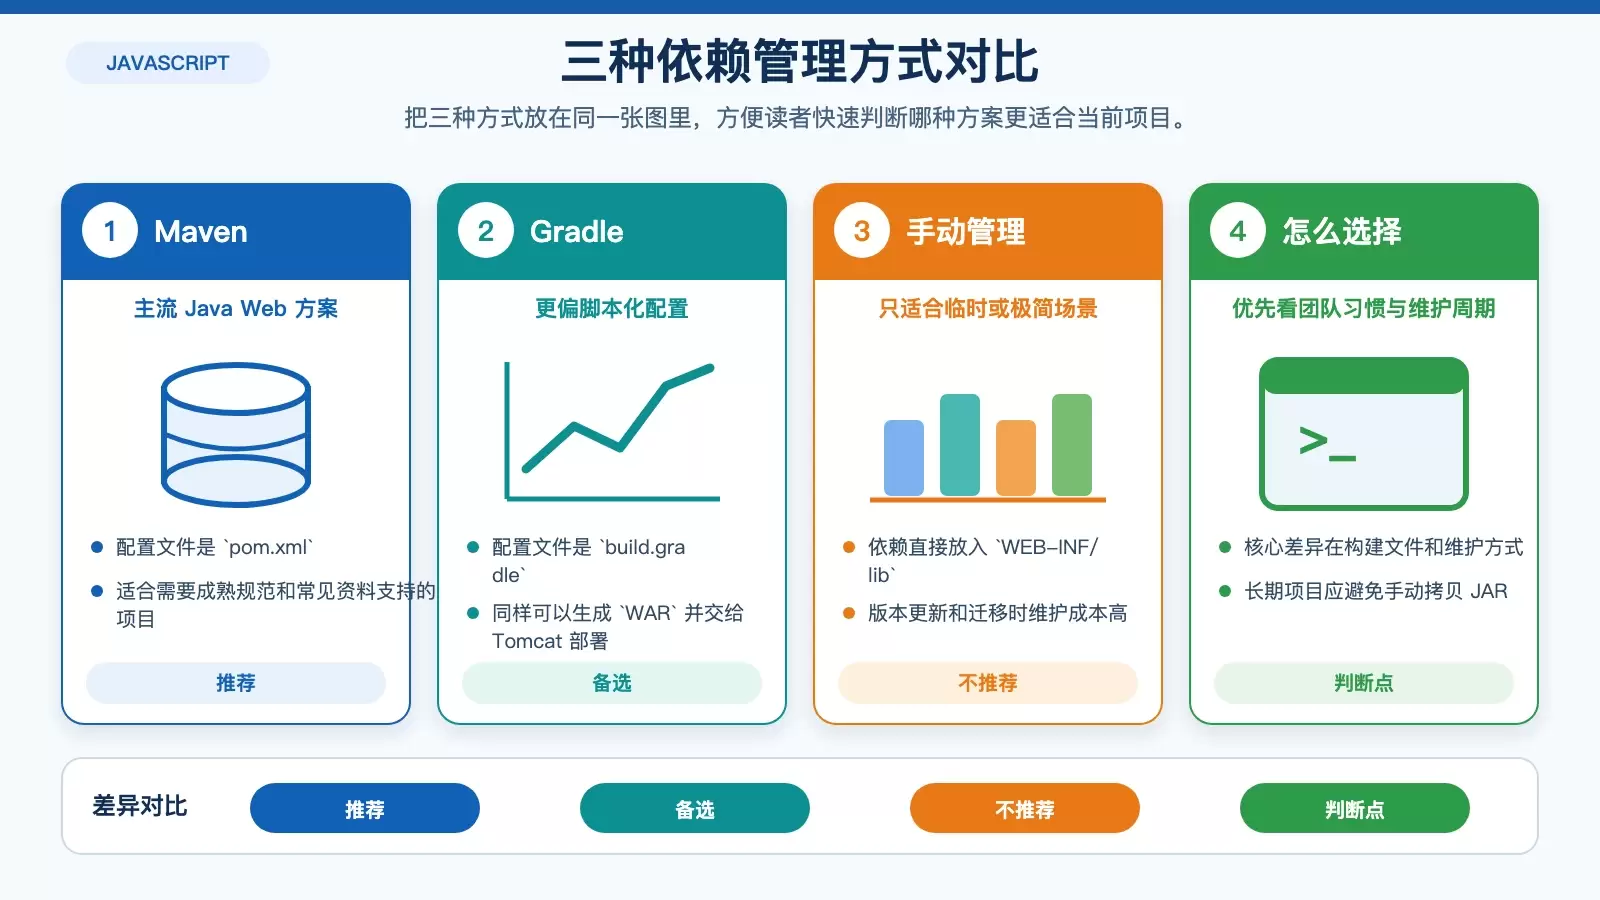
在 Ubuntu 上做 JSP 开发,依赖库管理最好交给构建工具。本文按 Maven、Gradle、手动三种方式梳理安装、项目初始化、依赖声明与 WAR 部署流程,并解释 `provided`、`war` 打包等关键点,方便你判断哪种方案更适合当前项目。
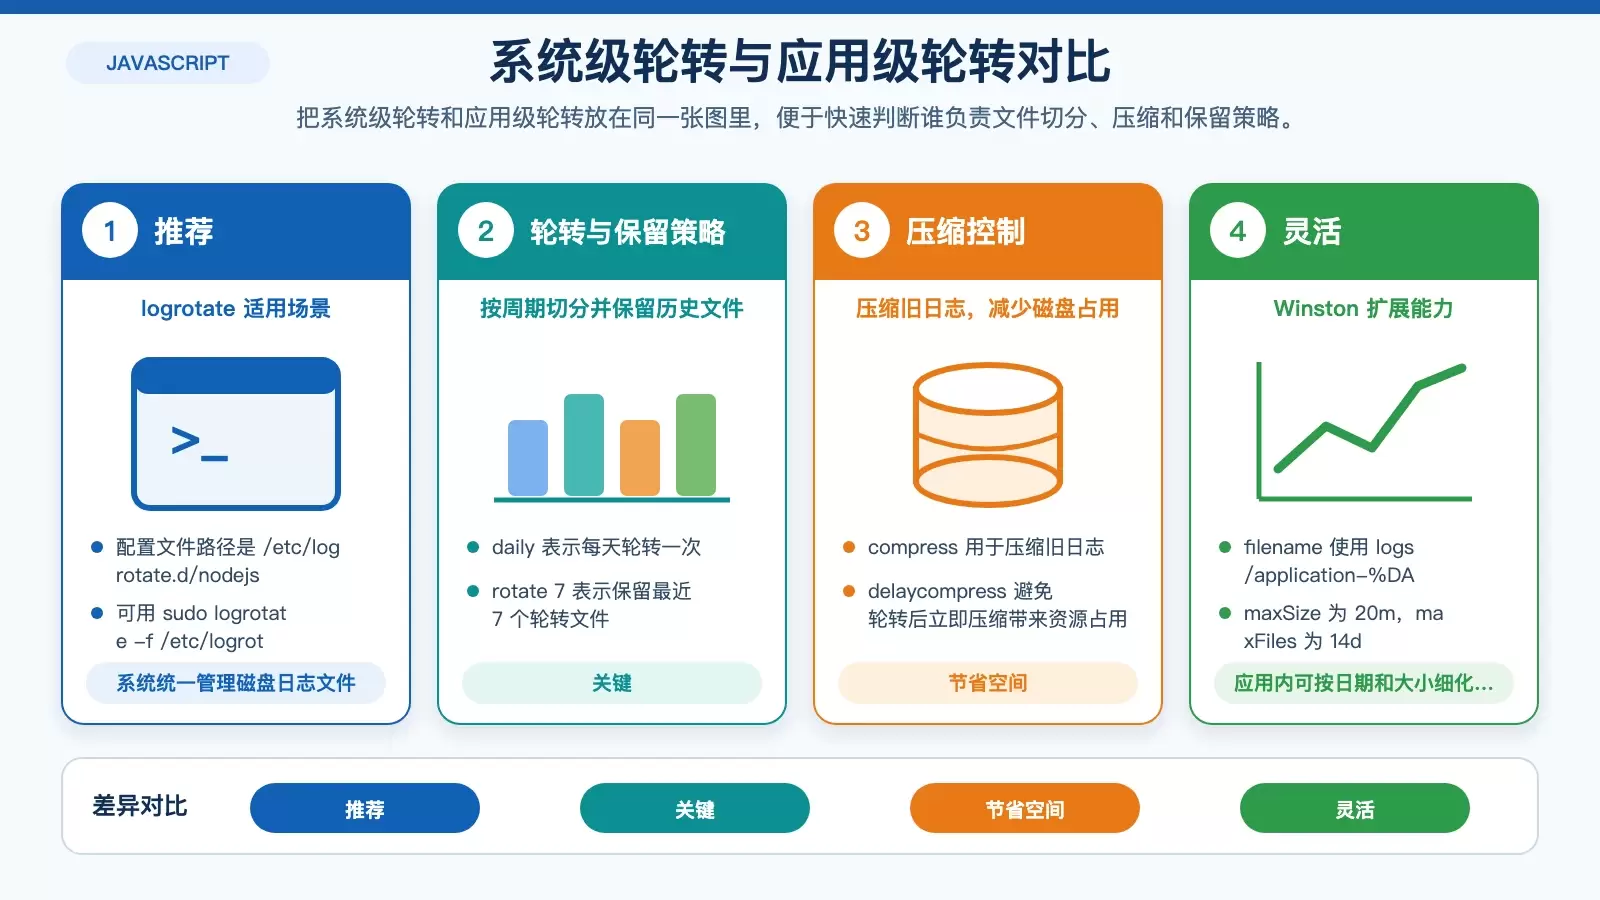
在 Debian 上跑 Node.js,日志不能只停留在“能打印出来”。这篇文章按选型、轮转、进程管理、系统日志集成到集中化平台接入几步展开,保留可直接落地的命令与配置,帮助你判断该用 Winston、PM2、logrotate 还是 syslog/journald。 Node.js 部署到 Debian 后,日志管理往往比应用代码更早暴露问题:文件膨胀、错误难追、重启后上下文丢失,都会直接影响排障效率。
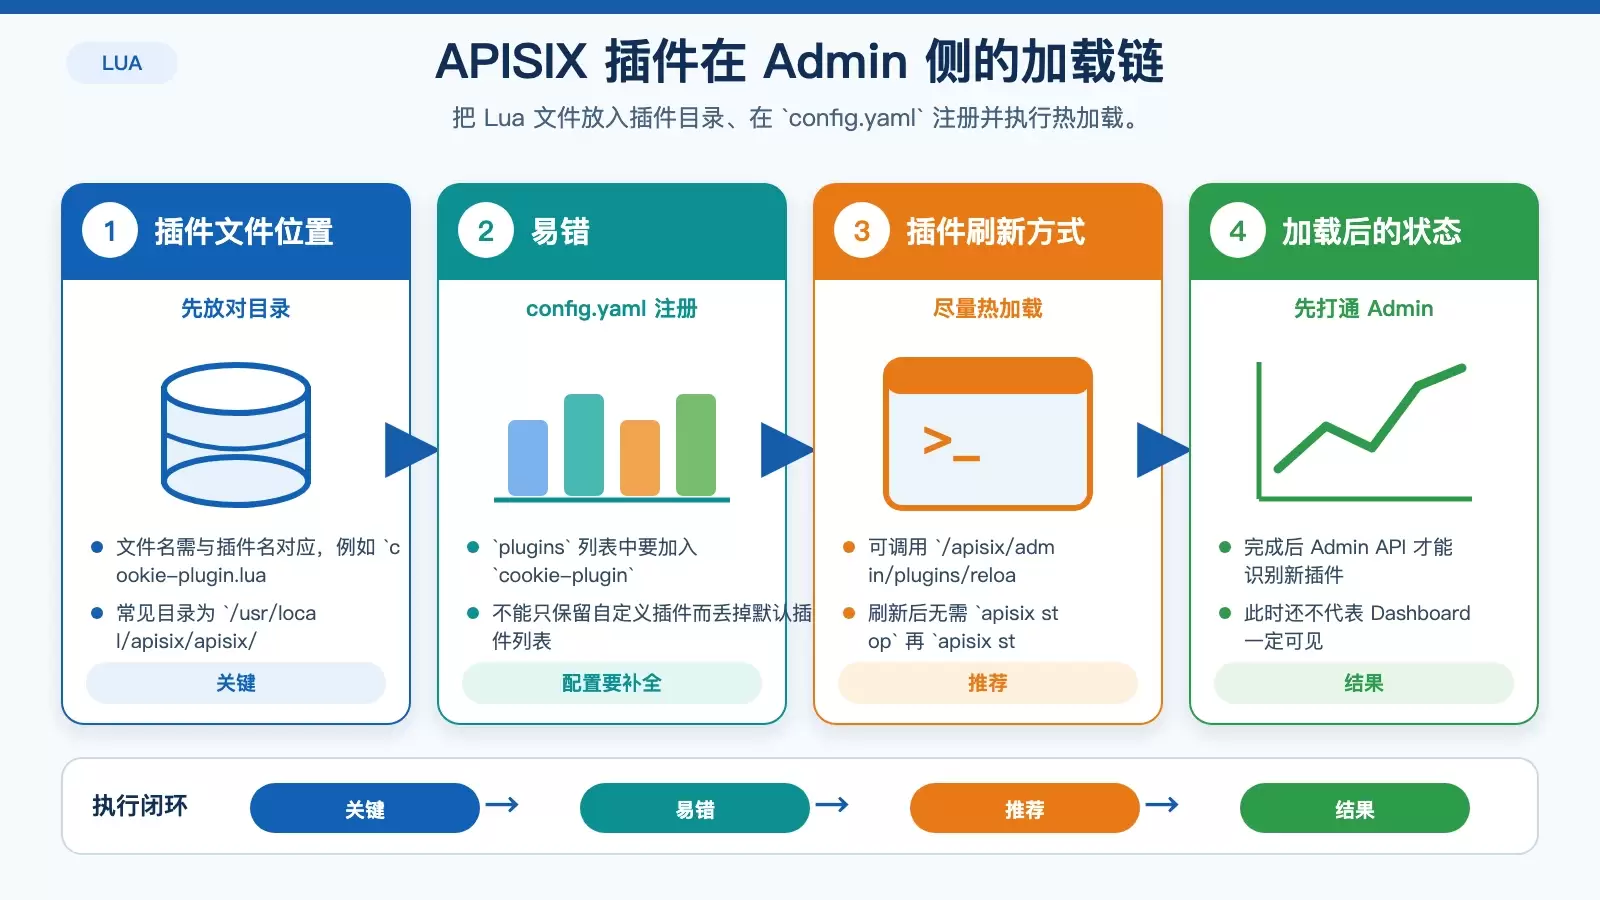
这篇文章梳理了一个最小可用的 APISIX Lua 自定义插件,从脚本编写、配置加载到 Dashboard 可见化的完整发布过程。重点不在插件逻辑本身,而在部署细节:插件目录、`config.yaml` 注册、热加载接口,以及 `schema.json` 同步这几个最容易踩坑的环节。
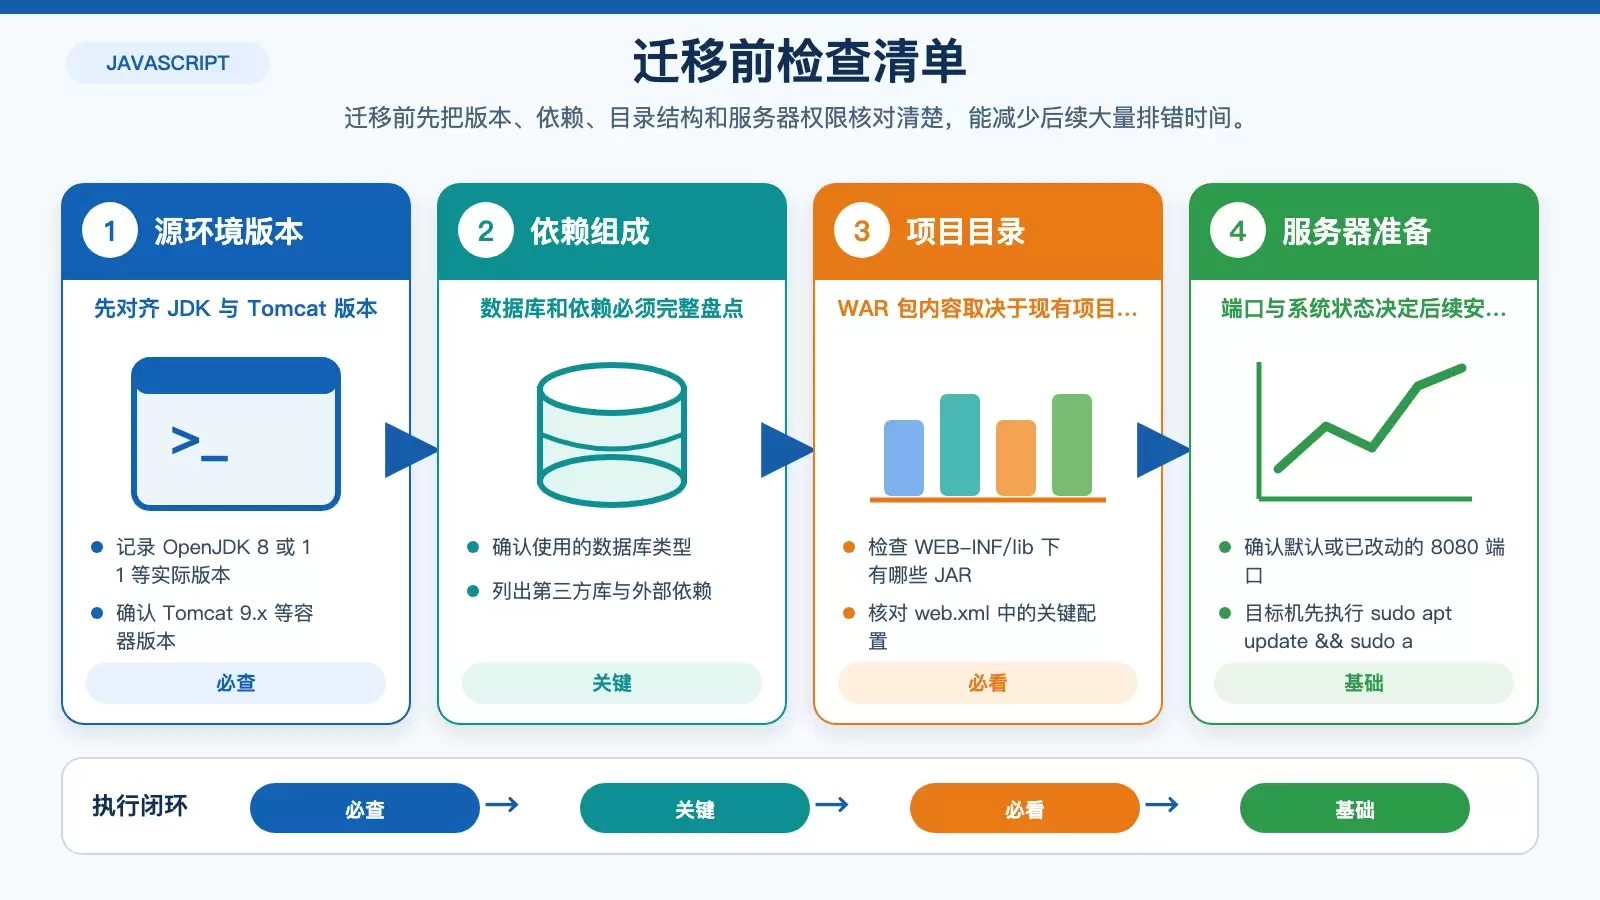
这篇文章梳理了 JSP 项目迁移到 Ubuntu 的完整过程,从源环境盘点、JDK 与 Tomcat 安装,到 WAR 部署、数据库连接和上线验证。重点保留了关键命令、版本示例与配置位置,适合需要按步骤落地迁移的开发者快速参照。
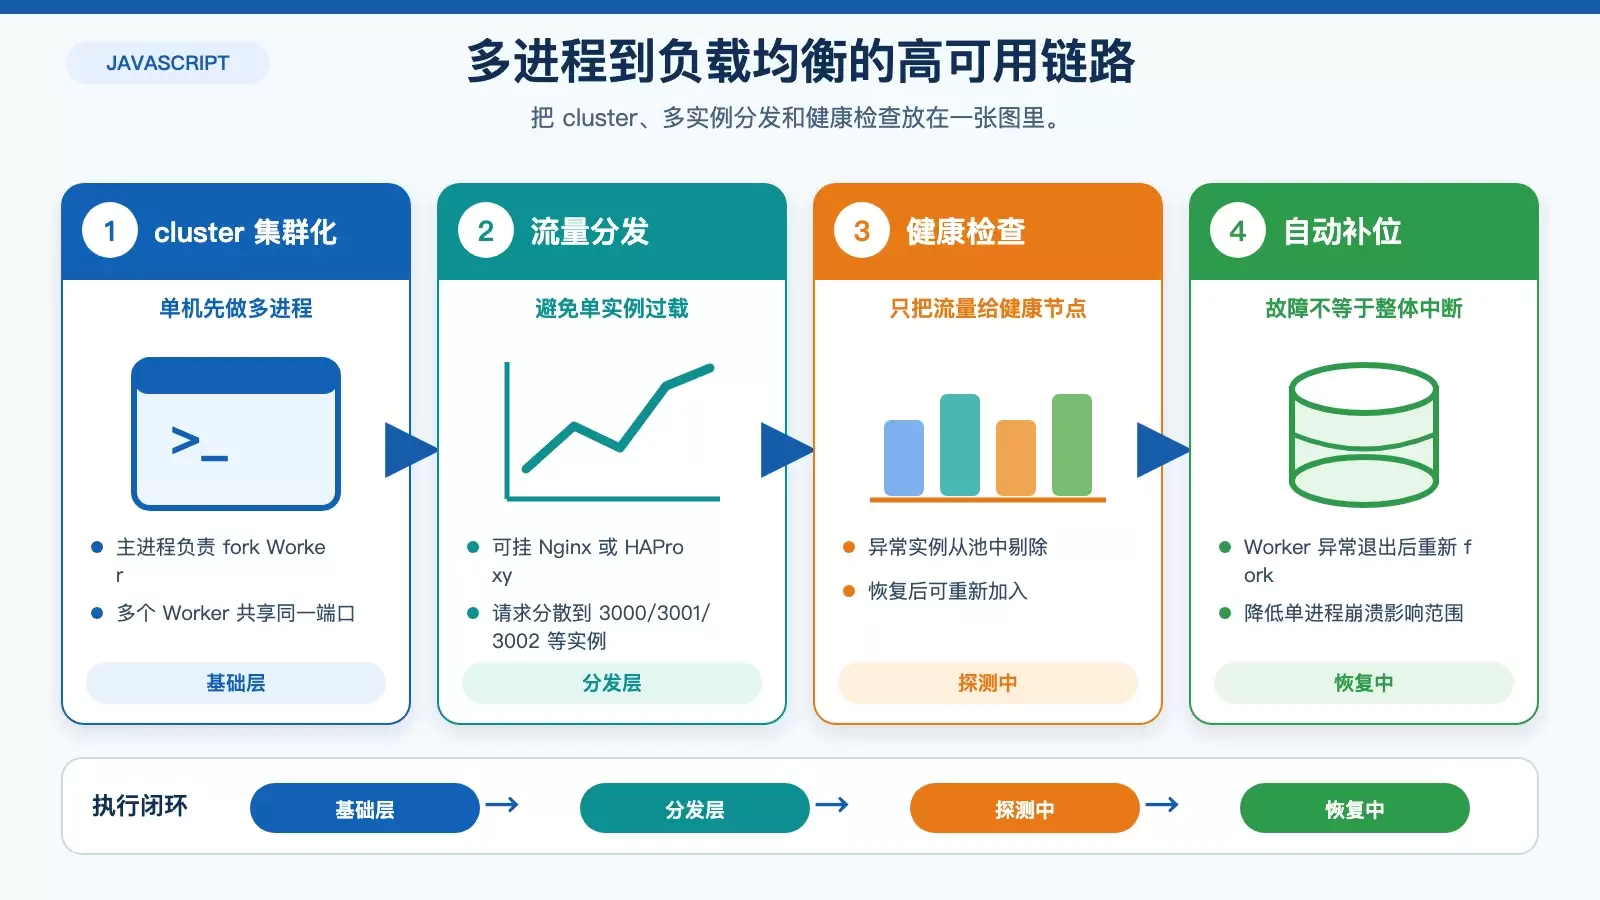
在 Linux 上部署 Node.js,真正的高可用不只是“多开几个进程”。它需要把进程管理、流量分发、数据冗余、监控告警和容器编排连成一套闭环,才能在突发流量和单点故障出现时继续稳定对外服务。
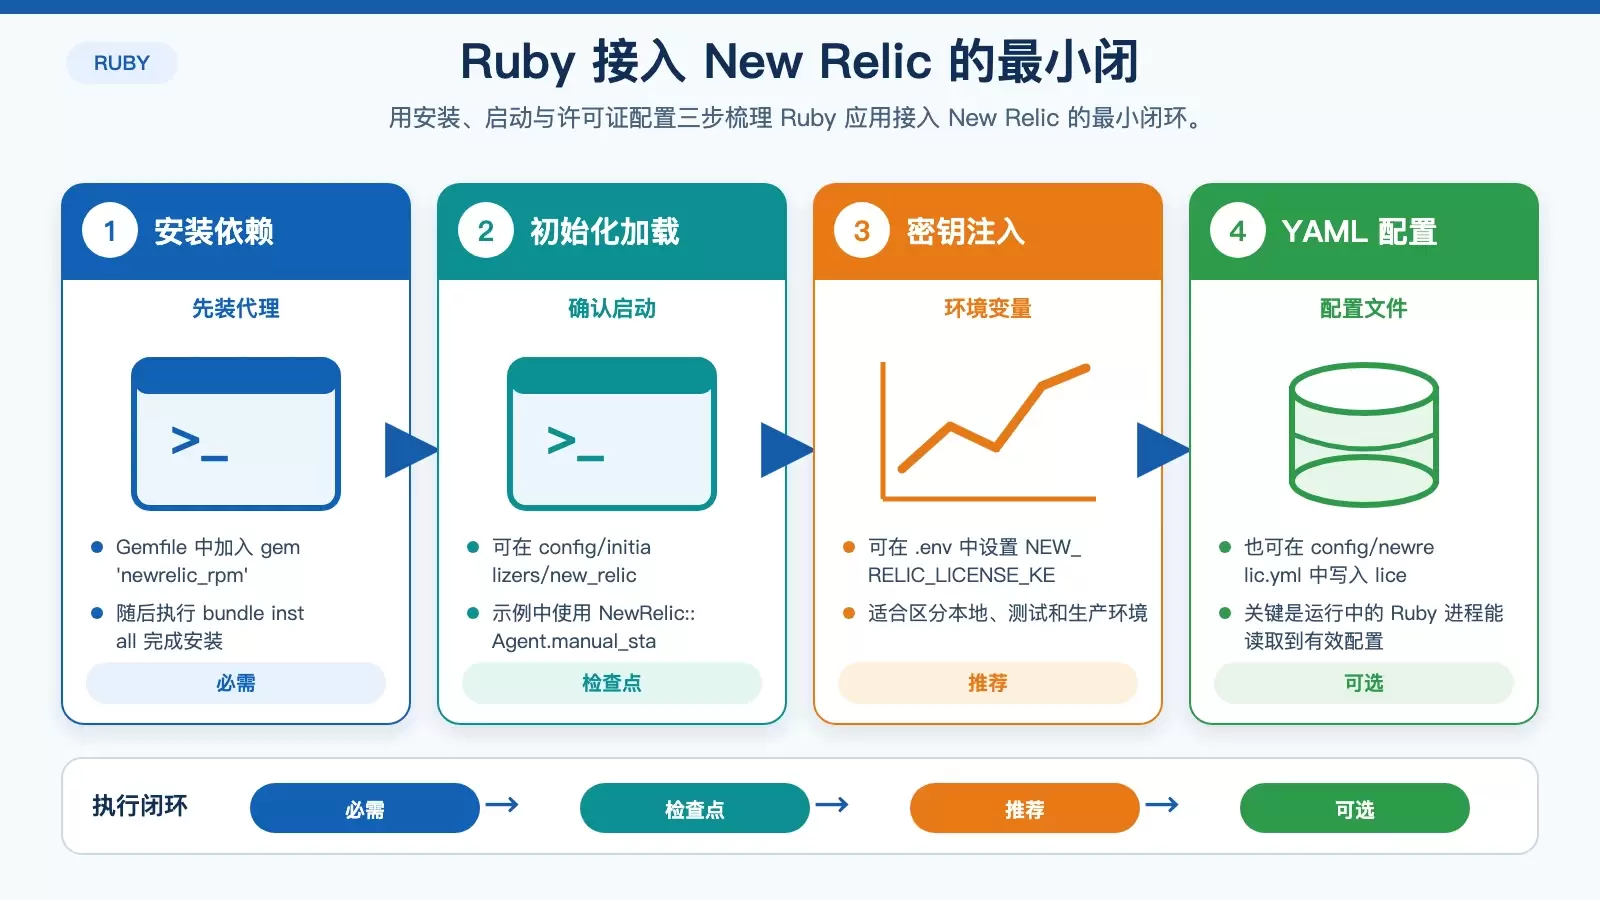
这篇文章围绕 Ruby 应用接入 New Relic 的实际流程展开,涵盖安装、许可证配置、核心监控视图以及慢查询优化思路。重点不是罗列功能,而是帮助你判断哪些指标值得先看、哪些问题适合用 New Relic 直接定位。
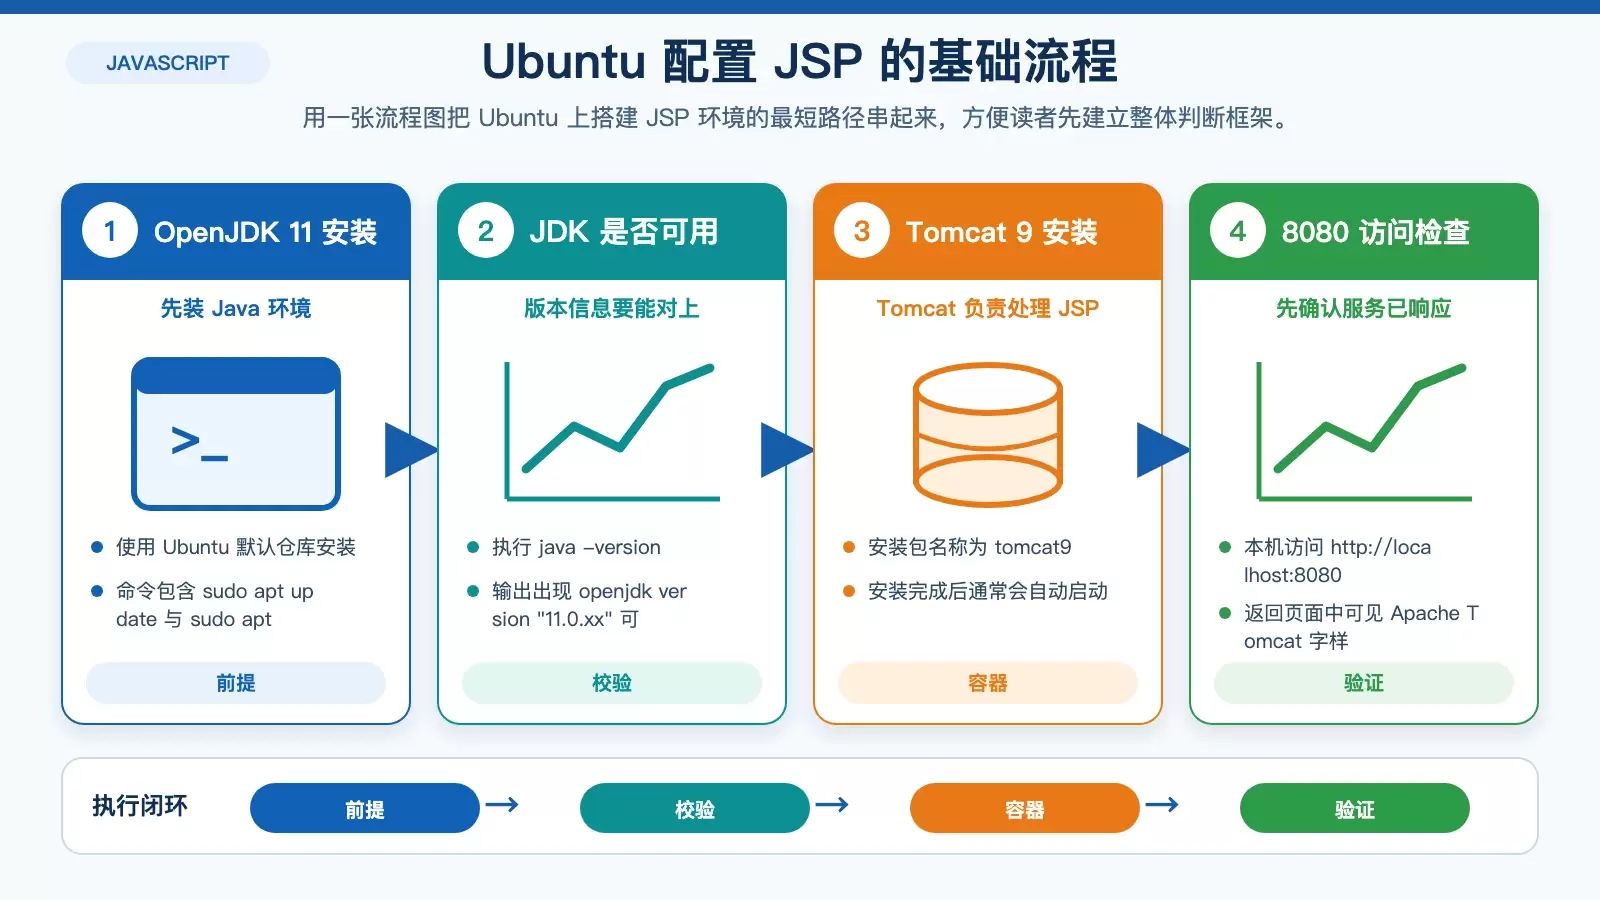
这篇文章把 Ubuntu 上配置 JSP 运行环境的过程拆成安装、验证、部署和排错四步,覆盖 OpenJDK 11、Tomcat 9、关键目录与访问路径。照着执行后,你可以快速判断 JSP 环境是否已经可用,以及问题更可能出在配置、部署还是网络访问。
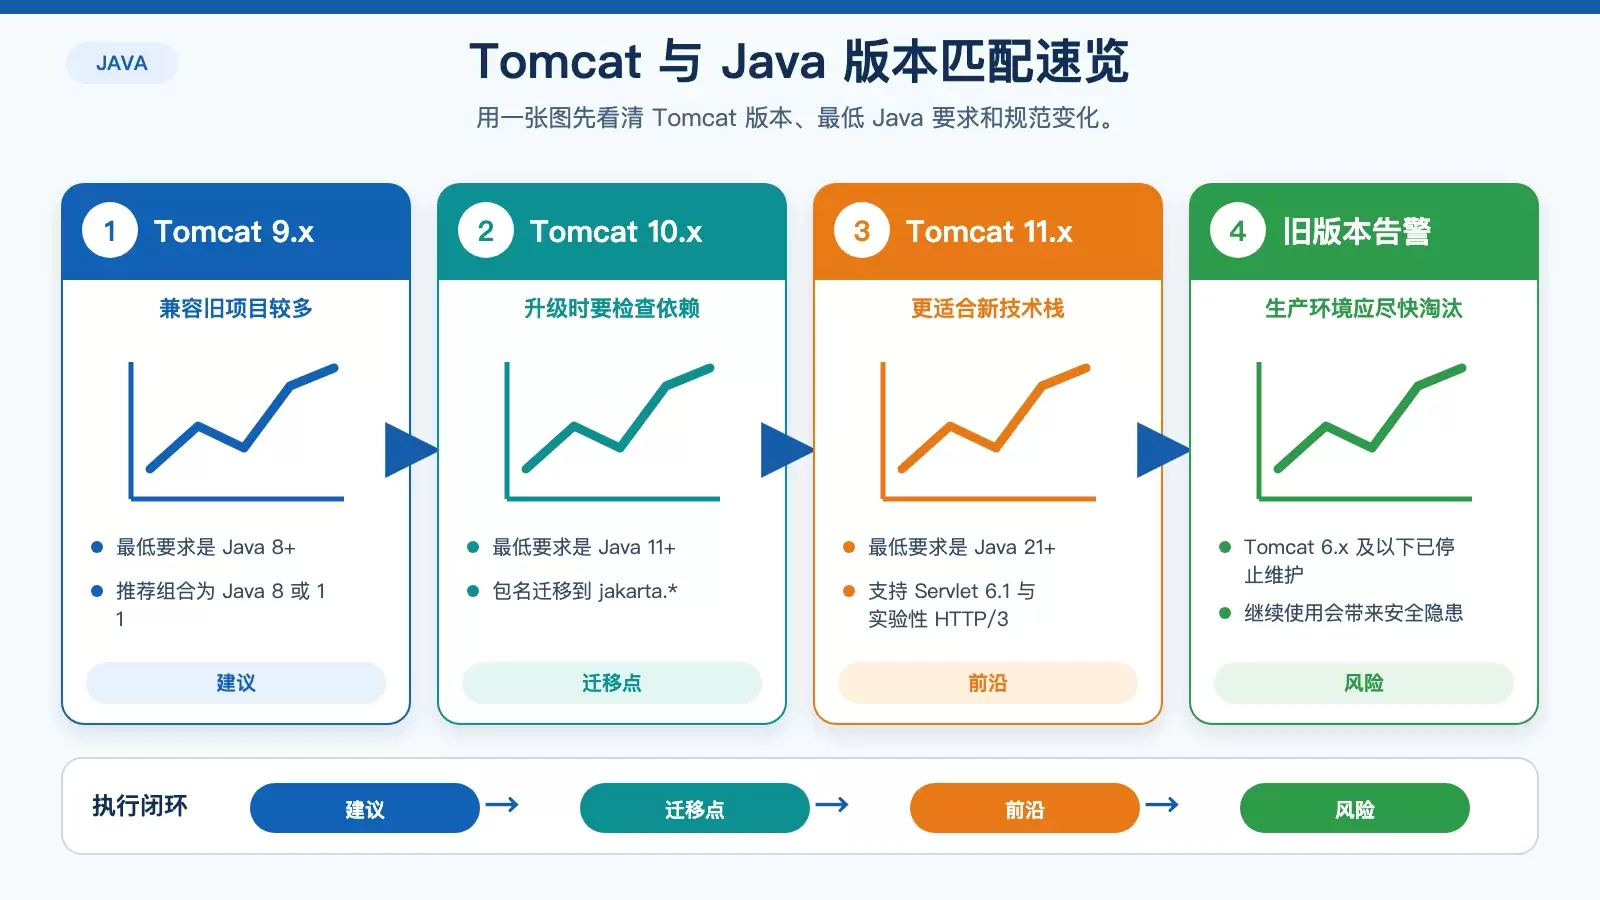
在 Debian 上部署 Tomcat,最常见的问题不是安装失败,而是 Tomcat 与 Java 版本没对上。本文把兼容关系、检查命令、环境变量设置、安装方式和典型报错处理整理成一套可直接执行的排查路径。 在 Debian 上装好 Tomcat 之后,如果一启动就报错,很多时候并不是配置写错了,而是 Tomcat 和 Java 版本从一开始就没配对。
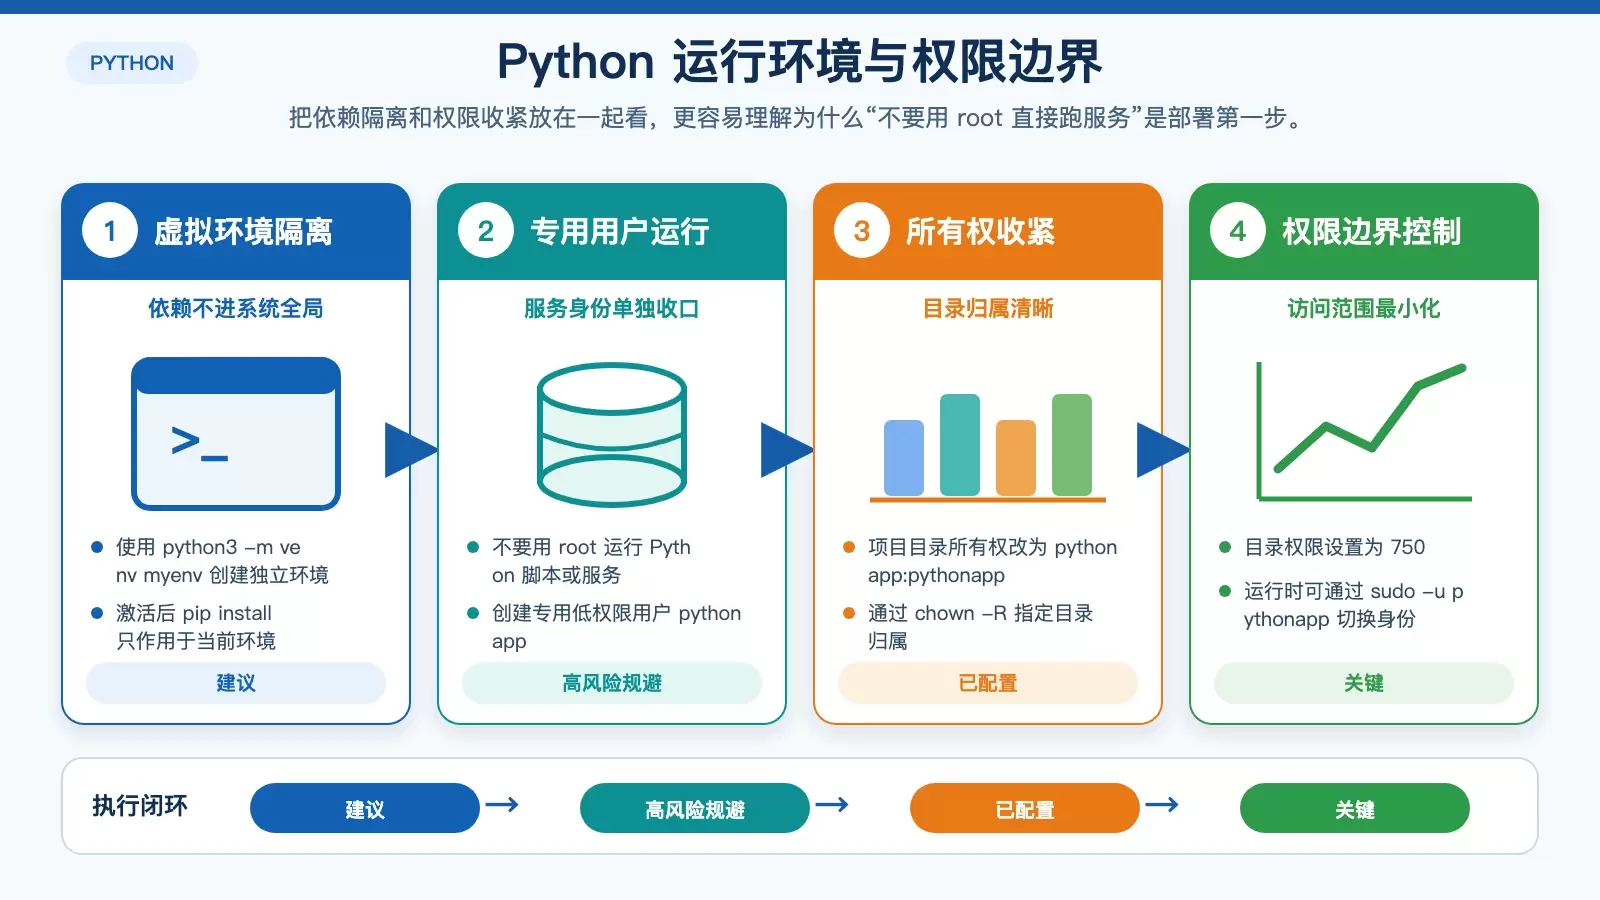
在 CentOS 部署 Python 应用时,安全配置不能只盯着单个环节。本文从环境隔离、权限控制、网络访问、SELinux、更新、HTTPS、输入校验到密钥与日志管理,梳理一套可直接落地的加固清单。 把 Python 应用部署到 CentOS,上线后真正容易出问题的,往往不是业务代码本身,而是运行环境、权限边界和网络暴露面没有先收紧。
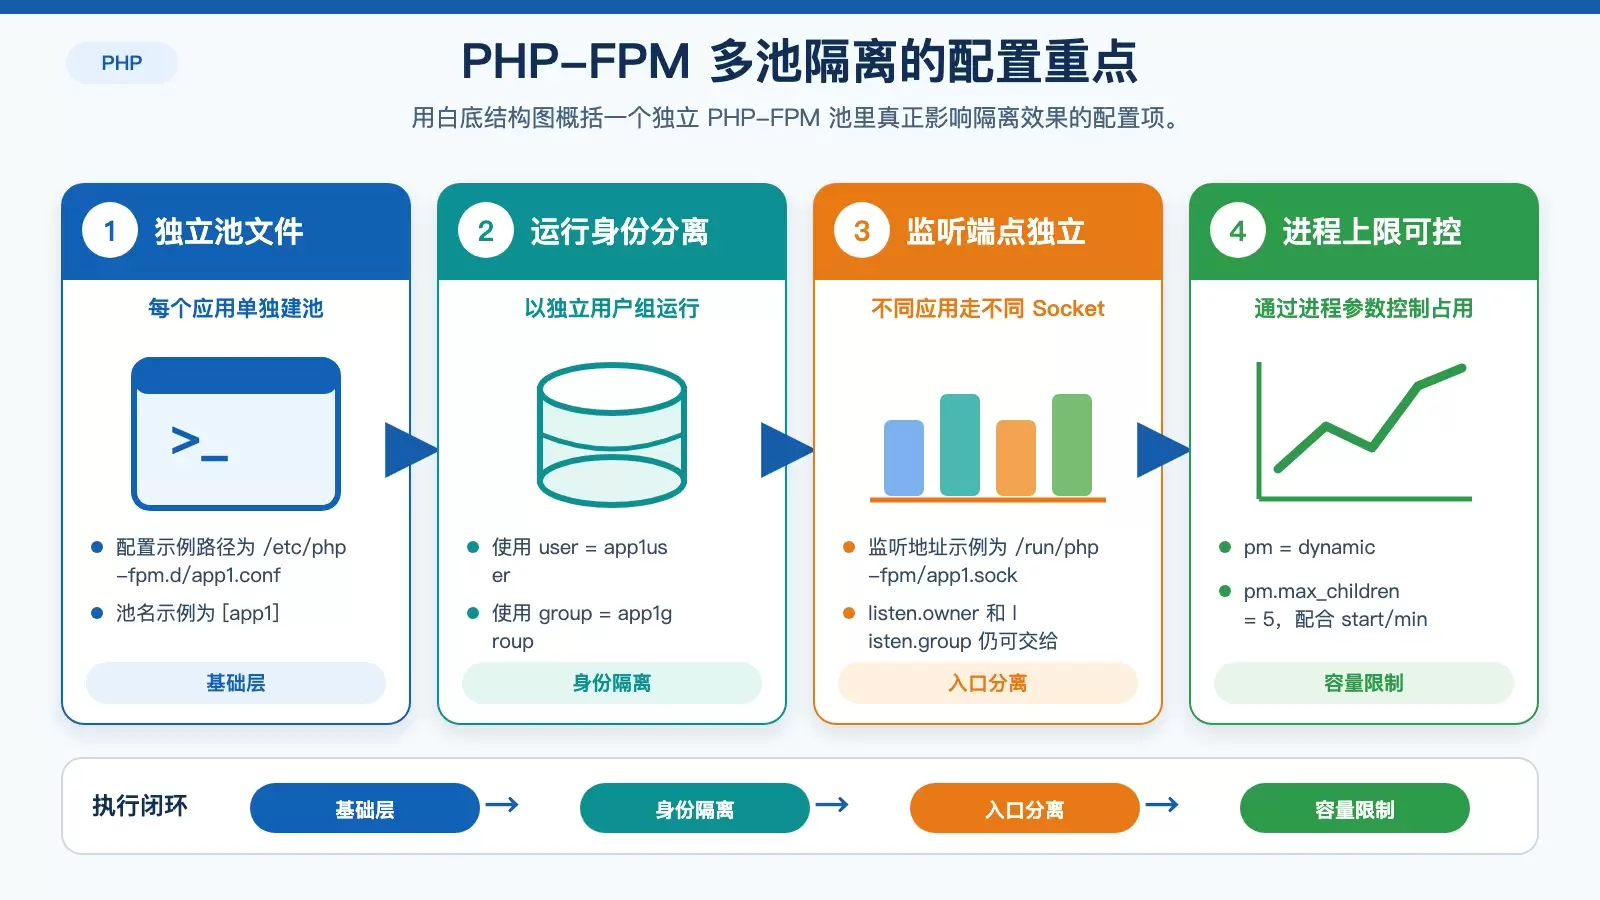
在 Linux 上部署多个 PHP 应用时,PHP-FPM 的资源隔离直接关系到稳定性。本文把常见的四种做法拆开讲清:PHP-FPM 池、cgroups、Docker,以及 SELinux 或 AppArmor,并说明它们分别解决什么问题、适合什么场景。 一台 Linux 服务器上同时跑多个 PHP 应用时,最常见的问题不是服务起不来,而是某个站点把 CPU、内存或进程数吃满,拖垮同机的其他业务。