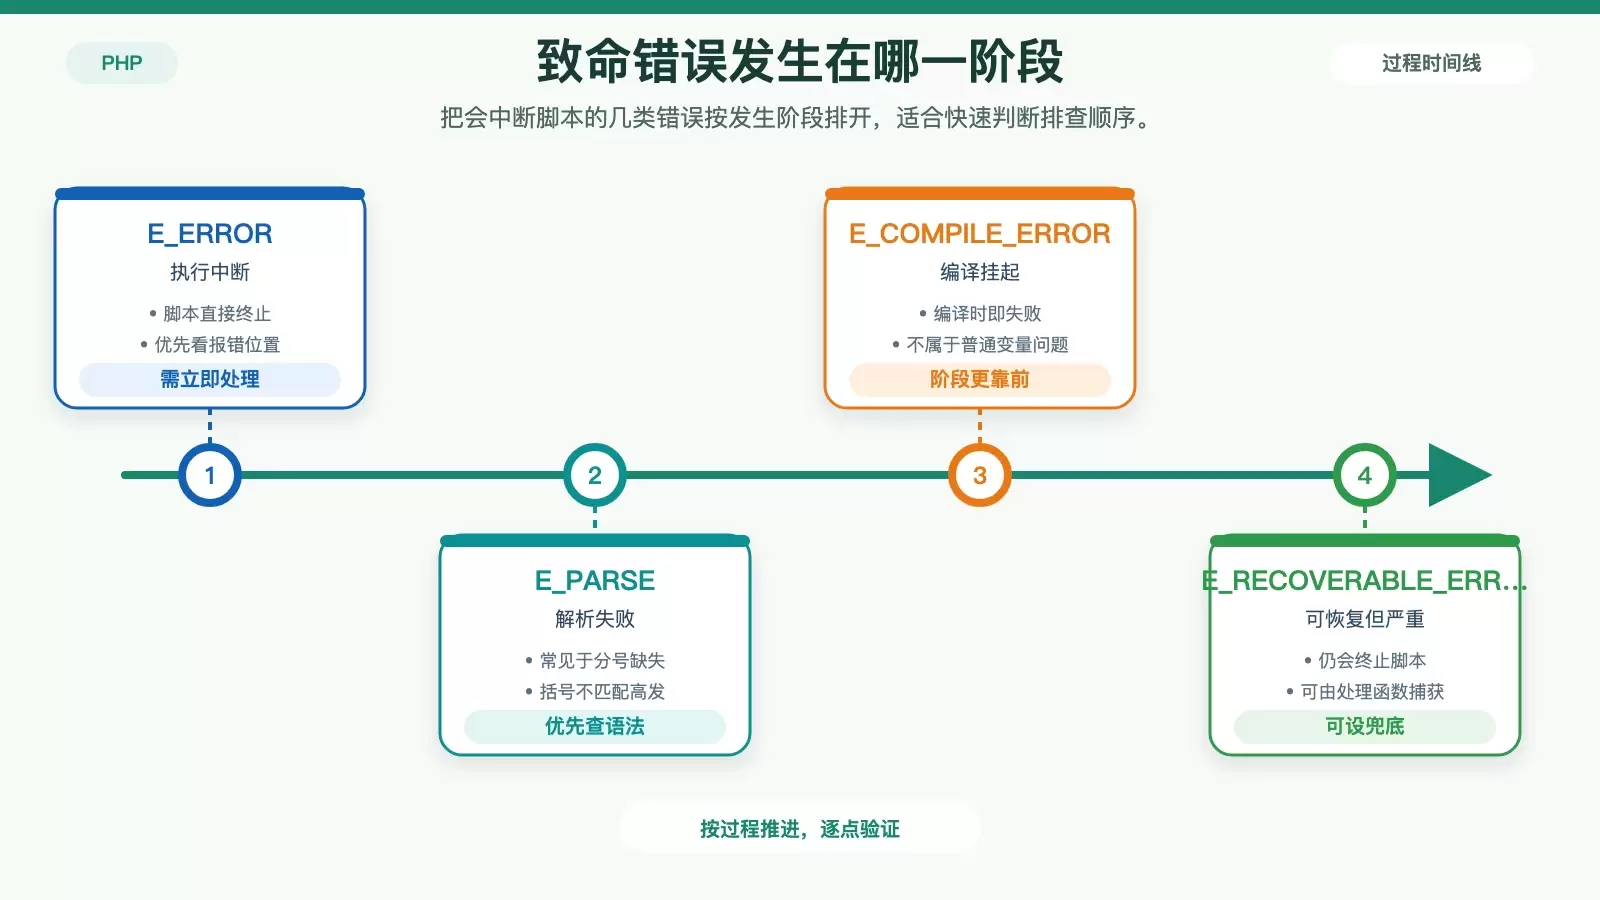
CentOS 上 PHP 错误日志代码是什么意思?常见级别与排查思路整理
CentOS 上排查 PHP 问题,先看错误日志里的级别代码,往往比盲目改配置更有效。本文按“会不会中断执行、问题出在哪一层、是否可由业务代码触发”三条线索,整理常见 PHP 错误代码的含义和排查重点。
2026-08-25
47

CentOS 上排查 PHP 问题,先看错误日志里的级别代码,往往比盲目改配置更有效。本文按“会不会中断执行、问题出在哪一层、是否可由业务代码触发”三条线索,整理常见 PHP 错误代码的含义和排查重点。
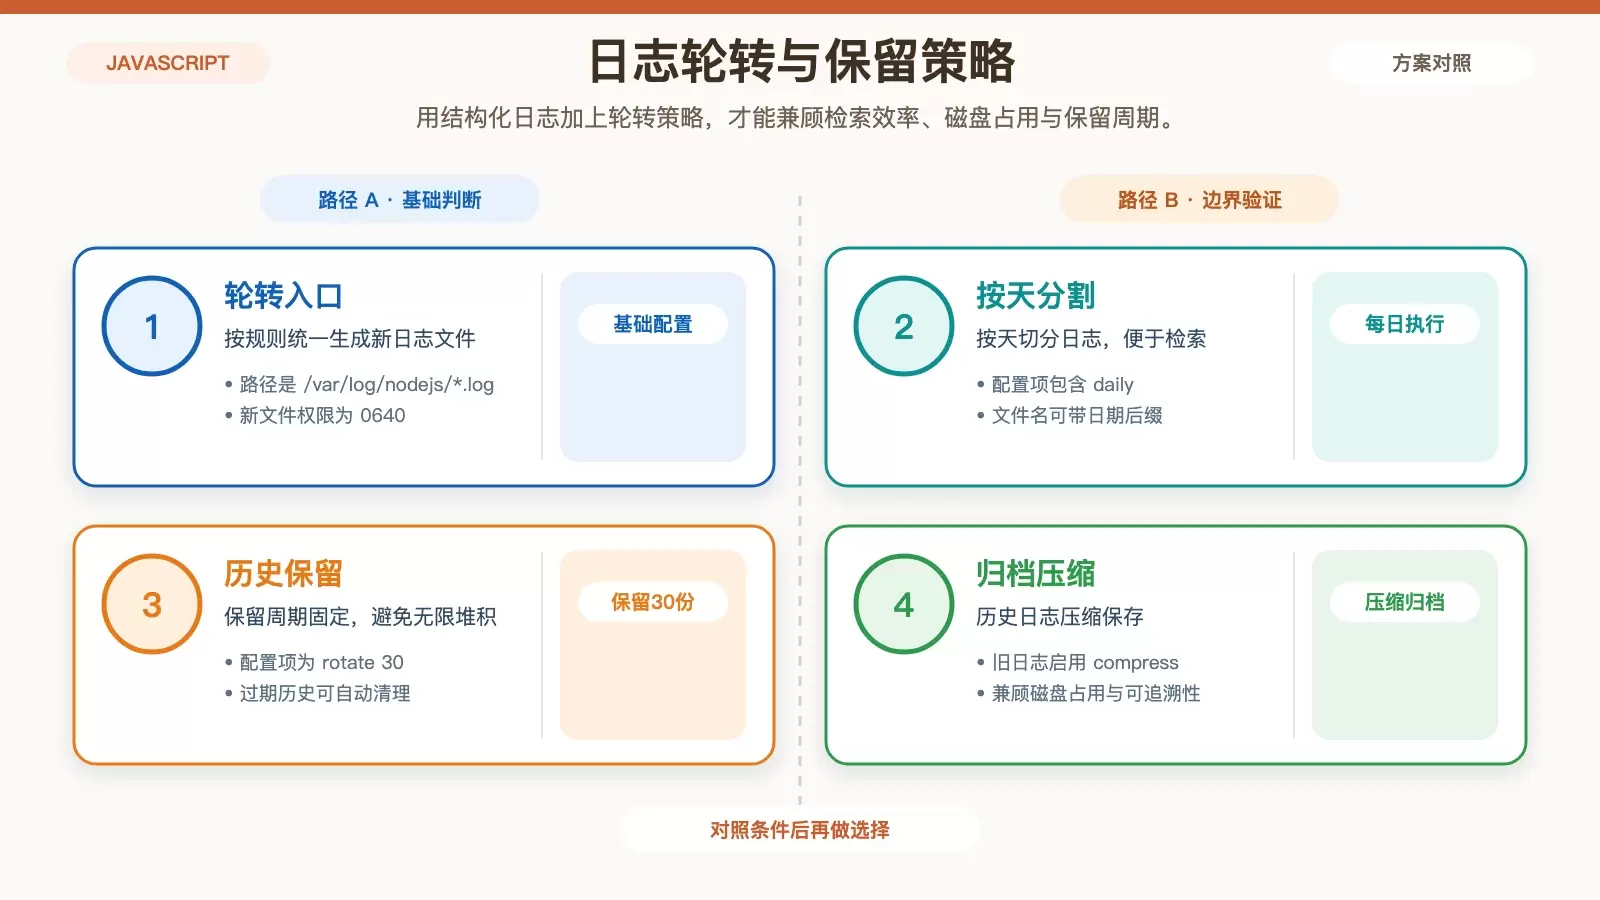
在 Ubuntu 上做 Node.js 日志安全审计,重点不只是“把日志记下来”,而是让日志可检索、可控、可追溯。本文从日志库选择、轮转权限、加密、监控告警到定期审查与更新维护,梳理一套更适合生产环境落地的审计思路。
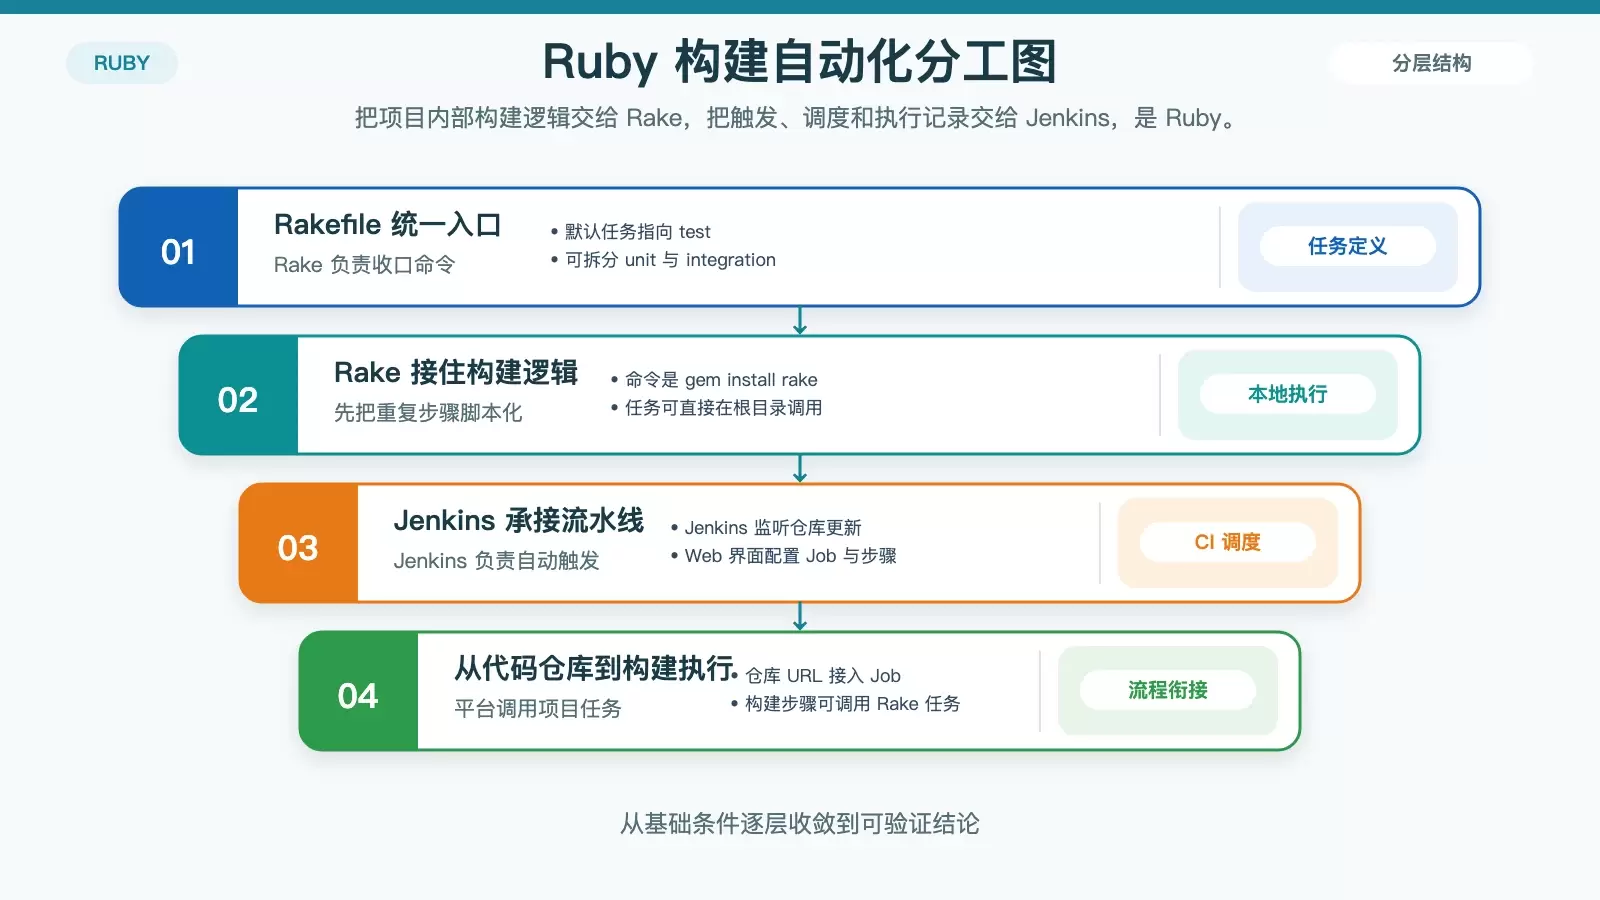
这篇文章从 Ruby 项目的实际交付流程出发,梳理一条可落地的 CI/CD 管道:先用 Git 管住变更,再用 Rake 和 Jenkins组织构建,用 Minitest、RSpec、Capybara覆盖测试,最后借助 Travis CI 与 Docker完成自动化部署。保留了原文命令、版本号和配置示例,适合作为入门搭建清单。
PHP 7.1 之后,老牌的 mcrypt 已经进入废弃阶段,继续依赖 `mcrypt_module_open()` 会让升级和部署都变得更麻烦。本文结合 PHP 手册给出的迁移方向,整理出用 OpenSSL 实现 AES 加解密的替代写法,并说明这段代码适合什么场景、迁移时要注意哪些点。
在 Linux 上用 Golang 写日志时,权限控制不能只盯着代码本身,日志文件的归属、可见范围和进程访问边界都需要一起设计。本文从文件权限、日志级别、第三方库到 SELinux/AppArmor 逐步梳理,帮助你按场景选出够用且可落地的方案。
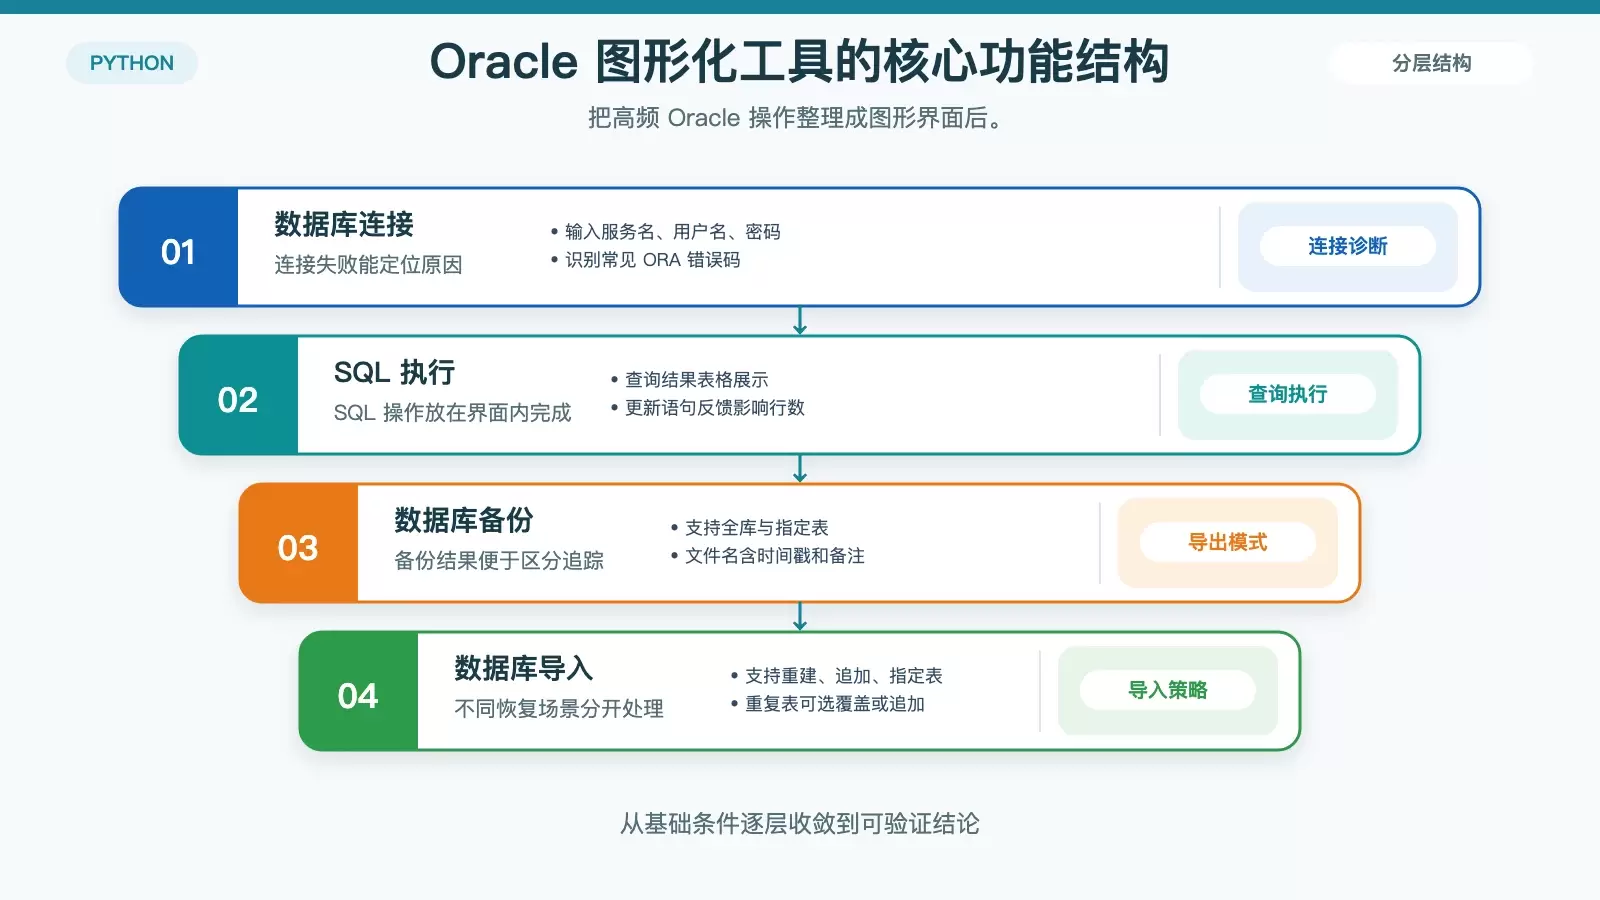
这款用 Python + Tkinter 编写的 Oracle 图形化工具,核心目标是把常见的备份、导入、SQL 执行和用户管理操作,从难记的命令行改成可视化流程。文章按实际使用场景梳理实现思路、关键代码和部署方式,便于判断它是否适合团队日常运维。
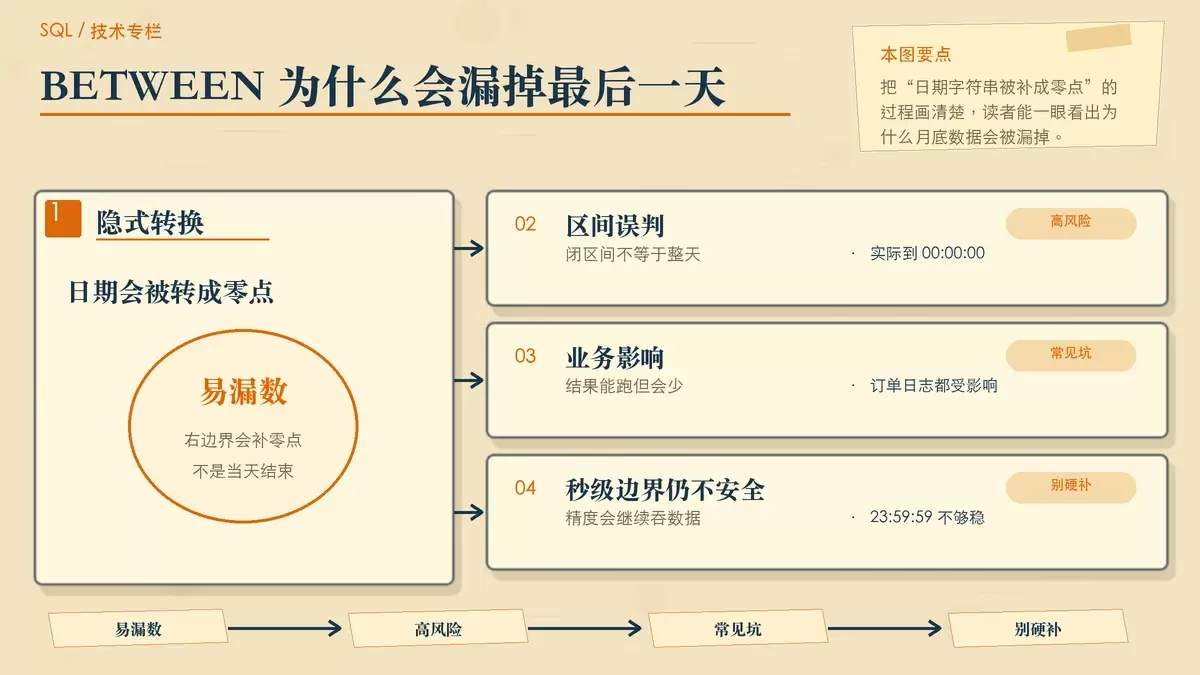
按日期筛选数据时,`BETWEEN` 常因隐式转换把右边界变成当天 `00:00:00`,导致最后一天的数据被漏掉。本文用订单、日志等常见场景说明问题根源,并给出更稳妥的左闭右开写法、动态边界生成方式,以及字符串日期字段的处理建议。
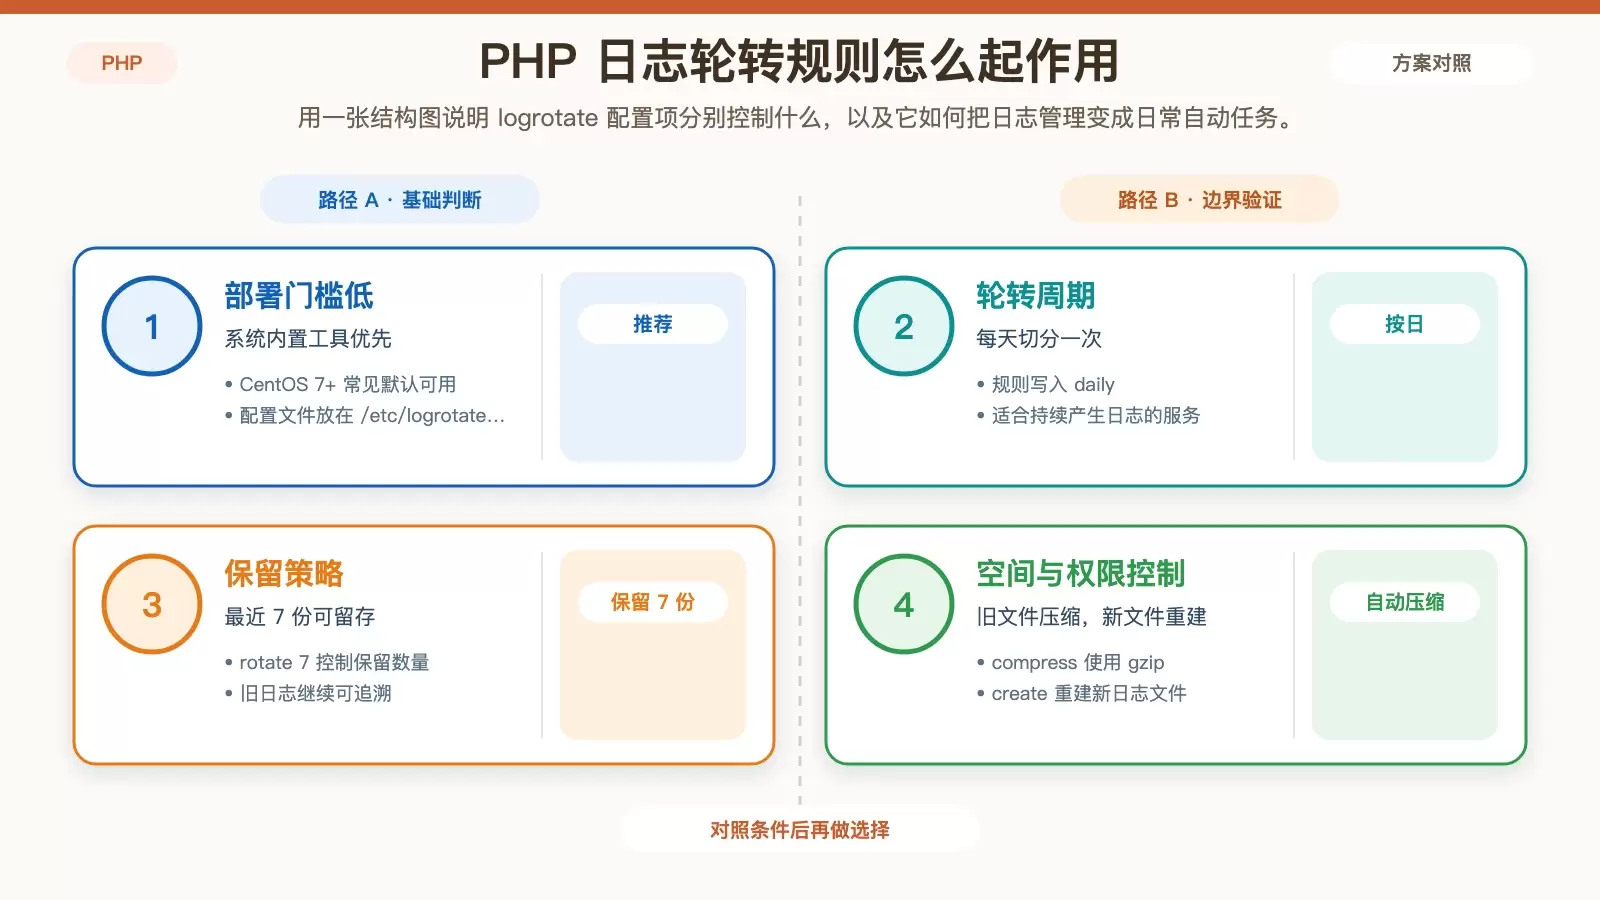
CentOS 上 PHP 日志暴涨,通常不是单一问题,而是“保留策略缺失”和“记录级别过细”叠加造成的。处理时可以从日志轮转、手动清理、调整 PHP 日志级别三条线入手:先止住空间占用,再把后续增长速度降下来。
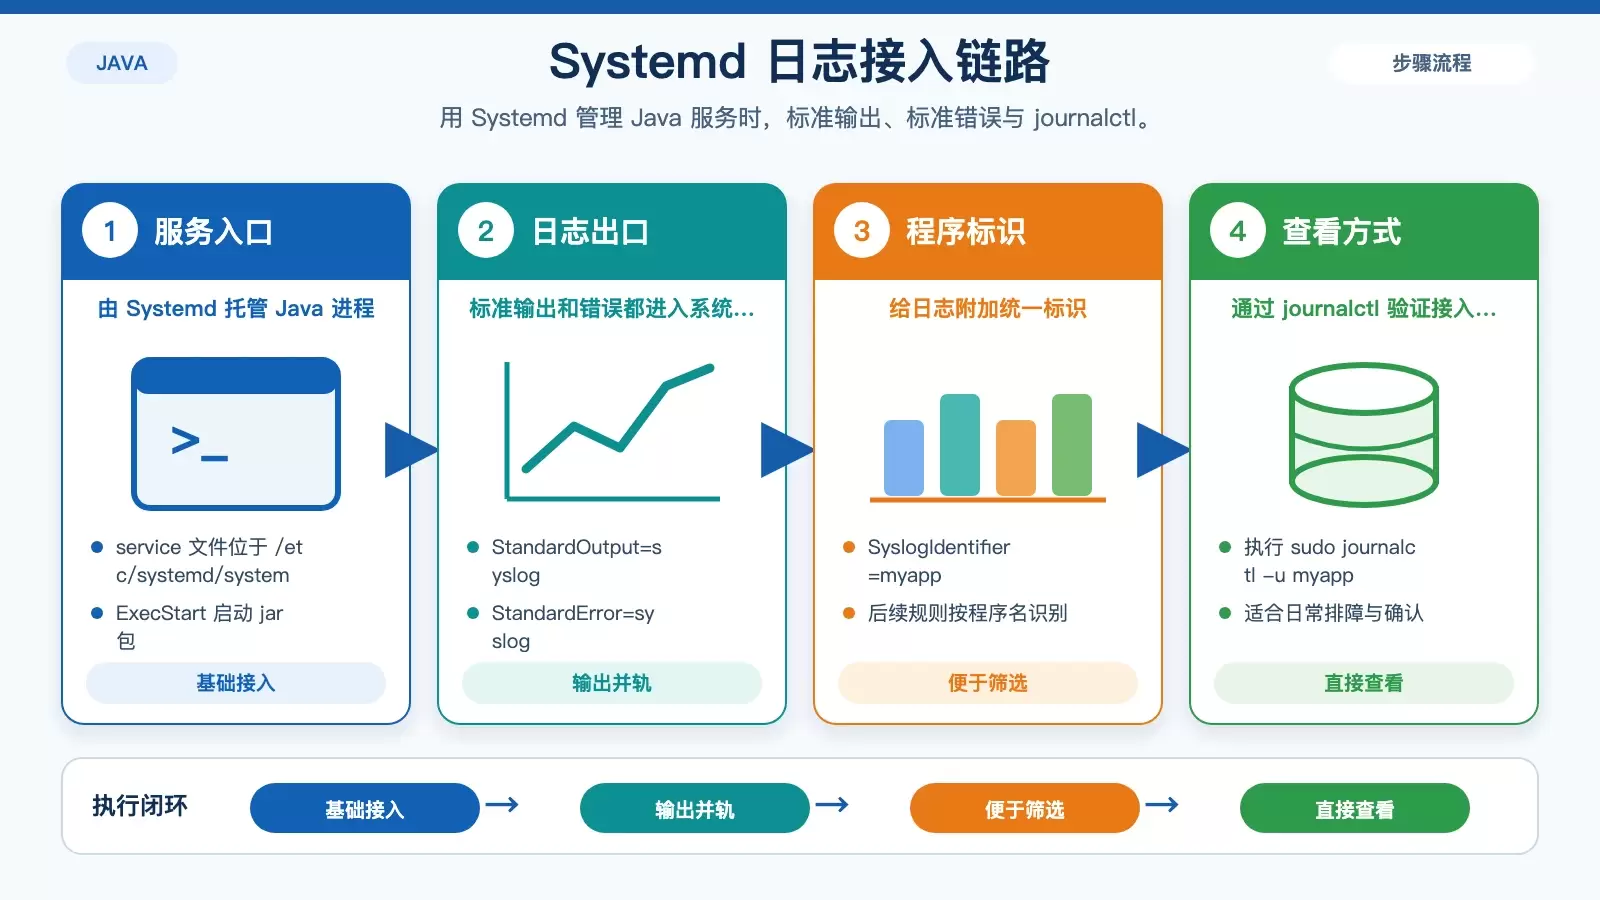
在 Ubuntu 上整合 Java 日志,核心是把应用输出接入系统日志链路,再按规模决定是否继续做分类、转发和集中分析。本文按 Systemd、Syslog、rsyslog 以及 Fluentd/Logstash 四种路径梳理配置方式,并说明各自适用场景。 在 Ubuntu 上跑 Java 服务时,日志如果只散落在应用侧文件里,排障、轮转和集中收集都会变得零散。
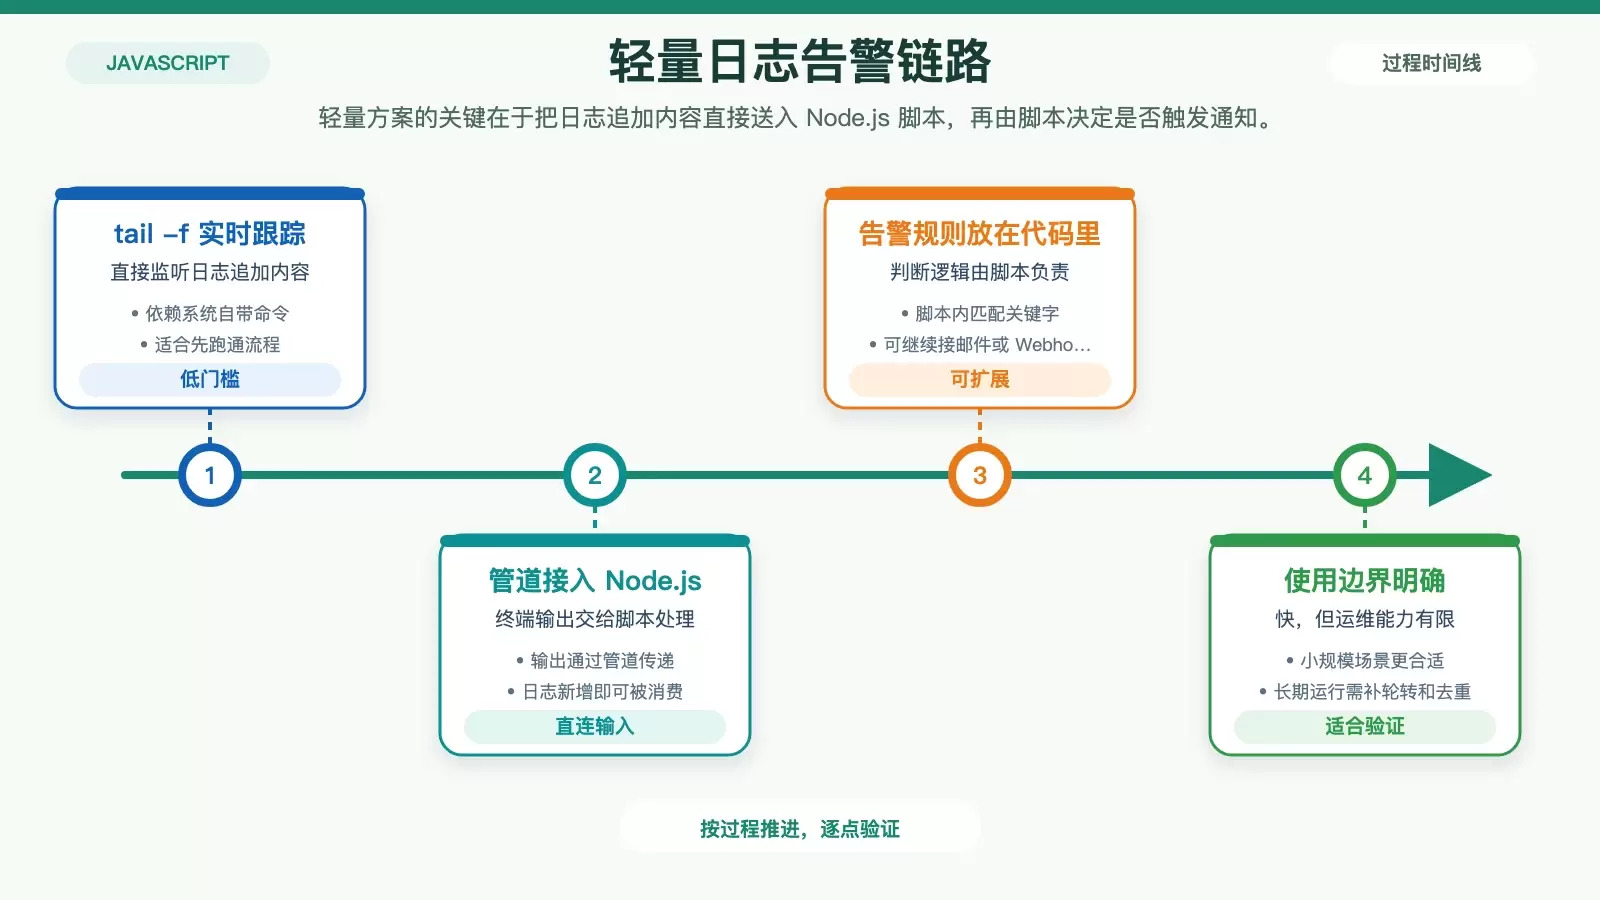
在 Ubuntu 上为 Node.js 日志做实时告警,常见路线大致分成三类:直接监听日志文件、借助 pm2 管理进程日志,或接入 Prometheus、Grafana、ELK 这类监控体系。它们的差别主要在部署复杂度、扩展能力和后续运维成本。 在 Ubuntu 上给 Node.js 日志做实时告警,真正要解决的不是“能不能看到日志”,而是如何把异常内容稳定地转成可执行通知。
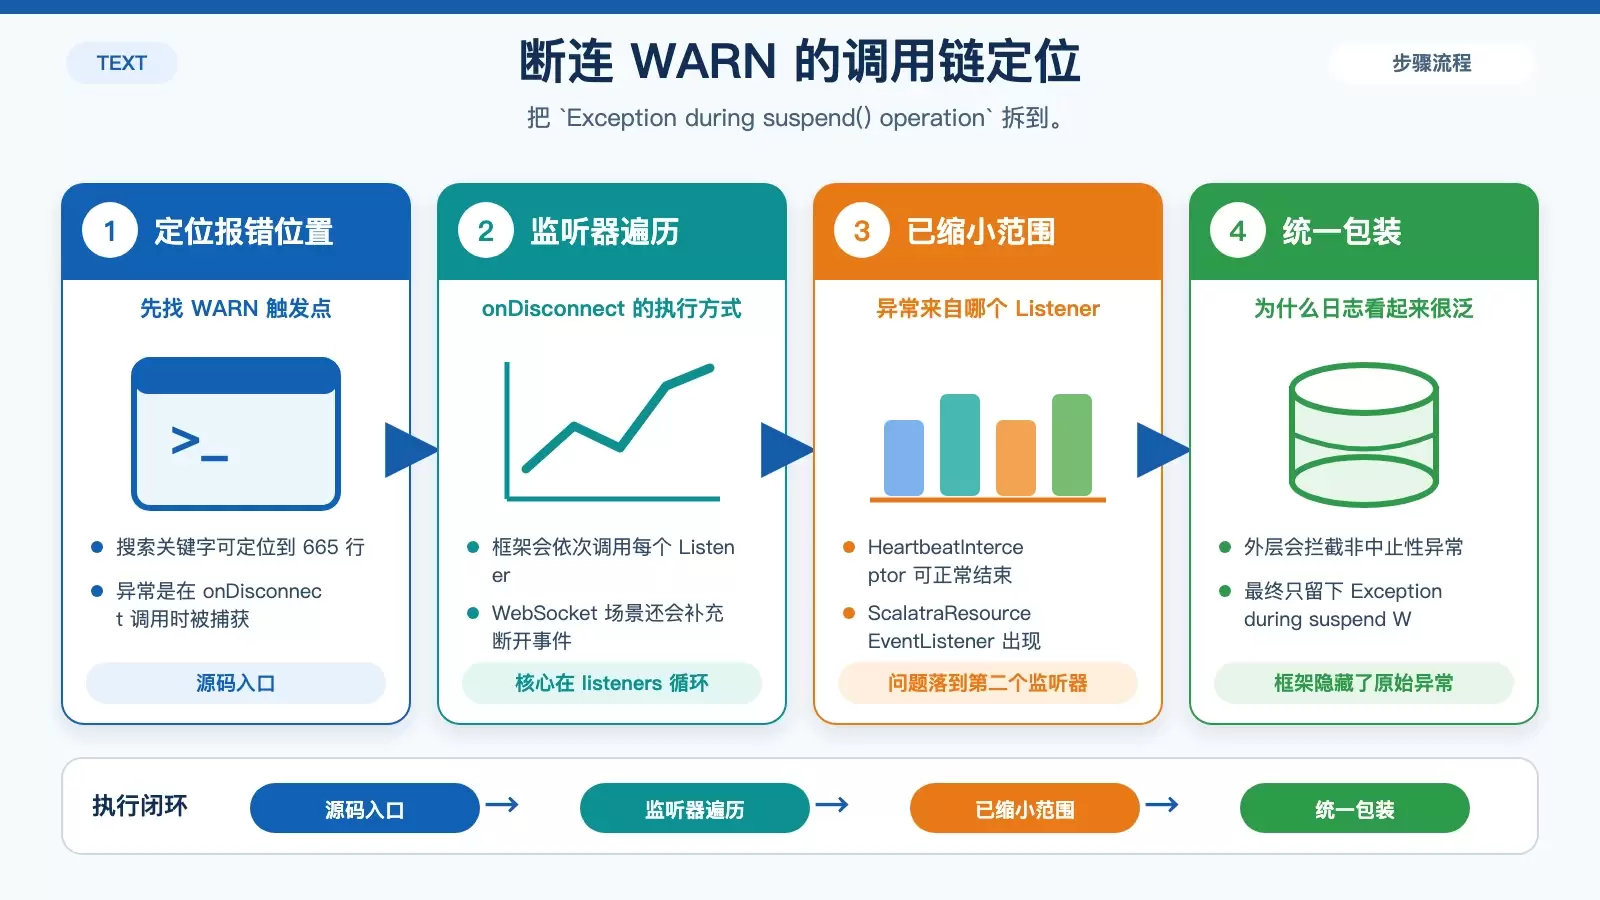
排查 Atmosphere 日志里常见的 `Exception during suspend() operation` 时,表面上看像是浏览器关闭导致的无害告警,但沿着 `AtmosphereResourceImpl` 和 `scalatra-atmosphere` 的调用链往下看,真正抛错的位置往往在业务侧的 `Disconnected` 监听。本文按源码路径拆开这条链路,并说明为什么这条 WARN 不该被简单理解为“可忽略”。
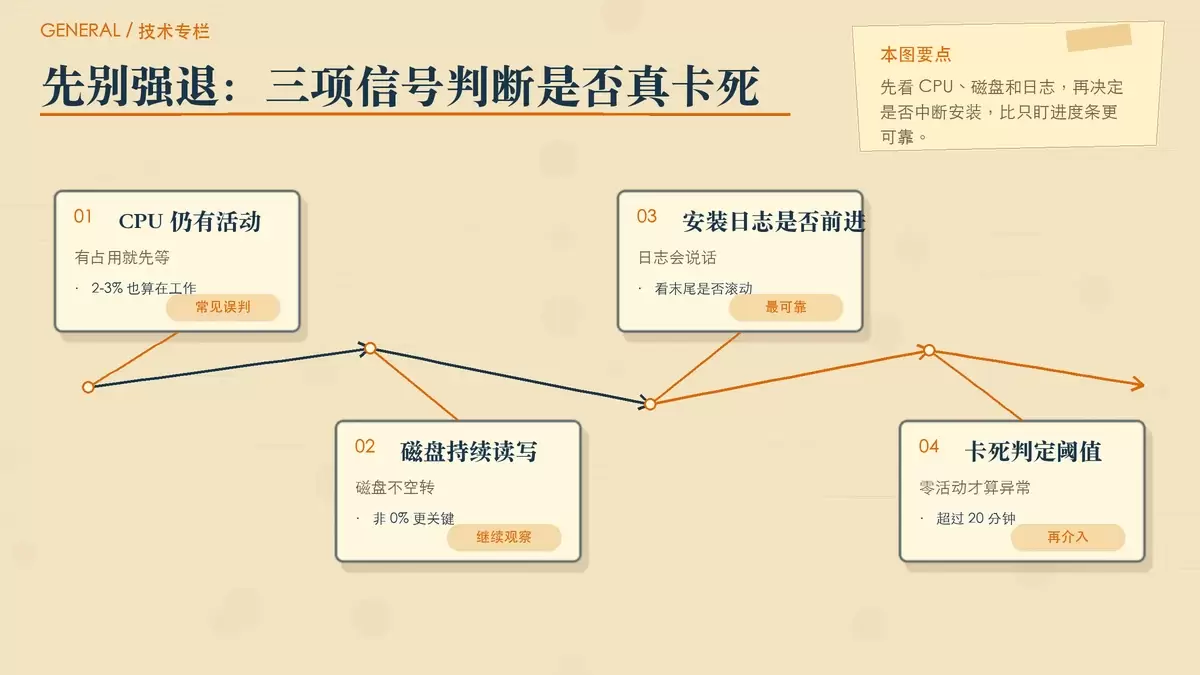
Anaconda 安装停在 Extracting packages,很多时候并不是卡死,而是 Windows 在慢速解压和硬链接大量文件。判断关键不在进度条,而在日志、CPU 和磁盘活动;只有确认长时间零活动,才需要清缓存、关杀软或改用更轻量的 Miniconda。