MySQL慢查询排查:执行计划与索引优化方法
从慢查询定位到执行计划分析,再到索引设计、优化验证与常见误区,系统梳理一套可复用的 MySQL 慢查询排查流程。
2026-09-15
12

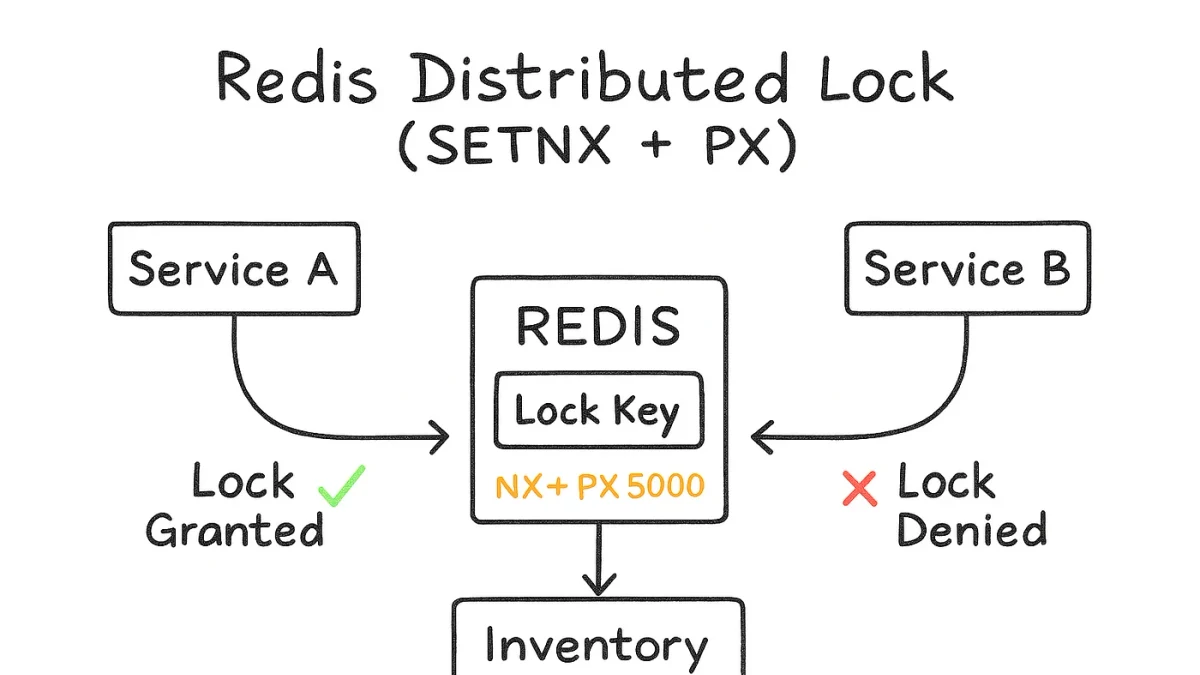
围绕单实例 Redis 分布式锁的完整生命周期展开,从正确加锁到自动过期、续期、按持有者安全释放,再通过并发与异常场景验证实现是否可靠。重点强调 SET NX PX、唯一随机值、Lua 原子操作以及锁过期后的竞态风险,避免使用 SETNX+DEL 等容易踩坑的旧模式。
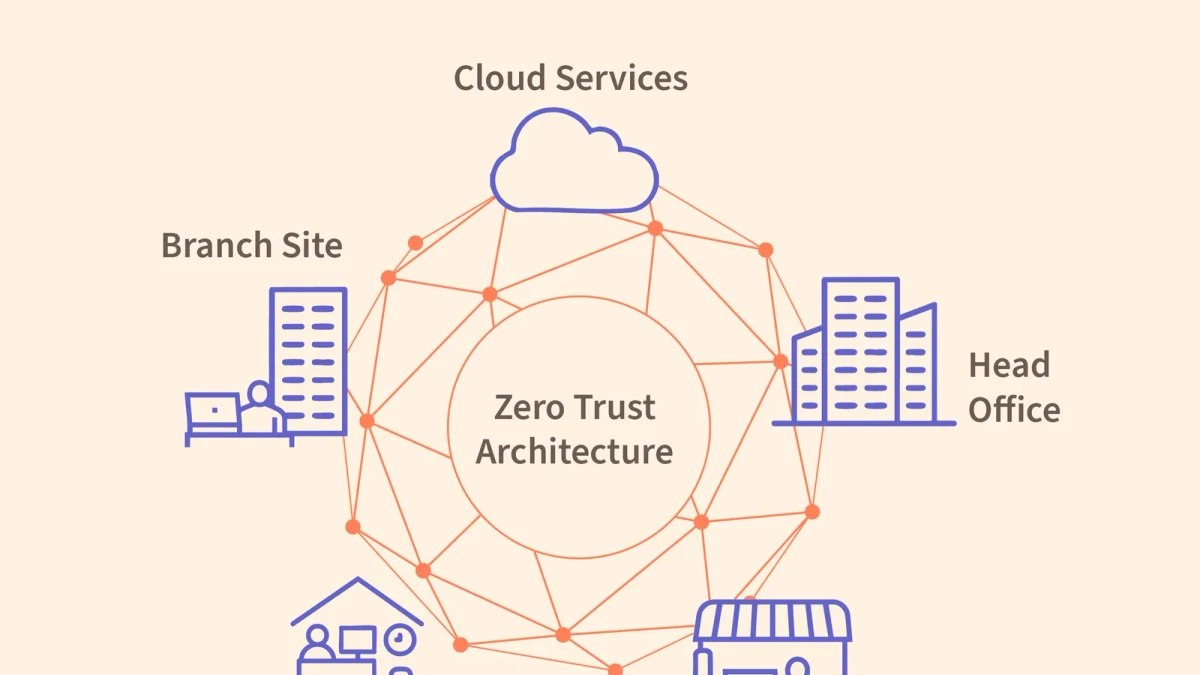
从“攻击者如何进入”到“系统如何防住、如何验证防御是否有效”,用通俗且可操作的方式梳理网络安全核心知识。内容覆盖钓鱼与账号攻击、漏洞与注入、恶意软件及拒绝服务等常见威胁,并结合纵深防御、最小权限、补丁管理、输入验证、日志监控等机制,帮助读者建立完整的安全防护思路。
从前端、后端到数据库与部署平台,梳理网站开发中常见的编程语言、框架与平台如何协作,并用一套清晰流程帮助读者完成技术选型、开发、测试验证与上线,避免只看语言热度而忽略项目需求。
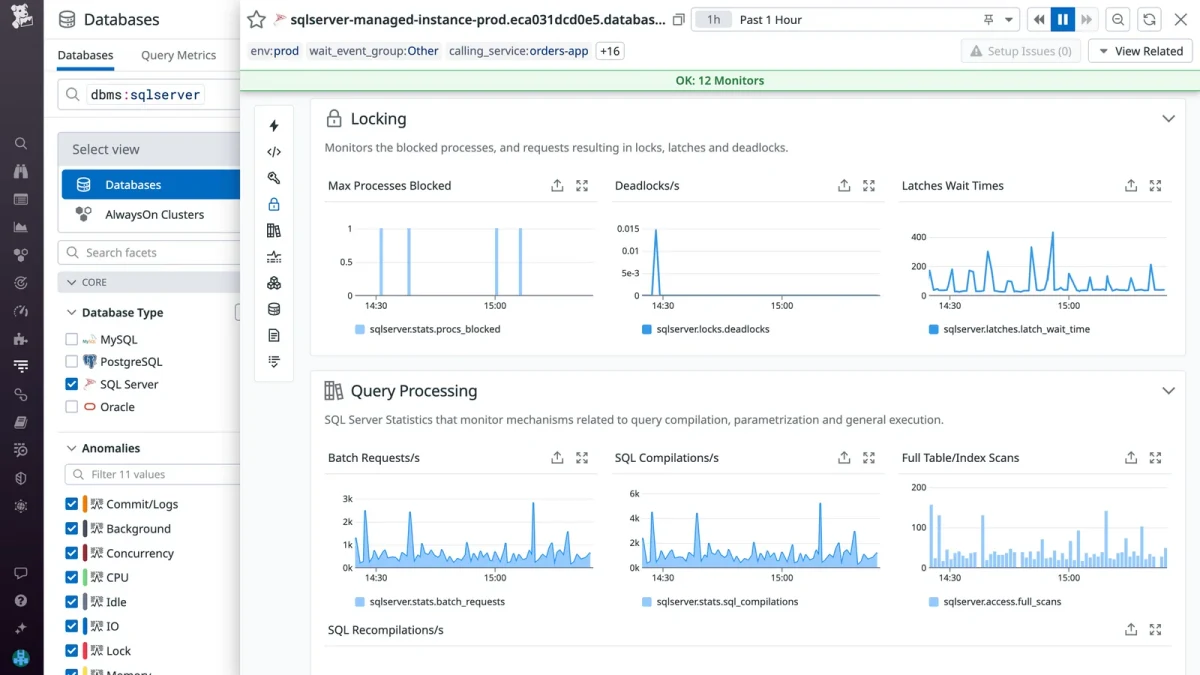
围绕SQL从开发提交、规范检查、审核审批到上线验证的完整流程,帮助开发与DBA明确审核标准、工单操作和常见风险,建立可追溯、可验证、可回滚的数据库变更机制。
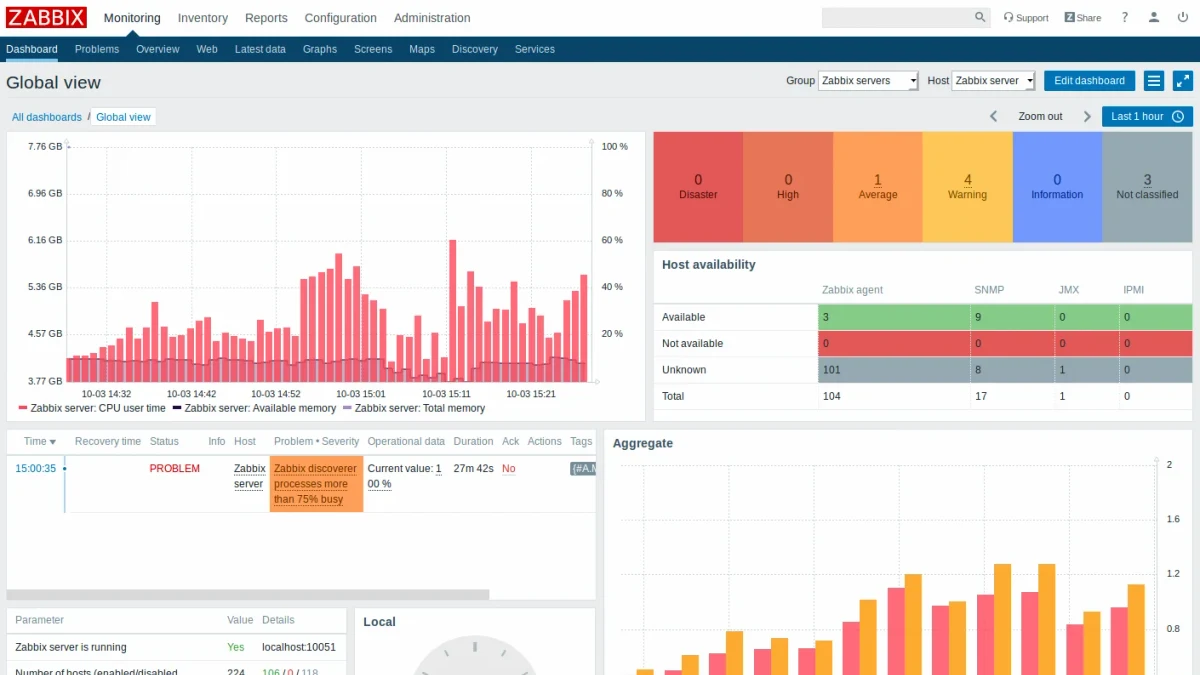
围绕数据库监控场景,对比 Zabbix 与 Percona PMM 的定位、能力、部署与验证方式,帮助读者根据数据库类型、监控深度和运维团队需求做出选择,并规避常见的监控盲区与部署误区。
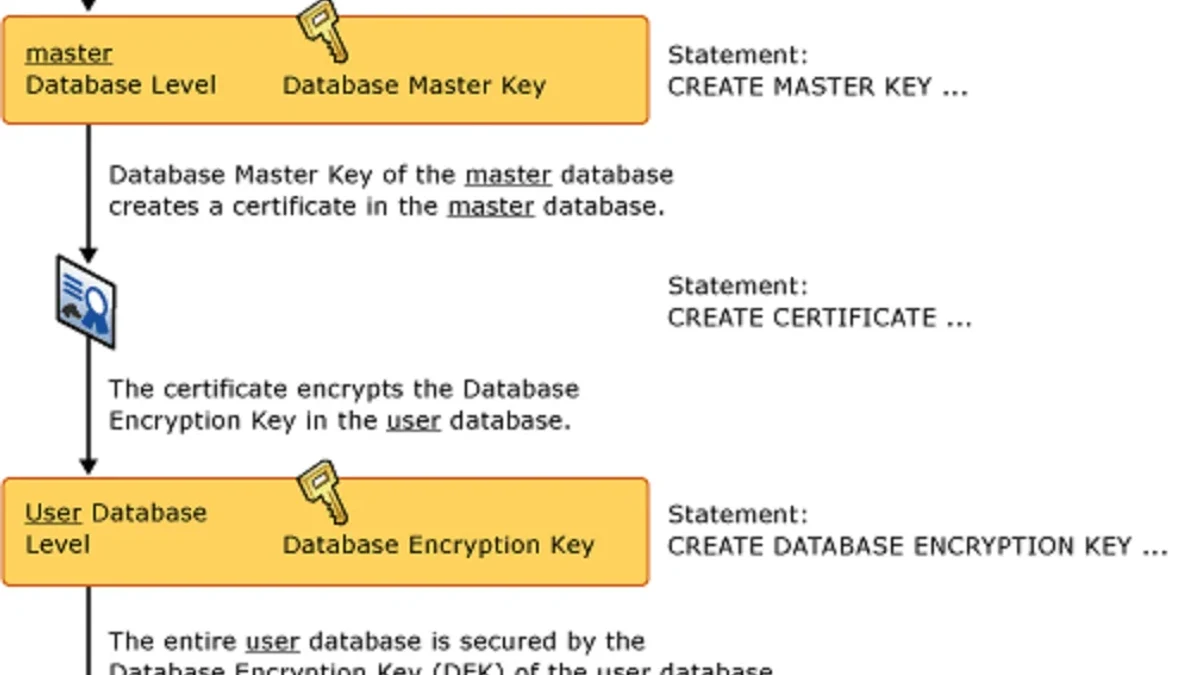
围绕数据库透明数据加密(TDE)的合规审计场景,按“概念与合规目标→配置实施→验证审计→风险避坑”的路径,帮助读者建立从理解到落地的完整操作框架。
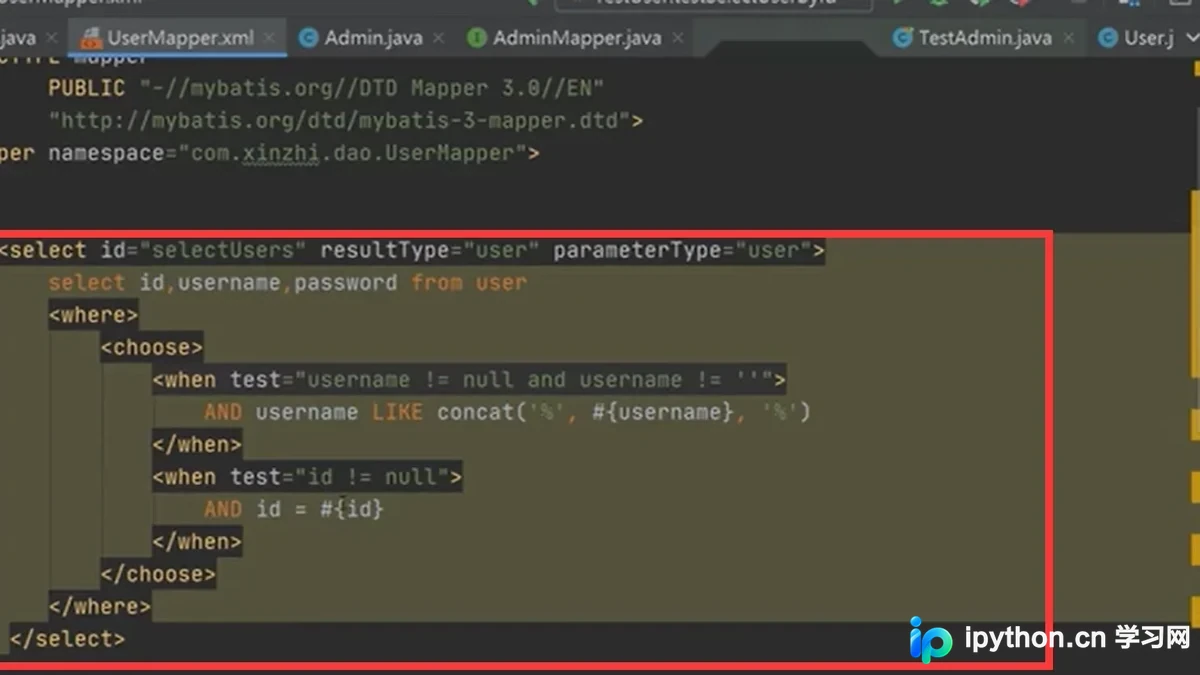
从参数绑定原理、SQL注入风险、实际使用场景和验证方法出发,对比MyBatis中#{}与${}的安全差异,帮助开发者在查询条件、动态SQL等场景做出正确选型,并避开常见的${}使用陷阱。
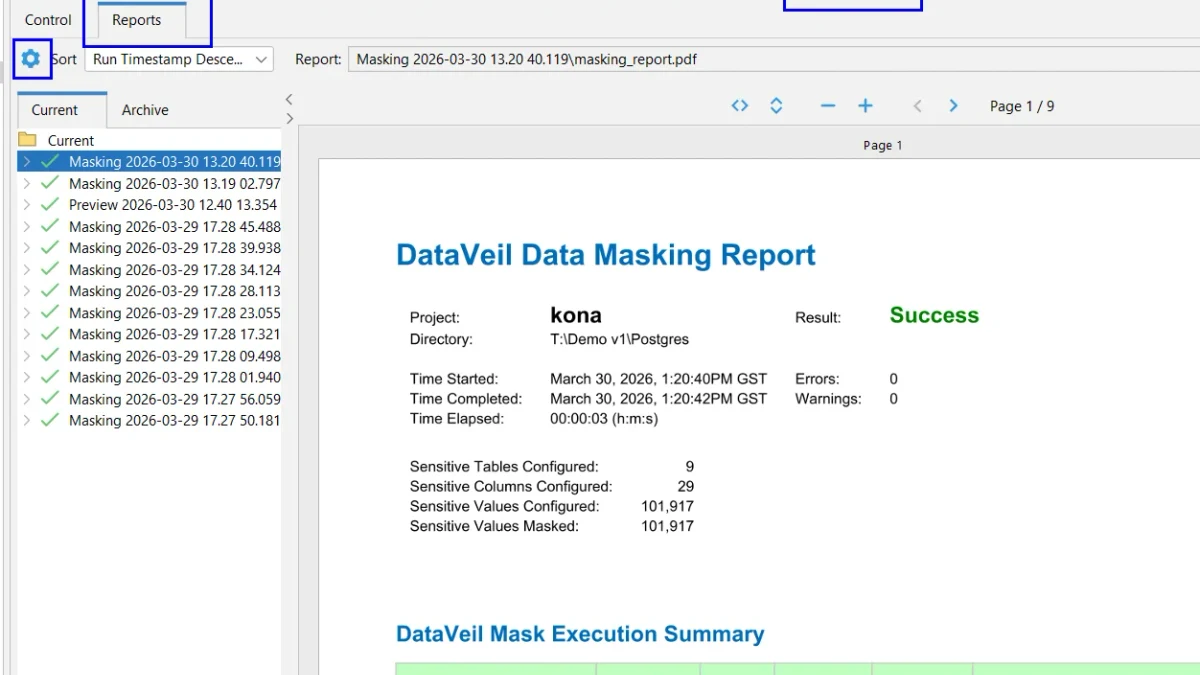
围绕数据库脱敏测试,系统梳理数据脱敏与匿名化的核心概念、常见处理方法、落地操作与效果验证,并重点说明测试环境中的安全风险与常见误区,帮助读者建立可执行的脱敏测试流程。
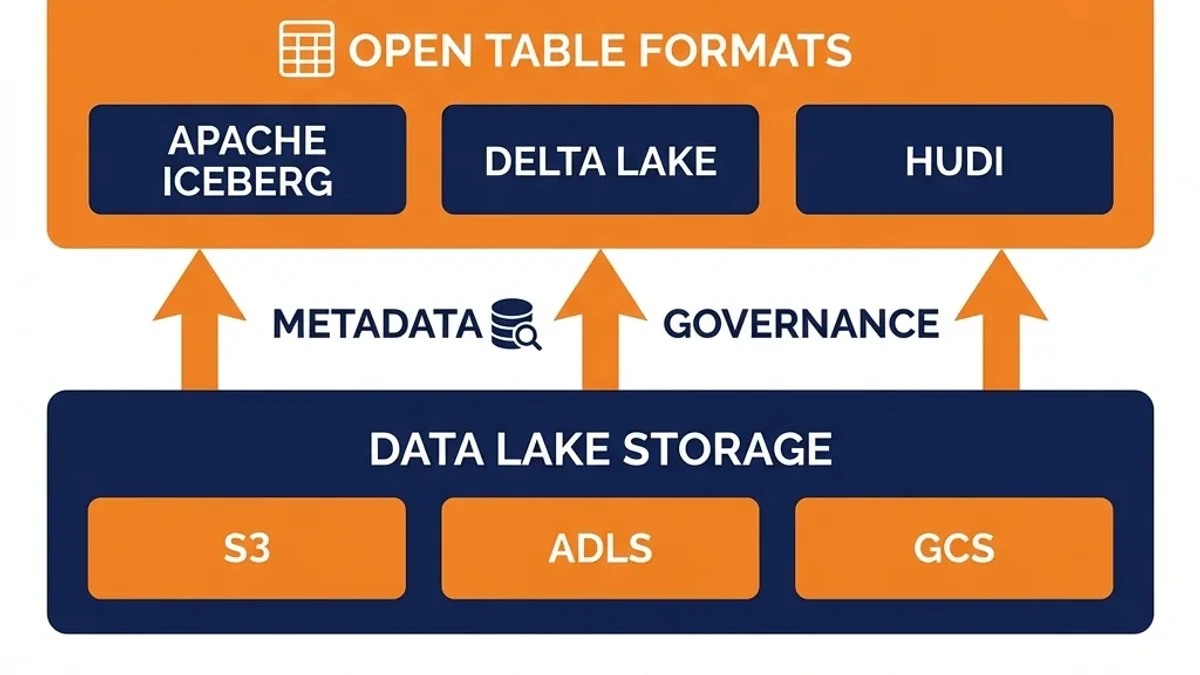
从数据湖表格式的核心概念出发,对比 Delta Lake 与 Apache Iceberg 的存储、事务、Schema 演进与时间旅行能力,并结合实际操作说明如何选型、验证数据一致性以及规避常见坑。
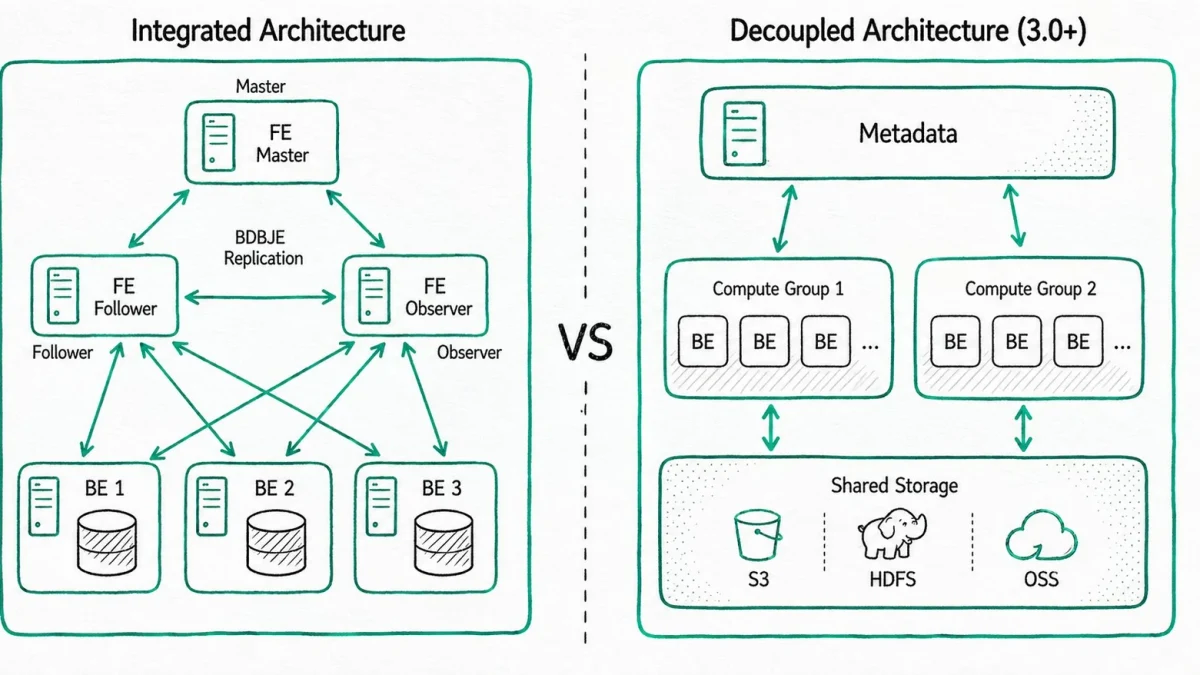
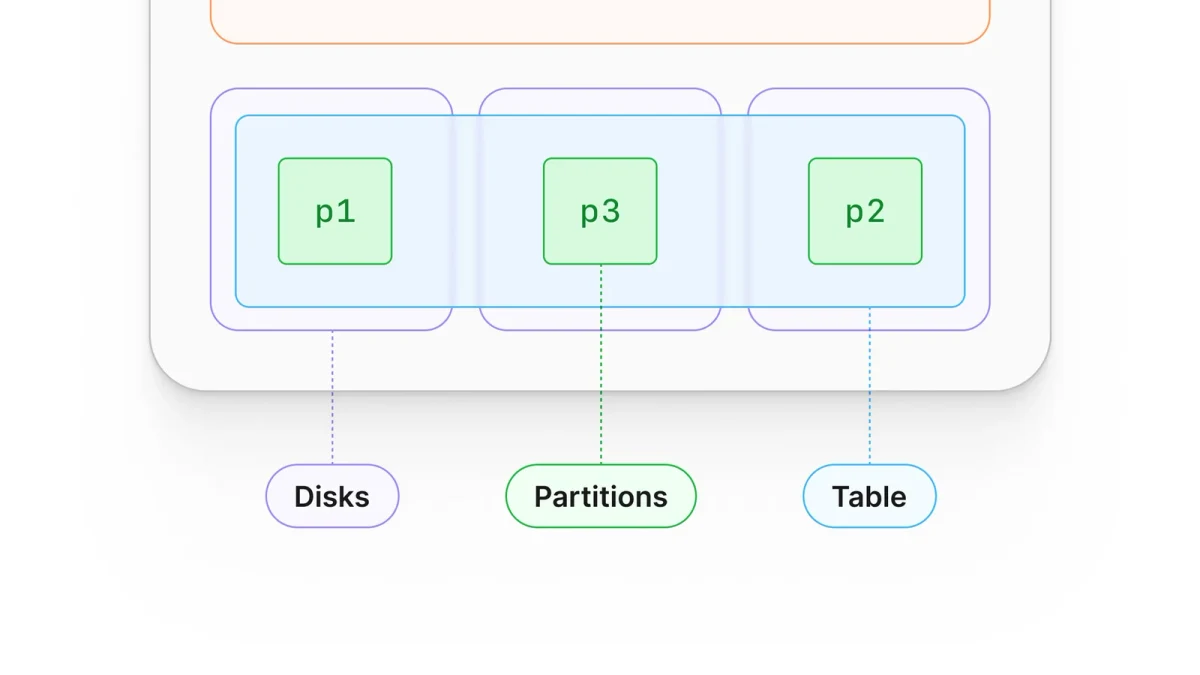
从架构定位、核心能力、典型操作、性能验证与选型避坑五个步骤,对比 ClickHouse 与 Apache Doris 在大数据分析场景中的差异,帮助读者理解两者适用边界,并建立可落地的选型与验证方法。