

JavaScript Cookie 设置、获取与删除详解及通用函数封装
本文详解如何使用 JavaScript 通过 document.cookie 进行 Cookie 的设置、获取与删除。涵盖基本语法、过期时间计算(expires)、路径(path)与域名(domain)控制,并提供了完整的原生代码示例以及用于生产环境的 addcookie、getcookie 和 deletecookie 通用函数封装,帮助开发者高效管理浏览器本地存储。
2026-10-15
6

本文详解如何使用 JavaScript 通过 document.cookie 进行 Cookie 的设置、获取与删除。涵盖基本语法、过期时间计算(expires)、路径(path)与域名(domain)控制,并提供了完整的原生代码示例以及用于生产环境的 addcookie、getcookie 和 deletecookie 通用函数封装,帮助开发者高效管理浏览器本地存储。
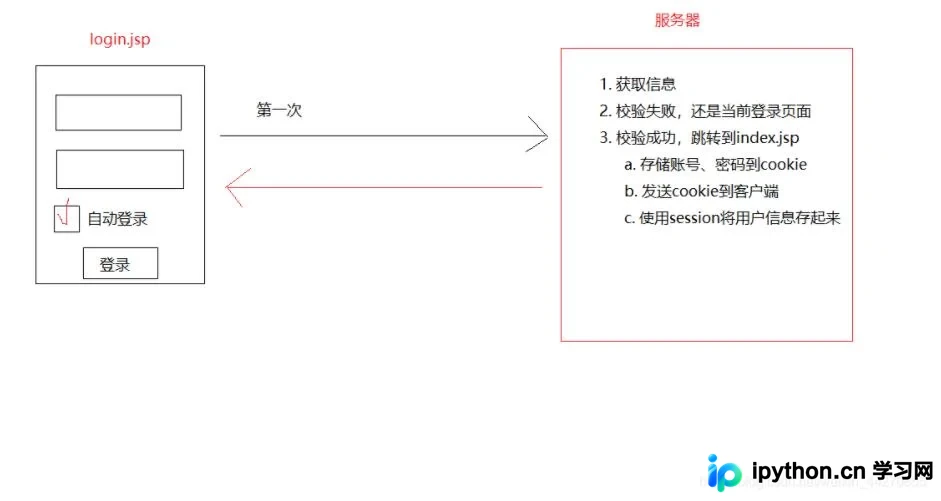
本文详细介绍如何在JavaWeb项目中实现简单的自动登录功能。通过结合Filter过滤器、Session和Cookie技术,用户勾选自动登录后,系统将在本地保存凭证并在后续访问时自动完成身份验证。文章涵盖从数据库搭建、页面设计到LoginServlet和AutoLoginFilter的具体代码实现,包括CookieUtil工具类及UserBean数据封装,帮助开发者掌握Web会话管理的核心逻辑。
本文深入解析Django框架中Session的工作机制,阐述其基于Cookie的服务器端数据存储原理。详细列举了Session的增删改查操作方法及过期时间设置策略,并通过短信验证码发送与校验的完整代码示例,展示如何在实际项目中高效利用Session管理用户状态。
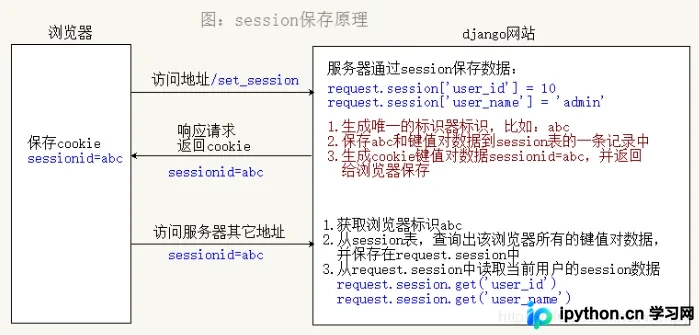
本文深入解析Django框架中Cookie与Session的工作原理及配置方法。通过对比浏览器端存储与服务端存储的差异,详细展示了基于Cookie和Session的登录实现代码。此外,文章还提供了利用PIL库生成随机图片验证码的完整视图函数逻辑,帮助开发者掌握会话追踪与安全验证的关键技术。
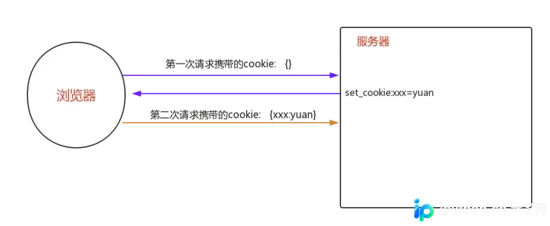
本文详解Django中Cookie与Session的核心机制,包括获取与设置方法、关键参数如max_age与salt的作用,以及JavaScript操作Cookie的注意事项。重点解析Django支持的5种Session存储引擎(数据库、缓存、文件、缓存+数据库、加密Cookie)的配置与使用,结合登录示例展示实战应用,帮助开发者掌握会话状态管理。
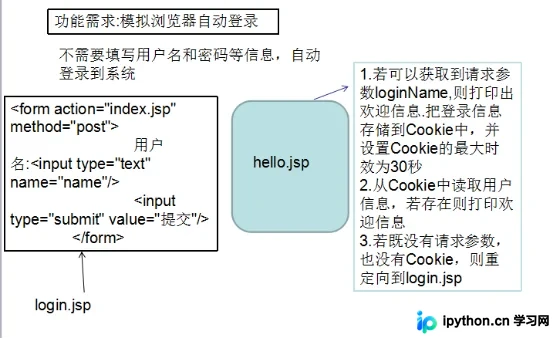
本文介绍如何在JavaWeb中利用Cookie技术实现用户自动登录。通过login.jsp收集用户名,在index.jsp中判断Cookie是否存在:若存在则读取用户名展示欢迎页,若不存在且未提交表单则重定向至登录界面。代码演示了Cookie的创建、设置有效期及获取流程。
本文详细总结了在Symfony2框架中如何操作Session和Cookie。内容涵盖通过Request对象获取Session实例进行设置、读取和清除,以及利用Response对象处理Cookie的创建、读取、删除和在Twig模板中的调用方式,为PHP开发者提供基础且实用的代码示例。
本文介绍如何利用JavaScript的document.cookie属性在客户端本地记录用户的访问次数。通过读取和写入Cookie,结合动态图像替换技术,实现一个趣味性的个人访问计数功能,适用于多种操作系统平台。
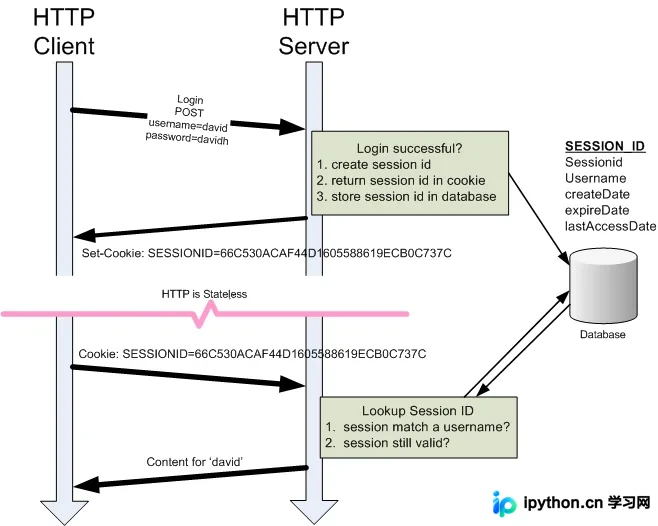
本文介绍如何在PHP应用中同时使用Session和Cookie来持久化用户登录状态。通过数据库验证身份后,将用户ID存入服务器端Session以实现快速访问,同时在客户端设置Cookie以提供“记住我”功能。页面逻辑涵盖登录验证、状态回补及安全的注销流程,确保用户体验与安全兼顾。
本文介绍如何利用 PHP 的 setcookie 和 $_COOKIE 超全局变量实现网页访问次数统计。通过检测特定 Cookie 是否存在来判断是否为首次访问,进而更新计数并显示上次访问时间。该方法适用于简单的访客统计场景,但需注意 Cookie 的生命周期、作用域限制及安全性问题,不适合高并发或关键业务场景。
本文详细介绍Django框架中Cookie和Session的核心概念、区别及具体操作方法。涵盖Cookie的创建、读取、删除、过期时间设置与加盐机制,以及Session的配置、增删改查和失效策略。通过代码示例演示如何安全地管理用户状态,帮助开发者掌握Web会话管理的最佳实践。
本文详细介绍基于Python Flask框架实现用户密码修改与免密登录的具体方案。内容涵盖数据库操作、后端路由处理、前端HTML表单交互以及JavaScript异步请求。重点解析如何通过Flask设置Cookie实现15天免密登录,包括手机号与密码的持久化存储逻辑及会话管理。