Python反射机制详解:hasattr、getattr、setattr与delattr实战
本文深入解析Python反射机制,通过具体实例演示hasattr、getattr、setattr和delattr四个核心函数的用法。文章涵盖如何动态判断属性、获取方法内存地址、动态绑定函数及删除属性,帮助开发者掌握在未知对象结构下灵活操作变量与方法的高级技巧。
2026-10-10
19

本文深入解析Python反射机制,通过具体实例演示hasattr、getattr、setattr和delattr四个核心函数的用法。文章涵盖如何动态判断属性、获取方法内存地址、动态绑定函数及删除属性,帮助开发者掌握在未知对象结构下灵活操作变量与方法的高级技巧。
本文详解如何利用Python将Word文档转换为Excel格式。通过Spire.Doc库,您可以实现整文档转换、指定页面提取、表格导出以及加密文档处理。无需安装Microsoft Office,即可高效完成数据提取与格式转换,适用于报告生成、数据分析等多种场景。
从OWASP Top 10的安全风险框架入手,帮助读者理解高频Web应用漏洞的成因、识别方法、验证思路与防护要点,并通过常见误区总结安全开发与测试中的避坑方法。
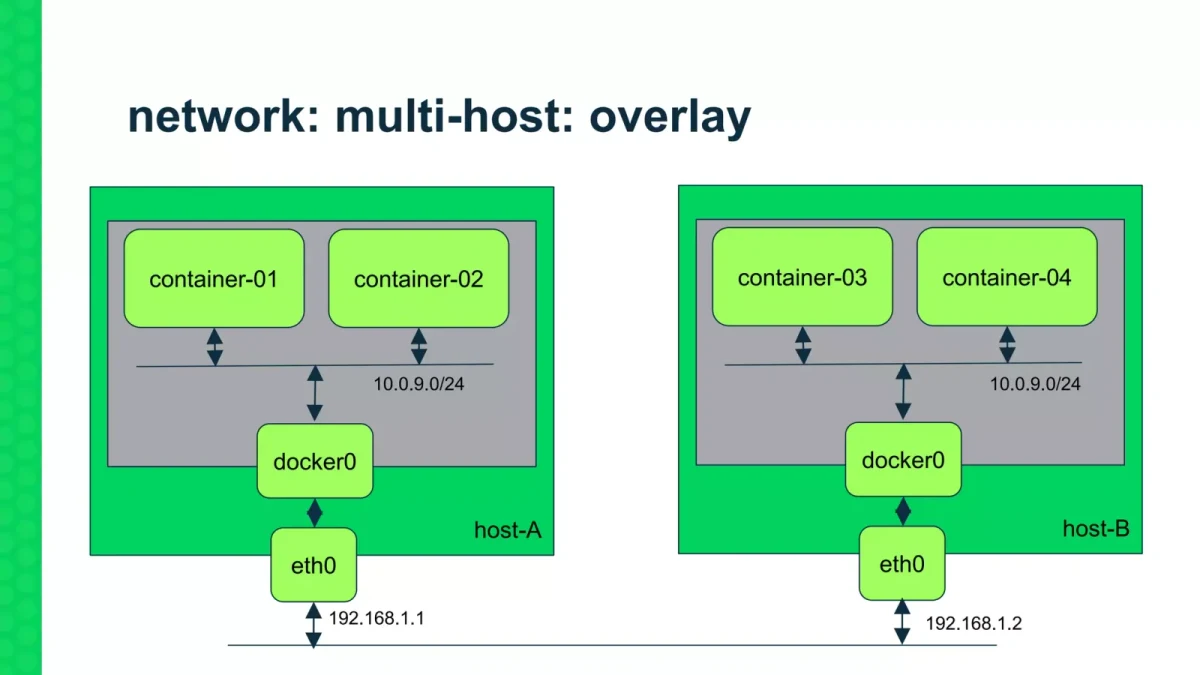
从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。
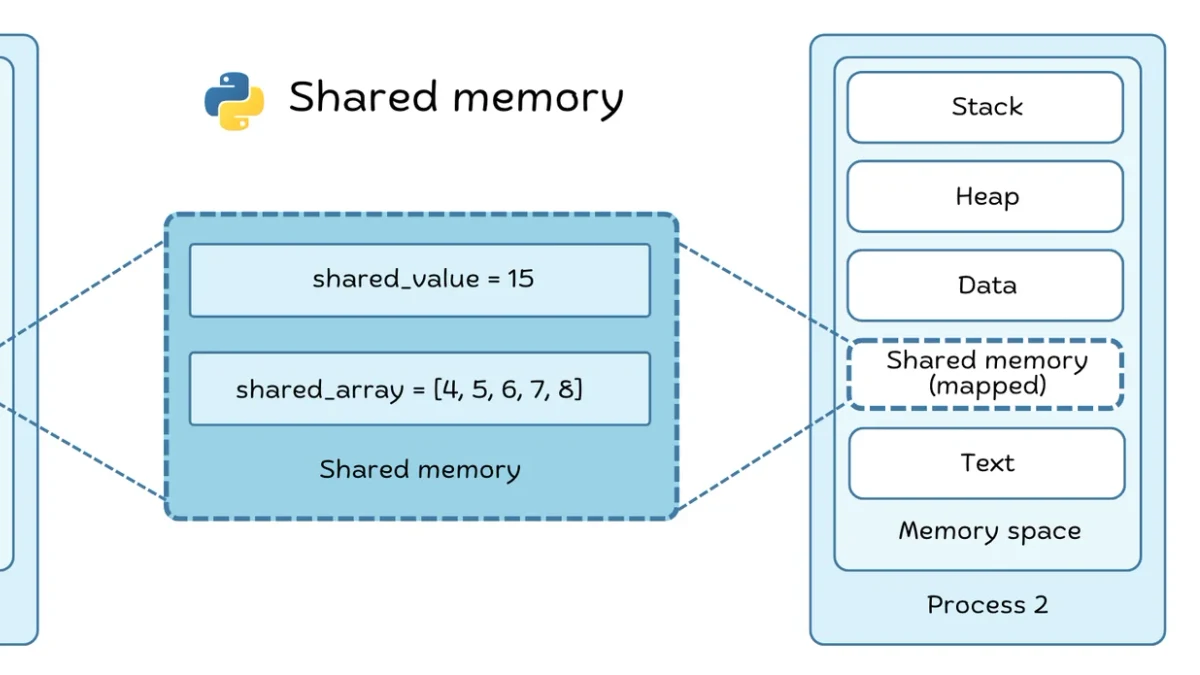
从多进程间的数据传递与协作出发,系统介绍 multiprocessing.Queue 与共享内存的核心用法、适用场景、并发安全问题及验证方法,帮助读者建立可实际落地的进程间通信方案。
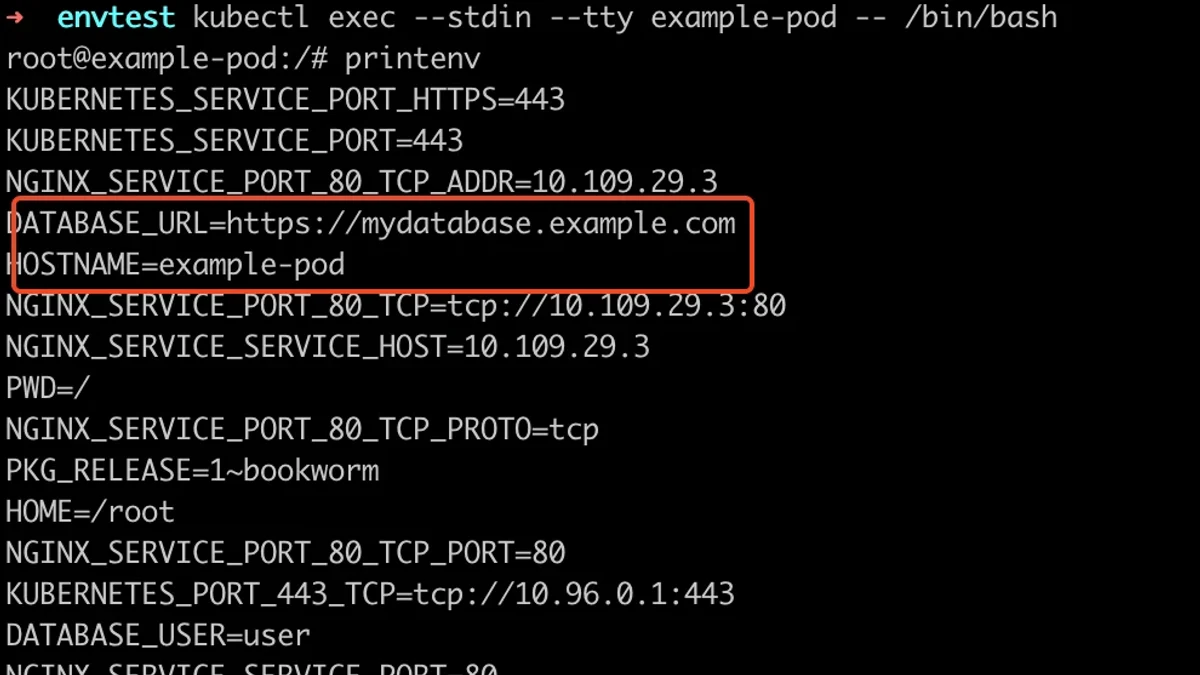
从配置注入的基本概念出发,带读者完成 ConfigMap 与 Secret 的创建、挂载和验证,并重点说明敏感信息保护、更新生效与常见配置陷阱。
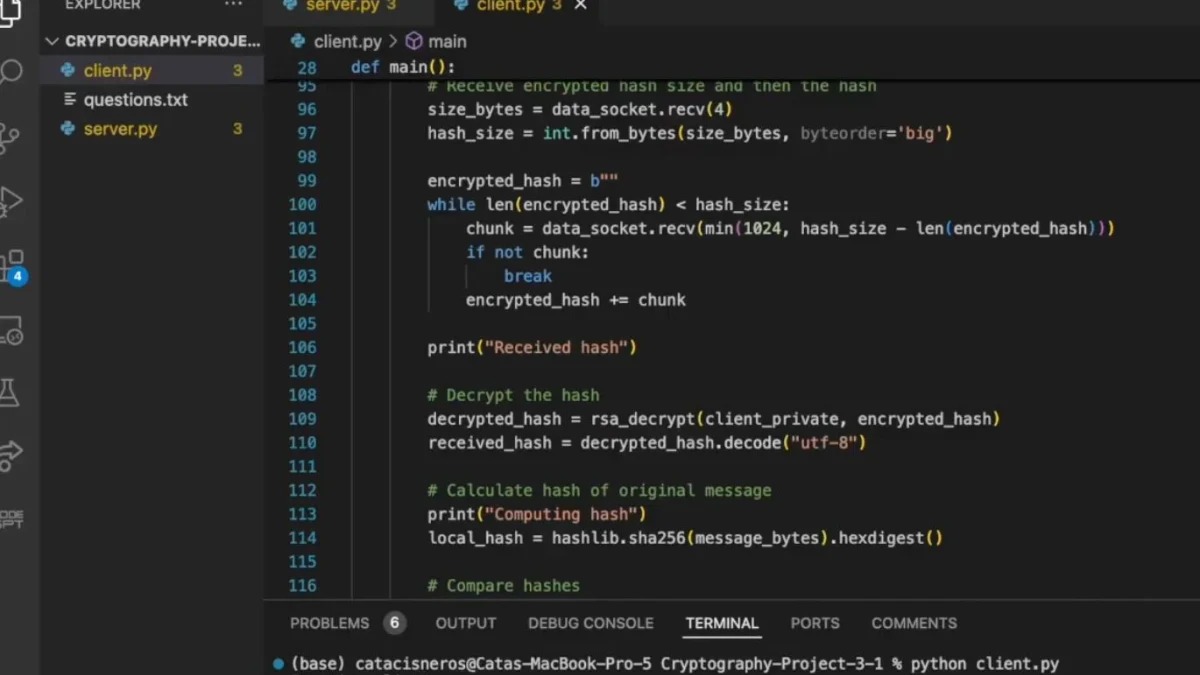
从哈希、密码学与加密的基本区别出发,系统介绍 Python 中 hashlib 与 cryptography 的典型用法,并通过可验证的示例说明如何选择算法、完成加解密与安全存储,同时梳理常见误区与实践中的安全注意事项。
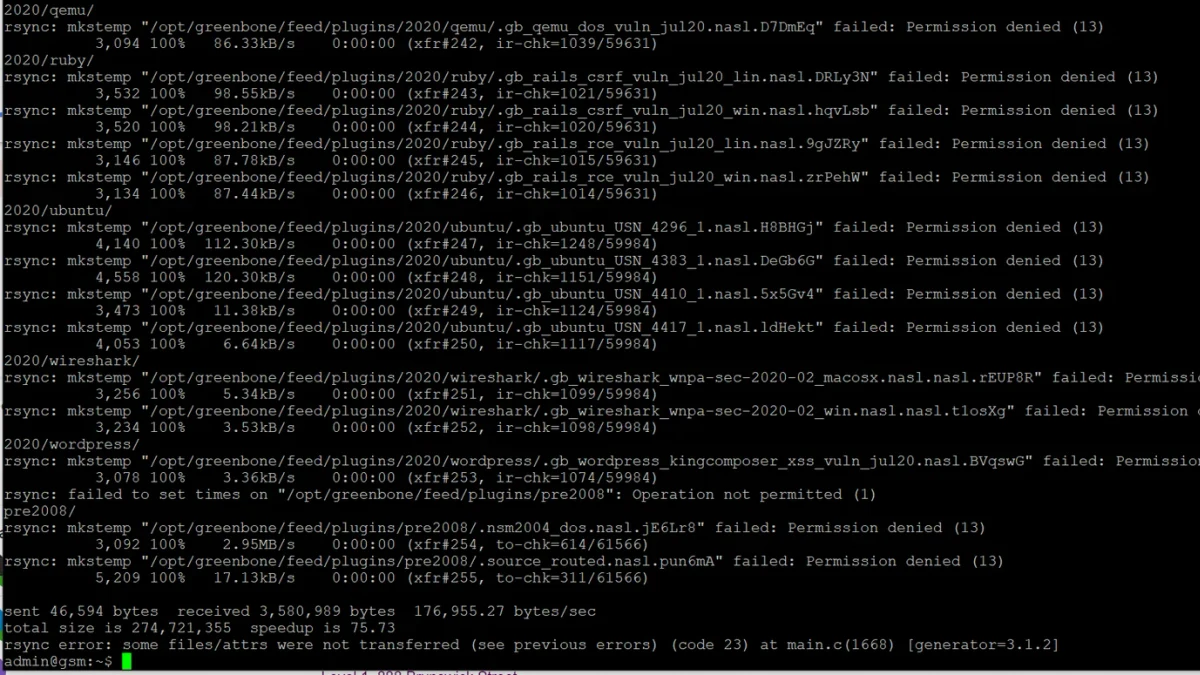
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
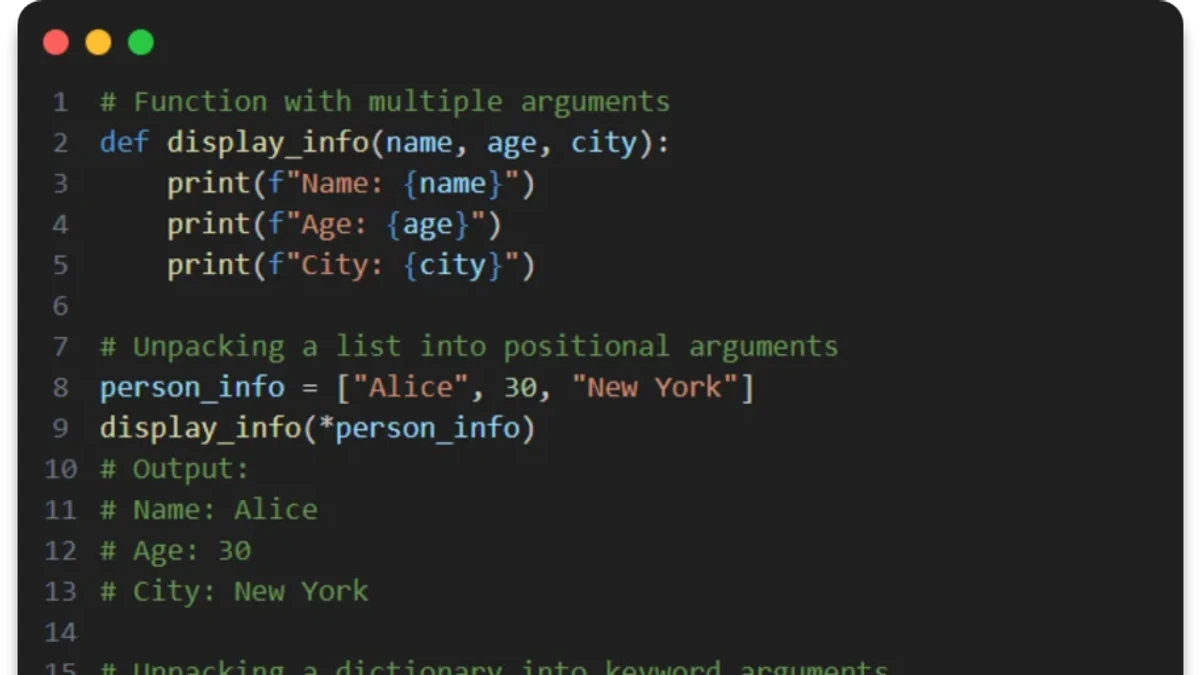
理解Python中args与kwargs的解包机制,掌握列表、元组、字典在函数调用和参数传递中的使用方式,并通过实战验证常见写法与避坑要点。
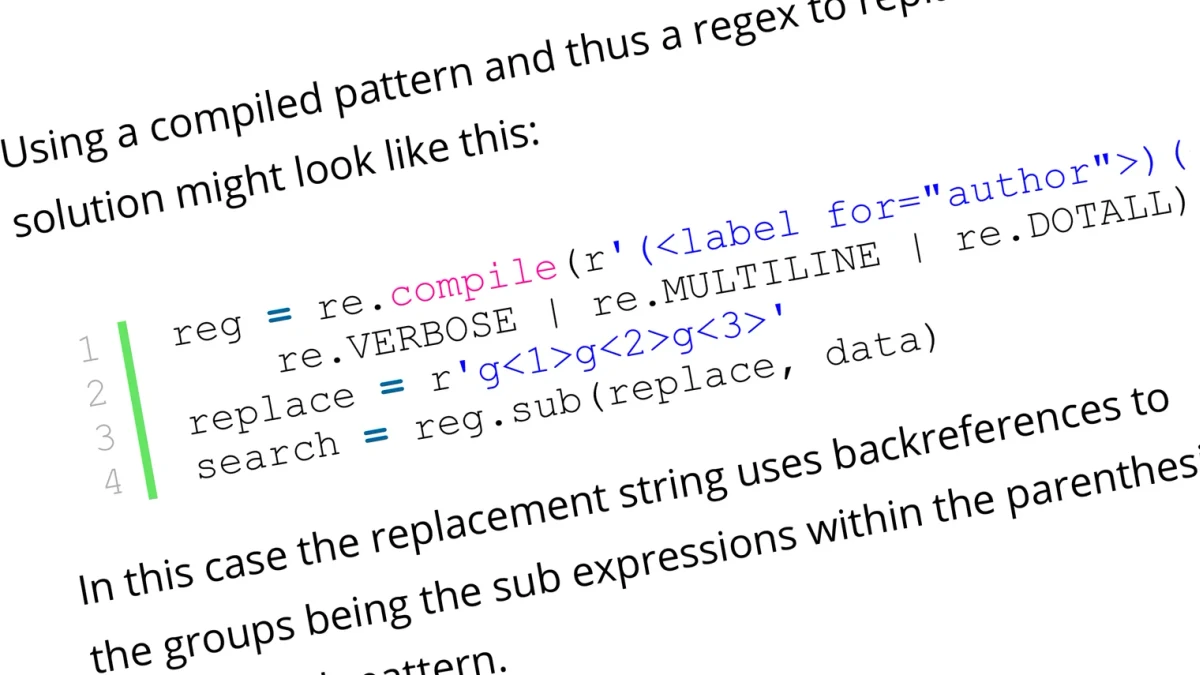
从普通捕获组出发,掌握 Python 正则表达式中的命名捕获、反向引用与条件匹配,并通过可验证的代码示例理解复杂文本提取与分支匹配的实现方式,同时规避分组编号混乱、命名冲突和条件语法误用等常见问题。
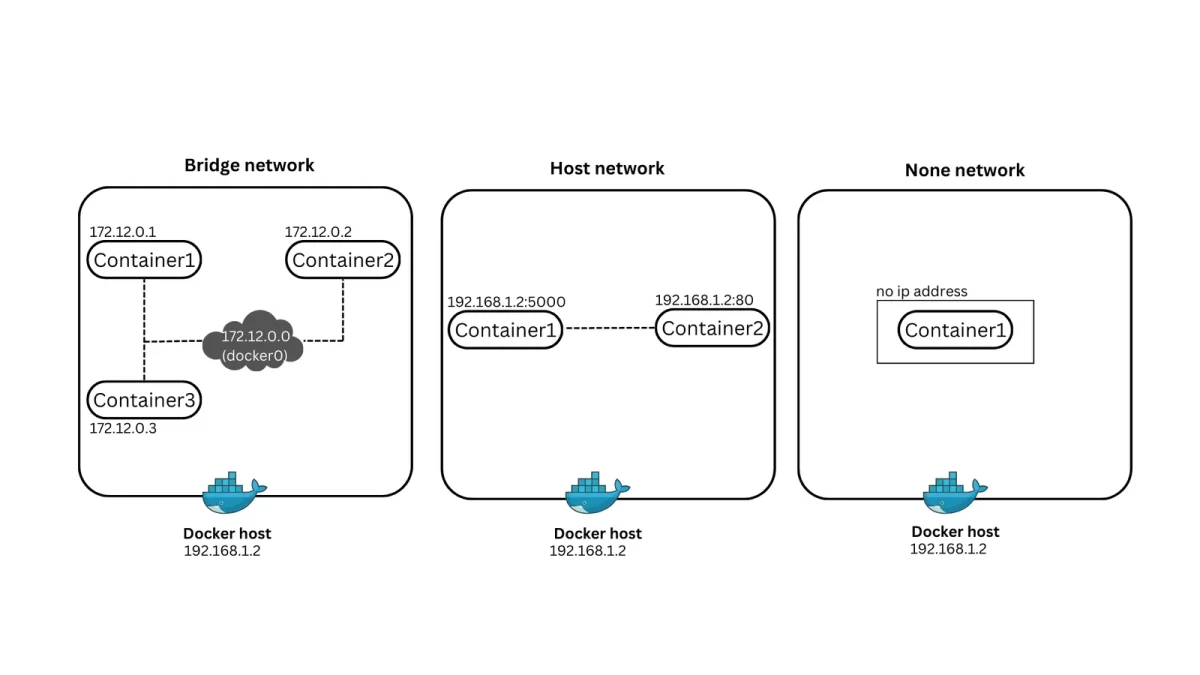
从Docker网络模型入手,对比bridge与host两种模式的网络隔离、IP与端口行为,并通过实际操作和连通性验证掌握选择方法,最后总结常见配置误区与排查思路。
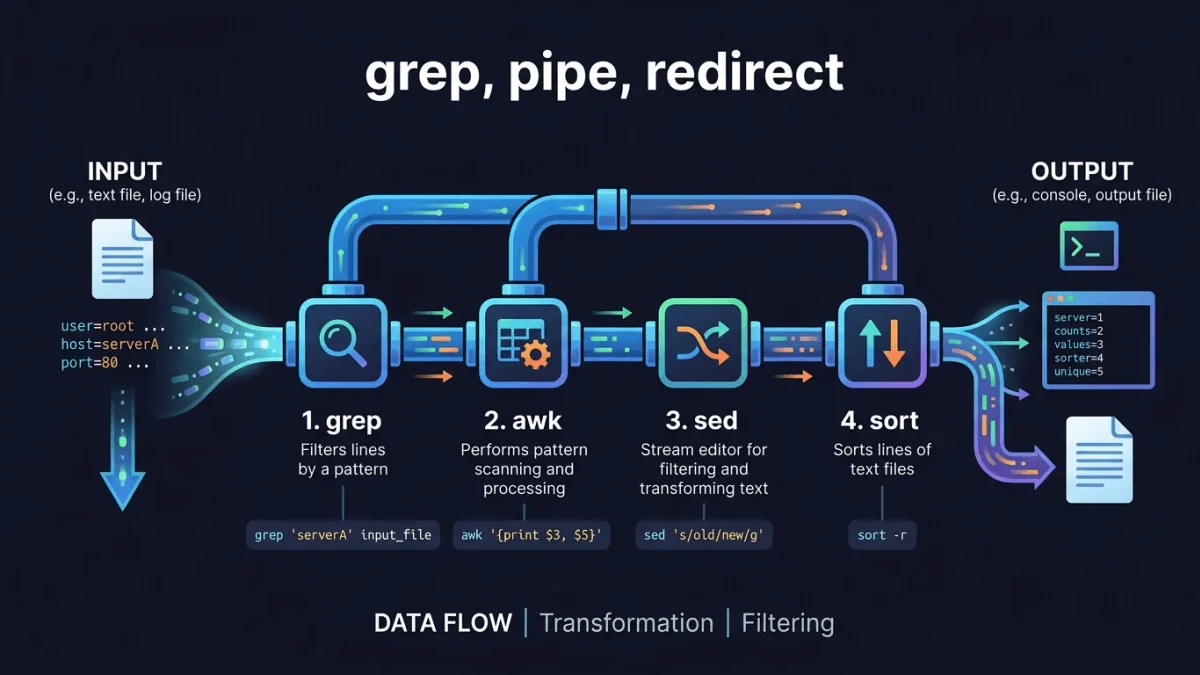
掌握awk与sed的核心语法、常用文本处理场景及组合使用方法,并通过实际命令完成文本筛选、列处理、替换和批量修改,同时注意正则、引号、原文件修改等常见问题。