网络安全:GraphQL注入与深度查询攻击
从GraphQL的查询模型出发,梳理注入风险与深度查询攻击的形成机制,结合安全测试思路说明如何发现、验证并防护,同时总结常见误区与避坑要点。
2026-09-10
23

从GraphQL的查询模型出发,梳理注入风险与深度查询攻击的形成机制,结合安全测试思路说明如何发现、验证并防护,同时总结常见误区与避坑要点。
围绕“文件级归档”与“块级磁盘镜像”两种思路,帮助读者理解 tar 与 dd 的备份边界、实际操作、恢复验证及常见风险,并根据系统迁移、灾难恢复、文件级恢复等场景做出选择。
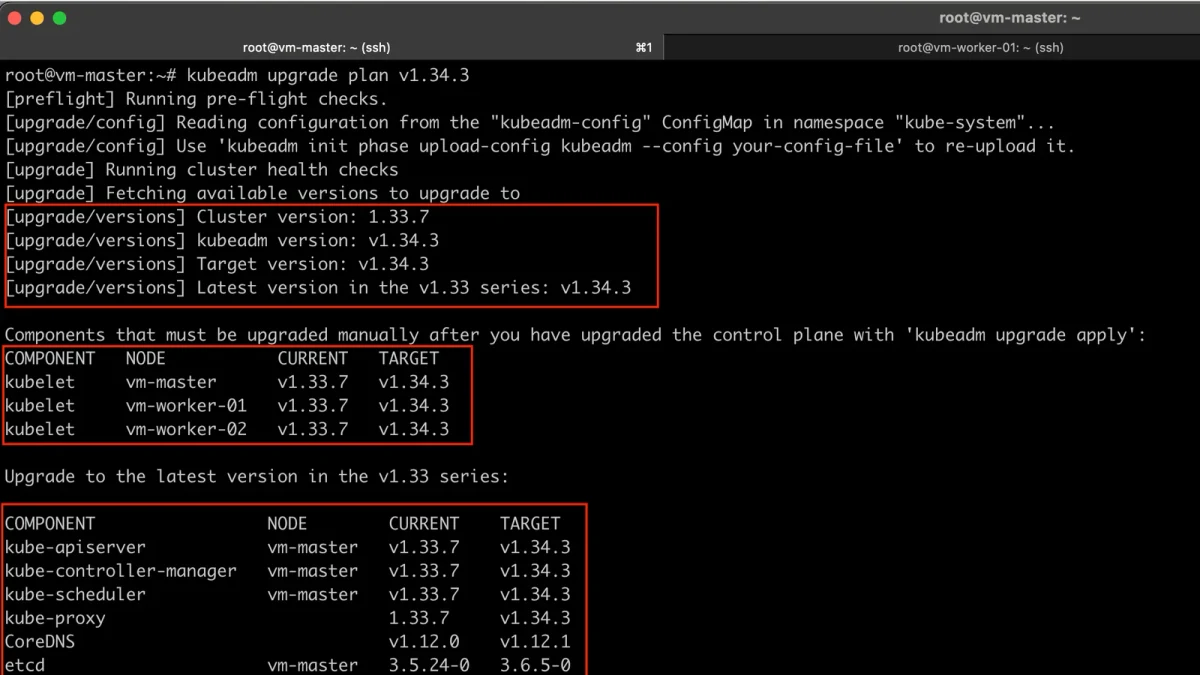
系统梳理 Kubernetes 集群版本升级的完整路径,重点覆盖升级前评估与备份、版本选择、控制平面与工作节点升级、升级后的健康检查,以及常见兼容性和操作风险。以 kubeadm 集群为主要示例,并提醒不同部署方式需采用对应升级流程。
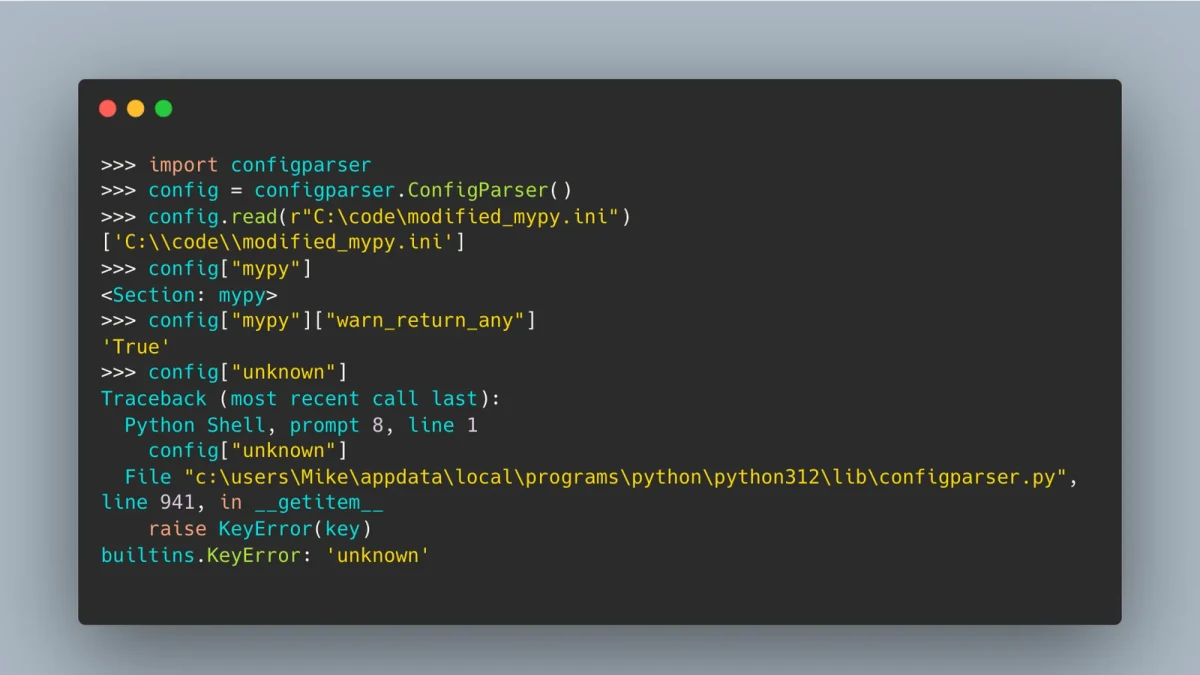
从INI配置文件的结构与语法入手,掌握Python标准库configparser的读取、修改、写入和类型转换方法,并通过常见问题与验证步骤避免配置解析中的隐性错误。
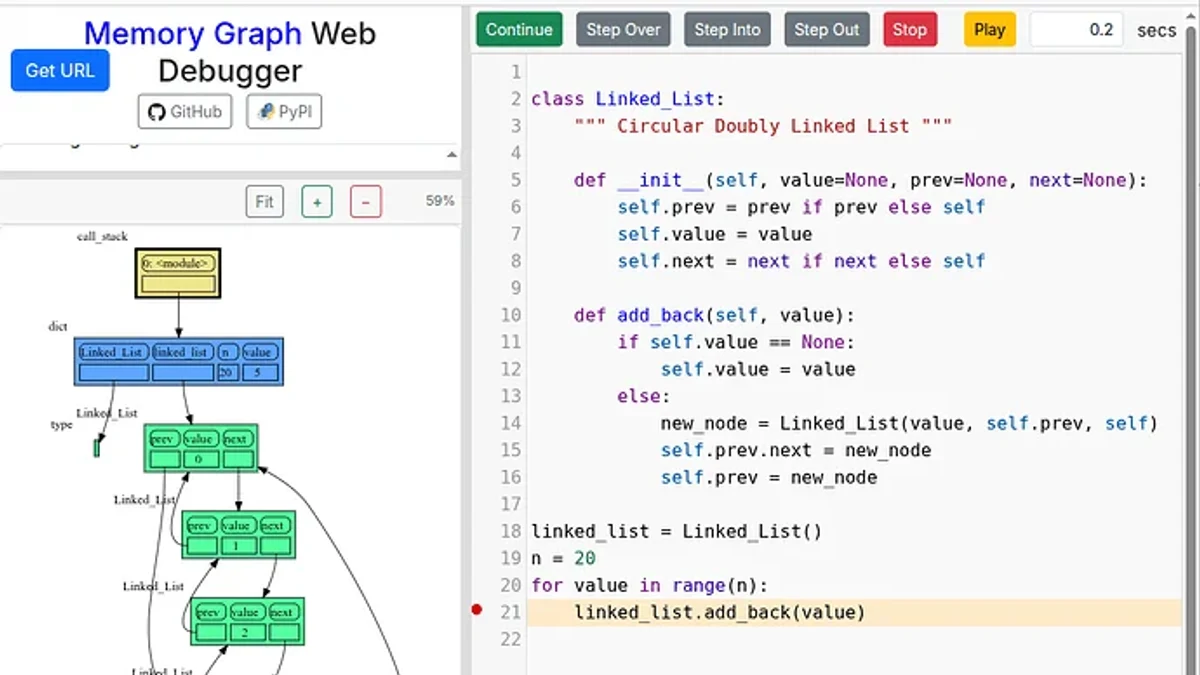
从“内存为什么不释放”这一常见问题切入,系统梳理Python垃圾回收机制、对象引用链与循环引用,并通过gc模块定位、验证和处理疑似内存泄漏,帮助读者建立可操作的排查思路。
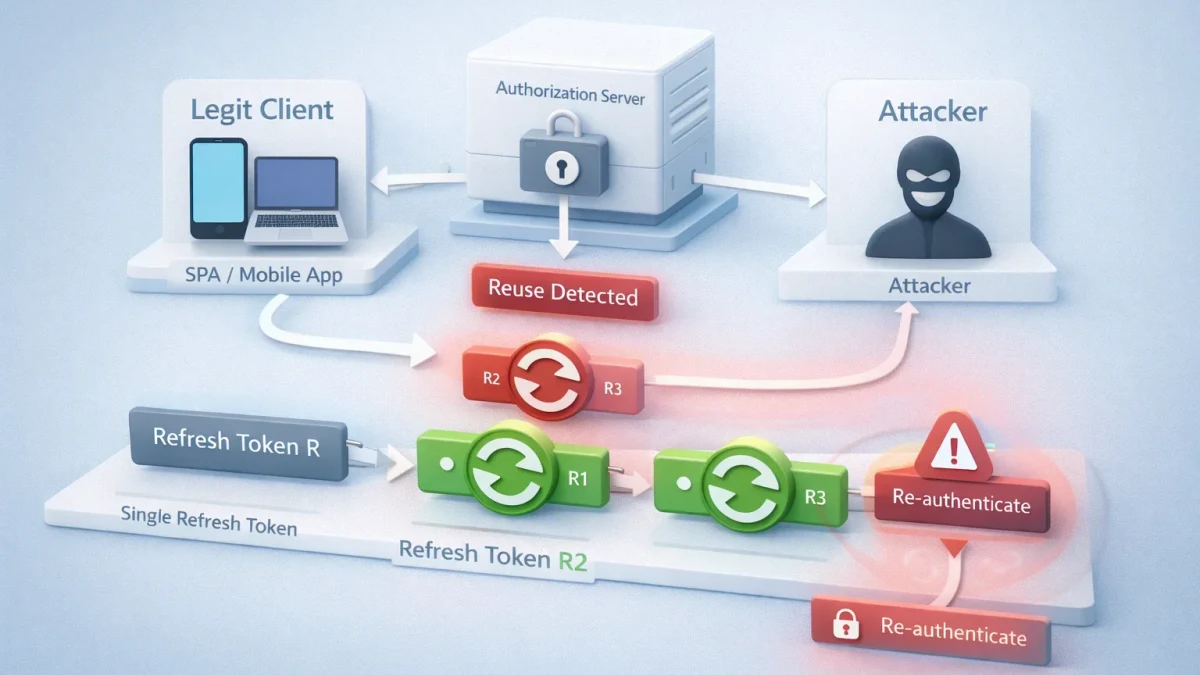
从JWT无状态认证的优势与局限出发,系统规划登录、访问令牌校验、JWT黑名单、刷新令牌轮转及异常吊销机制,并通过测试验证完整认证链路,同时总结令牌泄露、重放攻击、轮转竞态和存储安全等常见坑。
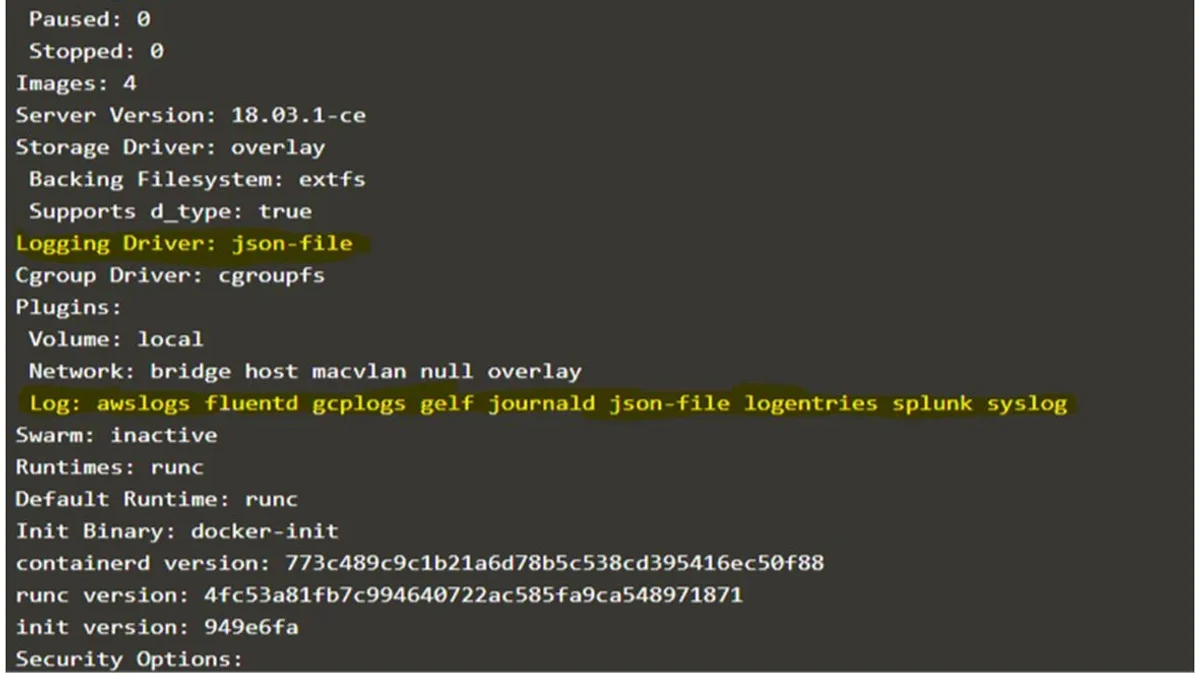
介绍Docker日志驱动的作用与默认json-file、syslog的适用场景,完成两种驱动的配置、验证、切换及常见问题排查。
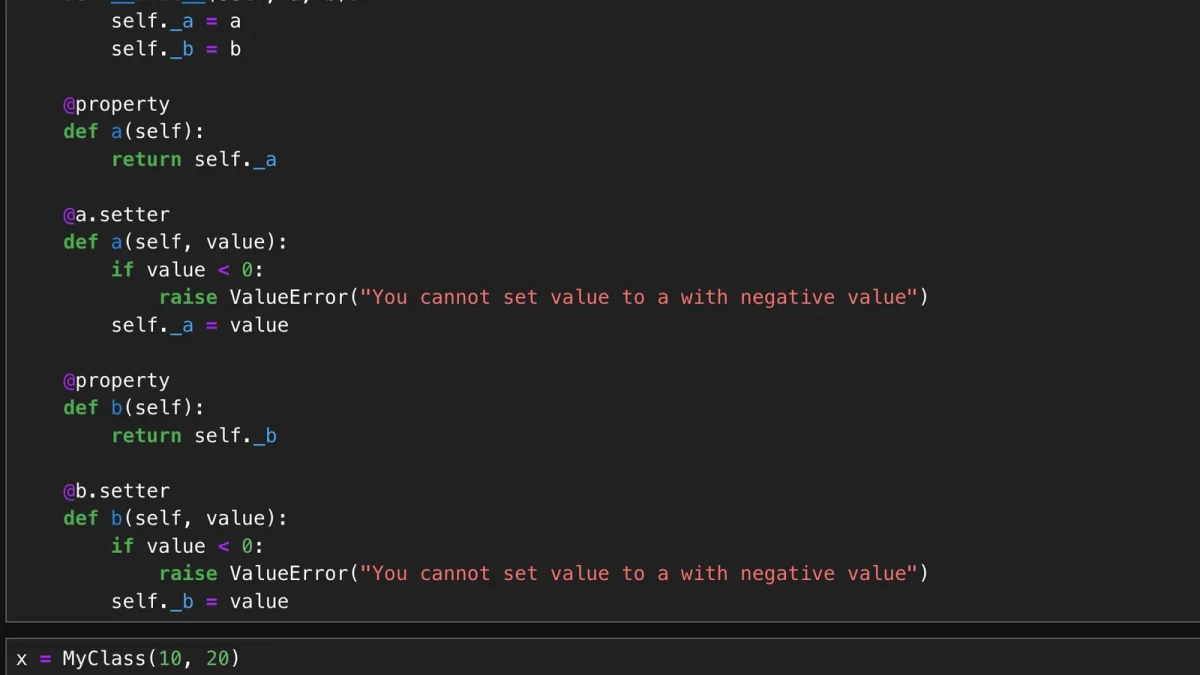
通过@property将方法封装为属性访问接口,理解只读、可写、可删除属性以及数据校验等常见用法,并结合实际代码验证属性访问控制的行为,掌握使用时的设计原则与常见陷阱。
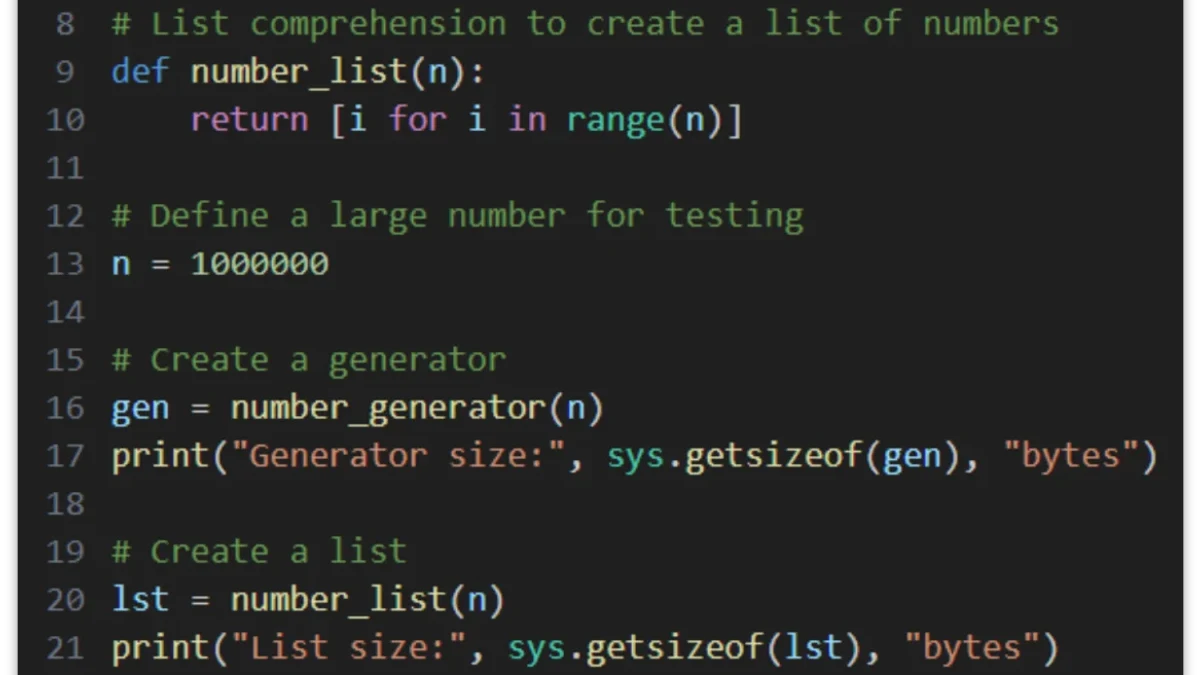
通过 memory-profiler 对 Python 程序进行逐行内存占用分析,掌握安装配置、标记目标函数、运行采样、解读报告以及定位内存增长与优化验证的完整流程。
从REST成熟度、资源链接与状态转换入手,系统理解HATEOAS如何让客户端通过API响应中的超媒体链接发现下一步可执行操作,并掌握实际设计、验证与常见避坑方法。
从迁移方式选择、数据同步、切换停机到迁移后验证,系统梳理跨云数据库迁移的实施流程,重点解决业务连续性、数据一致性、停机时间控制和回滚避坑问题。