

Python面向对象:@property与属性访问控制

理解@property与属性访问控制机制
在Python面向对象编程中,直接暴露实例属性虽然便捷,但会破坏封装性,导致外部代码随意修改内部状态。@property装饰器的核心作用是将类中的普通方法伪装成属性访问接口,使调用者无需使用括号即可像访问字段一样获取数据。与直接公开属性相比,@property提供了拦截访问的能力;与普通方法相比,它简化了调用语法。在属性控制机制中,getter负责返回计算结果或内部值,setter负责拦截赋值操作并执行逻辑,deleter则用于处理del语句触发的清理工作。三者共同构成了完整的属性生命周期管理,开发者可通过它们在不改变外部调用接口的前提下,平滑升级类的内部实现。
使用@property实现只读与可写属性
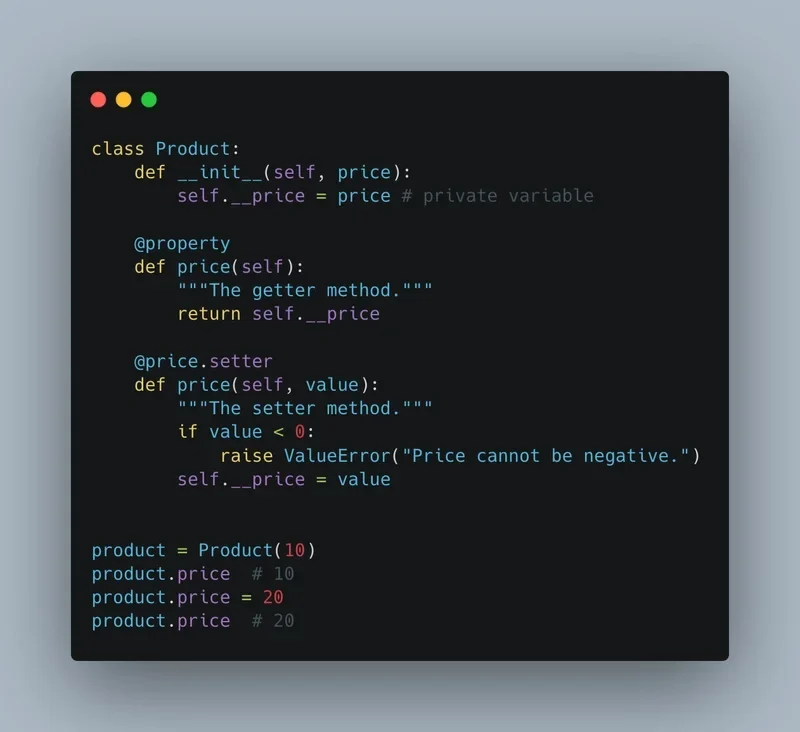
实现只读属性时,只需在方法上方添加@property装饰器,并在方法体内返回基于内部状态计算的值。例如,定义一个Circle类,通过@property暴露area属性,外部调用c.area时会自动执行面积计算逻辑,且无法直接赋值修改。若需开放受控写入,可配合@属性名.setter装饰器定义同名方法。按照Python惯例,实际存储数据的变量通常以下划线开头(如_radius),以表明其为受保护的内部状态。在setter方法中,通过self._radius = value完成赋值,既保留了属性访问的直观语法,又确保了底层数据始终通过受控通道更新,实现了读写分离与状态保护。
用setter实现数据校验与访问约束
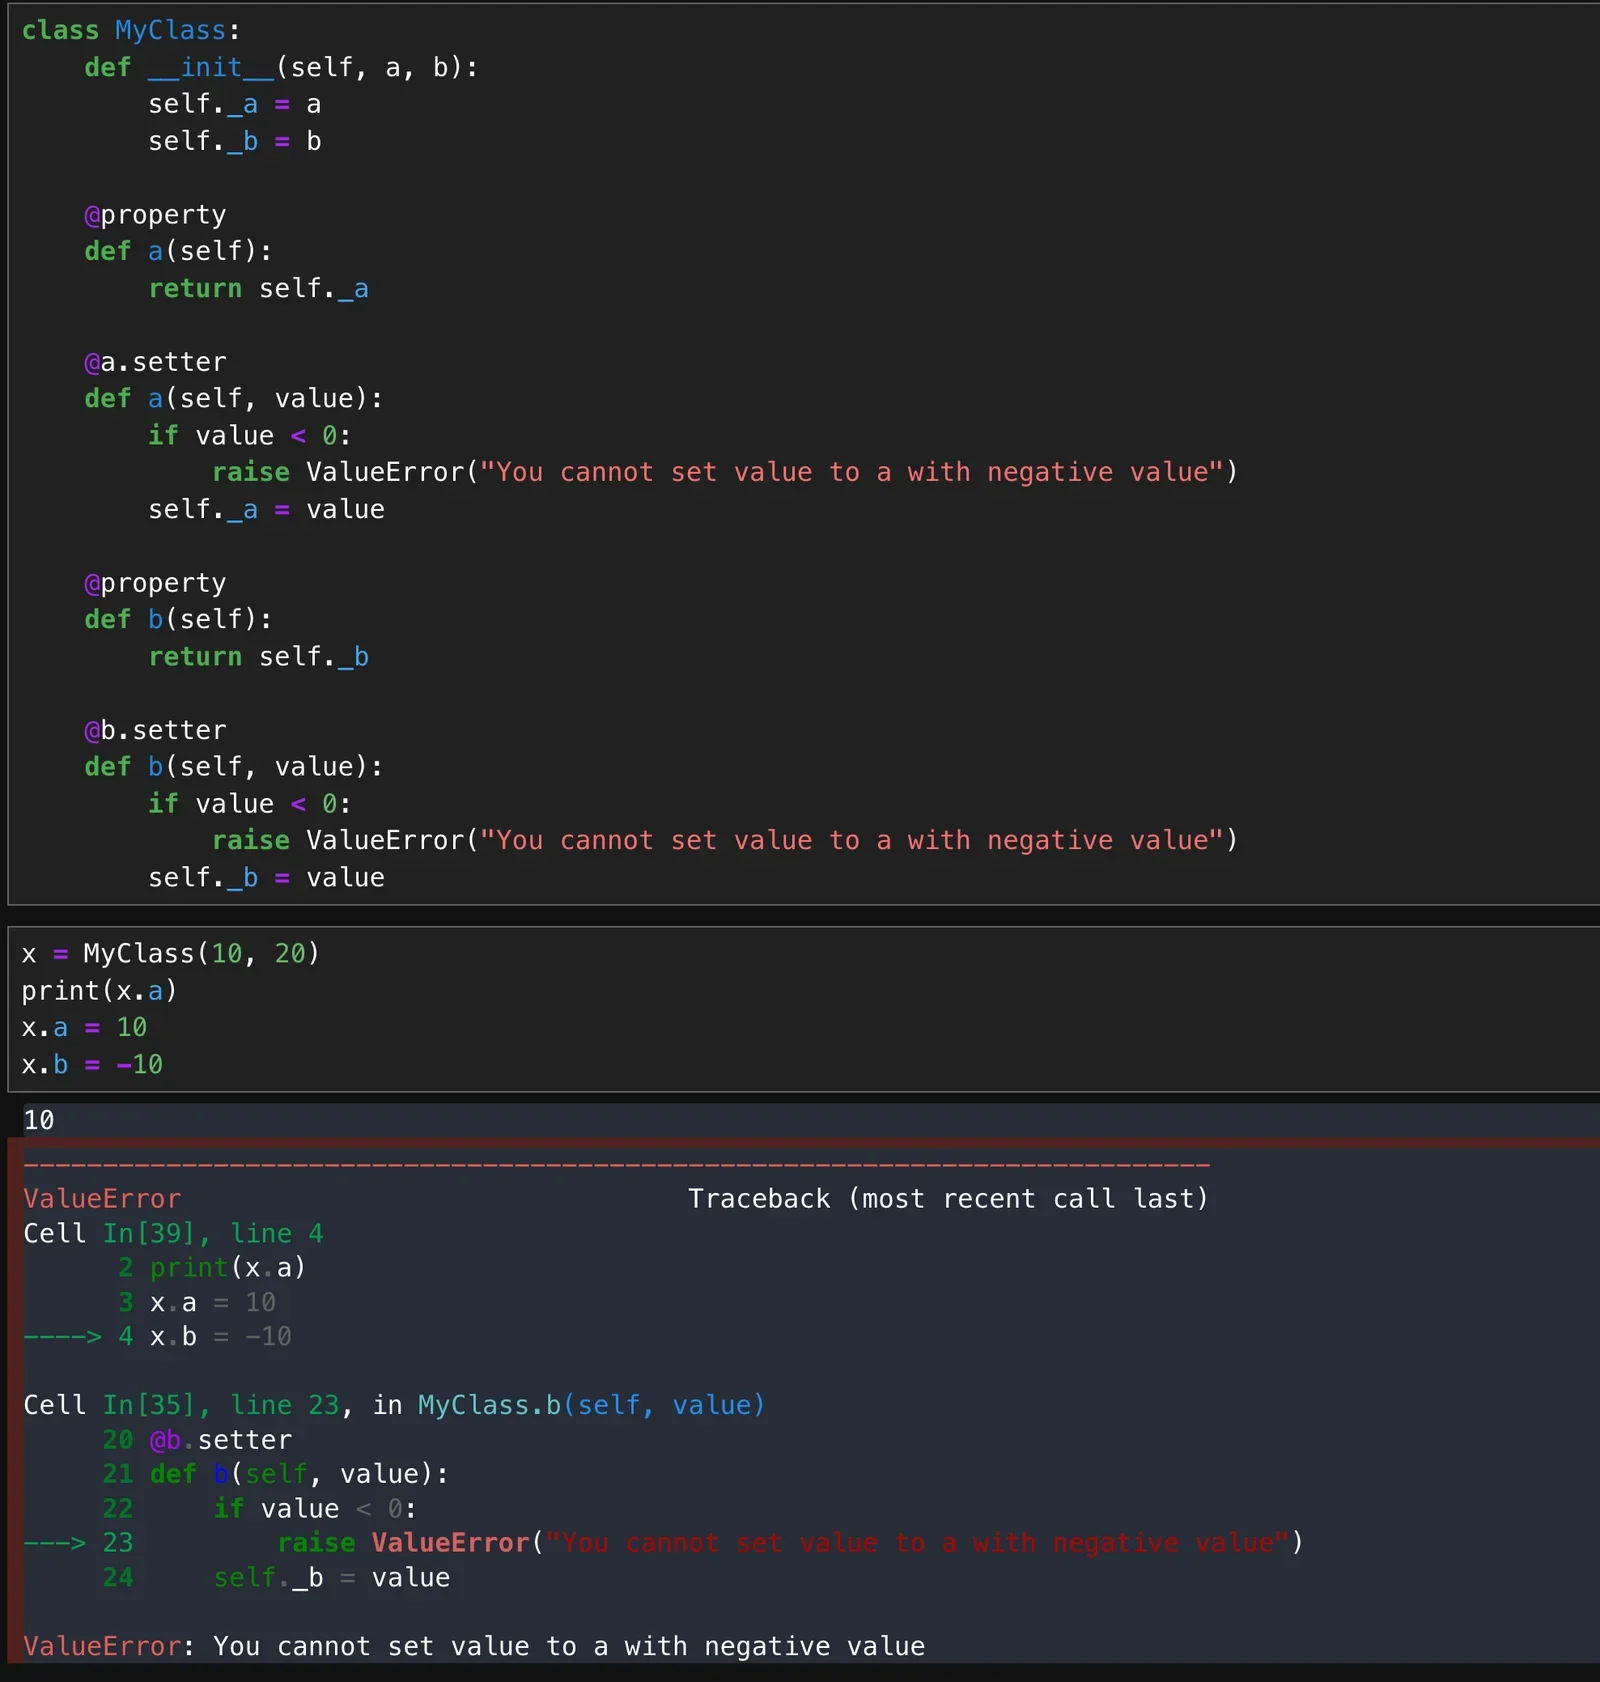
在实际业务开发中,直接赋值往往会导致非法数据污染对象状态。借助@property.setter,可以在赋值入口集中实施数据校验。以用户年龄为例,setter可首先检查输入是否为整数,随后验证其是否处于合理区间(如0至150)。若校验失败,应主动抛出ValueError异常并附带明确提示,阻止非法值写入。同理,商品价格属性可拦截负数或非数字类型。这种设计强制所有状态变更必须经过统一入口,避免了在类外部多处编写重复的校验逻辑。通过受控入口维护对象状态,不仅提升了代码的健壮性,也确保了业务规则的一致性,是防御性编程的重要实践。
验证property行为并避开常见陷阱
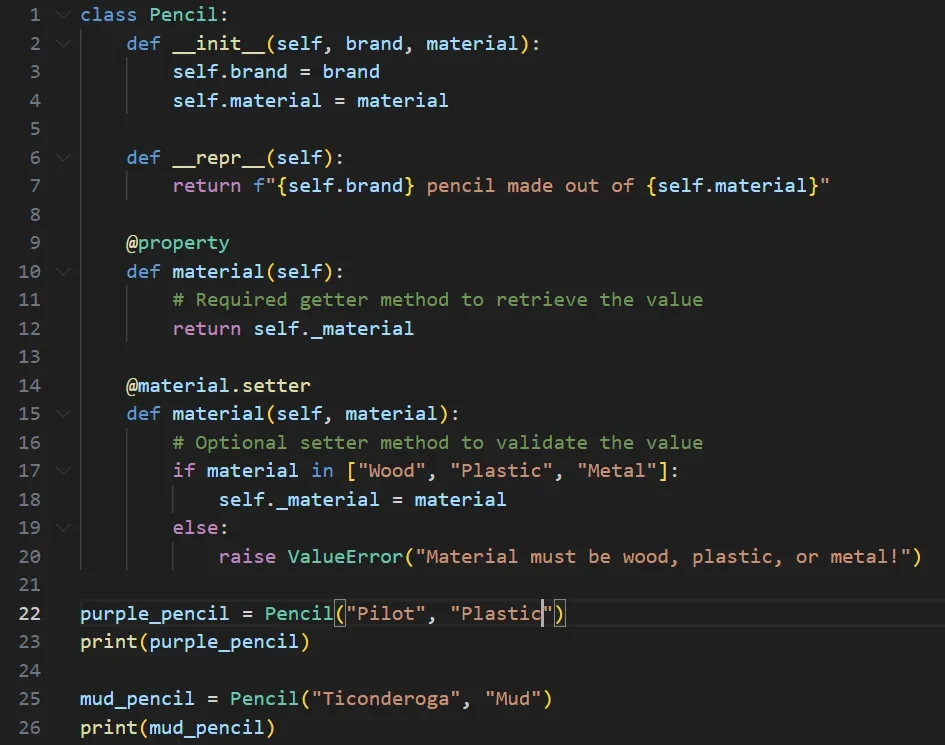
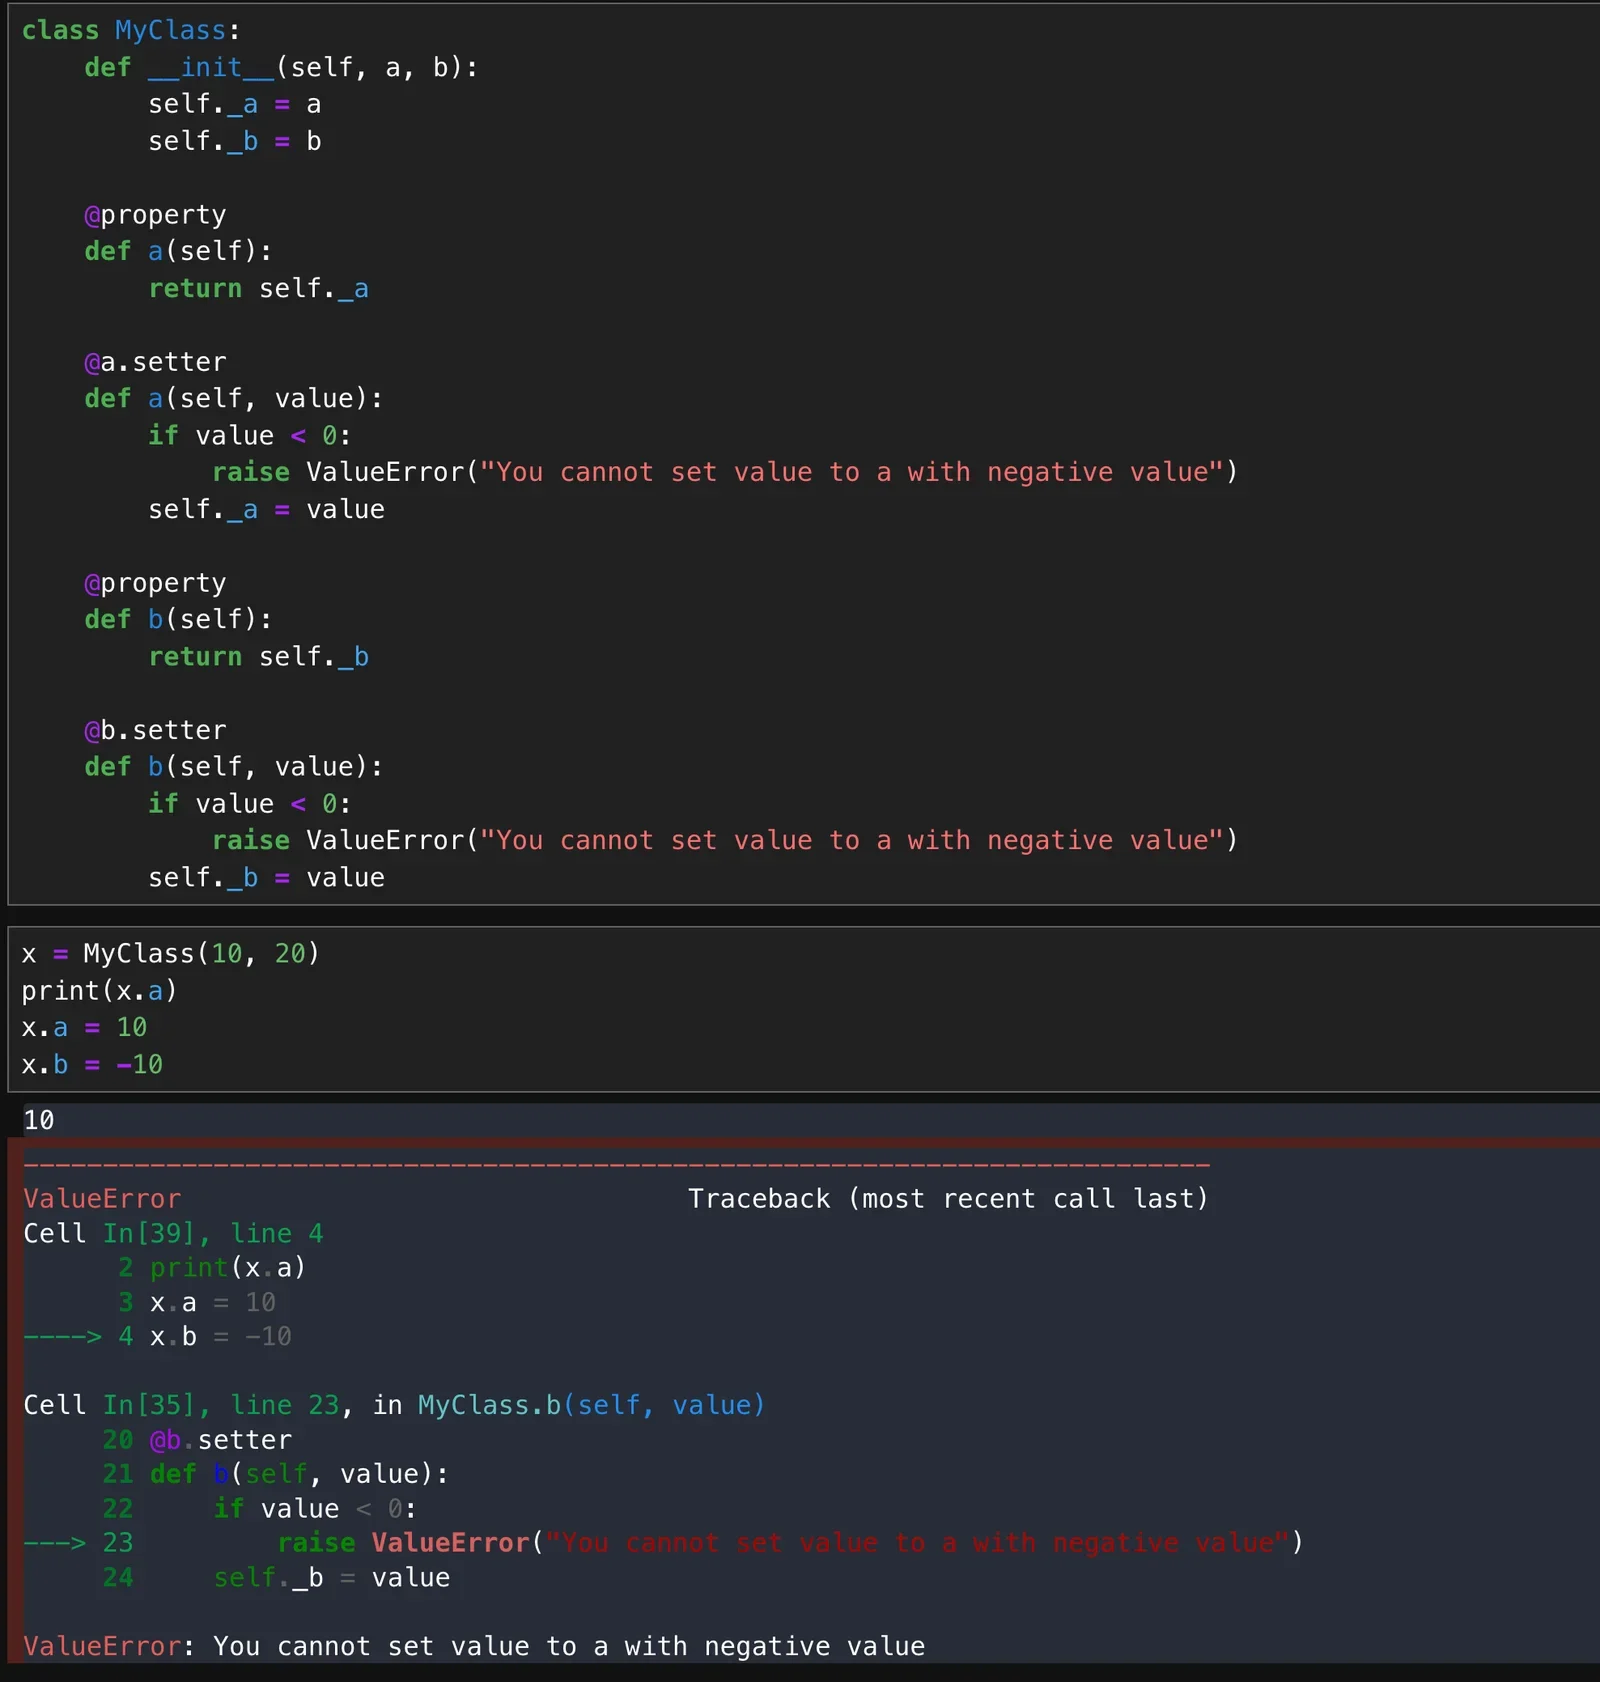
验证@property行为时,可通过交互式解释器或unittest框架逐一测试读取、赋值、删除及异常分支。例如,尝试对只读属性赋值会触发AttributeError,而传入非法值则应捕获到预设的ValueError。开发中需警惕常见陷阱:其一是递归调用,若在setter中错误使用self.attr = value而非self._attr = value,会无限触发setter自身导致栈溢出;其二是内部变量命名冲突,若未使用下划线前缀,可能覆盖原有属性;其三是过度使用,将简单字段全部包装为property会增加维护成本;其四是setter副作用,应避免在赋值时执行耗时I/O或修改无关状态,保持属性访问的纯粹性与可预测性。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









