

SQL Server获取当前日期最大时间值的精确方法
在SQL Server中,获取当前日期的最大时间值(如2011-09-09 23:59:59.997)是实现范围查询的关键。本文介绍利用CURRENT_TIMESTAMP结合DATEADD函数的标准做法:先截取当日午夜,再加一天并减去3毫秒。该方法简单可靠,适用于各种基于时间的数据筛选场景。
2026-10-15
23

在SQL Server中,获取当前日期的最大时间值(如2011-09-09 23:59:59.997)是实现范围查询的关键。本文介绍利用CURRENT_TIMESTAMP结合DATEADD函数的标准做法:先截取当日午夜,再加一天并减去3毫秒。该方法简单可靠,适用于各种基于时间的数据筛选场景。
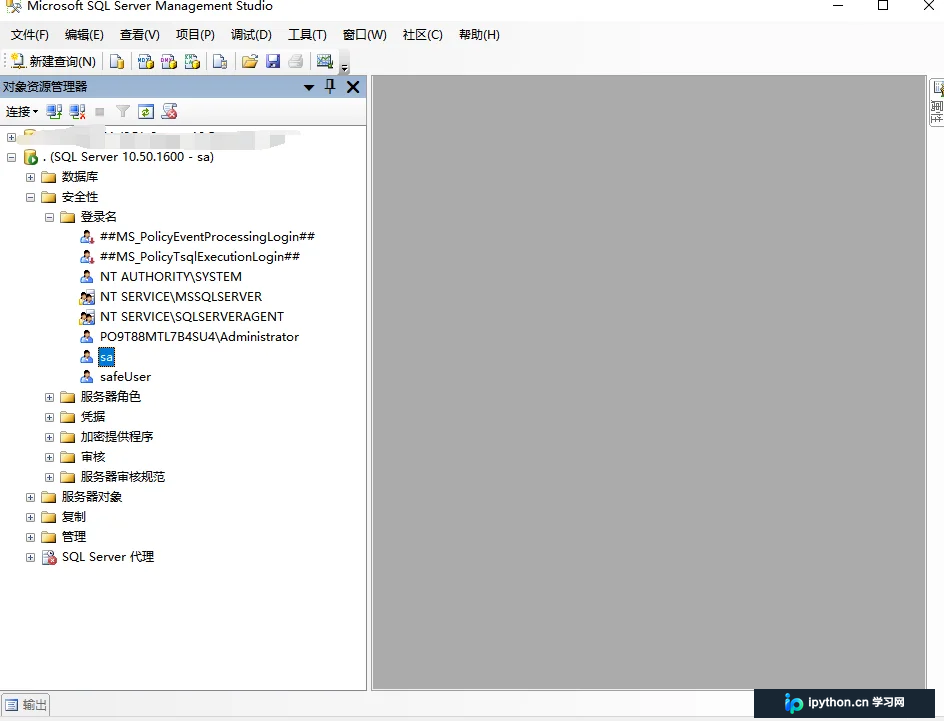
针对SQL Server中特定账户因Windows安全策略导致密码短期内强制过期,无法正常登录的问题,本文介绍了通过SQL Server Management Studio取消勾选“用户下次登录时须更改密码”以及调整组策略中密码最长使用期限的具体操作步骤。
本文详细解析Java中transient关键字的作用及其在对象序列化过程中的行为。通过代码示例演示了标记为transient的字段在序列化时被忽略,反序列化时恢复为默认值的机制。同时探讨了其在保护敏感数据、优化传输性能及处理临时变量等实际开发中的应用场景,并指出了该关键字的使用限制及注意事项。
本文深入解析 MySQL JOIN 的七种连接类型及其底层执行原理,重点对比 Simple、Index 和 Block Nested-Loop Join 三种算法的性能差异。通过 Explain 工具分析驱动表选择、索引使用及 Join Buffer 机制,提供建立索引、调整 buffer size、避免隐式转换等核心优化策略,助您写出高效 SQL。
本文详细介绍 Golang 中按行读取文件的三种主流方式:使用 bufio.Scanner、bufio.ReadString 以及 bufio.ReadLine。通过代码示例对比各方法的适用场景与注意事项,帮助开发者根据实际需求选择最合适的方案,避免缓冲区溢出等常见错误。
本文详解PHP中常见的语义URL攻击原理及其危害,以Webmail密码找回功能为例,演示如何利用GET参数篡改导致账号窃取。文章核心解决方案是废弃直接信任URL参数,改用Session机制存储用户身份及验证状态,配合严格的邮箱格式正则校验,从而构建安全的密码重置流程。
本文详细介绍MySQL数据库中JSON数据类型的实际应用。涵盖如何以字符串或内置函数插入JSON数据,利用->>和JSON_UNQUOTE高效提取字段值,以及通过JSON_CONTAINS进行精确搜索。同时讲解JSON_SET、JSON_INSERT、JSON_REPLACE和JSON_REMOVE实现局部更新的方法,帮助开发者灵活处理半结构化数据。
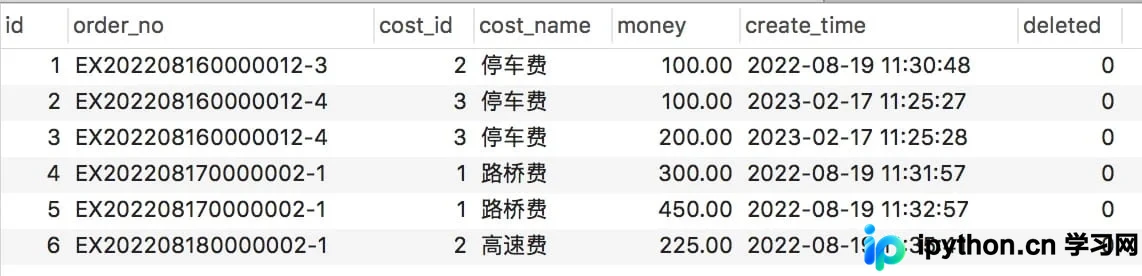
本文针对 MySQL 数据库中因业务 Bug 产生的重复脏数据,提供一种在保留“deleted”逻辑删除标记前提下,清理冗余记录并仅保留最新一条数据的方法。通过构建中间表规避 “You can't specify target table for update in FROM clause” 错误,实现高效的数据清洗。
本文介绍如何在PHP中防范伪造跨站请求(CSRF)。通过生成与用户ID及时间窗口绑定的随机密钥Crumb,并在表单提交时进行哈希校验,有效阻止恶意伪造的请求。该方法无需复杂数据库支持,适用于各类Web应用的基础安全防护。
本文深入解析JavaScript中变量的两种存储类型:原始值(栈)与引用值(堆)。同时探讨函数作为对象的特性,详细讲解this关键字在不同调用上下文中的指向变化,以及通过call/apply控制上下文。最后阐明作用域规则与闭包的实现原理及经典应用场景。
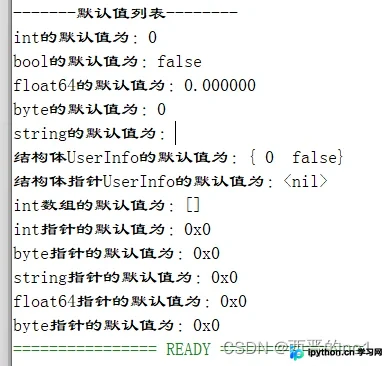
本文详细整理了Go语言中int、string、float等基础类型、结构体、数组切片及指针的零值(默认值),并深入解析了判空的两种核心方法:直接比较与利用reflect包的IsNil和IsZero函数。重点指出接口状态下指针判空的陷阱,提供安全可靠的代码示例。
在 SQL Server 中实现高效的分页查询,关键在于控制执行计划。对比两种基于 ROW_NUMBER 的分页写法,直接关联主表查询往往导致引擎触发全表扫描,IO 消耗随页码增加而恶化。采用中间表提取 ID 再回查主表的“双步走”策略,可将逻辑读取大幅降低,确保查询性能稳定且不受当前页码影响。