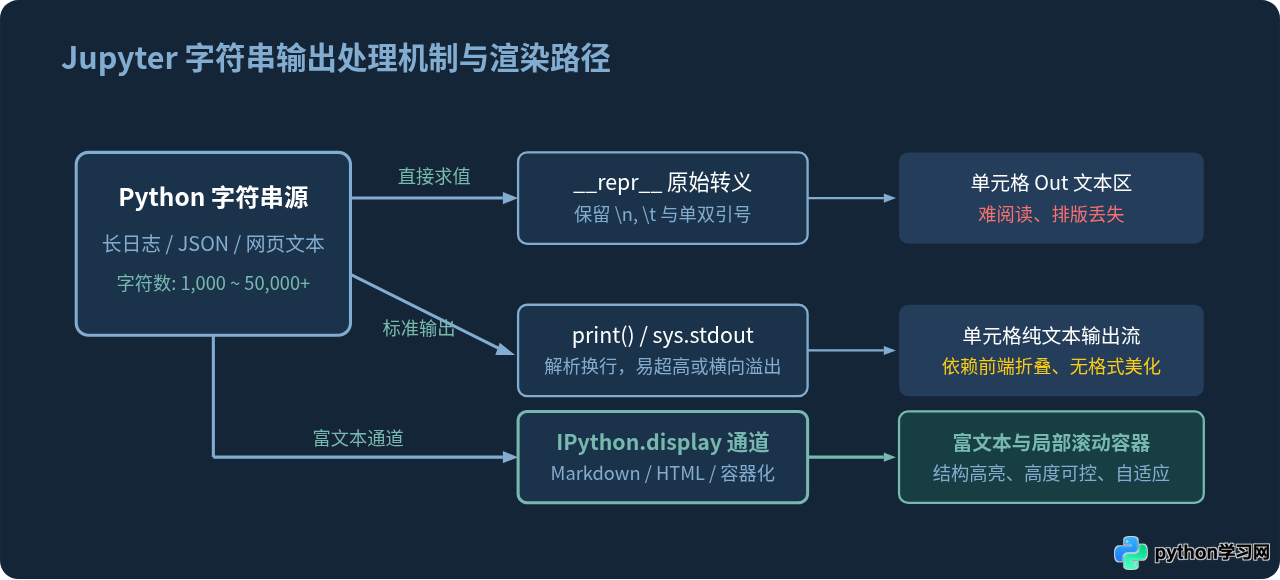
Jupyter Notebook中Python字符串输出的美化与截断处理
深入讲解在Jupyter Notebook中处理Python超长字符串的实用方案,涵盖textwrap折行截断、pprint结构化排版、IPython.display富文本与带滚动条容器构建。
2026-10-24
20

深入讲解在Jupyter Notebook中处理Python超长字符串的实用方案,涵盖textwrap折行截断、pprint结构化排版、IPython.display富文本与带滚动条容器构建。
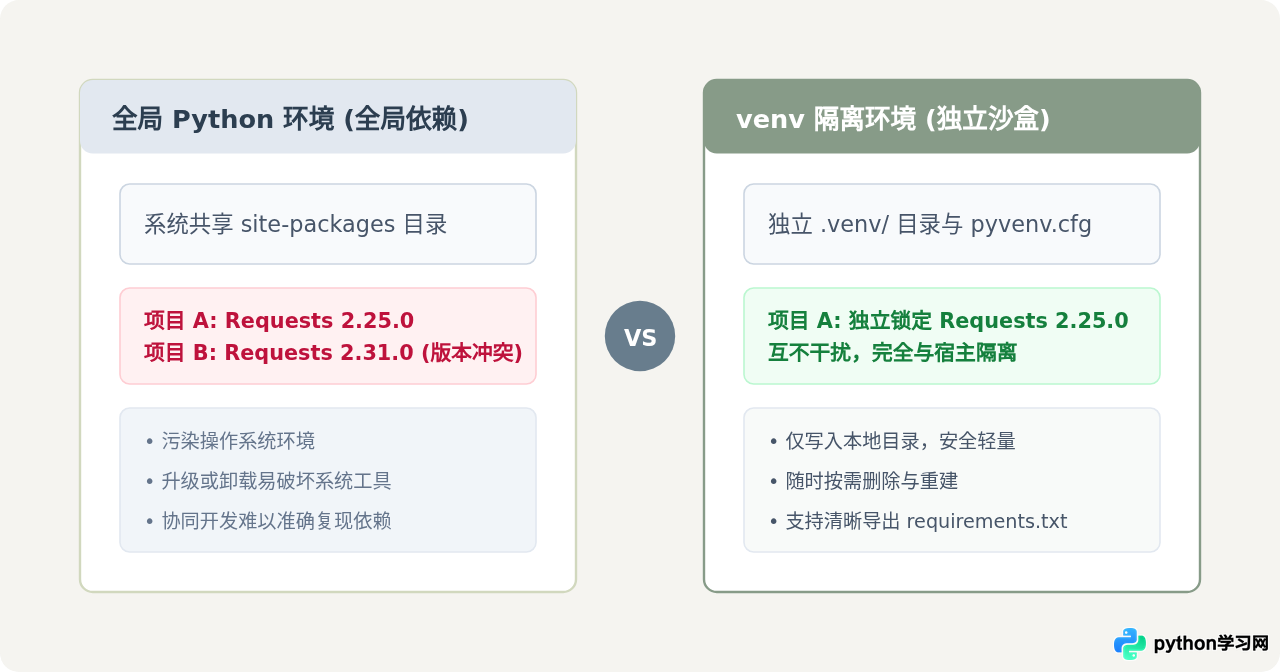
详解使用Python内置venv模块创建、激活及管理虚拟环境的全流程,包含Windows与macOS/Linux多系统操作对比、目录结构解析及常见错误排查。
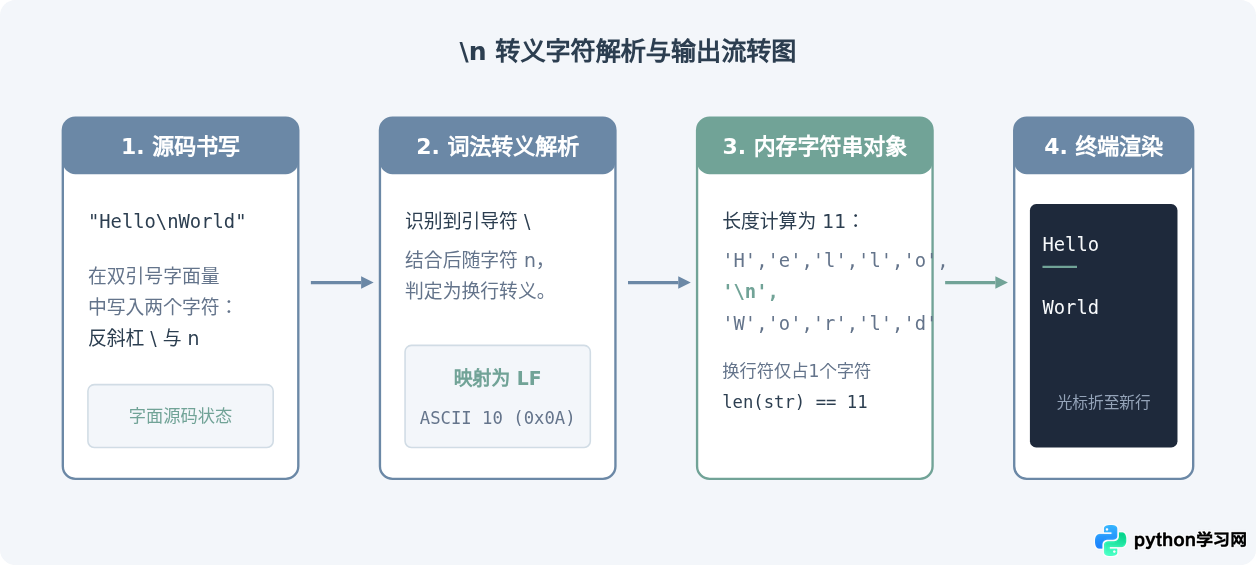
深入解析Python中表示字符串换行的两种核心方法:\n转义字符与三引号多行字符串。涵盖底层转义原理、缩进陷阱、textwrap处理、跨平台换行机制及场景选型指南。
全面解析Python str.format()中常见的IndexError与KeyError产生原因、典型场景与排查修复步骤,结合内联图解与示例代码,帮助开发者彻底解决格式化参数对齐及大括号转义问题。
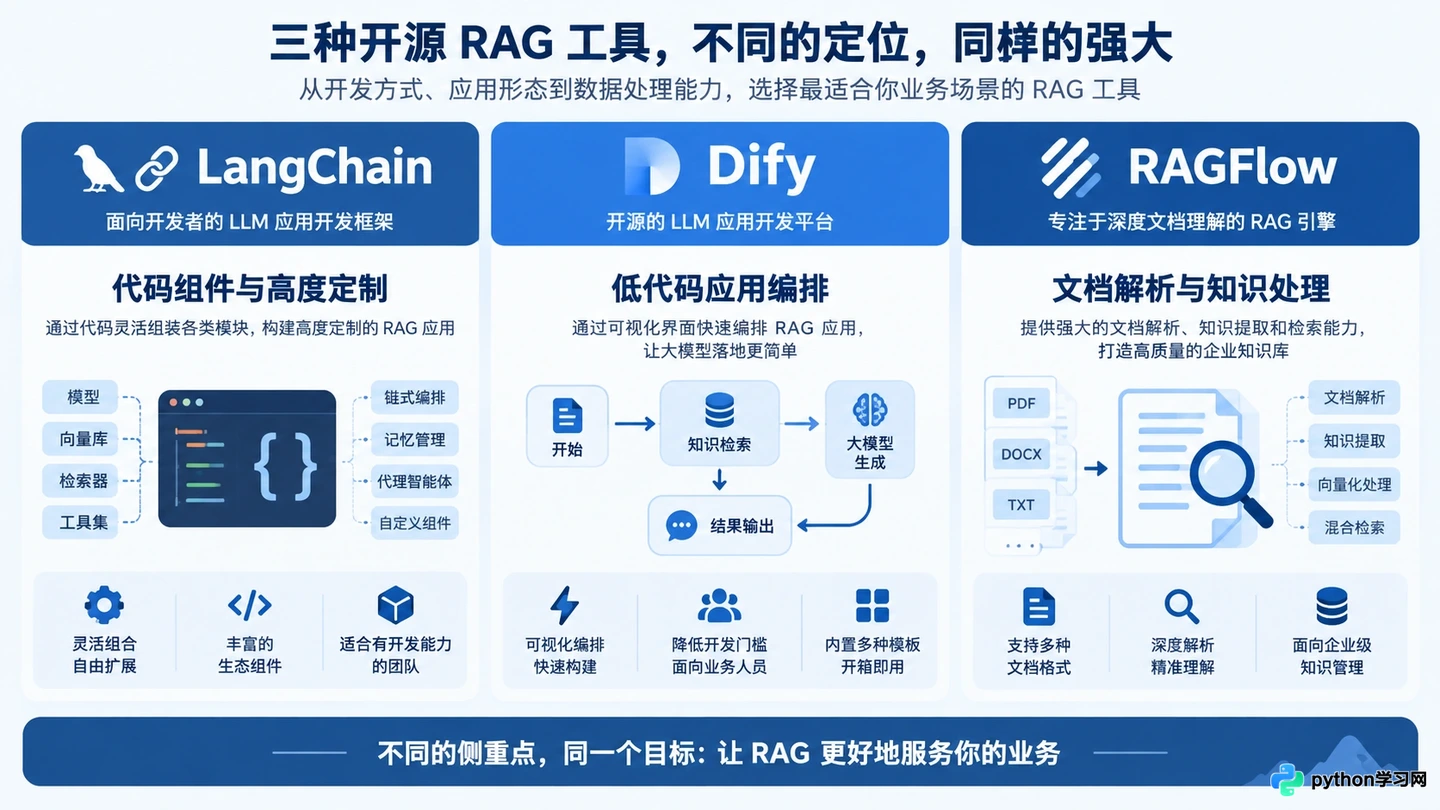
本文从架构定位、数据处理能力、开发门槛和适用场景四个维度,深度对比RAGFlow、Dify和LangChain。帮助开发者根据项目需求(是重文档解析、重应用编排还是重代码控制)选择最合适的RAG基础设施。
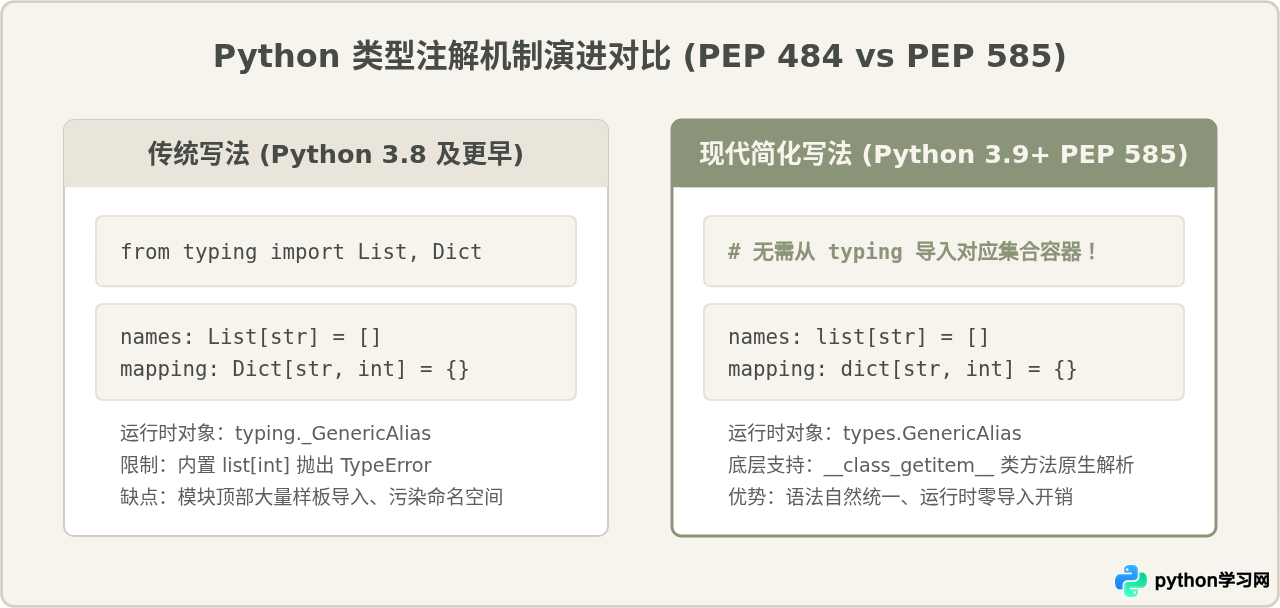
全面解析 Python 3.9+ 中通过 PEP 585 引入的内置类型注解简化写法,对比传统 typing 模块的差异,详解 list、dict、tuple 等内置容器的原生泛型语法、迁移步骤与常见误区。
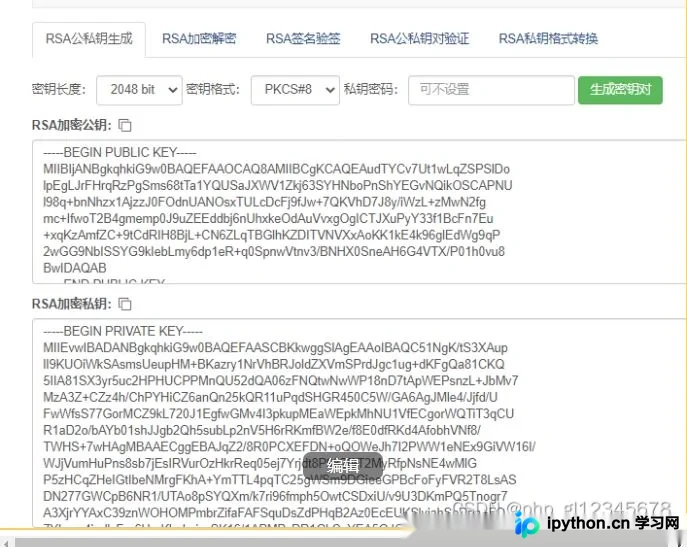
本文详解在PHP中如何使用OpenSSL扩展进行RSA非对称加密。涵盖生成公私钥对,演示一行字符串、直接PEM文本、本地.pem文件三种密钥读取方法,以及公钥加密私钥解密、私钥签名验签的标准操作流程,并提供了封装完整的RSA类代码便于集成。
本文详细解析在ThinkPHP框架中如何有效防止SQL注入攻击。核心方法是利用ORM的自动参数绑定特性处理查询条件,以及在执行原生SQL时通过数组绑定占位符的方式隔离数据与指令。文章提供了控制器、模型及原生查询的具体代码示例,帮助开发者构建安全的数据库访问层。
针对PHP+HTML页面加载速度慢的问题,本文提供了多种切实可行的优化方案。通过Gzip压缩HTML输出、去除冗余空格与注释减小体积,利用Opcode和页面缓存减少服务器重复计算。同时结合CDN静态资源加速、数据库查询优化及浏览器缓存策略,显著缩短用户等待时间。
本文详解如何在PHP项目中基于Redis构建布隆过滤器。首先阐明其以位数组和多哈希函数判断元素存在的原理及O(1)高效特性,随后提供安装Redis及PHP库的步骤,并通过完整代码示例演示连接、初始化参数(预期元素数、误判率)、添加数据及查询校验的实操流程,适用于缓存穿透防护、URL去重等高频场景。
本文通过PHP的GD库函数,实现将背景图、二维码以及自定义文字(含字体文件路径和颜色)合成为一张完整的海报图片。通过配置数组参数,可灵活调整文字位置、字号及图片透明度,最终输出JPG格式文件或浏览器直接显示。
在 ThinkPHP 6 开发中,遇到 "Call to undefined method" 错误通常由命名空间不匹配、缺少基类继承或静态调用方式不当引起。本文将详细解析这三种常见场景,提供修正命名空间路径、继承 think\Controller 以及正确引入 Facade Db 的具体操作步骤,帮助开发者快速定位并修复此类报错。