

Java面向对象核心概念:封装、继承、多态与抽象详解
本文深入解析Java面向对象的四大核心特性。通过代码示例演示如何利用private关键字实现属性隐藏与访问控制(封装);阐述子类复用父类逻辑及里氏替换原则(继承);区分编译时重载与运行时动态绑定(多态);说明抽象类与方法的定义及使用场景(抽象)。帮助开发者掌握OOP精髓,构建可扩展的Java系统。
2026-10-16
8

本文深入解析Java面向对象的四大核心特性。通过代码示例演示如何利用private关键字实现属性隐藏与访问控制(封装);阐述子类复用父类逻辑及里氏替换原则(继承);区分编译时重载与运行时动态绑定(多态);说明抽象类与方法的定义及使用场景(抽象)。帮助开发者掌握OOP精髓,构建可扩展的Java系统。
本文详细讲解MySQL服务器的安全管理核心——访问控制。涵盖从最小权限原则出发,通过CREATE USER创建账户,利用GRANT和REVOKE语句进行细粒度的权限分配(包括库、表、列及存储过程级别),以及使用DROP USER清理账号。同时强调严禁在日常操作中滥用root权限,并通过具体SQL示例演示如何配置用户密码及验证授权状态,帮助企业建立规范的数据库安全体系。
本文介绍两种在C语言中将彩色或灰度BMP图像转换为二值图像以模拟灰度显示效果的方法:Limb图案法(基于Bayer矩阵的阈值比较)和Floyd-Steinberg抖动法(误差扩散)。通过解析BMP文件结构,利用算法调整像素点的黑白分布,从而在仅支持单色显示的硬件上呈现出灰度层次感。
本文介绍了如何在Scala中直接调用Java静态与非静态方法,以及如何在Java中通过单例对象或实例调用Scala代码。针对Scala调用Java集合类时报错的问题,推荐使用 scala.collection.JavaConverters 将Java Map转换为Scala映射,避免已过时的隐式转换包,确保跨语言调用的顺利执行。
本文详细解析 C++ 中 string 类的核心用法,对比 char* 的优势。涵盖标准库引入、C++11 列表初始化、字符串拼接(+与+=)、长度获取 size()、行读取 getline 以及 C++11 原始字符串 R"(...)" 语法,帮助开发者更便捷地处理文本数据。
本文通过R语言模拟实验,探讨缺失数据场景下Bootstrap和Jackknife两种重抽样方法的差异。结果显示,直接对原始含缺失数据进行插补后重抽样会引入较大偏差;而在每次重抽样的子样本中独立进行线性插补,能显著降低估计误差,90%置信区间的覆盖次数更多,结果更可靠。
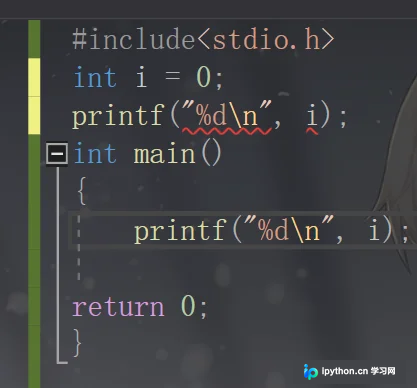
本文深入解析C语言函数的核心概念,涵盖main入口函数的作用、自定义函数的封装意义及面向过程的编程思维。详细拆解函数的四大组成部分(返回值、函数名、函数体、形参),对比int与void返回值的差异,并重点阐释形参与实参在内存中的拷贝关系,揭示C语言“传值调用”的底层逻辑。
本文深入解析Java内存模型(JMM)中的顺序一致性概念,阐明数据竞争的触发条件及JMM对正确同步程序执行的保证。通过对比理论模型与JMM实现,分析synchronized、volatile等关键字在消除指令重排序和保证可见性方面的作用,并解释64位long/double类型在非原子操作下的潜在风险,帮助开发者构建无数据竞错的并发应用。
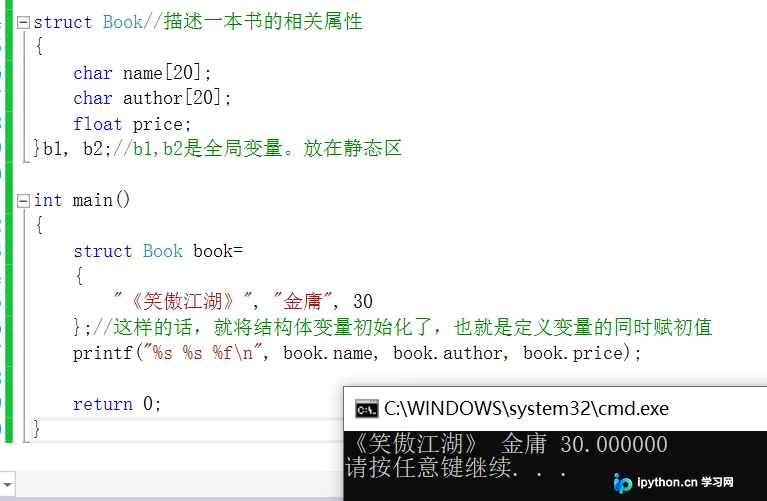
本文系统讲解C语言结构体的核心概念与操作。涵盖结构体的声明语法与内存分配机制,初始化方法及成员访问规则。重点解析嵌套结构体的多级访问、结构体指针的使用及 `->` 运算符优先级问题。针对结构体传参场景,对比值传递与地址传递的性能差异,推荐通过传递地址以减小压栈开销,提升程序运行效率。
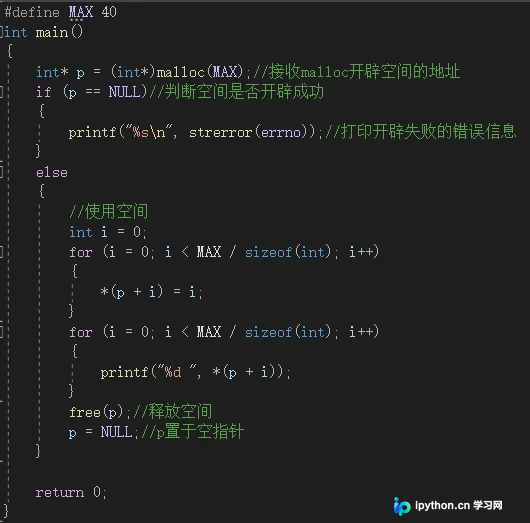
深入解析C语言动态内存管理的核心机制,详细阐述malloc、calloc、realloc和free函数的功能差异及使用规范。结合具体案例说明realloc调整内存时的三种底层场景,并梳理解引用空指针、内存越界、重复释放等六大常见错误,帮助开发者有效规避内存泄漏风险,提升代码健壮性。
本文详细解析PHP服务器的安全加固方案。通过修改php.ini文件,开启安全模式、限制目录访问(open_basedir)、关闭危险函数(expose_php等),并针对SQL注入采取防护措施(如magic_quotes_gpc)。此外,介绍在Windows环境下对MySQL和Apache服务进行降权运行的操作,降低系统被入侵后的权限风险,提升整体安全性。
本文介绍 JavaScript 的基础特性,包括动态类型变量的声明(var)及数值类型的统一双精度表示。详细解析字符串常用方法如 substring() 和 slice() 的用法,通过代码示例展示如何提取文本并设置样式。此外,对比分析 == 与 === 运算符在值与类型判断上的区别,帮助初学者建立正确的数据比较概念。