Kubernetes ingress:NGINX Ingress与annotations
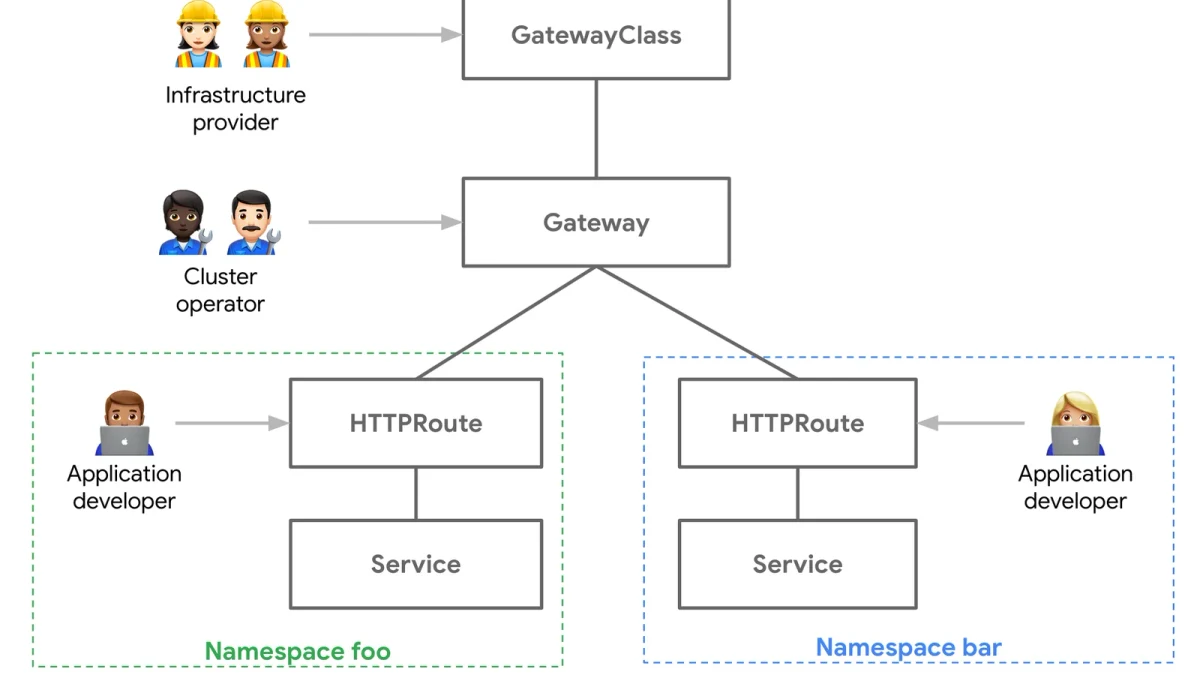
从 Ingress 的路由模型出发,结合 NGINX Ingress Controller 的典型配置,完成一次从定义、配置、验证到排错的实践。重点解释 ingressClassName 与 annotations 的职责边界,并提醒 Ingress API 已冻结、Ingress NGINX 已于 2026 年进入退役阶段,实际生产环境应同步评估 Gateway API 或其他控制器。

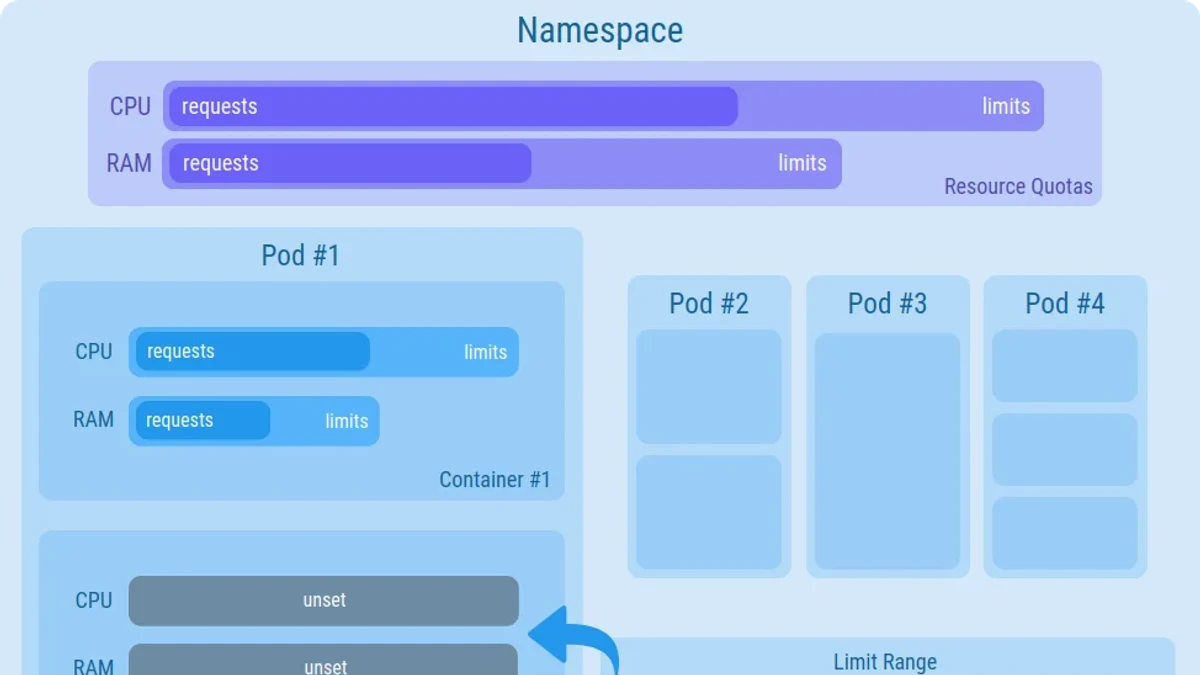
围绕 ResourceQuota 讲清 Kubernetes 中 CPU 与内存配额的作用范围、requests/limits 的区别、配置方法、验证方式以及常见误区,帮助读者从“单个容器限制”进一步理解“命名空间总量限制”。

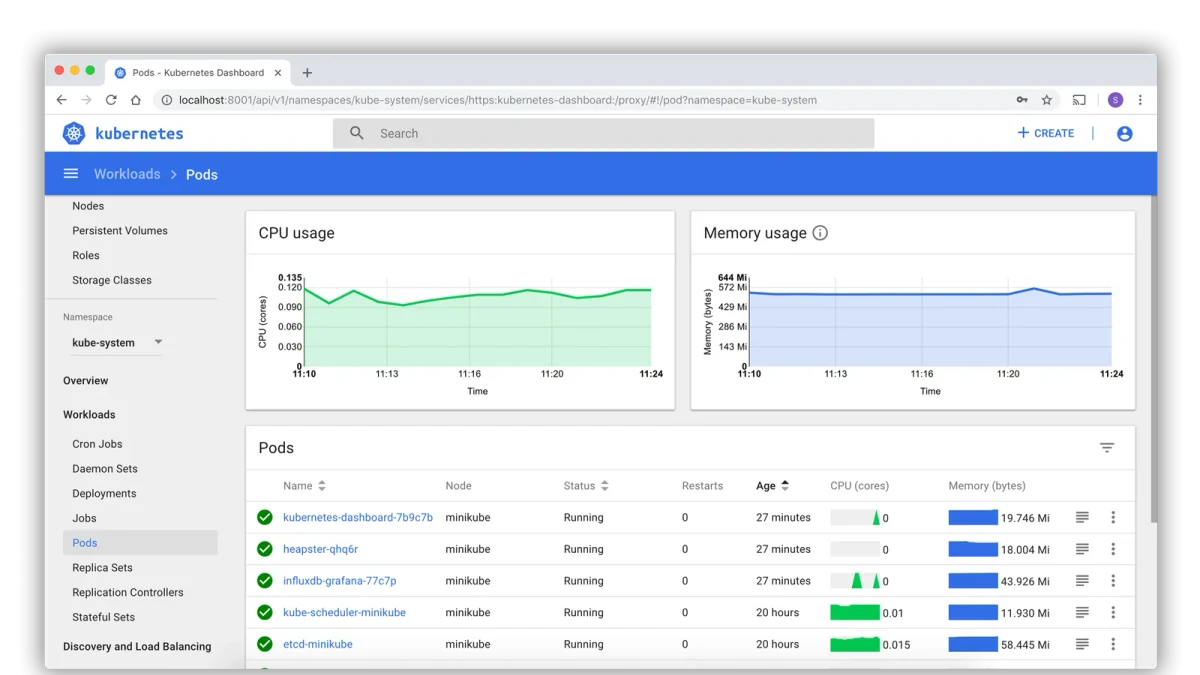
从Pod资源调度与运行保障的角度,系统说明requests与limits的区别、合理设置方法、配置与验证流程,以及常见误区,帮助读者在稳定性、资源利用率和成本之间取得平衡。

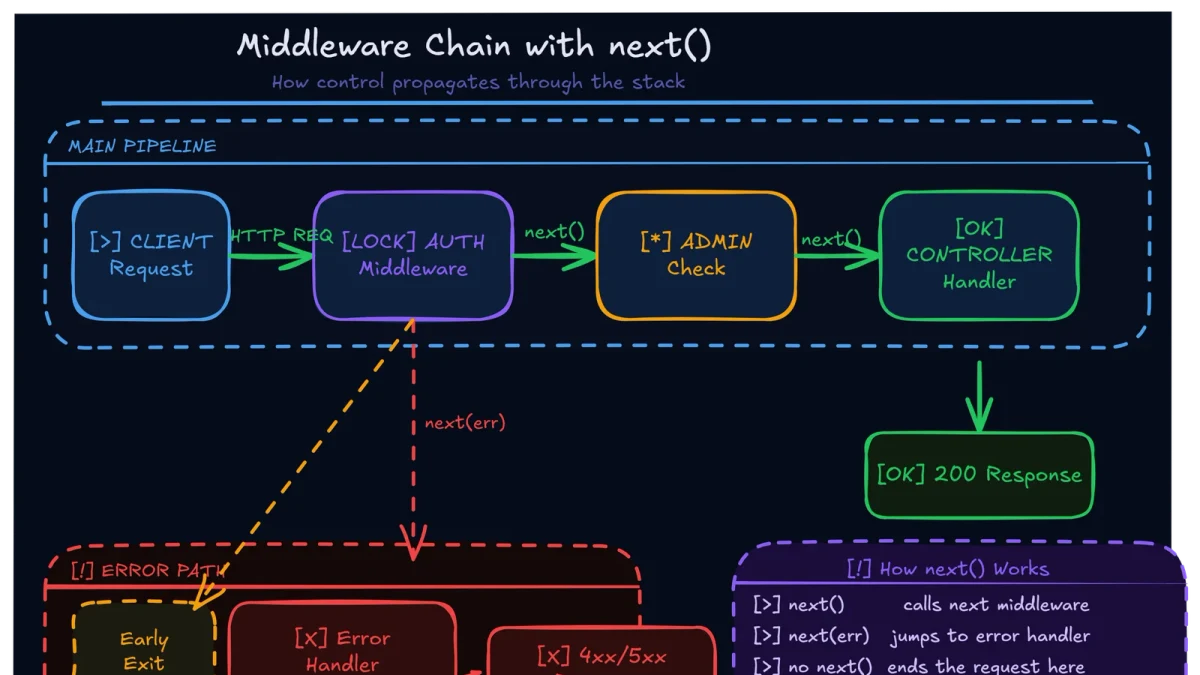
从中间件执行顺序与错误传播机制入手,逐步实现统一错误捕获、结构化日志记录和生产环境异常处理,并通过验证与常见避坑确保中间件真正可靠可用。

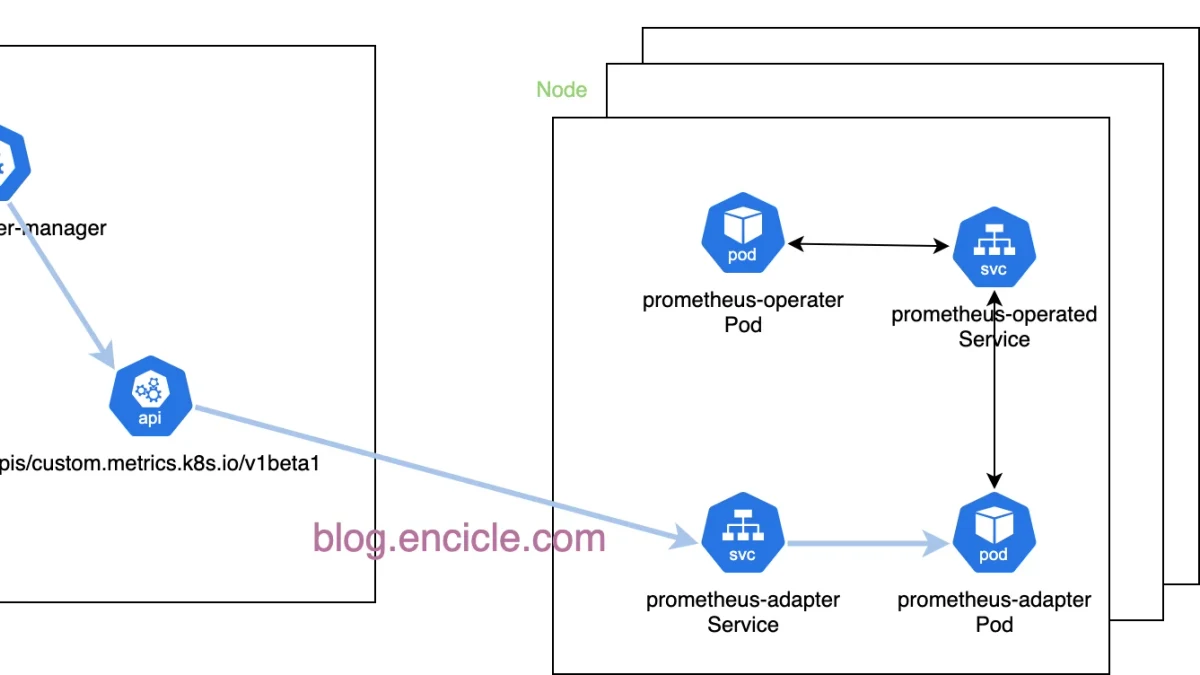
从“Prometheus 已采集指标”到“HPA 真正按业务指标扩缩容”,系统梳理自定义指标链路、Prometheus Adapter 配置、HPA 接入、验证方法与常见故障。重点解释 metrics.k8s.io、custom.metrics.k8s.io 与 external.metrics.k8s.io 的区别,以及指标标签映射、查询规则和指标发现等最容易出错的环节。


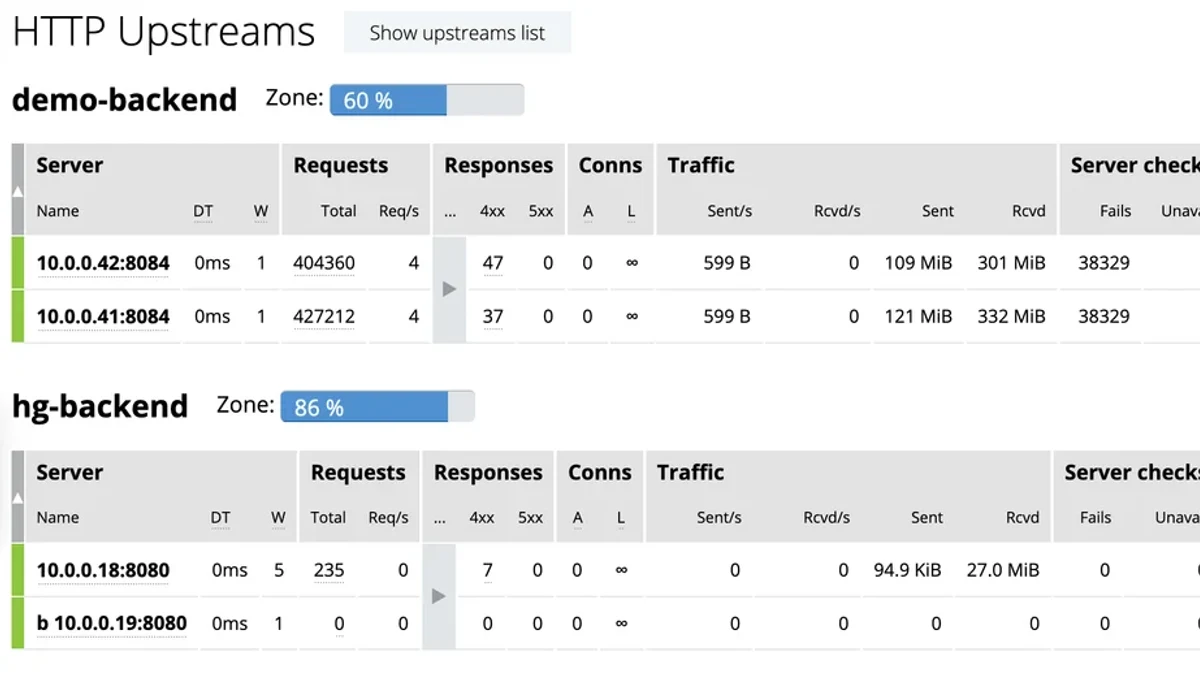
系统梳理Nginx upstream健康检查的核心机制:先理解被动健康检查如何通过真实请求失败摘除后端,再掌握主动健康检查的适用场景、配置方式与验证方法,最后总结版本差异、常见误区和生产环境避坑要点。

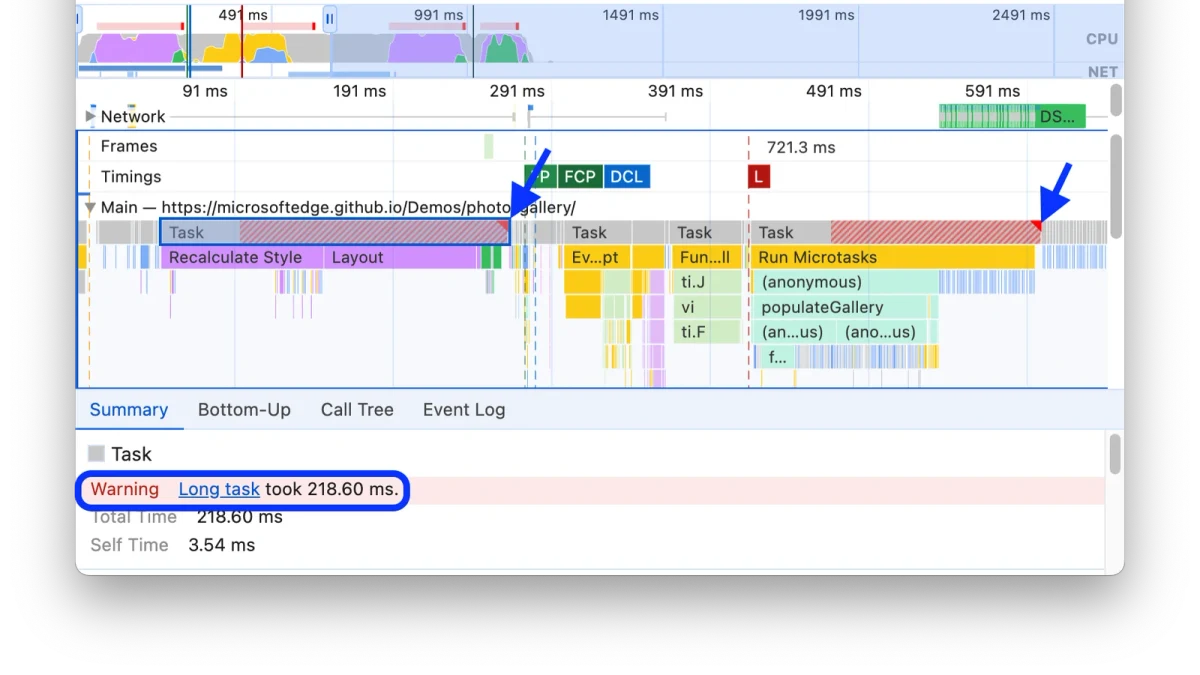
从浏览器事件循环的基本模型出发,结合代码执行过程,厘清同步代码、宏任务与微任务的先后关系,并通过可运行示例验证执行顺序,同时总结常见误区与实际开发中的避坑方法。


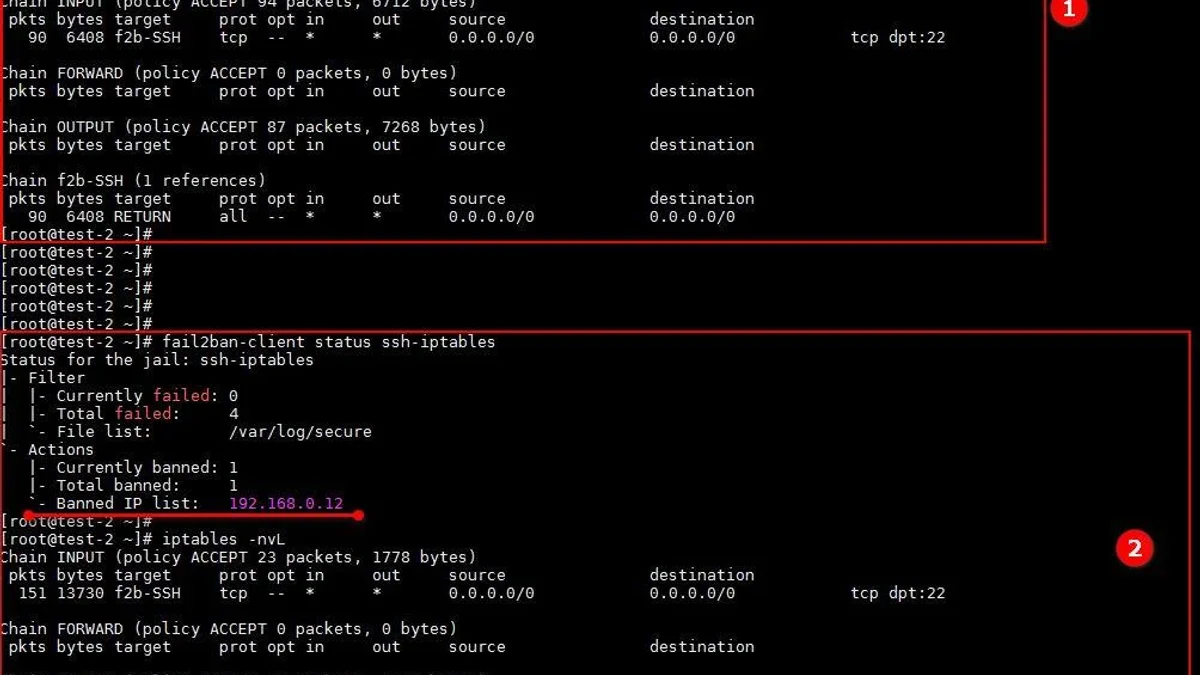
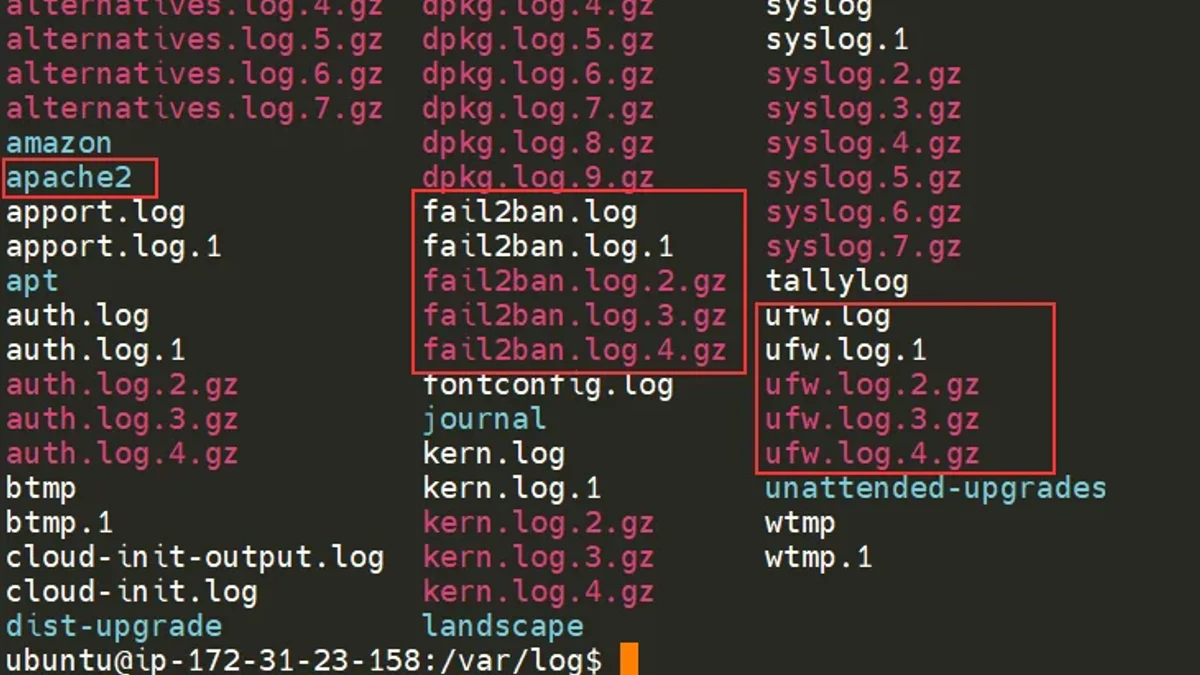
介绍 fail2ban 如何根据日志识别恶意登录行为,并通过 iptables 动态封禁攻击源;重点覆盖部署、联动配置、效果验证与常见避坑,帮助读者搭建一套可实际运行的主机入侵防护方案。

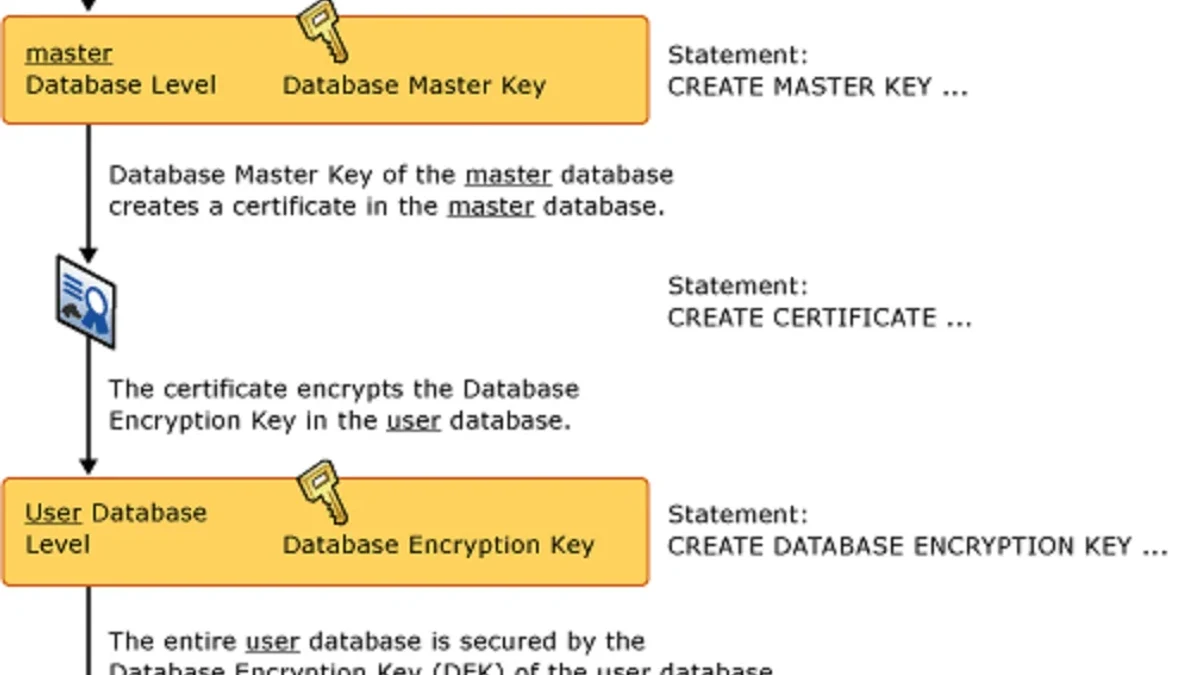
围绕数据库透明数据加密(TDE)的合规审计场景,按“概念与合规目标→配置实施→验证审计→风险避坑”的路径,帮助读者建立从理解到落地的完整操作框架。