

Python from ... import * 原理、风险与标准化替代方案

本文系统解析 Python 中 from module import * 的行为逻辑与潜在隐患。针对其在实际项目中易导致的命名空间污染、可维护性下降及协作障碍等问题,给出符合 PEP 8 规范的显式导入、按需导入与别名化处理方案,并提供终端检查命令与自动化拦截配置,确保依赖关系明确可控。
基础机制与典型应用场景
from ... import * 的核心作用是将指定模块中的所有公共名称(未以单下划线开头的函数、类或常量)一次性注入当前命名空间。引入该语法的主要动机在于缩短调用路径,使代码在简短脚本或快速验证场景中更为紧凑。
# 传统导入方式
import math
print(math.sqrt(16))  # 输出4.0

# 通配符导入方式
from math import *
print(sqrt(16))       # 输出4.0
由于 * 仅提取公共成员,私有实现(如 math._sqrt)会被自动过滤。在纯命令行测试、交互式 Notebook 探索或单文件数据处理流程中,这种写法能降低记忆负担,加快原型搭建速度。但需要注意的是,Python 官方文档明确指出:该语法适用于独立脚本,严禁用于库开发或大型工程。
核心风险:为何生产环境必须避开
第1步:识别命名覆盖冲突
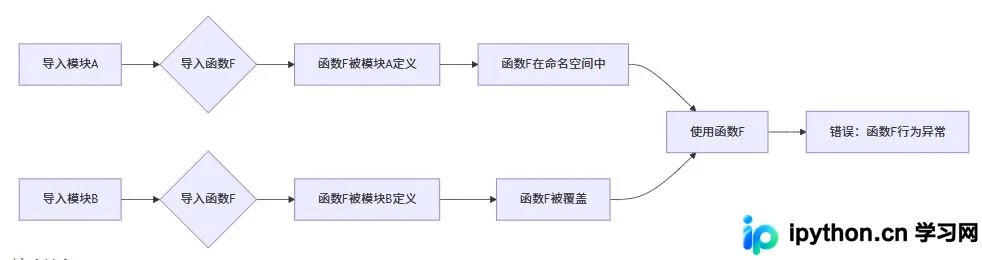
当多个源模块暴露同名符号时,后执行的导入语句会静默覆盖先前的绑定。例如:
from math import sqrt
from numpy import sqrt

# 此时 sqrt 指向 numpy 的实现,math.sqrt 已被不可逆替换
print(sqrt(4))
此类冲突具有隐蔽性,报错往往延迟至运行时触发,且堆栈信息难以直接定位到具体的导入顺序。若项目频繁集成数学计算包(如 numpy、scipy、pandas),同名函数(如 sin、mean、log)极易互相接管预期行为。
第2步:评估可读性与重构成本
移除前缀后,函数调用的来源失去可视化锚点。阅读 randint(1, 10) 时,开发者必须全局搜索 from ... import * 才能确认实际来源。这会显著增加新成员接手、跨模块引用追踪以及单元测试 Mock 设置的复杂度。
第3步:遵守公共接口约束
编写第三方库或内部组件时,使用 import * 会将内部依赖意外泄露至用户的顶层命名空间。一旦用户代码中已存在同名变量,库初始化阶段就会发生强制覆写,直接导致下游业务崩溃。因此,所有正式发布的 Package 均禁止使用该语法。
标准化替代方案
第1步:启用显式模块导入(首选)
保留完整模块路径是最安全的策略,天然隔离命名空间,且便于 IDE 静态分析与依赖审计。
import math
import random
import numpy as np

x = math.sqrt(16)
y = random.randint(1, 10)
z = np.mean([1, 2, 3])
第2步:按需精确导入目标对象
当仅需少数几个功能且希望调用简洁时,可列出具体符号。该方式既消除冗余后缀,又保持依赖透明。
from math import sqrt, sin
from random import randint

print(sqrt(4))
print(randint(1, 10))
第3步:配置别名缩短长路径
面对嵌套较深的子模块或超长包名,使用 as 关键字重定向可兼顾安全与流畅度。
import matplotlib.pyplot as plt
import pandas as pd

fig, ax = plt.subplots()
df = pd.DataFrame({"A": [1, 2, 3]})
受限场景与自动化管控
from module import * 仅在严格受控的低风险环境允许短期使用:
- 单文件独立脚本:文件通过
if __name__ == "__main__":边界运行,绝不作为.py模块被其他文件import。 - 交互式探索环境:Jupyter / IPython 单元格内的临时验证代码。导出为正式部署脚本前应批量清理。
第4步:实施静态扫描拦截
在团队仓库中强制执行显式规范,可通过以下工具链实现:
# 基础正则检索
find your_project -name "*.py" -exec grep -l "from .* import \*" {} \;
# 使用 Flake8 触发 F403 告警
pip install flake8
flake8 --select=F403 .
将上述命令接入 CI/CD 流水线(如 GitHub Actions lint.yml),即可在合入前阻断违规提交,降低人工审查遗漏概率。
总结
from ... import * 本质上是牺牲长期可维护性换取短期书写便利的语法糖。虽然它在微型脚本或临时代码沙盒中能提升敲击效率,但在实际工程项目中会持续积累命名冲突、调试盲区与协作摩擦。遵循 PEP 8 推荐的显式声明原则,配合模块路径保留、精确符号选择或合理的别名映射,能够彻底切断隐式依赖链。养成明确标注来源的编码习惯,是保障 Python 项目稳定迭代的基础防线。
以上就是 Python 安全使用模块化导入与规避 from import * 风险的详细内容,更多关于 Python 代码规范与依赖管理的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









