

Linux(Ubuntu/CentOS)下怎么安全升级Python
在Ubuntu和CentOS系统下安全升级或安装新版Python的完整指南。深入解析系统包管理器对内置Python的依赖机制,提供源码altinstall与官方源多版本并存的无损升级实操步骤,避免系统崩溃。
一、核心原理:为什么系统自带的 Python 不能随意改动
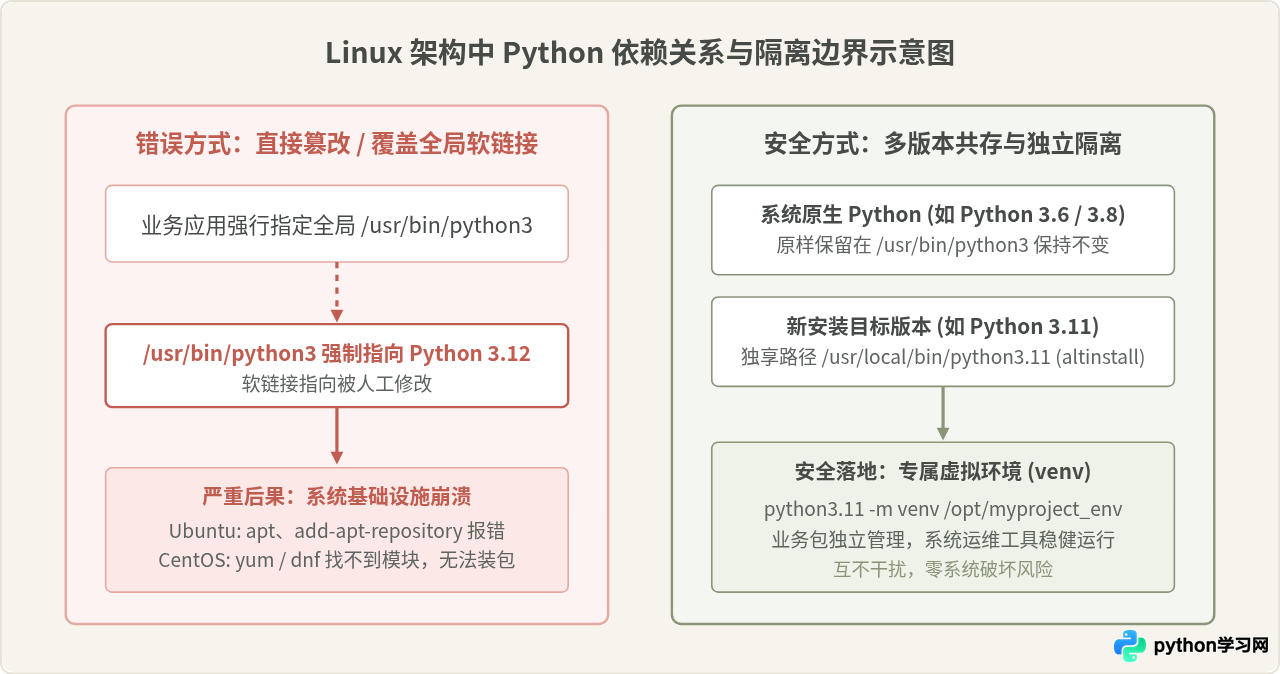
许多初学者在需要新版 Python(例如 3.11 或 3.12)时,会下意识地使用新版本直接覆盖 /usr/bin/python3,或者强行修改指向新解释器的软链接。这种做法在 Linux 上通常是灾难性的。
在主流发行版中,系统的关键运维工具完全构建在操作系统发行时预装的 Python 版本之上:
- Ubuntu 系统:底层的包管理封装工具
apt、发行版升级守护update-manager、防火墙前端ufw以及部分核心系统组件,严格绑定于预装的 Python 解释器及其专属标准库路径。 - CentOS / RHEL 系统:核心包管理器
yum(CentOS 7)以及dnf(CentOS 8 / Stream)完全是由特定 Python 版本编写的脚本。一旦系统 Python 的主版本号或标准库路径变动,yum和dnf运行时便会直接抛出SyntaxError或模块导入缺失异常,导致整个服务器失去包安装与更新能力。
二、常见认知误区辨析:update-alternatives 或替换软链接
在很多网络教程中,常推荐使用 ln -sf /usr/local/bin/python3.11 /usr/bin/python3 或者使用 update-alternatives --config python3 来“一键切换全局 Python”。我们需要客观辨析这种做法:
- 为什么看似合理? 在开发者只使用终端运行个人脚本或
python3 -V时,敲击命令立刻能看到最新版本号,给操作者一种“顺利升级”的假象。 - 为什么极具破坏性? 许多系统管理工具脚本的第一行声明都是
#!/usr/bin/python3或#!/usr/bin/env python3。当软链接被改换后,执行apt upgrade或yum makecache时,调用的解释器瞬间变成了新版本。新版解释器无法识别操作系统发行版预先打包在老版本dist-packages/site-packages下的原生 C 扩展库,直接抛出未捕获异常。 - 合理的使用修正: 如果要为特定开发用户设置快捷方式,只在用户的 Shell 配置文件(如
~/.bashrc)中定义别名alias py='python3.11',或者进入虚拟环境。切勿修改/usr/bin/目录下的任何全局符号链接。
三、核心机制:源码安装时 make install 与 make altinstall 的本质区别
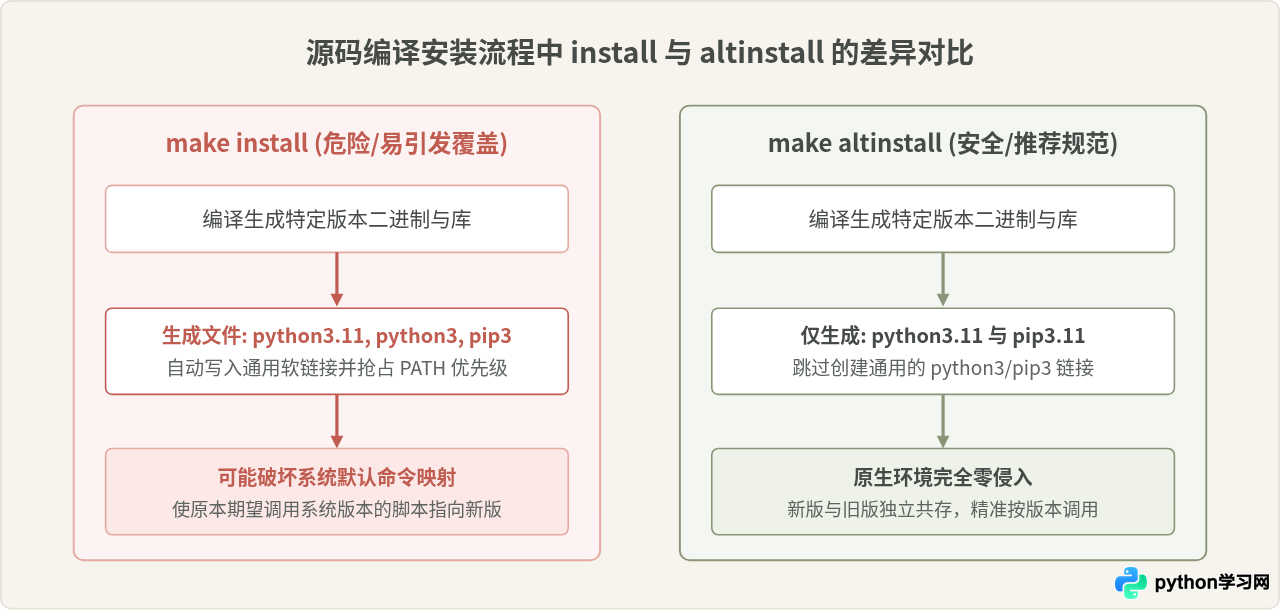
从官方 Python 源码编译时,绝大多数开发者习惯性执行 make && make install,而在多版本管理中,这是最容易埋下隐患的操作。
Makefile 中提供了两个安装目标:
| 编译命令 | 生成的可执行文件与链接 | 对系统的影响与风险评估 |
|---|---|---|
make install |
安装 python3.11 的同时,强制创建或覆盖 python3 和 pip3 的符号链接 |
若 /usr/local/bin 在系统的 $PATH 环境变量中优先于 /usr/bin,系统默认的 python3 调用将被拦截劫持,导致意外冲突。 |
make altinstall (安全推荐) |
仅生成版本号后缀的专属二进制:python3.11 与 pip3.11 |
完全跳过 python3 这一抽象链接的创建与覆盖,保证原生系统环境一尘不染。 |
四、Ubuntu 系统下的安全升级实操
在 Ubuntu(包括 20.04 LTS、22.04 LTS 等)环境下,最安全且维护成本最低的方案是使用社区维护多年的 deadsnakes PPA。如果处于离线或网络受限环境,则使用源码编译安装。
方案 A:通过 deadsnakes PPA 安全安装多版本(推荐)
deadsnakes 源将各版本 Python 打包为独立命名空间(如 python3.11、python3.12),所有二进制与标准库均存放在版本化子目录中,绝不覆盖 Ubuntu 默认的 python3。
步骤 1:添加 PPA 软件源并更新索引
sudo apt update
sudo apt install -y software-properties-common
sudo add-apt-repository -y ppa:deadsnakes/ppa
sudo apt update
示例说明:该命令将 deadsnakes 源加入 APT 配置列表,不影响现有软件源。
步骤 2:安装目标版本及其虚拟环境支持模块
# 以安装 Python 3.11 为例
sudo apt install -y python3.11 python3.11-venv python3.11-dev
注意:务必同时安装对应版本的 -venv 模块,避免后续创建虚拟环境时缺少 ensurepip。
步骤 3:验证两个版本并存状态
# 检查系统自带默认版本(保持未被改动)
python3 -V
# 示例输出:Python 3.10.12

# 检查刚刚安全安装的新版本
python3.11 -V
# 示例输出:Python 3.11.9
五、CentOS 系统下的安全升级实操
CentOS 对 Python 的敏感程度高于 Ubuntu。CentOS 7 原生预装 Python 2.7,CentOS 8 / Stream 预装 Python 3.6 或 3.8。在 CentOS 下有两套安全升级路径:使用官方 SCL (Software Collections) 软件集,或者源码编译 altinstall。
方案 A:CentOS 7 使用 SCL 仓库安全部署 Python 3
SCL 将所有新软件包安装在 /opt/rh/ 目录下,完全脱离系统的标准目录结构,只有通过 scl enable 显式激活时才会临时改变当前终端会话的环境变量。
# 1. 安装 CentOS SCL 仓库扩展
sudo yum install -y centos-release-scl

# 2. 安装指定版本的 Python 集合(例如 rh-python38)
sudo yum install -y rh-python38

# 3. 启用新版本会话(只对当前终端生效)
scl enable rh-python38 bash
python -V
# 示例输出:Python 3.8.13
方案 B:通用源码编译安装(适用于 CentOS 7/8/Stream 及所有 Linux)
当需要更新的 Python 版本(如 3.11、3.12)在旧系统的软件源中缺失时,源码编译是最通用的安全途径。只要严格遵守 make altinstall 准则,就不会对系统产生副作用。
步骤 1:安装基础编译工具与底层依赖库
缺少底层开发包(如 openssl-devel、libffi-devel)会导致编译后的 Python 无法使用 SSL 或无法安装某些第三方扩展。
# CentOS 7 / 8 安装依赖
sudo yum groupinstall -y "Development Tools"
sudo yum install -y openssl-devel bzip2-devel libffi-devel zlib-devel \
    readline-devel sqlite-devel wget xz-devel

# Ubuntu 环境若需源码编译,对应依赖为:
# sudo apt update && sudo apt install -y build-essential libssl-dev \
#     zlib1g-dev libncurses5-dev libncursesw5-dev libreadline-dev \
#     libsqlite3-dev libgdbm-dev libdb5.3-dev libbz2-dev libexpat1-dev \
#     liblzma-dev libffi-dev uuid-dev wget
步骤 2:下载官方源码包并解压
cd /tmp
wget https://www.python.org/ftp/python/3.11.9/Python-3.11.9.tgz
tar -zxf Python-3.11.9.tgz
cd Python-3.11.9
步骤 3:配置并启用优化选项
# --enable-optimizations 会在编译时进行性能调优测试,虽然耗时增加但运行效率更高
./configure --enable-optimizations --prefix=/usr/local
步骤 4:编译并执行 altinstall(核心关键)
# 使用 nproc 获取可用 CPU 核心数进行多线程编译
make -j $(nproc)

# 严禁输入 make install,必须执行 make altinstall
sudo make altinstall
步骤 5:验证安装结果
/usr/local/bin/python3.11 -V
# 示例输出:Python 3.11.9

# 再次检查系统原装命令,确认其绝对路径和输出完全未受影响
/usr/bin/python3 -V
# 示例输出:保持为系统预装版本(如 Python 3.6.8)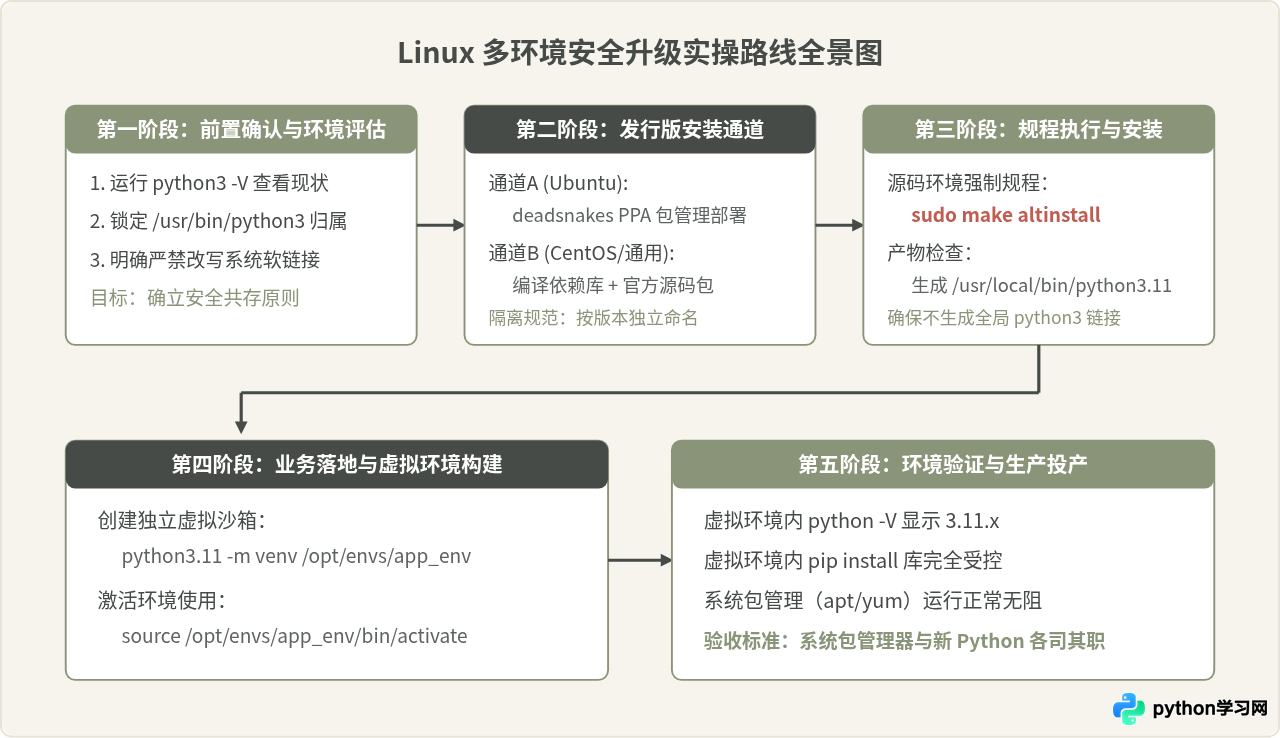
六、安全使用规范:如何在新版本下管理第三方依赖
完成新版本 Python 安装后,千万不要使用 sudo pip3.11 install ... 直接向系统全局目录中强行倾倒第三方依赖包。这样做极易污染全局模块空间,甚至冲撞系统已有库。
标准、安全且推荐的做法是:每个项目或服务单独创建独立的虚拟环境(venv)。
创建与使用虚拟环境的标准示例
# 1. 使用刚安装的新版本创建虚拟环境目录
python3.11 -m venv /data/projects/my_app_env

# 2. 激活虚拟环境
source /data/projects/my_app_env/bin/activate

# 3. 此时当前终端的 python 与 pip 均已自动指向新版本沙箱
(my_app_env) $ which python
# 示例输出:/data/projects/my_app_env/bin/python

(my_app_env) $ python -V
# 示例输出:Python 3.11.9

# 4. 在隔离环境中自由安装第三方依赖,完全不需要 sudo 权限
(my_app_env) $ pip install fastapi uvicorn requests

# 5. 完成工作后退出虚拟环境
(my_app_env) $ deactivate
七、应急救援:如果不慎改崩了系统软链接如何抢救
如果已经执行了错误的命令,导致 apt 无法更新或 yum 无法启动,不要惊慌重新安装操作系统,通常可以通过以下针对性步骤修复回退:
/usr/bin/python3 被替换为非系统预装版本,导致系统包管理程序找不到自带模块。修复的核心思想就是将该软链接复位为系统原厂版本。
场景 1:Ubuntu 下运行 apt 报错 ModuleNotFoundError
# 1. 查看 /usr/bin/python3 目前的软链接指向
ls -l /usr/bin/python3

# 2. 查看系统原本保留的原生 Python 二进制文件(例如 Ubuntu 22.04 默认为 python3.10)
ls -l /usr/bin/python3.*

# 3. 重新建立指向原生发行版版本的软链接
sudo rm -f /usr/bin/python3
sudo ln -s /usr/bin/python3.10 /usr/bin/python3

# 4. 测试 apt 是否恢复
sudo apt update
场景 2:CentOS 7 下运行 yum 提示 SyntaxError
CentOS 7 的 yum 基于 Python 2.7 编写。如果 /usr/bin/python 被误改成指向 Python 3,yum 启动必崩:
# 恢复 /usr/bin/python 指向系统原装的 python2.7
sudo rm -f /usr/bin/python
sudo ln -s /usr/bin/python2.7 /usr/bin/python

# 验证 yum 功能
yum check-update
八、全篇总结:安全升级核心准则
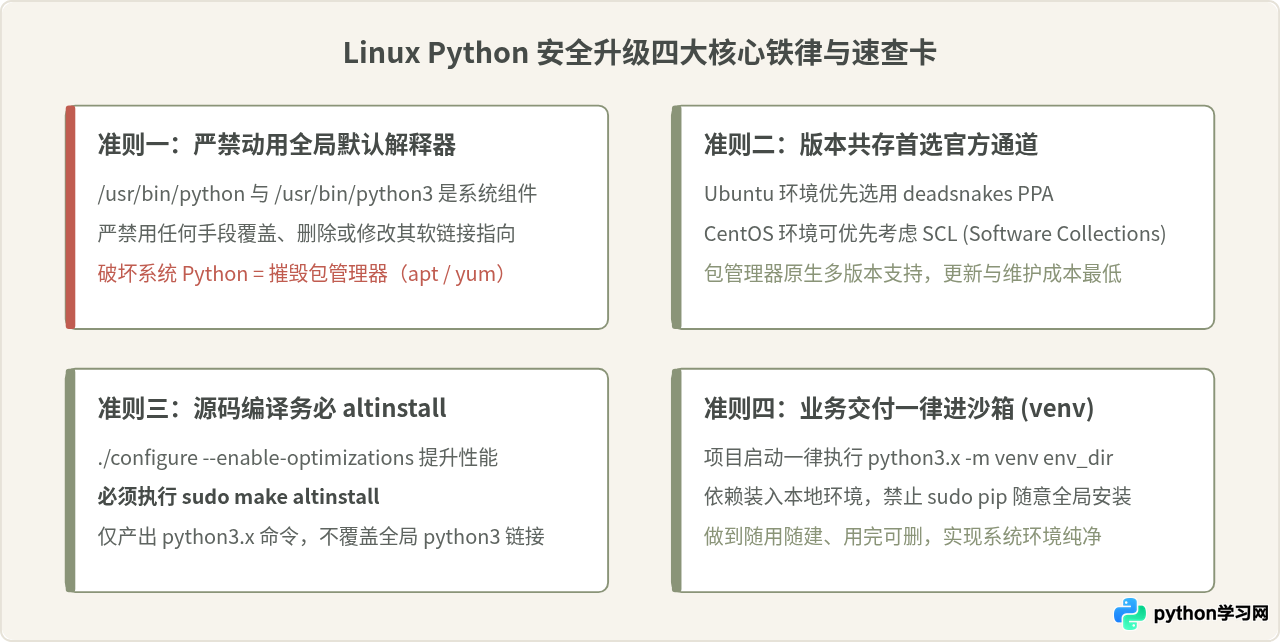
在 Linux 生产或开发环境中,保持系统的长期稳定与技术栈升级并不冲突。遵循以下核心准则即可立于不败之地:
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









