

内网环境搭建Python本地PyPI源:实现持久化离线包管理
针对与外部网络隔离的内网生产与研发环境,详细讲解如何搭建基于持久化存储的本地PyPI源,实现全流程离线依赖包收集、轻量仓库运行、客户端配置与高可靠包管理。
假设企业内部机房或研发测试网处于严格的物理隔离状态,所有计算节点均无法直连外网,工程师在执行 pip install 安装第三方库时,会直接因 DNS 解析失败或 TCP 握手超时而中断构建。如果每次都通过人工拷贝单个 .whl 文件,不仅深层传递依赖容易遗漏,还会导致跨节点环境版本分裂。解决这一问题的根本路径,是在内网部署一台本地 PyPI 仓库服务,将预先下载的依赖包集中挂载到独立持久化存储卷中,并通过轻量服务程序向全网提供标准的包索引接口。
一、内网依赖分发架构与持久化规划
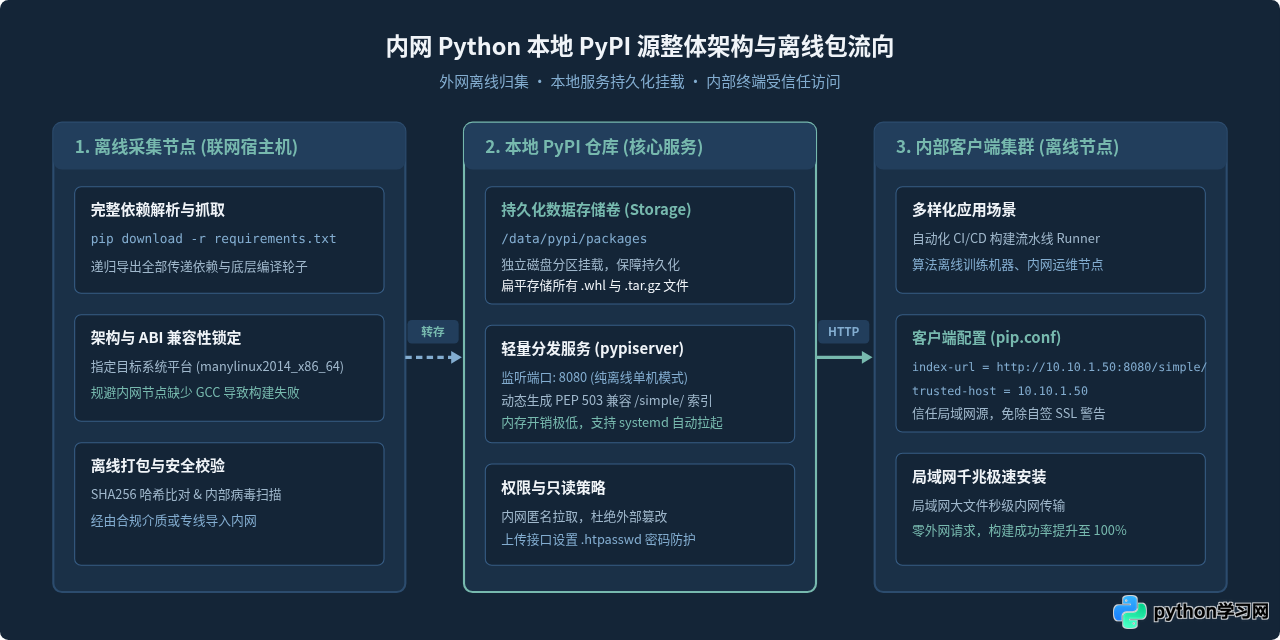
在规划内网 PyPI 服务前,需要明确离线软件源与常规公网代理源的核心区别:公网镜像源(如清华源、阿里源)采用的是“缓存+实时同步”模式,而内网环境由于没有出网路由,必须采用“外网批量预取、内网单向导入、本地持久化供给”的闭环模式。
实现持久化离线包管理的关键在于存储解耦。服务容器或运行进程本身应当是无状态的,所有的二进制 Wheel 轮子包(.whl)和源码包(.tar.gz)都应保存在宿主机的专用数据目录(如 /data/pypi/packages)或独立挂载的 NAS/SAN 块存储上。即使服务端程序重启、升级版本或迁移宿主机,存量软件包资产均不会丢失。
二、外网阶段:离线依赖包的批量采集
搭建离线仓库的首要步骤,是在一台具备公网访问权限的辅助机器上,将项目所需的一切依赖下载为本地文件。这里不能简单使用 pip cache,而应使用专用的 pip download 子命令。
1. 针对同架构目标节点的依赖下载
如果外网下载机与内网目标机器的操作系统发行版、CPU 架构(如 x86_64)以及 Python 大小版本(如 Python 3.10)完全一致,可以直接通过 requirements.txt 批量导出二进制 Wheel 文件:
# 在外网辅助机上执行
mkdir -p ./packages
pip download -r requirements.txt -d ./packages --prefer-binary
参数解释:
-r requirements.txt:指定依赖清单文件。-d ./packages:将所有下载的.whl和.tar.gz包存放在当前目录的packages文件夹中。--prefer-binary:强制优先选择预编译的二进制包(Wheel),避免下载纯源码包导致内网机器因缺少 C/C++ 编译器而无法安装。
2. 跨平台与跨 Python 版本的交叉下载
当外网下载机是 macOS 或 Windows,而内网服务器为 Linux(CentOS/Ubuntu x86_64)时,默认的 pip download 会下载外网机器本地兼容的包。此时必须通过显式参数锁定目标环境架构:
pip download \
  --only-binary=:all: \
  --platform manylinux2014_x86_64 \
  --python-version 310 \
  --implementation cp \
  --abi cp310 \
  -d ./packages \
numpy pandas scikit-learn--only-binary=:all: 会阻止下载任何源码包。如果某个库没有提供对应平台的二进制 Wheel,pip 将会直接抛出错误,提示你在外网先行处理或寻找对应架构的 Wheel,避免把问题留到内网。
三、服务端部署:pypiserver 搭建与持久化配置
在多种自建方案中(如 bandersnatch 全量镜像、devpi、Nexus、pypiserver),pypiserver 是私有轻量离线源的最优选择:它不需要外部数据库支持,只依赖本地一个文件夹即可工作,内存占用仅 30MB 左右,并原生支持标准 PEP 503 简易索引协议。
1. 持久化目录规划与离线包导入
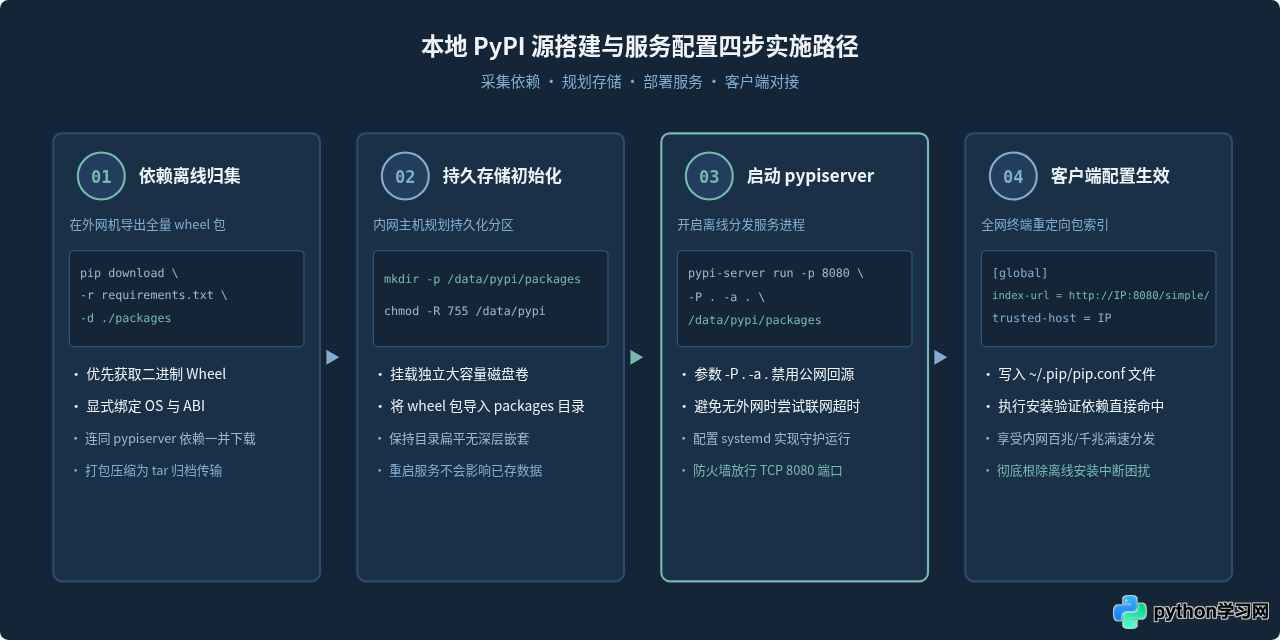
登录内网目标服务器(假设内网 IP 为 10.10.1.50),首先规划持久化目录结构:
# 创建包持久化存储目录及配置目录
sudo mkdir -p /data/pypi/packages
sudo mkdir -p /data/pypi/auth

# 将导入的包复制到持久化目录下
# 例如解压外网带来的 packages.tar.gz
sudo tar -zxvf packages.tar.gz -C /data/pypi/packages/

# 赋予运行权限
sudo chown -R root:root /data/pypi
sudo chmod -R 755 /data/pypi
2. 在内网节点安装 pypiserver
在外网下载依赖时,务必将 pypiserver 及其依赖(wheel, passlib 等)也一并下载。在内网机器上执行离线安装:
# 进入包所在目录直接通过本地文件安装
pip install --no-index --find-links=/data/pypi/packages pypiserver passlib
3. 配置 systemd 系统服务实现持久化自启
为了保证服务器重启后 PyPI 仓库自动拉起并持续提供服务,推荐配置 systemd 单元文件:
sudo vim /etc/systemd/system/pypiserver.service写入以下服务定义内容:
[Unit]
Description=Internal Private PyPI Server
After=network.target

[Service]
Type=simple
User=root
# 关键参数:
# -p 指定端口 8080
# -P . 禁用未认证上传
# -a . 禁用上传鉴权要求(若只用于拉取,可通过 -o 运行)
# 关键点:不要配置任何外网 fallback url,纯离线环境下必须移除公网反代
ExecStart=/usr/local/bin/pypi-server run -p 8080 -P . -a . /data/pypi/packages
Restart=always
RestartSec=5

[Install]
WantedBy=multi-user.targethttps://pypi.org/simple/。在纯内网环境中,必须确保没有添加外网回源参数,否则客户端请求不存在的包时会引发长达数十秒的 TCP 握手超时等待。
启用并启动服务:
sudo systemctl daemon-reload
sudo systemctl enable --now pypiserver
sudo systemctl status pypiserver
服务启动后,可在内网任意机器通过浏览器或 curl 验证服务状态:
curl -I http://10.10.1.50:8080/simple/
# 应当返回 HTTP/1.1 200 OK
四、客户端配置与离线安装验证
1. 配置客户端 pip.conf
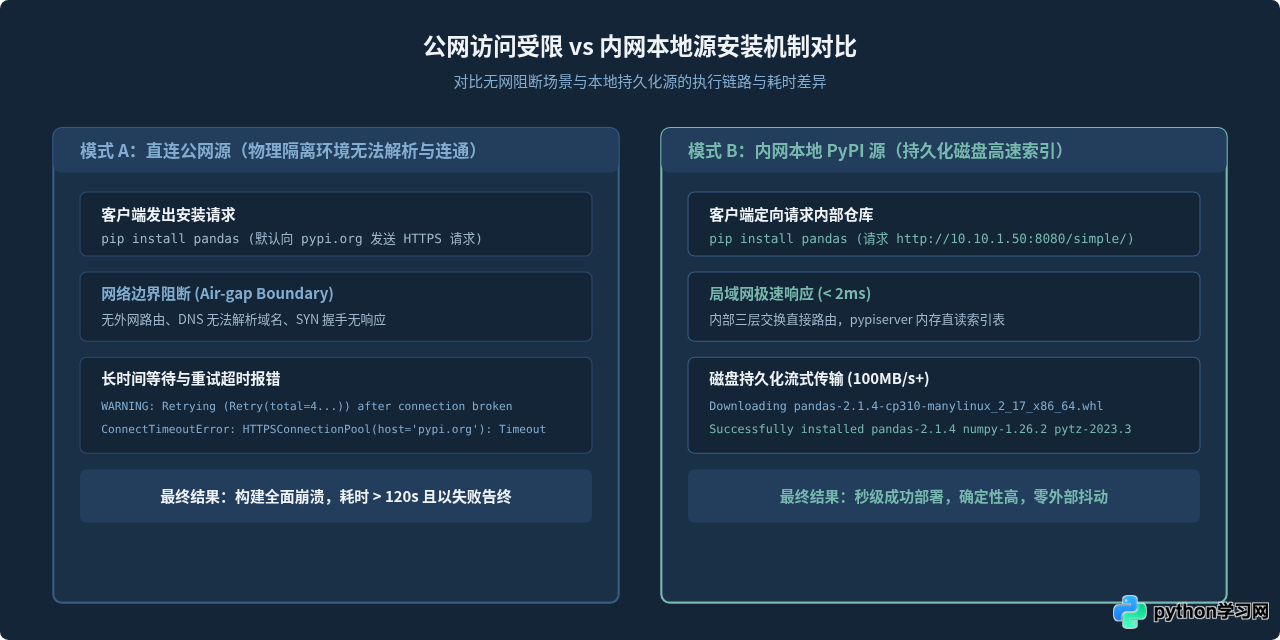
为了让内网各开发机和服务器无需每次手动敲击长参数,应配置全局配置文件。在 Linux/macOS 机器上,编辑 ~/.pip/pip.conf(若没有则创建):
[global]
index-url = http://10.10.1.50:8080/simple/
trusted-host = 10.10.1.50
timeout = 30

[install]
prefer-binary = true
在 Windows 机器上,对应的配置文件路径为 %APPDATA%\pip\pip.ini(例如 C:\Users\username\AppData\Roaming\pip\pip.ini),内容完全一致。
index-url:指定 PEP 503 标准的简易包索引地址,务必保留末尾的/simple/。trusted-host:由于内网源通常采用 HTTP 协议而非正式商业 CA 颁发的 HTTPS 证书,必须显式声明受信任主机 IP 或域名,否则 pip 会出于安全策略直接阻断下载。prefer-binary:使客户端优先匹配并安装已打包好的 Wheel 轮子,避免在内网尝试解压源码包触发编译。
2. 执行安装验证
在配置好 pip.conf 的客户端上直接执行标准安装命令:
pip install requests终端示例输出:
Looking in indexes: http://10.10.1.50:8080/simple/
Collecting requests
  Downloading http://10.10.1.50:8080/packages/requests-2.31.0-py3-none-any.whl (62 kB)
Collecting charset-normalizer<4,>=2
  Downloading http://10.10.1.50:8080/packages/charset_normalizer-3.3.2-cp310-cp310-manylinux_2_17_x86_64.whl (142 kB)
Collecting idna<4,>=2.5
  Downloading http://10.10.1.50:8080/packages/idna-3.6-py3-none-any.whl (61 kB)
Collecting urllib3<3,>=1.21.1
  Downloading http://10.10.1.50:8080/packages/urllib3-2.1.0-py3-none-any.whl (104 kB)
Collecting certifi>=2017.4.17
  Downloading http://10.10.1.50:8080/packages/certifi-2023.11.17-py3-none-any.whl (162 kB)
Installing collected packages: urllib3, idna, charset-normalizer, certifi, requests
Successfully installed certifi-2023.11.17 charset-normalizer-3.3.2 idna-3.6 requests-2.31.0 urllib3-2.1.0
从输出中可以看到,所有的依赖项均无缝从 10.10.1.50:8080 命中,下载过程瞬间完成,且不需要连接任何外网。
五、离线源的持久化运维与增量管理
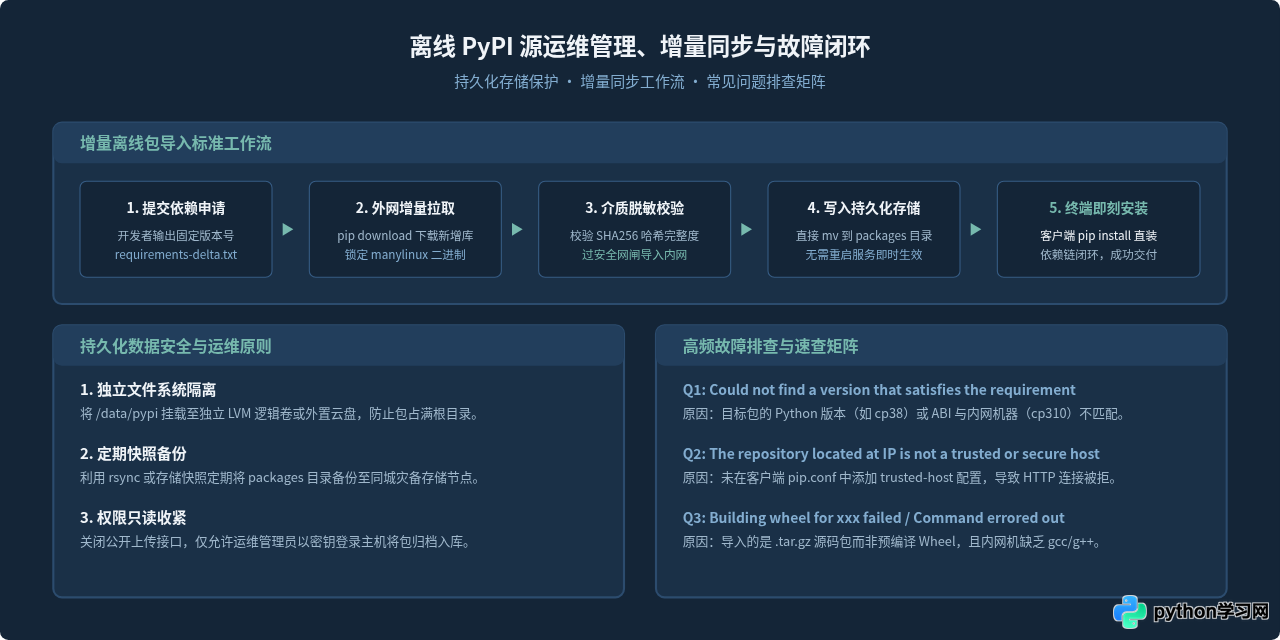
内网本地源一旦上线,后续会频繁面临“项目新增第三方库”或“已有库版本升级”的运维诉求。必须建立标准化的增量流转制度,避免运维人员随意往包目录倾倒文件造成索引混乱。
1. 增量包的导入与即时生效
pypiserver 会在接收到客户端请求时直接遍历存储目录,不需要像传统数据库那样重建全局索引。因此,增量导入非常直接:
# 将新下载的增量包拷贝至 packages 目录
sudo cp ./delta_packages/*.whl /data/pypi/packages/

# 修正新增文件的权限
sudo chmod 644 /data/pypi/packages/*.whl
文件放入后,无需重启 pypiserver.service,客户端即可在毫秒级内检索并下载新导入的包。
2. 本地存储安全与备份策略
为保障内网软件资产的持久性与稳定性,建议落实以下几点运维措施:
- 只读挂载与防篡改:在日常运行期间,可以将
/data/pypi/packages设为仅系统服务运行用户可读,防止普通开发人员通过内网脚本误删或覆盖已有稳定版本的包。 - 多节点冷备:使用定时脚本通过
rsync将存储目录同步至另一台备份服务器:rsync -avz --delete /data/pypi/packages/ backup-user@10.10.1.51:/backup/pypi/packages/ - 依赖白名单准入:内网环境下应严禁直接从不可信来源导入个人编译的包,所有进网软件包必须在外网机完成 SHA256 校验和静态安全检测。
六、高频故障与排查清单
在日常离线包管理中,遇到问题可对照下表进行针对性定位:
| 故障现象 | 根本原因 | 排查与修复方法 |
|---|---|---|
HTTP 404 Not Found 或找不到包 |
文件名不符合 PEP 规范或放入了子目录 | pypiserver 默认扁平扫描,不要在 packages 下创建多级嵌套子文件夹;确保文件名保持 pip 官方命名规范。 |
SSL Certificate Verification Failed |
内网采用 HTTP 或自建私有证书无法被系统根信任 | 在客户端的 pip.conf 中必须正确配置 trusted-host = <IP/域名>,或为内网主机导入自建根 CA。 |
Failed building wheel for ... |
导入了纯源码包(.tar.gz)且内网机器缺失 C 编译工具链(如 gcc, make, python-devel) |
在外网下载时务必加入 --prefer-binary 或 --only-binary=:all:,直接采集对应平台与架构的 .whl 二进制包。 |
| 客户端安装速度缓慢或连接卡死 | pypiserver 开启了公网回源反代,但在离线环境中导致请求超时 | 检查服务端启动参数,确保包含 -P . -a . 且未传递任何外部源 URL,切断所有外网反向代理逻辑。 |
通过合理规划持久化存储、采用轻量高效的 pypiserver 服务,并配合规范化的依赖采集与客户端配置,可以在物理隔离的内网中构建出高可用、高确定性的本地 Python 包管理体系,彻底杜绝离线环境下的依赖断层与构建阻塞问题。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









