

Python3.15.1安全补丁发布后旧venv要不要重卸?
深入解析Python 3.15.1安全补丁发布后,现有旧虚拟环境(venv)是否需要销毁重建。结合底层软链接透传机制、pyvenv.cfg元信息、--copies副本模式及内置工具链,给出清晰的判断依据与升级实操步骤。
一、为什么旧 venv 大多能自动获得补丁修复?
很多开发者在底层 Python 发布安全微版本(如从 3.15.0 升级到 3.15.1)时,第一反应往往是“旧环境里的 Python 是不是落后了,必须把整个 venv 目录删掉重新 pip install 一遍”。产生这种担忧的根源,是对 Python 官方 venv 模块的工作机制存在误解。
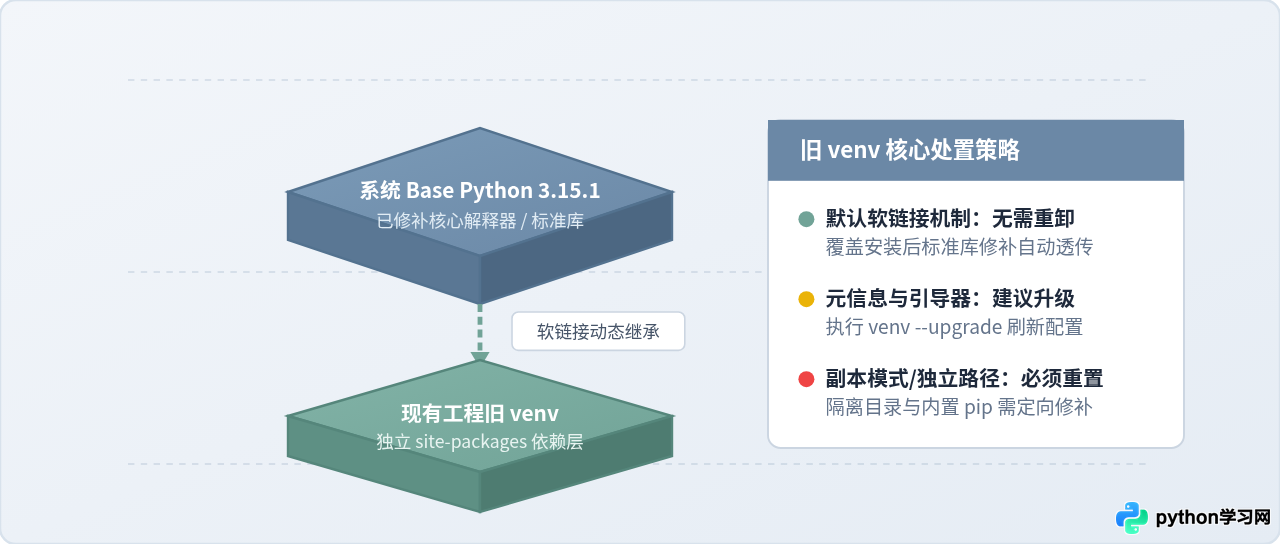
标准库的 venv 模块在默认行为下,并不会把完整的 Python 运行时和整个标准库拷贝到项目目录中。相反,它采用了一种极轻量的分层代理机制:
- 二进制解释器代理:在 Linux 和 macOS 下,
venv/bin/python通常只是一个指向宿主基础解释器(Base Interpreter)的符号软链接(Symlink);在 Windows 下,它是一个体积仅几十 KB 的轻量引导存根(Launcher Stub)。 - 标准库共享:虚拟环境内部没有自己的
math、ssl、urllib等标准库副本。当你在虚拟环境中运行代码时,解释器根据pyvenv.cfg找到底层的home目录,直接从系统基础 Python 目录加载标准库文件。 - 唯一隔离的仅有 site-packages:虚拟环境真正独立隔离拥有的,仅仅是存放第三方扩展库的
site-packages目录以及用于环境隔离的环境变量配置。
因此,只要你的宿主 Python 是通过覆盖式安装(例如使用 Homebrew brew upgrade python@3.15、Ubuntu 官方源 apt upgrade 或官方安装包直接覆盖安装)升级到 3.15.1,底层标准库源码和动态链接库就已经更新。由于旧 venv 运行时实时从底层读取标准库,涉及 urllib、email、ssl 等标准库模块的 CVE 安全漏洞修复便已在旧环境中实时生效。
二、四类典型场景判断依据:重卸还是保留?
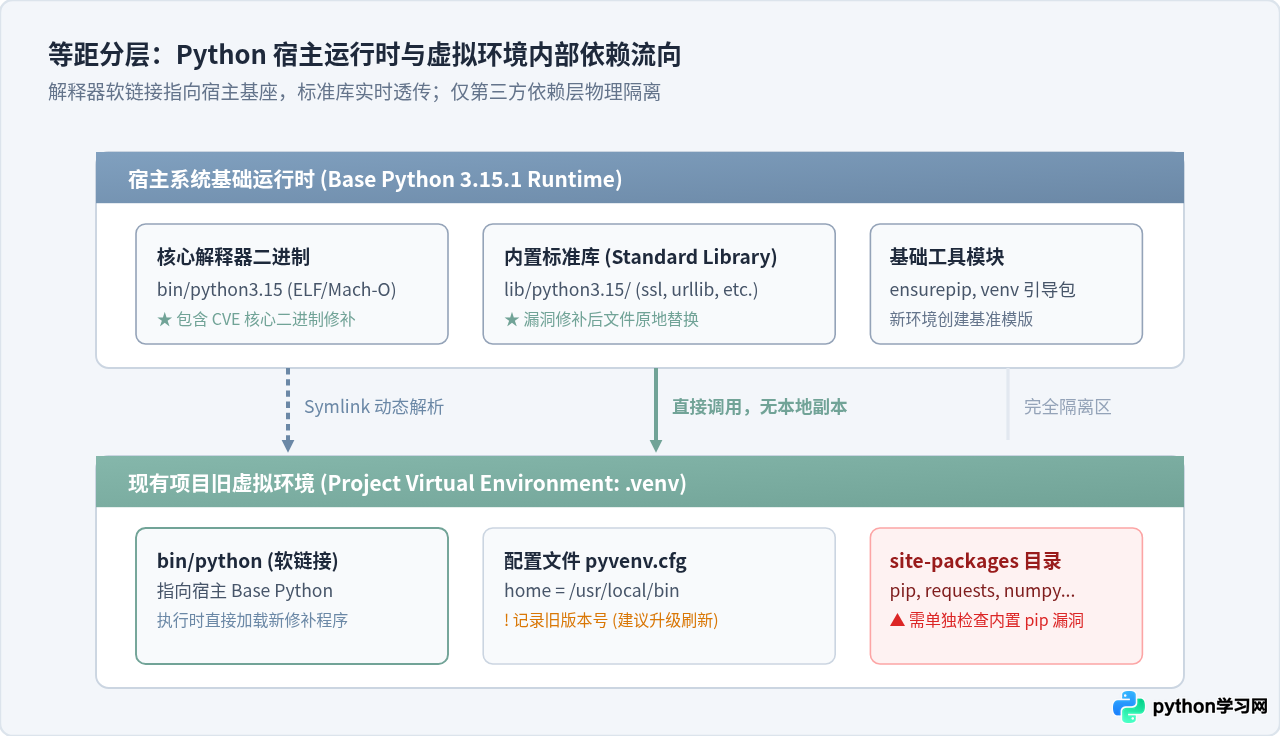
虽然默认情况下标准库能够自动享受安全补丁,但在实际工程环境中,安装方式和环境配置的差异会导致不同的结果。请根据你所在的项目环境对照以下四种具体场景:
| 部署与环境类型 | 底层变化特点 | 是否需重卸? | 具体处置方案 |
|---|---|---|---|
| 场景 1:系统包覆盖升级 Homebrew / apt / Yum 覆盖 |
旧解释器路径不变,文件被 3.15.1 覆盖替换,Symlink 有效 | 无需重卸 | 无需重新安装第三方包。推荐执行 python -m venv --upgrade <venv_path> 刷新配置文件中的版本元信息。 |
| 场景 2:独立多版本安装 pyenv / asdf / 独立新目录 |
3.15.1 安装在独立新目录,旧 3.15.0 目录仍保留或已被删除 | 建议重建 | 如果旧目录被删,软链接将断裂(Dangling Symlink);如果保留,旧 venv 依然指向未修补的 3.15.0。必须导出 requirements.txt 并基于 3.15.1 重建。 |
| 场景 3:创建时加了 --copies 独立副本模式或部分 Windows 容器 |
venv/bin/python 是独立的完整物理副本,非软链接 |
原地升级 | 物理可执行程序不会自动获得修补。运行 python3.15 -m venv --upgrade --copies <venv_path> 原地覆盖更新二进制文件。 |
| 场景 4:CVE 属于 pip/打包链 漏洞出在 pip、wheel 或 wheel 依赖中 |
漏洞代码位于 venv 内独立的 site-packages |
组件升级 | 更新系统基础 Python 无法触及 venv 内部的第三方库。激活旧环境并运行 pip install --upgrade pip setuptools 即可。 |
三、验证与升级实操:3 步排查与平滑升级
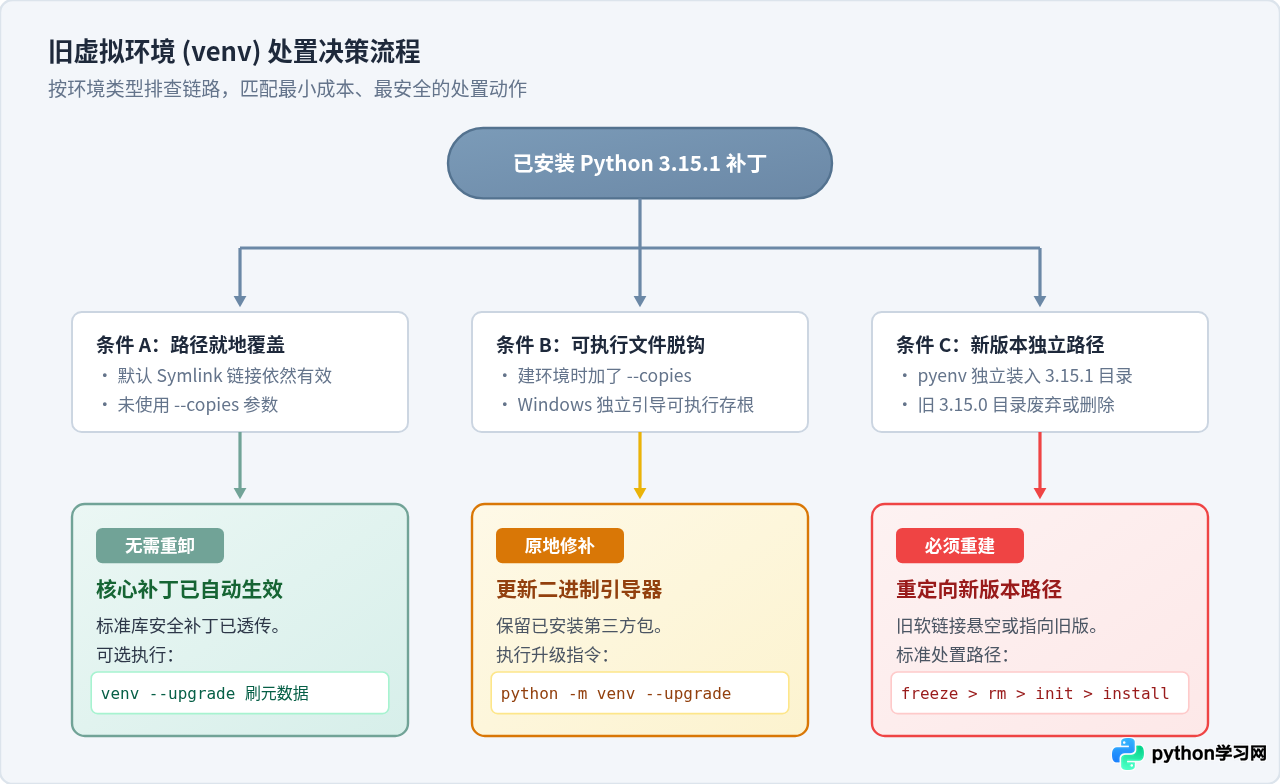
为了让处理过程严谨可靠,建议按照以下三个具体步骤,在终端中完成对现有虚拟环境的诊断与升级:
第一步:运行诊断命令,确认当前 venv 实际生效的版本与基座
不要只通过 pyvenv.cfg 里的静态文字下结论,直接激活你的虚拟环境,运行 Python 内部内省命令查看真实加载的运行时信息:
# 1. 激活旧虚拟环境
source .venv/bin/activate

# 2. 检查实际加载的 Python 版本号、二进制路径与底层基座
python -c "import sys; print(f'Version : {sys.version}'); print(f'Executable: {sys.executable}'); print(f'BasePrefix: {sys.base_prefix}')"结果解读:如果输出的 Version 已经显示为 3.15.1,说明你的虚拟环境已经成功继承了底层补丁;如果输出仍为 3.15.0,说明你的宿主 Python 尚未覆盖升级,或者虚拟环境绑定到了一个未更新的独立路径上。
第二步:执行原地平滑升级(无需重新安装第三方包)
如果环境属于场景 1 或场景 3,你完全不需要删除 .venv 目录重新 pip install。Python 的 venv 模块原生支持 --upgrade 标志,它会在保留原有 site-packages 和所有已装依赖包的前提下,原地更新引导文件并刷新 pyvenv.cfg:
# 使用已完成补丁安装的宿主 3.15.1 解释器执行原地升级
# 注意:此时先退出虚拟环境(deactivate)
deactivate

# 语法:python3.15 -m venv --upgrade <虚拟环境绝对路径或相对路径>
python3.15 -m venv --upgrade .venv
升级完成后,查看 .venv/pyvenv.cfg 文件的内容:
第三步:检查并更新虚拟环境内部的 pip 及基础工具
基础解释器补丁无法修复已安装在 site-packages 中的 pip 组件。因此,激活虚拟环境后,务必补充执行 pip 的自更新:
source .venv/bin/activate
python -m pip install --upgrade pip setuptools wheel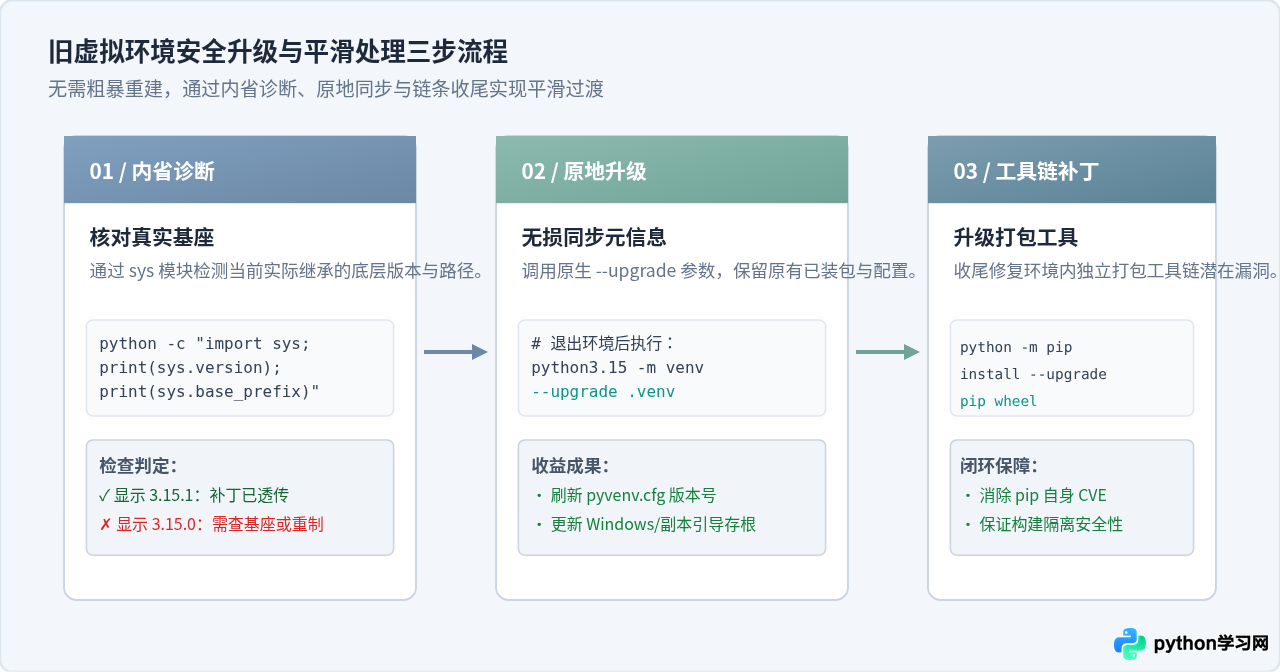
四、容易踩坑的四个常见认知误区
在处理安全升级与环境迁移时,开发团队往往会受到以下几个认知误区的干扰:
解答:绝对不能这么做。
pyvenv.cfg 只是记录虚拟环境初始化时的元数据。手动修改里面的文字并不会触发任何可执行二进制存根(Stub)或激活脚本的更新,反而可能在后续依赖打包或 CI 构建检查中伪造版本信息,掩盖底层依然指向未修复解释器的真实风险。
解答:通常完全不需要。在 Python 官方版本规范(PEP 440)中,第三位数字(从 3.15.0 到 3.15.1)代表微版本(Micro/Bugfix/Security Release)。微版本升级严格保证 ABI(应用程序二进制接口)向后兼容性。底层 C-API 和二进制 ABI 保持一致,你之前编译安装好的
numpy、cryptography 等原生扩展模块均可继续正常运行,无需重新编译。
解答:若因 pyenv 独立路径废弃等原因确实需要重制环境,切忌一上来就执行
rm -rf .venv。正确的做法是先执行 pip freeze > requirements.txt 或检查 poetry.lock / Pipfile.lock,确认依赖清单已被准确落盘;若项目中存在手动通过 pip install -e . 安装的可编辑本地包,记录其依赖关系后再销毁旧目录。
五、总结与长效维护清单
对于 Python 3.15.1 这样的安全补丁发布,应对策略的核心原则是“分清层次、最小干扰、定向核验”。除非多版本路径出现物理断裂,否则绝大多数日常开发环境都不必大费周章地推倒重来。
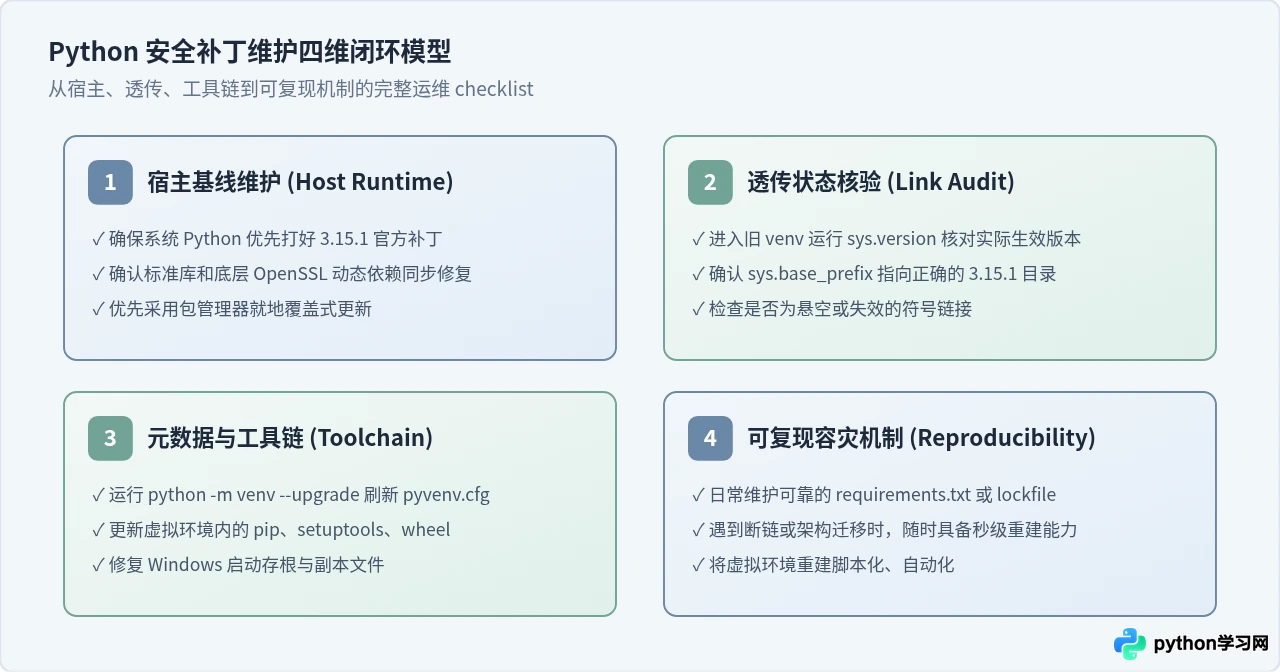
建议将本文介绍的“内省检测 + --upgrade 刷新”作为团队内部的标准操作规范。面对微版本补丁时既不盲目重装浪费带宽与开发时间,也不遗漏安全隐患,高效保障工程环境的安全性与稳定性。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









