

用Cursor等AI编辑器写python代码安全吗
深入解答使用Cursor等AI编辑器编写Python代码时的安全性问题,详细分析数据泄露、生成漏洞、依赖投毒与终端越权四大风险维度,并提供具体的安全配置与审查实操指南。
.cursorignore 排除本地敏感凭证、在独立的虚拟环境中验证第三方库,并始终保留人工逐行审查权,日常使用是非常安全的;反之,若在无防护的全局环境中直接将生产密钥交由 AI 索引、盲目采纳其推荐的第三方依赖并无条件运行终端指令,则会带来极高的数据泄露与系统受损风险。
一、AI 辅助编码的四大核心风险维度
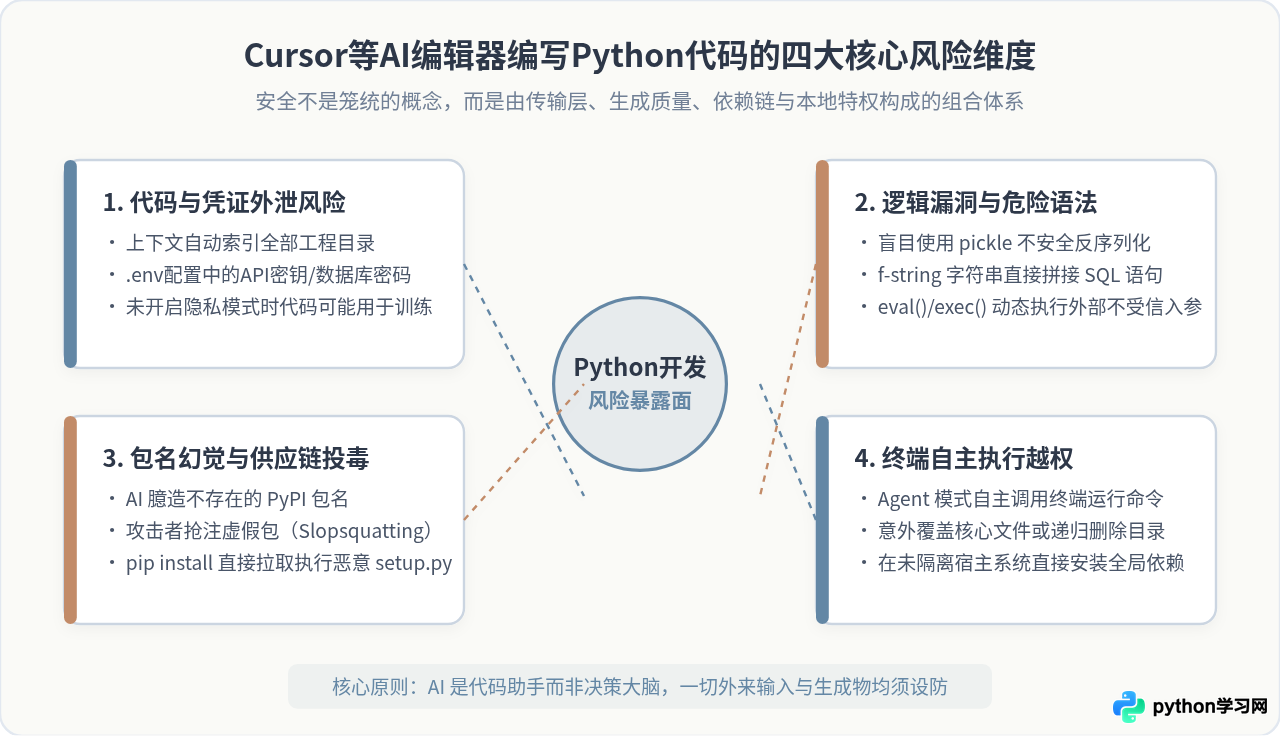
很多开发者在初次接触 Cursor 时,往往把“安全”简单等同于“代码会不会被上传并公开”。事实上,AI 编程工具引入的安全挑战是多层级的。从数据离开本地的那一刻起,到代码生成并在本地机器上被解释执行,整个生命周期涵盖四个独立的风险暴露面:
- 数据传输与云端留存风险:编辑器在理解项目逻辑时,会将上下文代码切片传输至模型服务端。若未明确开启隐私协议,代码片段可能被留存甚至用于大模型再训练。
- AI 生成代码的固有逻辑漏洞:大语言模型基于概率匹配输出代码,天生优先追求“语法可用”与“功能跑通”,对防御性编程、边界检查和动态安全漏洞缺乏天然直觉。
- 第三方库幻觉与供应链投毒(Slopsquatting):当处理冷门需求时,AI 容易凭空捏造看似规范但实际不存在的 PyPI 包名。一旦黑客抢先注册并植入恶意代码,盲目安装将直接沦陷。
- 终端 Agent 模式的越权执行:在 Cursor 的 Composer 或 Agent 模式中,AI 拥有调用本地 Terminal 执行 shell 脚本与修改文件的能力,一旦失控可能引发本地数据损毁。
二、深入解析:Python 语言特性为何放大了安全漏洞?
Python 作为一门动态解释型语言,语法极度灵活、生态极度繁荣,但这种便利性也恰恰容易被 AI 生成的“低级代码”放大。统计发现,Cursor 等工具在编写 Python 逻辑时,极易陷入以下三类典型缺陷:
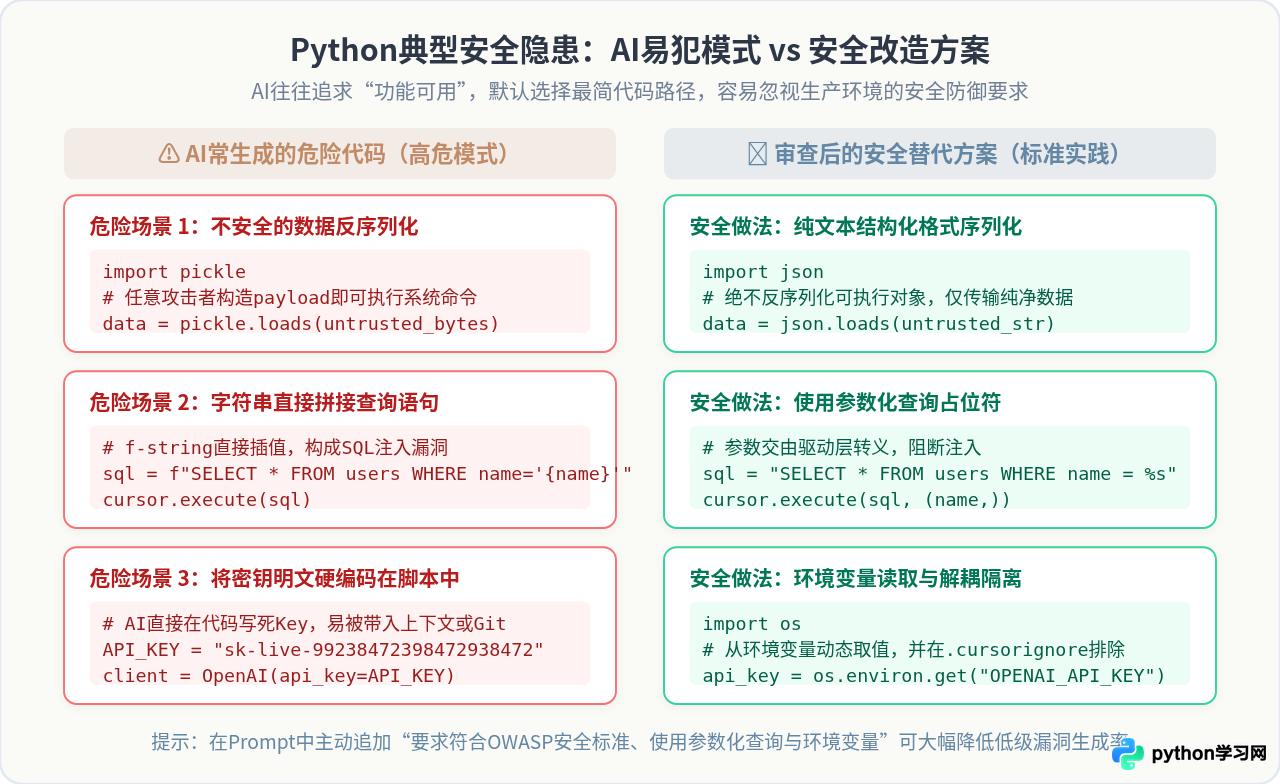
1. 滥用不安全的对象反序列化
在处理数据持久化或跨进程通信时,AI 往往倾向于直接调用 Python 自带的 pickle 模块。然而,pickle 的机制是在加载二进制流时重建对象,如果反序列化了来自客户端或外部网络的数据,攻击者只需构造一个重写了 __reduce__ 方法的恶意载荷,即可在反序列化瞬间实现任意命令执行(RCE):
# ⚠️ 常见危险代码:AI 倾向于快速调用 pickle
import pickle

def handle_user_data(payload_bytes):
    # 只要数据源不可信,此行代码即可导致系统直接被攻击者完全控制
    return pickle.loads(payload_bytes)

# 🛡️ 正确防御实践:统一使用无状态、纯数据格式
import json

def handle_user_data_safe(payload_str):
    # 仅解析数据字典,不执行任何对象初始化与系统调用
    return json.loads(payload_str)
2. 字符串插值拼接引发的 SQL / 路径注入
为了直观展示变量与逻辑,AI 经常会自然而然地使用 f-string 或 % 操作符直接拼接 SQL 语句或文件系统路径。这种代码在本地单元测试中看起来运转自如,但在生产环境下,输入一个单引号或者 ../ 就足以击穿数据库与文件防护墙。
3. 凭据硬编码与环境变量泄露
当开发者要求“写一段调用外部 API 的脚本”时,AI 经常在模板中提供 API_KEY = "your_key_here"。许多初学者直接将真实凭据填入该变量中。一旦该文件被 Cursor 索引上传或意外提交到公共 Git 仓库,密钥即刻曝光。
三、不可忽视的供应链隐患:“包名幻觉”与投毒
在所有 AI 编程风险中,危害潜伏最深、最容易被开发者忽略的是包名幻觉(Package Hallucination)及其引发的供应链投毒风险。
大语言模型是基于概率预测下一个 token 的,当开发者询问某个偏门或复杂的 Python 业务功能时,AI 可能会根据命名常理组合出一个非常逼真但 PyPI 官方从未收录过的包名(例如 flask-auth-jwt-helper)。这种现象被称为 AI 幻觉。
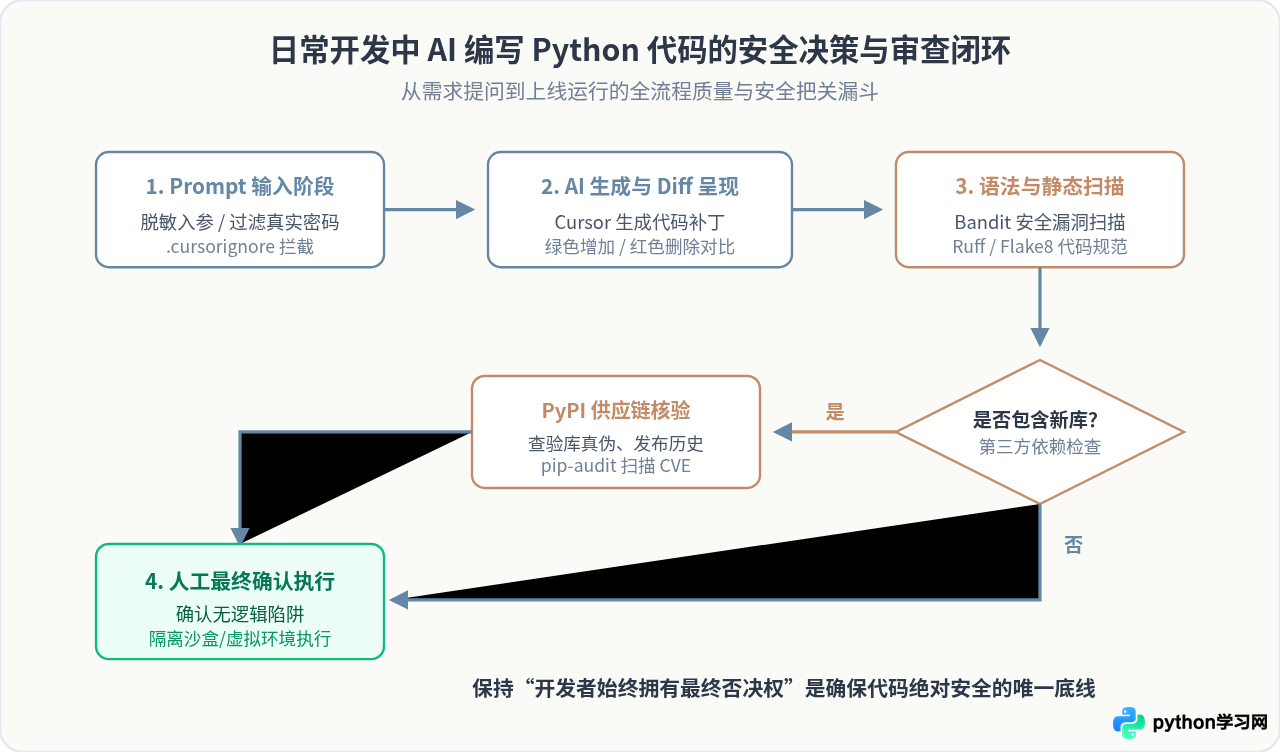
网络安全攻击者会定期抓取 AI 模型高频生成的虚构包名,抢先在官方仓库注册该包,并在其 setup.py 或 __init__.py 中埋入收集系统凭据、扫描 SSH 密钥并回传的恶意脚本。如果开发者在 Cursor 提示下直接在终端敲下 pip install [虚构包名],本地开发机便会在数秒内被完全渗透。
- 任何由 AI 推荐的非 Python 标准库包,在执行
pip install之前,必须先在官方网站pypi.org查验其发布时间、版本演进历史与下载热度。 - 若一个包刚发布几天、下载量极少,或没有任何 GitHub 关联开源主页,切勿安装。
- 在团队项目中使用
pip-audit或safety定期排查项目已引入的依赖漏洞。
四、四步实操:为 Cursor 配置安全防护罩
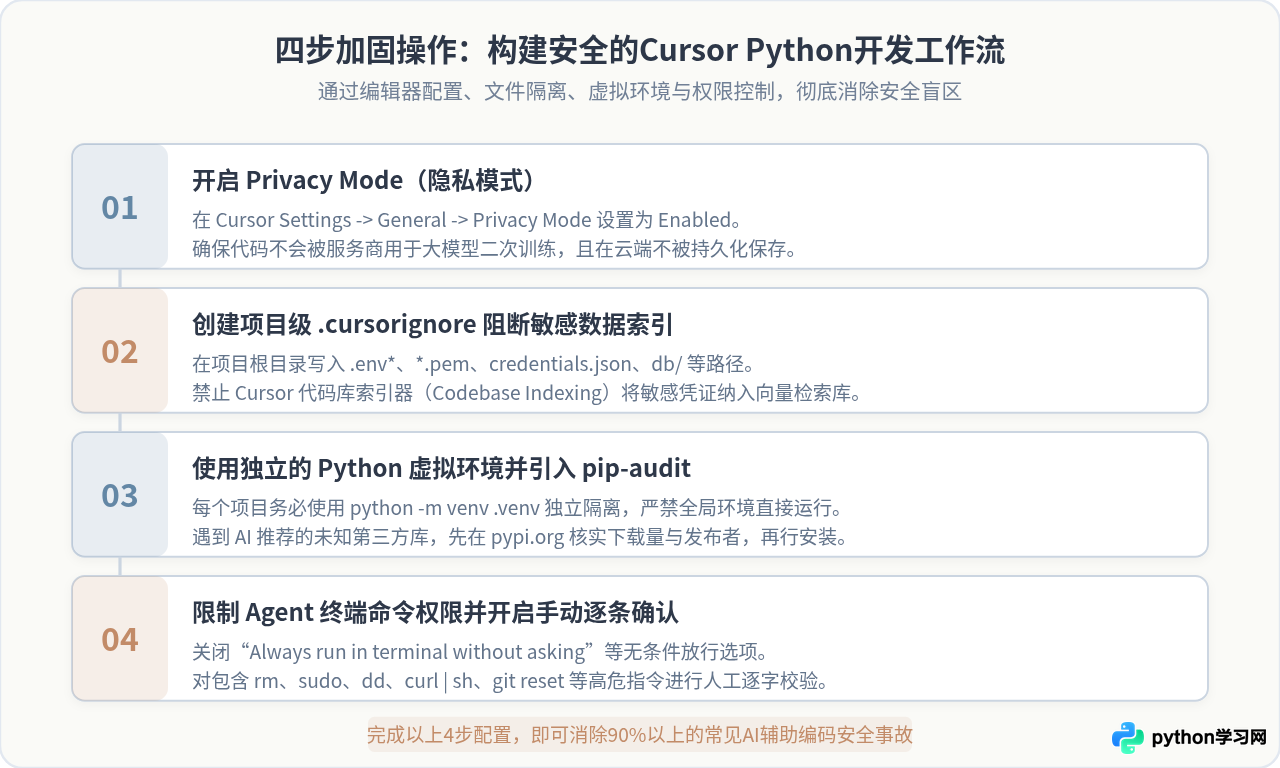
想要既享受 AI 带来的开发效率,又确保代码与环境安全,只需在本地完成以下四个针对性配置步骤:
第一步:检查并开启 Privacy Mode(隐私模式)
打开 Cursor 设置中心(Settings -> General),找到 Privacy Mode 选项,将其设置为 Enabled。在隐私模式下,你的代码、工程文件和提示词仅用于实时补全与对话推断,服务商承诺不会存储任何代码片段,更不会将其纳入后续基础模型的公共训练集。对于商业项目与涉密代码库,这是不可逾越的底线配置。
第二步:在项目根目录维护 .cursorignore
与 .gitignore 类似,Cursor 支持通过 .cursorignore 文件显式指定哪些文件严禁被 AI 索引与读取。这能从物理层面上阻止密钥、数据库转储文件被作为上下文打包上传:
# 项目根目录新建 .cursorignore
.env
.env.*
*.pem
*.key
credentials.json
secrets/
*.sqlite3
dump/
data/raw/
第三步:为项目配置独立的虚拟环境(venv)
切忌在操作系统全局的 Python 环境下直接由 AI 安装依赖或运行脚本。每个项目都应拥有隔离的虚拟沙盒:
# 1. 创建独立虚拟环境
python3 -m venv .venv

# 2. 激活虚拟环境
source .venv/bin/activate  # macOS / Linux
# 或 .venv\Scripts\activate  # Windows

# 3. 安装依赖审查工具
pip install pip-audit bandit
当虚拟环境与主系统隔离后,即便某个脚本产生局部异常,也不会污染全局环境变量与其他项目。
第四步:限制 Agent 终端命令的自动执行
在 Cursor 的 Composer 或智能助手交互时,若启用了终端交互能力,务必关闭“无须询问始终自动运行”(Auto-run terminal commands without confirmation)。每一次涉及文件系统改动、依赖安装或网络请求的终端命令,都必须经过开发者肉眼确认后再点击执行。
五、日常开发安全审查与执行决策闭环
配置好防护后,在编写 Python 代码的日常工作中,应当建立标准化的高效审查闭环。不要将 AI 视为可以直接交付的“外包工程师”,而应将其定位为“初级研发助理”——其输出必须经过静态审查与业务逻辑验证。
静态安全工具集成
在接受 AI 生成的代码补丁后,可借助自动化工具执行快速排查:
- Bandit:专为 Python 设计的 AST 安全静态分析工具,能一秒识别
eval、pickle、硬编码密码、调试模式开启等隐患。运行命令:bandit -r ./src - pip-audit:自动比对当前环境下所有已安装包与 PyPA 官方已知安全漏洞库(Advisories)。运行命令:
pip-audit
六、总结与安全检查清单
回答标题的核心问题:用 Cursor 等 AI 编辑器写 Python 代码完全可以做到安全,但前提是开发者必须承担起“最终守门人”的责任。
在每一次使用 AI 编辑器编写代码之前,建议对照以下检查清单进行自查:
| 检查维度 | 安全防线要求 | 确认状态 |
|---|---|---|
| 数据传输 | Cursor Settings 中的 Privacy Mode 处于开启状态 | 已开启 |
| 敏感信息 | .cursorignore 已配置,.env 与密钥文件未被索引 |
已隔离 |
| 环境隔离 | 使用独立的 Python 虚拟环境,非全局系统环境 | 已隔离 |
| 依赖真实性 | AI 推荐的新 package 已在 pypi.org 查证,非虚构投毒包 | 已核实 |
| 语法与逻辑 | 杜绝直接 SQL 拼接与 pickle 反序列化,已通过参数化改造 | 已审查 |
| 终端特权 | 关闭终端命令无脑自动执行,关键指令经人工逐字核验 | 已管控 |
AI 编辑器能够成倍提升 Python 编程的构思与代码编写速度,但代码的鲁棒性与安全性,始终建立在开发者严谨的安全意识与规范的操作流程之上。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









