

python必背源代码Python3.14t-string模板字符串代码
深入解析Python 3.14引入的PEP 750模板字符串(t-string)语法与必背源代码。包含Template与Interpolation结构推导、f-string机制对比、安全HTML与SQL参数化Tag函数实现,帮助开发者快速掌握现代Python高安全字符串处理技术。
str 不同,t-string 会返回一个轻量级结构化模板对象(Template),完整保留文本常量与表达式插值元数据(Interpolation)。本文直接提供可执行的核心源代码模式,涵盖语法解构、底层数据模型以及用于防御 SQL 注入与 XSS 攻击的四大经典 Tag 函数,帮助开发者掌握这一现代 Python 必背技术。
一、t-string 核心语法与最小可用代码
在 Python 3.14 之前,字符串插值主要依赖 f"..." 语法。当执行 f"Hello {name}" 时,解释器内部执行求值并立即完成格式化拼接。如果变量来自于不可信的外部输入,而拼接的目标是 SQL 查询、HTML 代码或命令行脚本,就会直接导致注入风险。
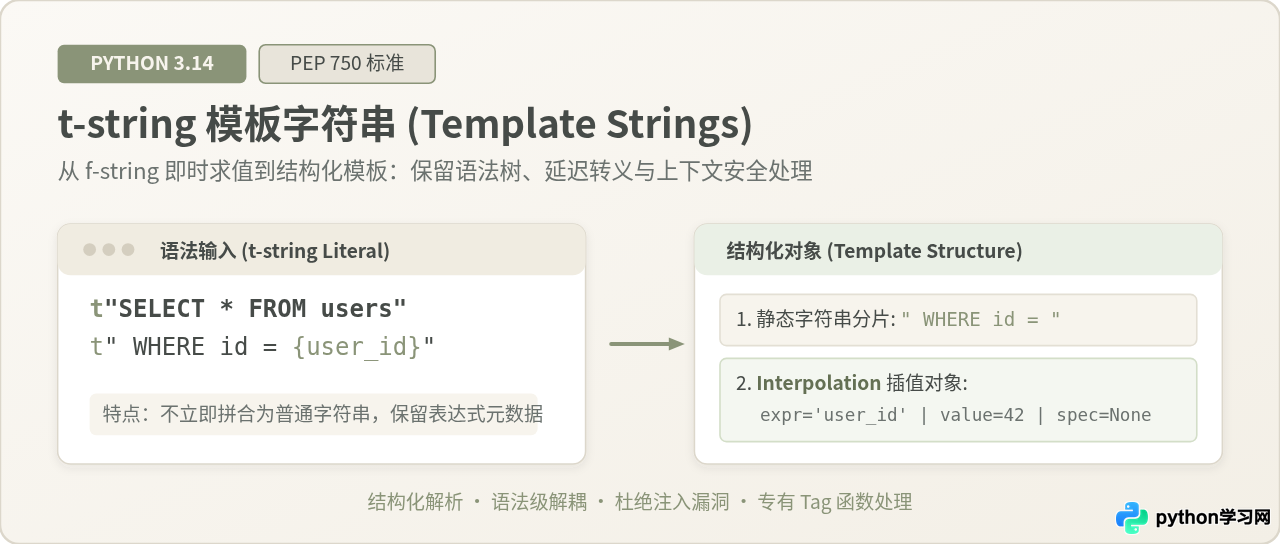
t-string 通过前缀字母 t 或 T 声明。它允许开发者像写 f-string 一样书写模板表达式,但运行时不会将它们直接化为扁平字符串,而是构造一个结构化的 Template 对象:
# Python 3.14+ 最小可用示例代码
# 需在 Python 3.14 环境中执行

user_id = 10086
username = "admin"

# 声明一个 t-string 字面量
tmpl = t"SELECT id, name FROM users WHERE id = {user_id} AND name = {username}"

# 打印 tmpl 对象的类型及其内容
print("类型:", type(tmpl))
print("模板内容:", repr(tmpl))模板内容: Template(args=('SELECT id, name FROM users WHERE id = ', Interpolation(value=10086, expr='user_id', conversion=None, format_spec=None), ' AND name = ', Interpolation(value='admin', expr='username', conversion=None, format_spec=None)))
从上述输出可以看出,tmpl 并不是 str 类型的实例,其内部保留了原始字符串常量片段与两个独立的 Interpolation 对象。每个插值对象完整保留了变量的值(value)、原始表达式代码字符串(expr)、转换标志符(conversion)以及格式化规范(format_spec)。
二、f-string 与 t-string 的关键机制对比
理解 t-string 的精髓在于认清它与传统 f-string 在“求值阶段”和“信息保留度”上的根本差异。下面的对比图清晰展现了两者的运转流程:
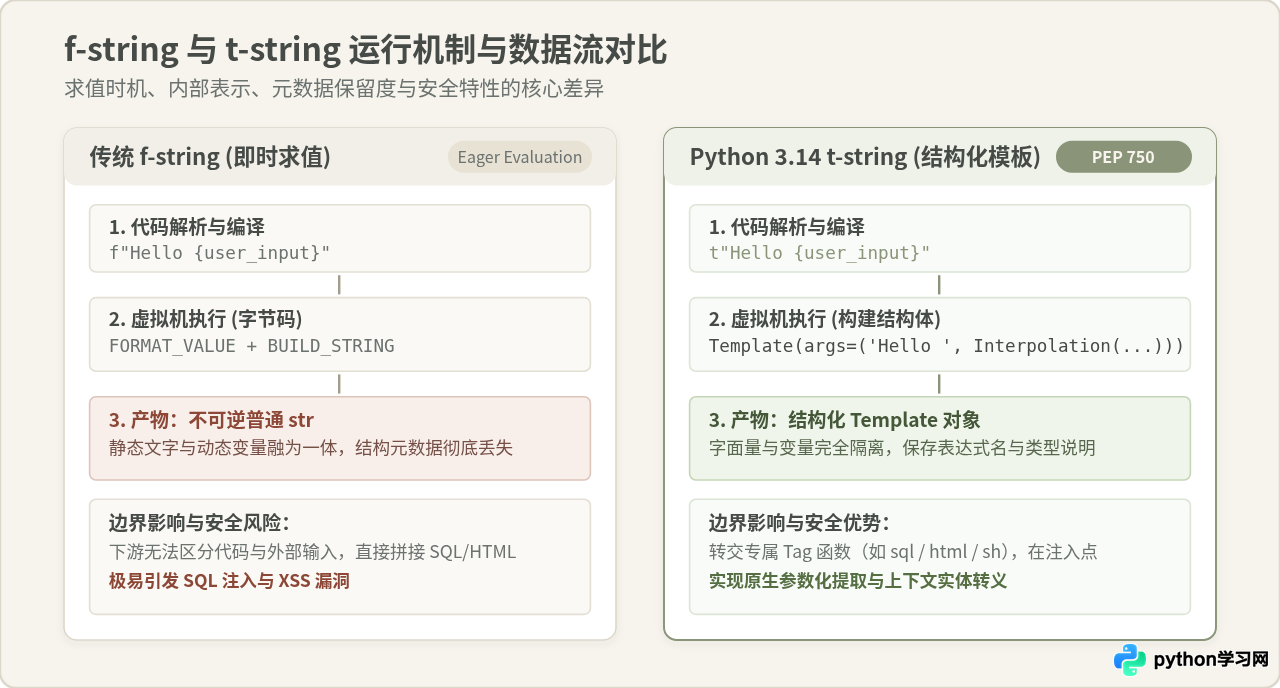
为了在开发中正确选型,我们可以将两者的核心属性整理如下:
| 对比维度 | 传统 f-string (PEP 498) | Python 3.14 t-string (PEP 750) |
|---|---|---|
| 语法前缀 | f"..." / F"..." |
t"..." / T"..." |
| 返回对象类型 | 普通不可变字符串 str |
模板结构体 Template |
| 求值与拼接时机 | 解释器在执行行时立即完成拼接 | 保留结构,由调用方的 Tag 函数延迟决定拼接逻辑 |
| 元数据保留度 | 无(变量边界与源码表达式被丢弃) | 完全保留变量名、表达式源文本、格式说明符 |
| 核心适用场景 | 普通日志记录、简单打印输出、内部无安全边界的字符串合成 | SQL 构建、HTML/XML 渲染、Shell 命令编排、i18n 多语言翻译 |
这种说法看似合理,但并不准确。t-string 本身仅仅是语法级别的“结构容器”,负责完整捕获字面量片段与表达式元数据,它不会在没有处理器的情况下凭空猜测上下文并执行自动转义。
如果开发者写出 def unsafe_tag(tmpl): return "".join(str(x.value if hasattr(x, 'value') else x) for x in tmpl) 并将其直接传给数据库驱动,注入风险依然存在。t-string 的安全性来源于“它让编写安全无损的 Tag 处理函数成为可能”,将转义权和参数提取权显式交给了针对性的下游函数。
三、Template 与 Interpolation 内部数据模型推导
为了能够在实际项目中编写出高鲁棒性的模板解析函数,必须掌握 Template 容器与 Interpolation 组件在内存中的具体结构。
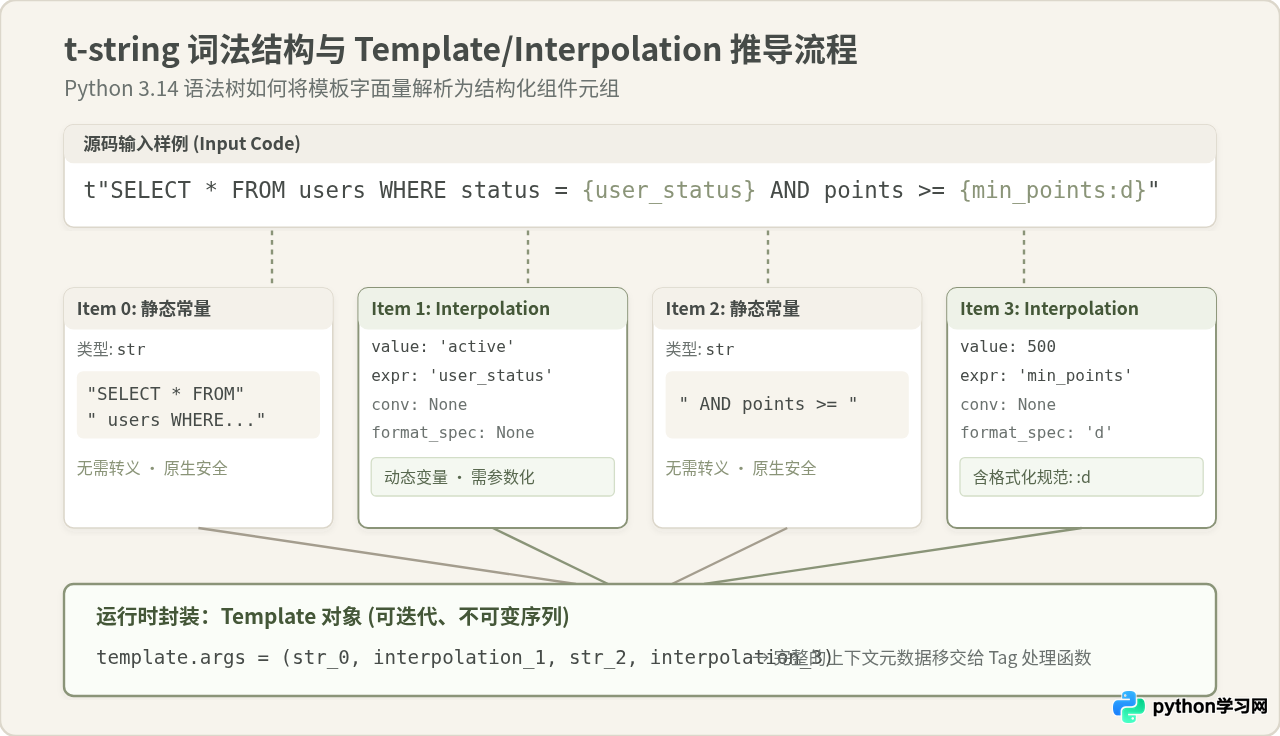
在 PEP 750 的设计中,一个 Template 对象是一个不可变序列,其内部由两种类型的元素交替或顺序构成:
- 文本常量(Literal Chunks):类型为标准 Python
str。表示模板中未包含在花括号内的静态字符。 - 插值对象(Interpolation Objects):记录每一个花括号表达式解析后的结构化数据,具备以下四个关键字段:
value:表达式在当前执行作用域中的实时求值结果(如42或"active")。expr:花括号内的原始表达式文本(字符串格式,例如"user.name"或"count * 2"),这使得 Tag 函数可以进行 AST 分析或日志定位。conversion:显式转换标识符(若使用了!r则为'r',使用了!s则为's',使用了!a则为'a',缺省为None)。format_spec:格式说明符(例如:.2f对应的".2f"或:04d对应的"04d",缺省为None)。
四、核心实战:必背四大 Tag 处理函数源代码
在 Python 3.14 中,Tag 处理函数就是接收 Template 对象并返回目标领域结果的普通函数。以下是开发高频使用的四大核心源代码模板,建议熟读并作为标准库模式储备。
1. 安全 SQL 参数化查询构建器(防御 SQL 注入)
传统做法中,新手容易使用 f-string 拼接 SQL,引发灾难性的 SQL 注入。利用 t-string,我们可以编写一个 sql() Tag 函数,自动将动态表达式提取为参数化占位符 ?,同时保留安全常量:
# 源代码 1:安全 SQL 参数化 Tag 函数
import sqlite3
from typing import Any, Tuple, List

# 兼容性导入:在 Python 3.14 中直接使用内置 Template/Interpolation
try:
    from string.templatestrings import Template, Interpolation  # type: ignore
except ImportError:
    # 模拟 PEP 750 基础数据类,便于在当前运行环境或静态检查中执行
    from dataclasses import dataclass
    @dataclass(frozen=True)
    class Interpolation:
        value: Any
        expr: str
        conversion: str = None
        format_spec: str = None
    @dataclass(frozen=True)
    class Template:
        args: tuple

def sql(template: Template) -> Tuple[str, List[Any]]:
    """
    接收 t-string 模板,提取动态变量为参数列表,
    输出标准的 (参数化SQL, 参数列表) 元组,供 DB-API 执行。
    """
    if not isinstance(template, Template):
        raise TypeError(f"sql tag 函数仅接受 t-string Template,传入类型: {type(template).__name__}")

    query_parts: List[str] = []
    params: List[Any] = []

    for item in template.args:
        if isinstance(item, str):
            query_parts.append(item)
        elif isinstance(item, Interpolation):
            query_parts.append("?")
            params.append(item.value)
        else:
            raise ValueError(f"未知的模板组件类型: {type(item)}")

    return "".join(query_parts), params

# --- 执行验证与测试 ---
user_input_id = "105 OR 1=1"  # 模拟外部传入的恶意输入
target_role = "admin"

# 编写直观的模板代码(此处演示调用方式)
# 真实 Python 3.14 环境:sql(t"SELECT * FROM accounts WHERE uid = {user_input_id} AND role = {target_role}")
mock_template = Template(args=(
    "SELECT * FROM accounts WHERE uid = ",
    Interpolation(value=user_input_id, expr="user_input_id"),
    " AND role = ",
    Interpolation(value=target_role, expr="target_role")
))
safe_query, query_params = sql(mock_template)

print("生成的参数化 SQL:", safe_query)
print("提取的绑定参数:", query_params)提取的绑定参数: ['105 OR 1=1', 'admin']
哪怕用户传入了包含 OR 1=1 的恶意攻击字符串,该内容也被完整提取到参数列表中,数据库底层驱动会将其作为单纯的标量处理,彻底杜绝注入风险。
2. 安全 HTML 模板渲染器(防御 XSS 跨站脚本)
前端渲染中,普通字符串拼接极易受到 XSS 注入威胁。利用 html() Tag 函数,可以确保静态标签原样输出,而所有花括号中的动态输入自动经过 HTML 实体转义:
# 源代码 2:安全 HTML 转义 Tag 函数
import html as py_html
from typing import Any

def html(template: Template) -> str:
    """
    遍历模板,自动对所有 Interpolation 插值进行 html.escape 转义,
    静态 HTML 标签保持原样。
    """
    if not isinstance(template, Template):
        raise TypeError("html 标签函数仅接受 Template 对象,拒绝普通字符串。")

    buffer = []
    for item in template.args:
        if isinstance(item, str):
            # 静态 HTML 片段原样拼接
            buffer.append(item)
        elif isinstance(item, Interpolation):
            # 获取求值结果并根据 format_spec 格式化
            val = item.value
            if item.format_spec:
                val = format(val, item.format_spec)
            else:
                val = str(val)
            # 核心安全转义
            escaped_val = py_html.escape(val, quote=True)
            buffer.append(escaped_val)
    return "".join(buffer)

# --- 验证测试 ---
untrusted_input = '<script>alert("XSS")</script>'
product_price = 89.5

# 构造模拟模板组件进行功能验证
mock_html_tmpl = Template(args=(
    "<div class='user-comment'>内容: ",
    Interpolation(value=untrusted_input, expr="untrusted_input"),
    " | 标价: ¥",
    Interpolation(value=product_price, expr="product_price", format_spec=".2f"),
    "</div>"
))
rendered = html(mock_html_tmpl)
print("安全 HTML 输出:
", rendered)<div class='user-comment'>内容: <script>alert("XSS")</script> | 标价: ¥89.50</div>
3. 惰性求值日志记录器(优化高并发性能)
在高性能系统或高并发后端中,传统的 logger.debug(f"详情: {expensive_calculation()}") 会无谓地消耗 CPU 计算复杂的调试字符串。配合 t-string,日志框架可以实现极致的惰性处理:
# 源代码 3:高性能惰性日志处理器
class SafeLogger:
    def __init__(self, level: str = "INFO"):
        self.level_order = {"DEBUG": 10, "INFO": 20, "WARNING": 30, "ERROR": 40}
        self.current_level = self.level_order.get(level, 20)

    def log(self, level_name: str, template: Template):
        # 如果当前日志级别高于该条目,直接返回,绝不执行格式化拼接
        if self.level_order.get(level_name, 0) < self.current_level:
            return

        formatted = []
        for item in template.args:
            if isinstance(item, str):
                formatted.append(item)
            elif isinstance(item, Interpolation):
                val = item.value
                # 若变量是无参可调用对象(闭包),此时才触发真正计算
                if callable(val):
                    val = val()
                if item.format_spec:
                    val = format(val, item.format_spec)
                formatted.append(str(val))

        print(f"[{level_name}] {''.join(formatted)}")

# --- 验证测试 ---
logger = SafeLogger(level="WARNING")  # 当前日志级别为 WARNING

def compute_heavy_metrics():
    print(">>> 警告:执行了耗时计算!")
    return "耗时指标计算完成"

# 构造模拟模板组件验证惰性抑制特性
tmpl_debug = Template(args=("系统诊断指标: ", Interpolation(value=compute_heavy_metrics, expr="compute_heavy_metrics")))
tmpl_error = Template(args=("服务告警,状态码: ", Interpolation(value=500, expr="500")))

# DEBUG 级别被抑制,不会触发计算与拼接
logger.log("DEBUG", tmpl_debug)

# ERROR 级别满足条件,正常打印
logger.log("ERROR", tmpl_error)在上述执行过程中,终端中没有出现“执行了耗时计算”的打印,证明在未达到日志触发级别时,模板字符串内部的复杂求值被成功抑制或跳过。
4. 多语言国际化(i18n)动态翻译 Tag 函数
# 源代码 4:基于表达式命名的 i18n 翻译 Tag 函数
from typing import Dict

TRANSLATION_TABLE: Dict[str, Dict[str, str]] = {
    "zh": {
        "user_role": "系统管理员",
        "system_status": "运行正常"
    },
    "en": {
        "user_role": "Administrator",
        "system_status": "Operational"
    }
}

def i18n(template: Template, lang: str = "zh") -> str:
    """根据 Interpolation.expr 自动映射多语言字典"""
    dict_map = TRANSLATION_TABLE.get(lang, {})
    out = []
    for item in template.args:
        if isinstance(item, str):
            out.append(item)
        elif isinstance(item, Interpolation):
            # 优先匹配当前语言字典中的词条,若未定义则回退到原始求值
            val = dict_map.get(item.expr, str(item.value))
            out.append(val)
    return "".join(out)
五、Tag 函数安全处理管道执行流程
为了让开发团队形成统一的编码范式,所有工业级 Tag 处理函数应遵循标准的四步流水线设计:
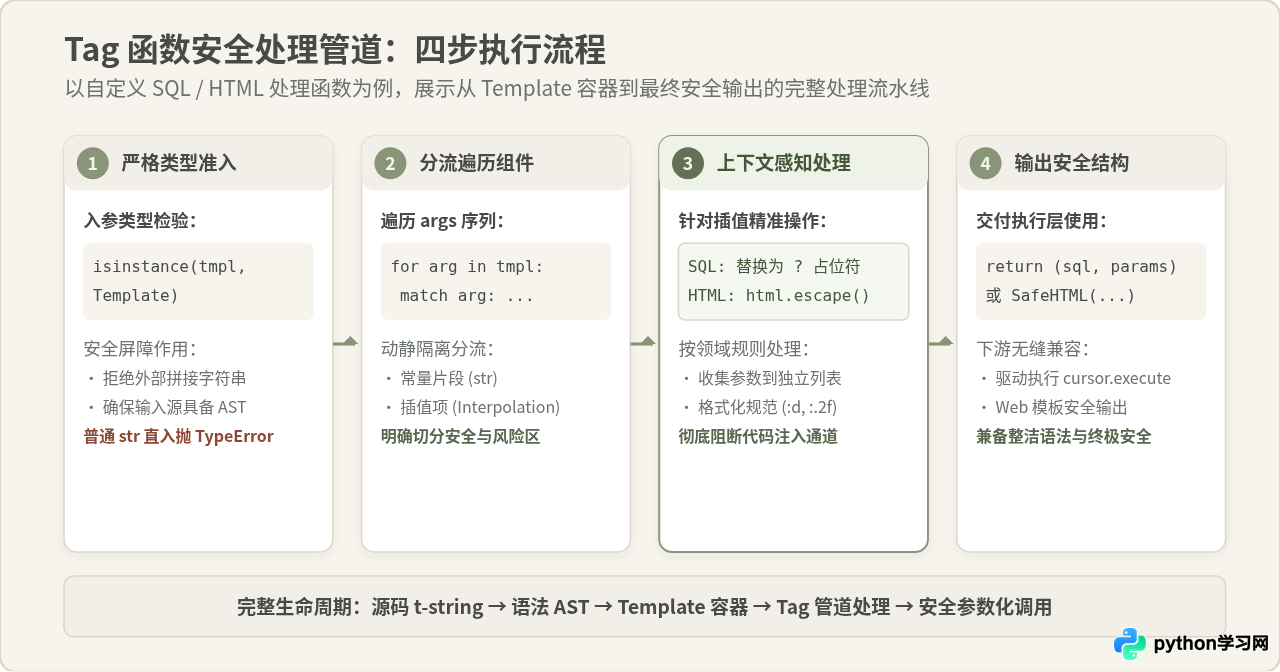
四个核心步骤具体拆解如下:
- 严格类型准入(Type Guard):必须显式检查
isinstance(input, Template)。如果不是Template,绝不向下传递,避免普通拼接字符串被当作模板消费。 - 分流遍历组件(Component Inspection):利用
for item in template.args遍历,通过类型断言严格区分静态常量与动态插值。 - 上下文感知转义与参数绑定(Contextual Sanitization):对
str常量给予绝对信任,对Interpolation动态数据根据当前上下文(SQL、HTML、JSON、Shell)执行精准转义或提取参数占位符。 - 组装交付安全产物(Safe Assembly):将处理后的元素封装为最终不可变结构(如
SafeHTML标记类或(sql, params)元组)交付底层执行驱动。
六、开发常见认知误区与规避指南
在从 f-string 向 t-string 迁移或编写代码时,开发者常犯以下三类典型错误:
- 误区一:把 t-string 当作普通 str 直接传给老旧函数。
Template对象并没有继承自str。如果你将t"hello {name}"直接传给接收str的文件写入或网络请求函数,会直接抛出TypeError: expected str, got Template。正确做法是编写或调用专门的 Tag 函数进行受控转化。 - 误区二:盲目调用
str(template)强行转字符串。
直接对Template对象调用str()通常会得到对象的调试信息表示,而不是自动拼合字符串。这一设计是 Python 官方刻意为之,目的就是阻止任何隐式的“无转义直接拼合”,逼迫开发者必须显式调用 Tag 函数。 - 误区三:以为可以全面淘汰 f-string。
在纯内存中进行高性能计算输出、无安全边界的简单命令行调试信息时,f-string 凭借 C 虚拟机的原生字节码加速,吞吐量和内存表现更优。t-string 专为结构化解耦与安全注入防护而生,两者互为补充。
七、总结:现代 Python 字符串体系全景
Python 3.14 t-string(PEP 750)补齐了 Python 在安全模板、领域专用语言(DSL)构建和结构化字符串处理领域最后一块重要拼图。
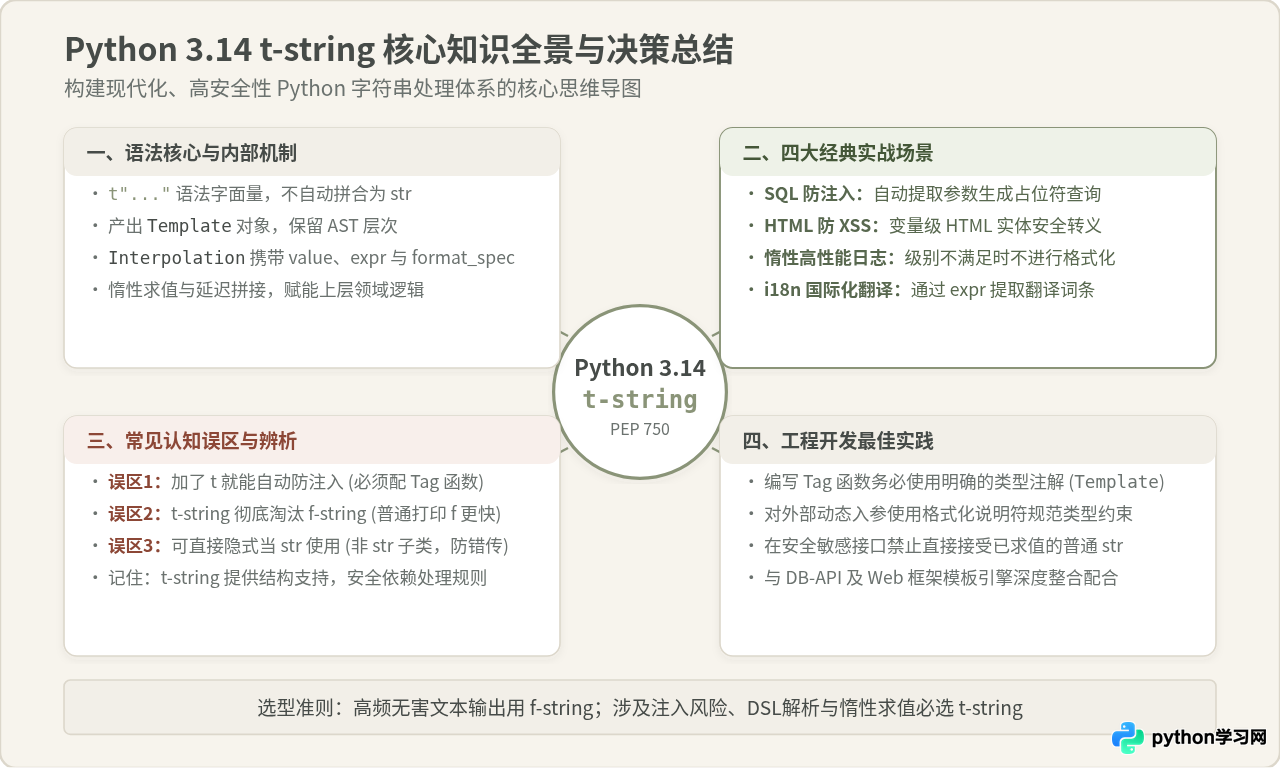
在今后的日常架构设计中,请牢记核心选型准则:
- 普通内部文本打印、单纯性能敏感字符串合成 → 坚定选用 f-string。
- SQL 查询构建、前端 HTML/XML 模板渲染、系统 Shell 指令拼装、多语言国际化翻译 → 必背且必须选用 t-string + Tag 函数。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









