

Python passlib库统一管理多种密码哈希算法
本文详细讲解如何使用 Python 的 passlib 库通过 CryptContext 统一管理多种密码哈希算法,实现密码验证、动态哈希升级与老旧算法的平滑迁移。
在用户系统演进过程中,密码存储方案往往需要从早期的弱算法或旧标准向现代安全算法迁移。Python 的 passlib 库通过核心类 CryptContext,提供了统一封装多种密码哈希算法的能力,使系统能够在同一个入口下完成密码校验、新用户哈希生成以及老旧哈希的动态平滑升级,无需强迫所有用户强制重置密码。
一、为什么需要统一管理密码哈希算法
很多系统在初期可能直接采用了单一的哈希函数(如 SHA-256 加盐,甚至更早期的 MD5)。随着安全标准的提高与硬件算力的提升,这些算法已不再符合现代对抗离线彩虹表和暴力破解的要求。现代安全标准普遍推荐使用具有工作因子和内存硬度的算法,例如 Argon2、Bcrypt 或 PBKDF2。
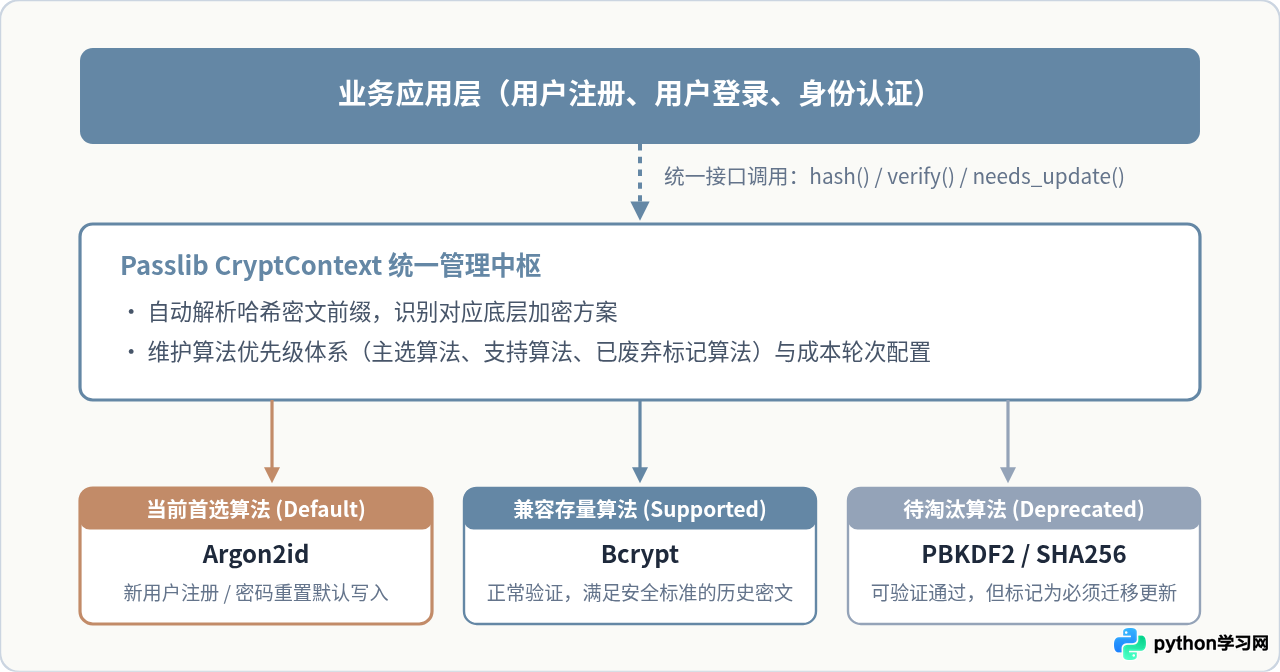
如果业务系统直接在登录校验代码中硬编码某一种算法,一旦需要更换加密算法,就会面临两难局面:直接切换算法会导致旧用户由于哈希格式不匹配而无法登录;如果要求所有用户重置密码,则会带来极差的用户体验和用户流失风险。因此,系统需要一个能够同时识别多种历史算法、并能自主判断当前哈希是否需要升级的管理中枢。
二、安装依赖与构建 CryptContext
passlib 本身是一个抽象管理框架,底层依赖具体的哈希后端库以获得最高计算性能。推荐根据实际使用的算法安装对应的扩展后端:
# 基础安装并引入 argon2 与 bcrypt 支持
pip install passlib argon2-cffi bcrypt
安装完成后,核心步骤是实例化一个 CryptContext 对象。在配置中,可以通过 schemes 列表声明系统支持的所有哈希算法,按由新到旧的顺序排列。排在列表第一位的算法将自动成为新哈希生成的默认选项;同时,通过 deprecated="auto" 可以把除首位之外的其他算法(或者显式指定的算法)标记为待淘汰状态。
from passlib.context import CryptContext

# 构建统一密码上下文
pwd_context = CryptContext(
    schemes=["argon2", "bcrypt", "pbkdf2_sha256"],
    deprecated="auto"
)
在上述配置中:
schemes:定义了当前上下文允许处理的算法集合。列表中的第一个项目argon2为默认算法。deprecated="auto":将所有非默认算法自动判定为“已弃用”。这意味着存量用户使用bcrypt或pbkdf2_sha256登录时仍可正常比对,但后续检测会提醒系统应将其替换为新算法。
三、核心操作:哈希生成与密码校验
统一管理后,业务模块不再直接调用底层的 bcrypt.hashpw 或 hashlib,而是统一通过 pwd_context 提供的 API 完成所有密码操作。
1. 生成密码哈希(用户注册)
调用 pwd_context.hash(secret) 时,passlib 会自动选用列表中的第一项算法,生成加盐并包含算法元信息的哈希字符串:
raw_password = "UserSecretPassword#2026"

# 生成哈希字符串
new_hash = pwd_context.hash(raw_password)
print("生成的哈希字符串:", new_hash)
# 示例输出形如:
# $argon2id$v=19$m=65536,t=3,p=4$qUeL3b...$x9VwK...
2. 密码比对校验(用户登录)
无论数据库中存入的是早期生成的 PBKDF2 哈希,还是中期生成的 Bcrypt 哈希,或者是最新的 Argon2 哈希,应用层统一调用 pwd_context.verify(secret, hash)。passlib 会自动根据哈希字符串的特征标识(如 $argon2id$、$2b$ 或 $pbkdf2-sha256$)选择对应的底层算法进行运算,无需开发人员手写条件判断:
# 校验密码是否正确
is_valid = pwd_context.verify(raw_password, new_hash)
print("密码验证结果:", is_valid)  # 输出: True

# 错误密码校验
is_valid_wrong = pwd_context.verify("WrongPassword", new_hash)
print("错误密码验证结果:", is_valid_wrong)  # 输出: False
四、核心机制:基于 needs_update 的平滑密码迁移
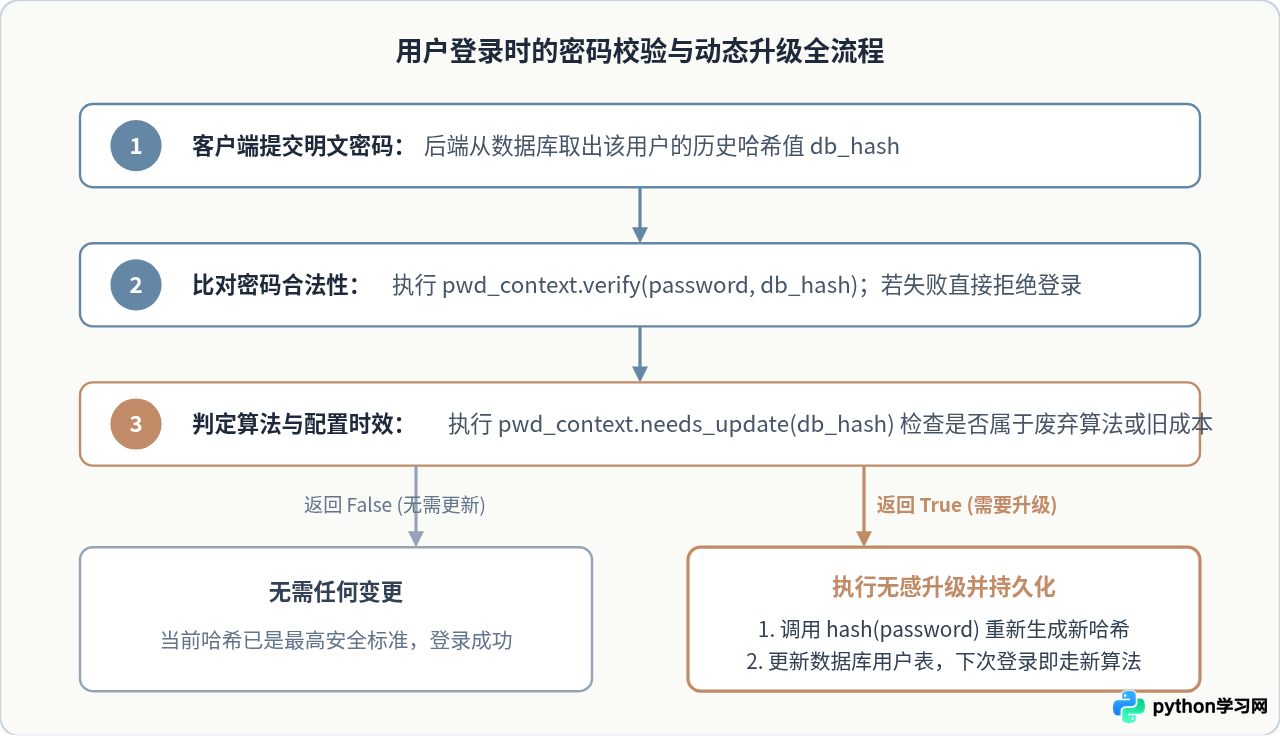
统一管理的最大价值在于实现无感知的平滑密码迁移。密码哈希是单向不可逆计算,服务端无法在后台批量将旧算法哈希转换为新算法哈希。唯一的升级时机是用户主动输入正确明文密码完成登录的瞬间。
passlib 提供了 pwd_context.needs_update(hash) 方法。只要哈希满足以下任意一种情况,该方法就会返回 True:
- 当前哈希所使用的算法属于被标记为
deprecated的老旧算法。 - 当前哈希使用的算法虽然是当前算法,但其安全参数(如 bcrypt 的
rounds轮次)低于当前上下文配置的最新基线。
平滑迁移业务代码示例
以下为一个模拟数据库用户校验与自动升级的完整逻辑:
from passlib.context import CryptContext

# 定义支持升级演进的密码上下文
pwd_context = CryptContext(
    schemes=["argon2", "bcrypt", "pbkdf2_sha256"],
    deprecated="auto"
)

# 模拟数据库中存储的一位老用户的旧 PBKDF2 哈希
mock_user_db = {
    "username": "zhangsan",
    # 历史遗留的 PBKDF2 哈希密文
    "password_hash": "$pbkdf2-sha256$29000$N2IxY2Q$Kz8q/..."
}

def authenticate_and_upgrade(username, input_password):
    user = mock_user_db.get(username)
    if not user:
        return False, "用户不存在"

    current_hash = user["password_hash"]

    # 步骤 1: 验证密码正确性(passlib 自动识别旧算法进行比对)
    if not pwd_context.verify(input_password, current_hash):
        return False, "密码错误"

    # 步骤 2: 检查当前哈希是否属于弃用算法或低于推荐安全参数
    if pwd_context.needs_update(current_hash):
        # 步骤 3: 使用当前的默认算法(argon2)重新计算哈希
        upgraded_hash = pwd_context.hash(input_password)
        # 步骤 4: 更新数据库中的持久化记录
        user["password_hash"] = upgraded_hash
        print(f"[系统提示] 用户 {username} 的密码哈希已自动无感升级为新算法!")

    return True, "认证成功"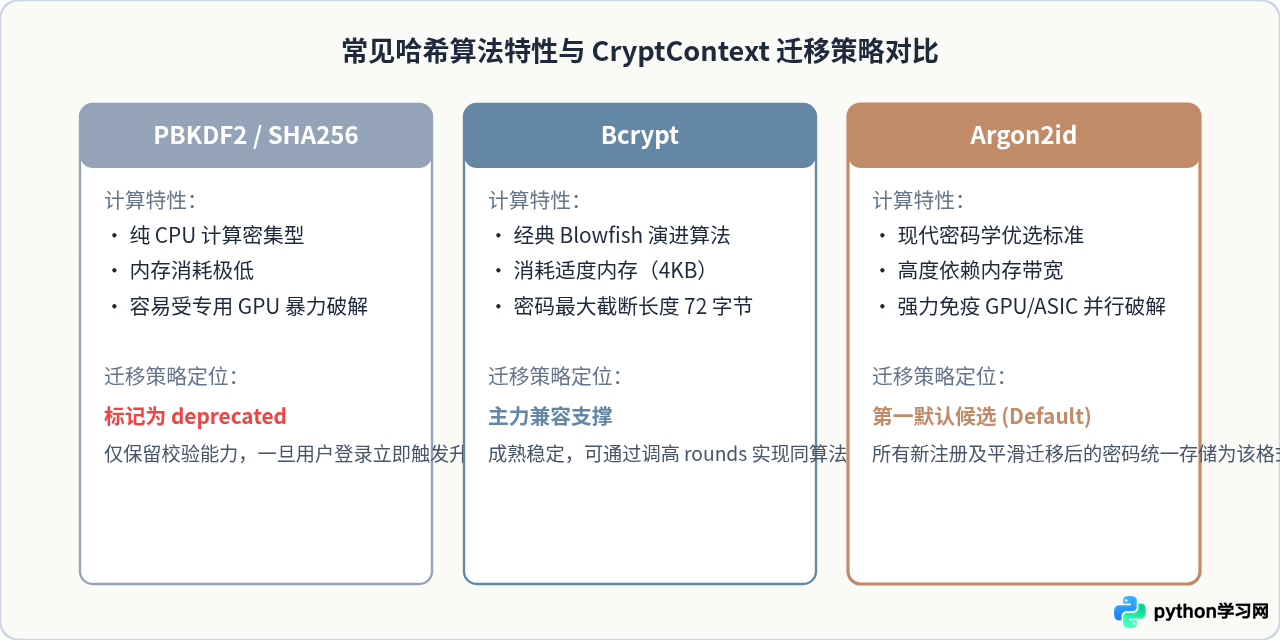
五、参数调优与细粒度选项配置
除了多算法之间的切换,同一算法随着服务器硬件性能的提升,也需要逐步提高哈希计算难度(Cost Factor)。例如,将 Bcrypt 的计算轮次从 10 逐步提升到 12,或者调整 Argon2 的内存与时间开销。
CryptContext 允许通过针对特定算法的命名参数设置细粒度规则:
pwd_context = CryptContext(
    schemes=["argon2", "bcrypt"],
    # 指定 argon2 参数
    argon2__memory_cost=65536,  # 64 MB 内存消耗
    argon2__time_cost=3,        # 迭代轮次
    argon2__parallelism=4,      # 并行线程数
    # 指定 bcrypt 参数
    bcrypt__default_rounds=12,  # 提高计算轮次
    bcrypt__min_rounds=10       # 低于此轮次的密文也将触发 needs_update
)
当配置了 bcrypt__min_rounds=10 且默认轮次为 12 时,即便存量用户使用的就是 Bcrypt 算法,如果之前是用 8 轮计算生成的密文,pwd_context.needs_update(old_bcrypt_hash) 也会准确返回 True,引导系统重新用更高轮次或默认的 Argon2 进行重新哈希。
六、生产环境常见问题与避坑要点
- 不要手动处理 Salt(盐值):
passlib会自动使用加密学安全的伪随机数发生器(如os.urandom)为每个密码独立生成盐值,并将其直接编码进输出字符串中。请勿在业务代码中额外手动拼盐。 - 当心 Bcrypt 的 72 字节截断问题:Bcrypt 原生算法仅处理前 72 字节密码,超长密码会被自动截断。如果系统中用户可能设置极长口令(例如长密码串或多词组口令),应优先选用
argon2作为首选算法。 - 确保底层 CFFI 扩展正确编译:纯 Python 实现的哈希算法效率极低,在生产环境中运行前,必须检查
argon2-cffi或bcrypt是否正常启用了 C/Rust 扩展库,避免因纯 Python 回退导致登录接口吞吐量严重下降。 - 异步任务与只读从库陷阱:密码平滑升级伴随着数据库写操作。如果用户认证逻辑运行在数据库只读副本节点上,则需要将升级写回操作分发至主库,或者通过后台异步任务更新,避免主从同步延迟引发写冲突。
七、总结
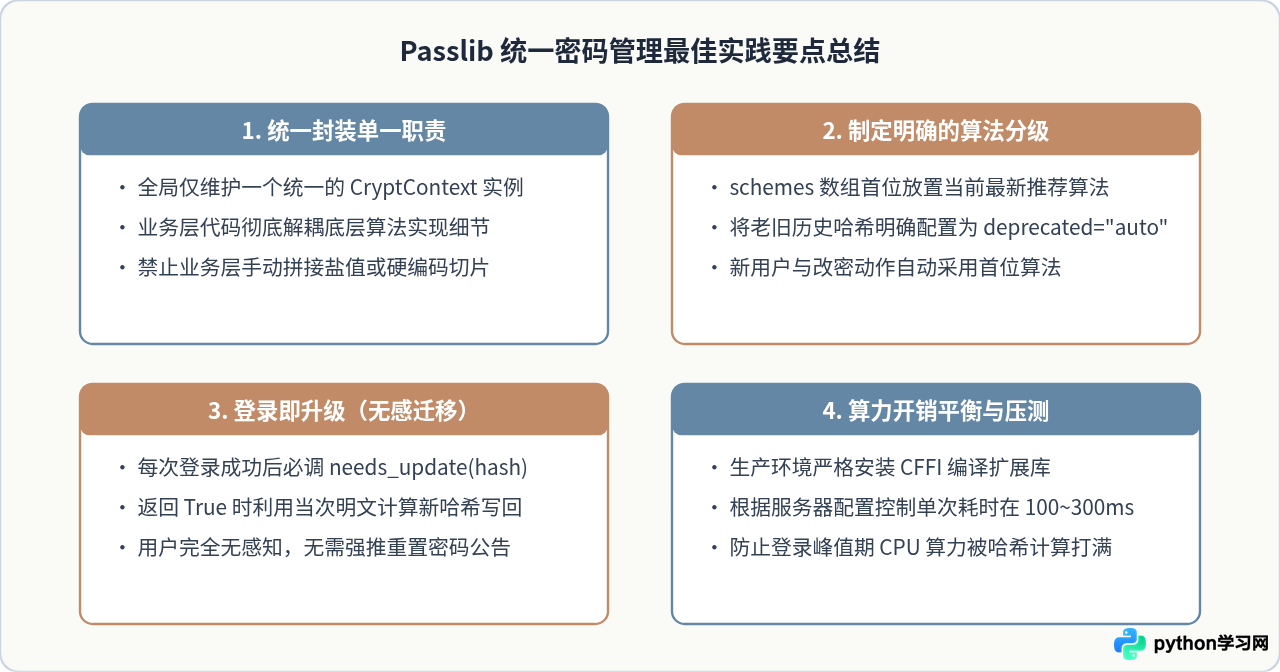
密码存储安全是一个持续演进的过程。通过引入 passlib 的 CryptContext,开发团队可以将繁杂的多版本哈希比对与动态升级逻辑沉淀在基础设施层。配合 verify() 与 needs_update() 的联动机制,既能够以渐进的方式淘汰旧算法,又能让新注册用户即刻享受到现代高安全性哈希算法的防护,实现安全架构的稳步演进。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









