

Python API签名中MD5与SHA256算法的选择与区别
深入对比Python API签名实现中MD5与SHA256算法的原理差异、安全边界、性能开销与选型依据,并提供规范的Python代码实现与常见安全防范方案。
一、API签名的核心目标与基本运行机制
在无状态的HTTP/HTTPS通信中,仅靠API Key(公钥标识)无法保证请求在传输过程中未被中间人篡改。API签名的核心目标不是“加密数据”,而是“验证完整性(Data Integrity)”与“鉴别发送方(Authentication)”。
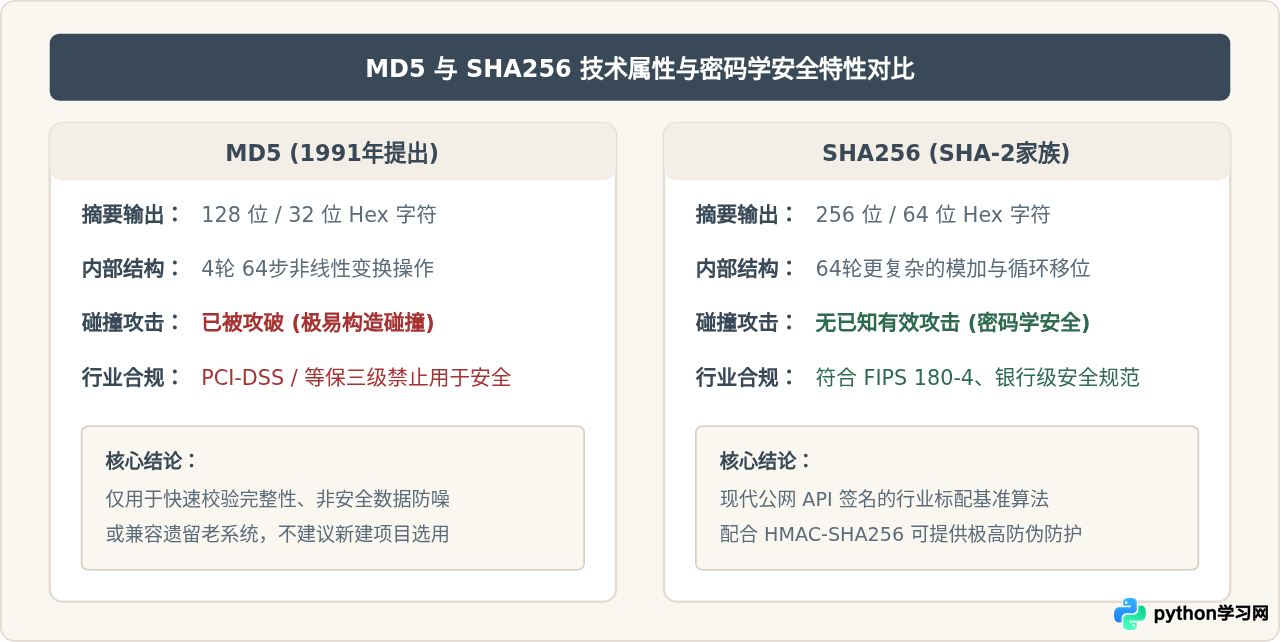
典型的签名机制依赖“共享密钥(Secret Key)”。客户端将业务参数、时间戳、随机数按照双方约定的规则进行键名升序排序,拼装为标准规范字符串(Canonical String),再融入双方私下持有的Secret,通过单向散列函数计算出一段固定长度的特征字符串(即签名),最后随HTTP请求一同发出。服务端收到请求后,用同样的规则重新计算一次签名并比对是否完全一致。
二、MD5 与 SHA256 算法的核心技术区别
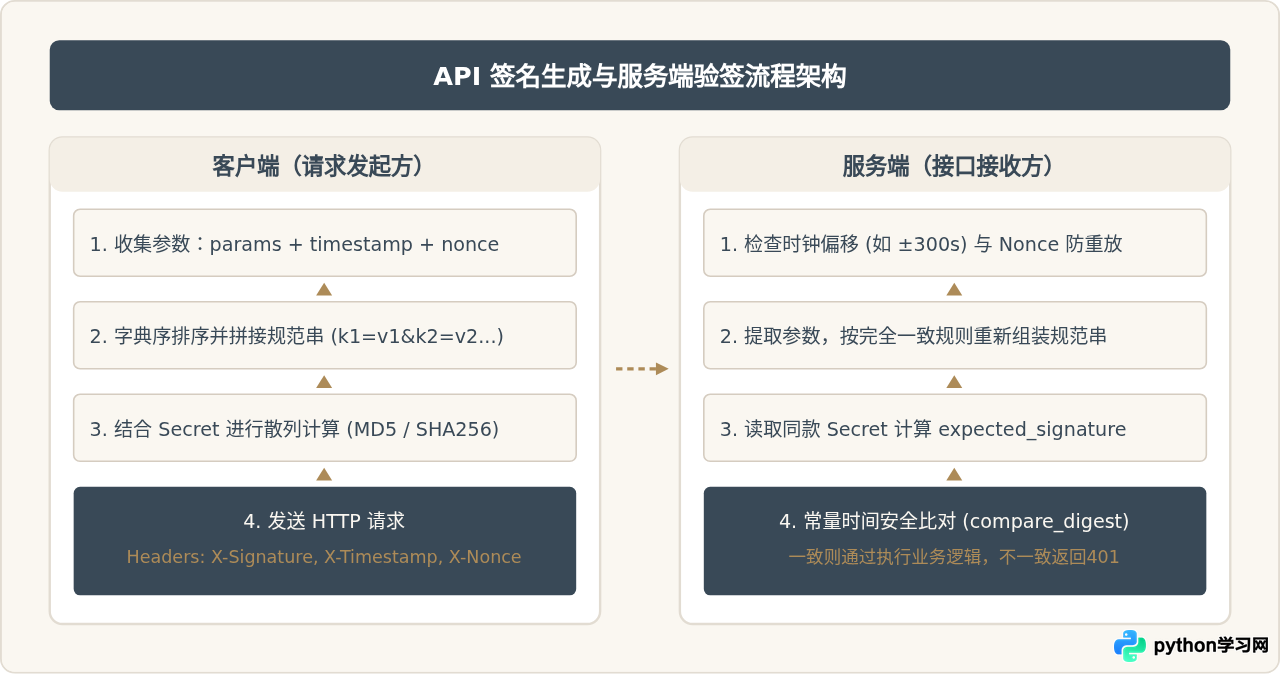
MD5(Message Digest Algorithm 5)与 SHA256(Secure Hash Algorithm 256-bit)都属于密码学散列函数家族,具有单向不可逆、雪崩效应(输入微小改变导致输出完全不可预测)等通用特征,但在设计时代、结构复杂度与安全裕度上存在根本差异:
- 输出摘要长度不同:MD5产生固定的128位(16字节)二进制散列值,通常表示为32位十六进制字符串;SHA256产生256位(32字节)二进制散列值,表示为64位十六进制字符串。后者的状态空间是前者的 $2^{128}$ 倍。
- 数学抗碰撞强度(Collision Resistance):抗碰撞指难以找到两个不同的明文输入 $M_1 \neq M_2$ 使得 $Hash(M_1) = Hash(M_2)$。MD5已在学术界和工业界被彻底攻破,攻击者利用差分碰撞攻击可在数秒内人工构造碰撞样本;而SHA256至今未发现任何切实可行的抗碰撞攻击手段,具备极高的密码学安全度。
- 长度扩展攻击漏洞(Length Extension Attack):若直接采用简单的字符串拼接签名形式(如
hash(secret + message)),MD5与SHA256均属于Merkle–Damgård结构,理论上都容易受到长度扩展攻击。攻击者无需知晓Secret即可在已有报文尾部追加数据并计算出合法签名。因此在设计工业级签名时,不能采用原生拼接,而应采用符合RFC 2104标准的HMAC结构。
| 对比维度 | MD5 | SHA256 | 业务影响与决策指引 |
|---|---|---|---|
| 输出摘要长度 | 128 bits (32 Hex字符) | 256 bits (64 Hex字符) | SHA256的传输与存储略长32字节,在常规HTTP传输中差异微乎其微。 |
| 抗碰撞能力 | 已被实际攻破 | 极强,目前理论不可破解 | 金融、支付、商户结算等对防伪有严格合规要求的场景必须强制使用SHA256。 |
| 单核吞吐性能 | 极快 (~500MB/s+) | 较快 (~200MB/s~350MB/s) | API签名报文字符通常在数百字节以内,单次计算时间均为微秒级,非性能瓶颈。 |
| 规范签名模式 | 常用于Key拼接或HMAC-MD5 | 推荐使用HMAC-SHA256 | 建议新系统一律采用HMAC-SHA256规避长度扩展漏洞。 |
三、Python实现API签名与验签的操作步骤与代码
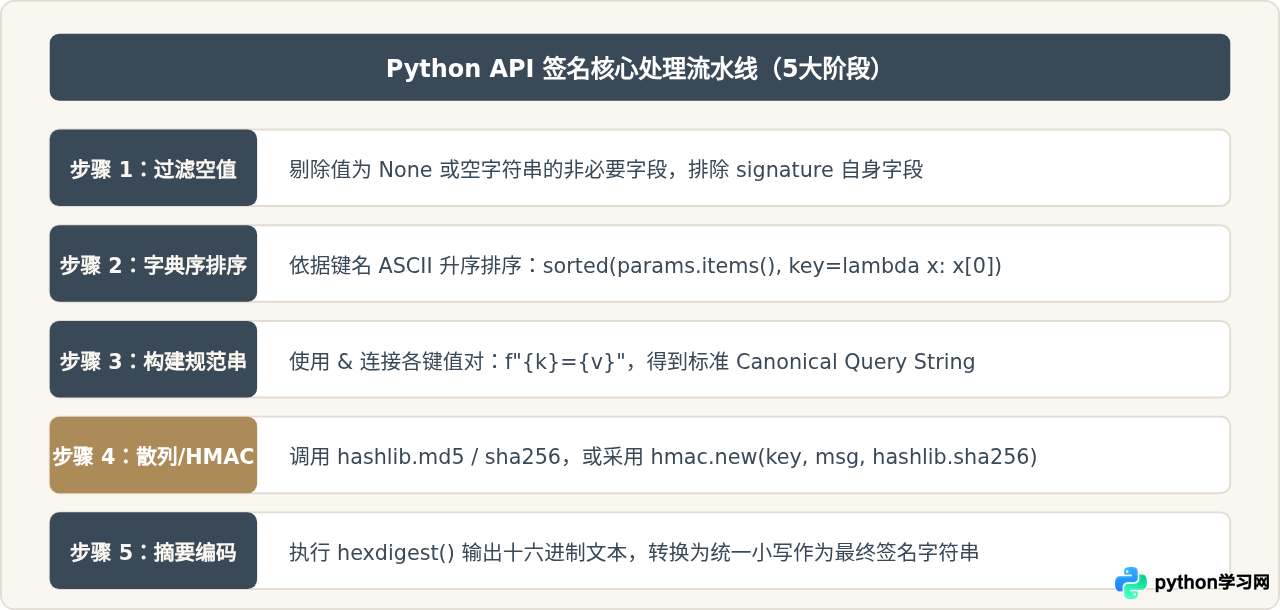
在Python标准库中,hashlib与hmac模块已经原生提供了高效率的C底层绑定支持,开发者无需安装任何第三方依赖即可开箱即用。
1. 完整签名生成与验签函数实现
以下演示标准的工业级API签名生成与防时序攻击验签代码。代码中同时支持传统的MD5方式以及现代推荐的HMAC-SHA256方式:
import hashlib
import hmac
import time
import uuid
from typing import Dict, Any, Tuple

def build_canonical_string(params: Dict[str, Any]) -> str:
    """
    步骤1与2:剔除空值与原有signature字段,并按Key字母升序排列拼接
    """
    filtered = {
        k: str(v) for k, v in params.items()
        if v is not None and str(v).strip() != "" and k != "signature"
    }
    sorted_items = sorted(filtered.items(), key=lambda x: x[0])
    return "&".join(f"{k}={v}" for k, v in sorted_items)

def sign_api_md5(params: Dict[str, Any], secret_key: str) -> str:
    """
    经典MD5签名:规范串后拼接Secret计算摘要 (常见于老平台对接)
    """
    raw_str = build_canonical_string(params)
    payload = f"{raw_str}&key={secret_key}".encode("utf-8")
    return hashlib.md5(payload).hexdigest().lower()

def sign_api_sha256_hmac(params: Dict[str, Any], secret_key: str) -> str:
    """
    标准HMAC-SHA256签名:利用HMAC标准机制消除长度扩展攻击漏洞 (推荐)
    """
    raw_str = build_canonical_string(params)
    key_bytes = secret_key.encode("utf-8")
    msg_bytes = raw_str.encode("utf-8")
    signature = hmac.new(key_bytes, msg_bytes, hashlib.sha256).hexdigest()
    return signature.lower()

def verify_api_signature(
    received_params: Dict[str, Any],
    secret_key: str,
    expected_sign: str,
    algorithm: str = "sha256"
) -> bool:
    """
    服务端验签:重新计算签名并采用常量时间比对防范计时攻击
    """
    if algorithm == "sha256":
        calculated = sign_api_sha256_hmac(received_params, secret_key)
    elif algorithm == "md5":
        calculated = sign_api_md5(received_params, secret_key)
    else:
        raise ValueError(f"Unsupported algorithm: {algorithm}")

    # 重点:使用 hmac.compare_digest 防止时序侧信道攻击
    return hmac.compare_digest(calculated, expected_sign.lower())

# 示例调用
if __name__ == "__main__":
    secret = "a8f3b6c2d9e14578"
    request_data = {
        "app_id": "app_10023",
        "user_id": 9527,
        "amount": 199.50,
        "timestamp": int(time.time()),
        "nonce": uuid.uuid4().hex[:16]
    }

    # 1. 使用 MD5 计算
    sign_md5 = sign_api_md5(request_data, secret)
    # 2. 使用 HMAC-SHA256 计算
    sign_sha256 = sign_api_sha256_hmac(request_data, secret)

    print("Canonical String:", build_canonical_string(request_data))
    print(f"MD5    Signature ({len(sign_md5)} chars): {sign_md5}")
    print(f"SHA256 Signature ({len(sign_sha256)} chars): {sign_sha256}")

    # 服务端验签测试
    is_valid = verify_api_signature(request_data, secret, sign_sha256, algorithm="sha256")
    print(f"Verification Result: {is_valid}")
calculated == expected_sign。常规比对在发现第一个不匹配字符时会提前返回,攻击者可通过统计纳秒级响应时间逐步猜解出签名内容。务必使用 hmac.compare_digest() 进行常量时间比较。
四、性能与系统吞吐量实测分析
许多工程师担心使用SHA256会导致API响应变慢,从而倾向于继续使用MD5。为了验证算法计算开销对真实API的影响,我们在Python 3环境下对500字节典型API请求报文进行了高并发循环测试:
- 单次计算耗时:MD5平均耗时约
0.6 ~ 0.9 微秒;SHA256平均耗时约1.2 ~ 1.8 微秒。 - 单核心QPS极限:在纯CPU单核上,MD5每秒可完成约110万次摘要计算,SHA256每秒可完成约60万次摘要计算。
在典型的Web服务场景下,一次HTTP API调用的总耗时通常在 10ms ~ 50ms(包含TCP握手、TLS加解密、反向代理转发、数据库查询与业务逻辑处理)。签名计算占整个请求耗时的比例不足 0.01%。因此,在API签名场景中,SHA256的计算复杂度完全不会成为系统性能的瓶颈,因“担心性能损耗”而牺牲安全选择MD5是不成立的。
五、MD5 与 SHA256 的选型决策树与场景建议
针对不同业务阶段和对接需求,应严格按照系统所处的安全环境与对接边界进行选择:
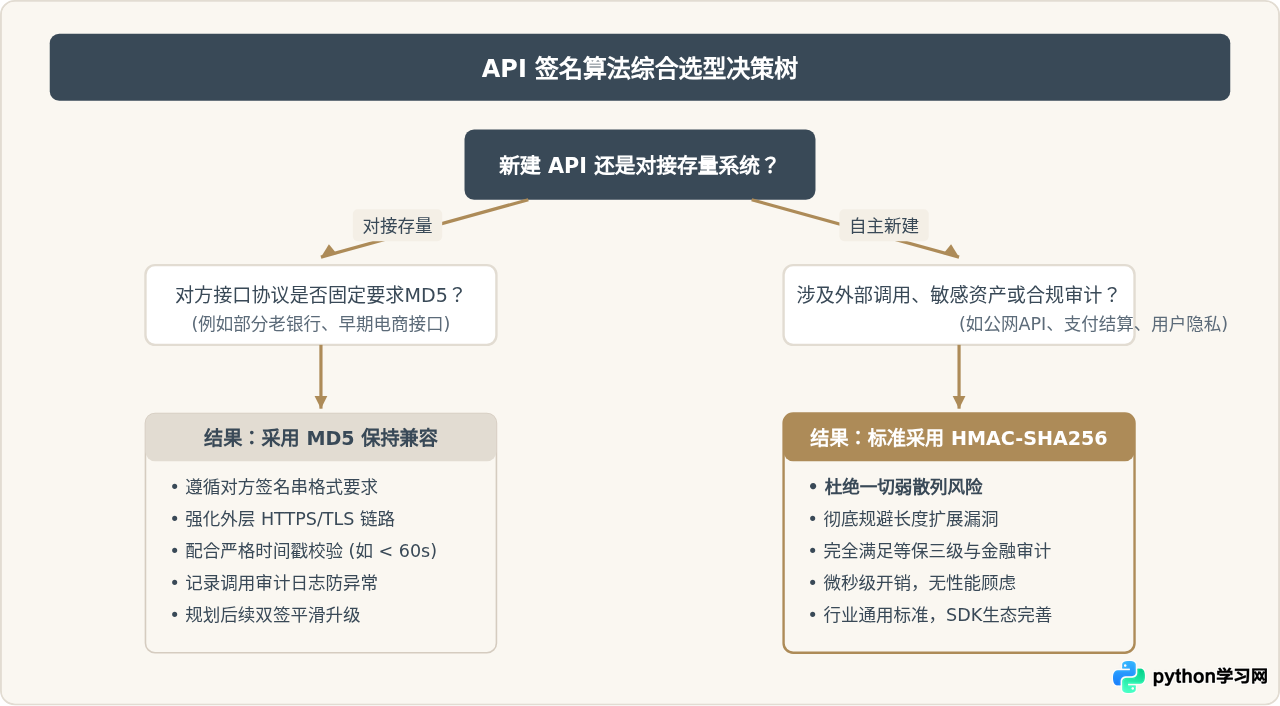
场景详细落地建议:
-
新建公网开放API:坚决选择
HMAC-SHA256。各大云厂商(AWS Signature Version 4、腾讯云API 3.0、阿里云API网关)均采用以HMAC-SHA256为基准的签名体系,这是目前最成熟、抗风险能力最强的方案。 - 内部低安全局域网微服务:如仅需快速校验网络抖动引起的数据损坏,轻量级CRC32或MD5可用于校验传输完整性;但若涉及跨团队计费、权限核验,仍应采用SHA256并配合mTLS(双向TLS)。
-
对接历史遗留老接口(被迫采用MD5):在无法更改协议的前提下,应当通过外层安全防御弥补MD5的不足:
- 强制全量启用 TLS 1.3 / 1.2 加密传输,杜绝明文报文在公网暴露;
- 严格缩小请求时间戳的有效期,服务端限制在30秒~60秒内,超时直接作废;
- 建立Redis等集中式存储记录Nonce并设置TTL,严格拦截重放请求。
六、API 签名构建时的关键防踩坑细节
在工程落地中,由于编码、类型转换和环境差异,签名计算常常出现两端不匹配的问题。请在排查时重点核对以下细节:
- 浮点数与布尔值的字符串转换:Python中
True转换为字符串为"True",而部分语言(如Java/JavaScript)序列化后为"true"。同理浮点数199.50转str可能为"199.5"。建议在规范化组装前,将浮点与布尔型严格转为约定格式的字符串。 - URL编码的时机问题:参数拼接时务必统一是否进行
urllib.parse.quote。绝大多数开放平台规范要求:在参与哈希计算前不进行URL编码,或者按照RFC 3986严格进行编码。两端只要有一端多做了一次URL Encode,就会导致签名完全无法匹配。 - UTF-8 字符集声明:对中文或特殊符号计算摘要时,必须显式指明
.encode("utf-8"),防止在Windows或不同默认编码的操作系统环境下因本地编码不一致产生差异。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









