

pip26.3怎么用pipinstall--upgrade-strategy升级?
详解在 pip 26.3 及现代 pip 环境中如何使用 pip install --upgrade-strategy 参数控制依赖升级行为,深入对比 only-if-needed 与 eager 的差异、操作步骤及排错建议。
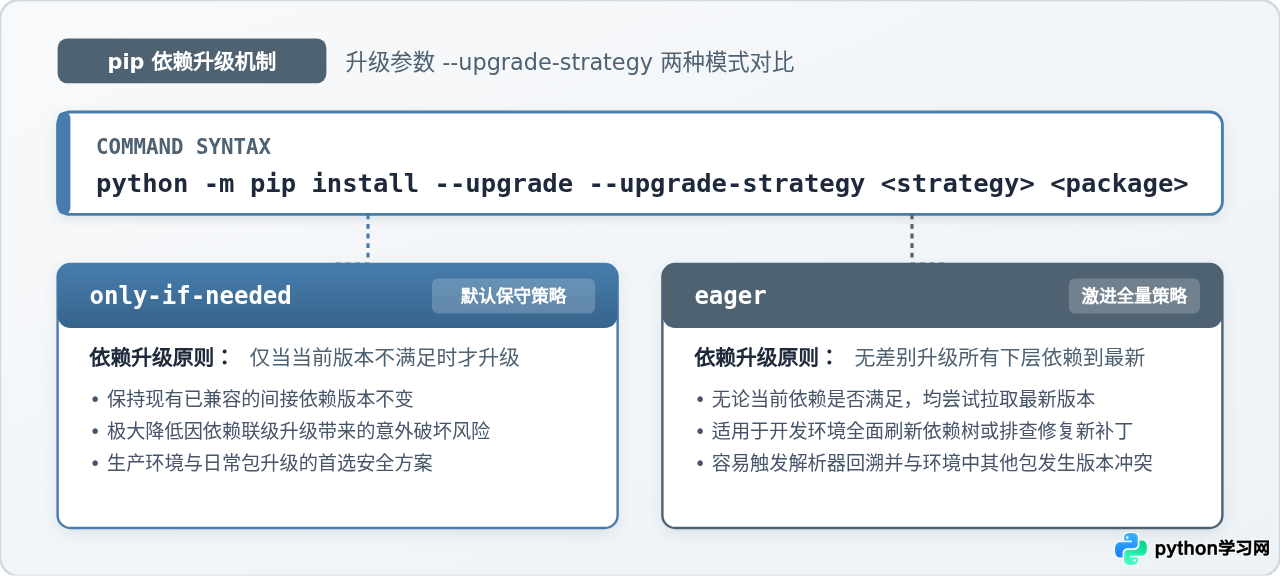
pip install --upgrade 升级某个特定包时,pip 并非盲目将整棵依赖树中的全部下层库统统推至最新,而是依赖专门的策略参数来约束行为。在 pip 26.3 及支持现代解析器的 pip 版本中,--upgrade-strategy 选项用于控制依赖项的更新幅度。该参数支持两个合法值:only-if-needed(默认策略,仅在现有依赖版本不满足新包声明时才被动升级)与 eager(激进策略,无论现有依赖是否兼容,均尝试将所有直接与间接依赖升级到最新版本)。本文将详细说明这一参数的具体执行命令、依赖解析差异及排错要点。
理解 --upgrade-strategy 的两套策略机制
很多 Python 开发者误以为给命令加上 --upgrade(或 -U)就会把目标包及其所有的间接依赖(Transitive Dependencies)同时升级到 PyPI 上的最新版。实际上,为了防止频繁升级引发“下游破坏”,pip 从很早的版本起便将 only-if-needed 作为默认策略。
这两种策略的根本区别在于处理“当前版本已兼容但不是最新版”的下层依赖时的态度:
- only-if-needed(仅在需要时升级,默认):pip 解析器会首先检查本地环境中已经安装的依赖包。如果已安装的版本已经符合被升级目标包所声明的版本约束(例如目标包声明
six >= 1.10.0,本地环境为1.12.0),pip 就会直接复用本地的1.12.0,即使 PyPI 上已经发布了1.16.0也不会去下载更新。只有当本地版本过低或根本未安装时,才会触发该依赖的下载与升级。 - eager(全量激进升级):只要在升级主包时指定了该参数,pip 就会将主包依赖图谱中的每一个包都作为升级候选对象。只要远端仓库存在更高版本且符合宽松依赖区间,pip 就会将其一并拉取并升级到最新版本。
标准升级操作步骤与执行命令
在实际工程中,使用 --upgrade-strategy 应当形成规范的操作闭环,主要分为环境确认、命令组装和完整性验证三个阶段。
步骤一:确认当前 pip 版本与 Python 解释器
为避免多 Python 版本共存时调用错误的解释器,推荐统一使用 python -m pip 前缀来执行所有操作。首先在终端中确认当前环境中的 pip 版本:
python -m pip --version
pip 26.3 from /home/user/myenv/lib/python3.11/site-packages/pip (python 3.11)
步骤二:根据业务诉求选用升级命令
在确认环境处于虚拟环境或预期 Python 路径后,根据对依赖库的稳定度要求,执行对应的升级命令:
场景 A:使用默认保守策略升级(推荐日常开发使用)
如果在升级目标库(以 requests 为例)时,希望保持现有的次级依赖尽量不变,可以直接使用常规升级命令,或显式传入 --upgrade-strategy only-if-needed:
# 显式指定 only-if-needed 策略
python -m pip install --upgrade --upgrade-strategy only-if-needed requests

# 等价简写(由于 only-if-needed 为系统默认,省略该参数效果一致)
python -m pip install -U requests
Requirement already satisfied: requests in ./myenv/lib/python3.11/site-packages (2.28.1)
Collecting requests
  Downloading requests-2.32.3-py3-none-any.whl (64 kB)
Requirement already satisfied: charset-normalizer<4,>=2 in ./myenv/lib/python3.11/site-packages (from requests) (2.1.1)
Requirement already satisfied: idna<4,>=2.5 in ./myenv/lib/python3.11/site-packages (from requests) (3.4)
Requirement already satisfied: urllib3<3,>=1.21.1 in ./myenv/lib/python3.11/site-packages (from requests) (1.26.16)
Requirement already satisfied: certifi>=2017.4.17 in ./myenv/lib/python3.11/site-packages (from requests) (2022.12.7)
Installing collected packages: requests
  Attempting uninstall: requests
    Found existing installation: requests 2.28.1
    Uninstalling requests-2.28.1:
      Successfully uninstalled requests-2.28.1
Successfully installed requests-2.32.3
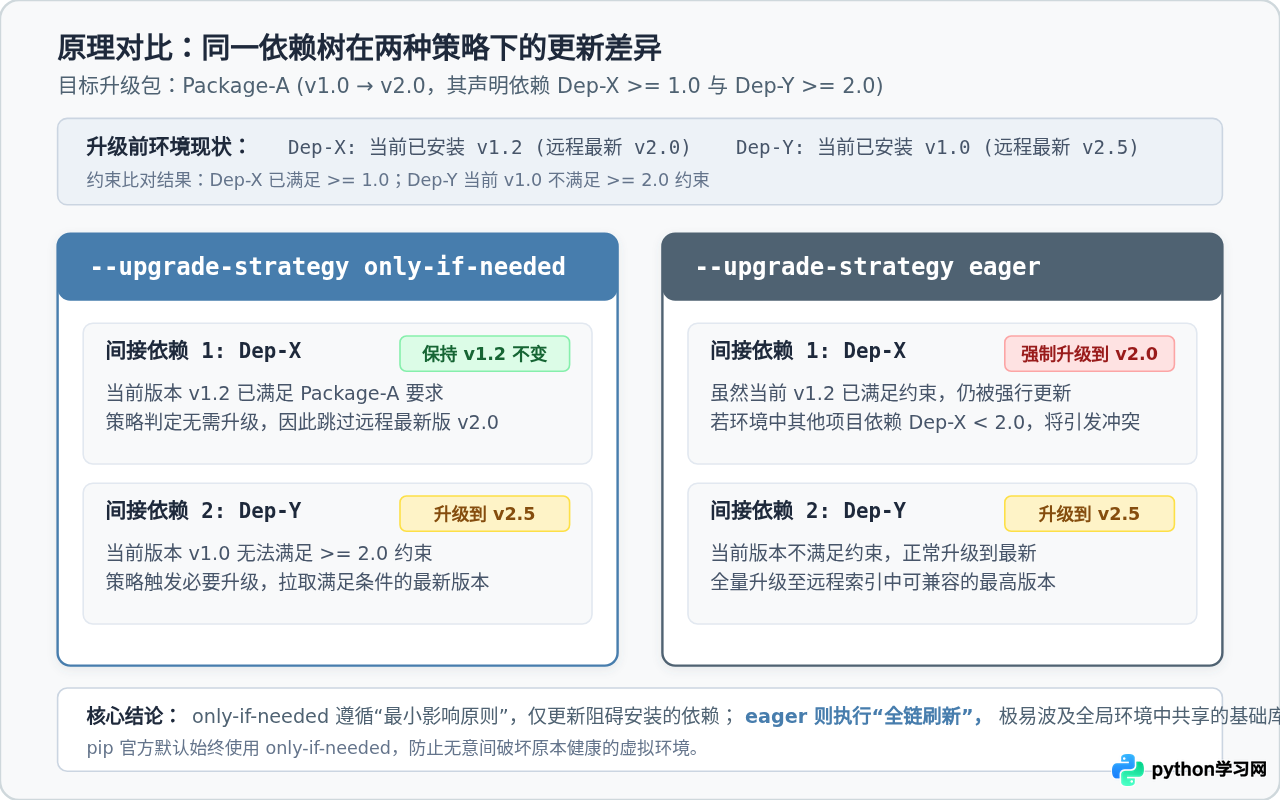
从输出中可以清晰观察到:即使 urllib3 和 certifi 远端有更新的版本,但因为本地 1.26.16 和 2022.12.7 均满足新版 requests 的声明,它们被标记为 Requirement already satisfied,完全没有被重新下载或改动。
场景 B:使用 eager 激进策略联动升级所有依赖
如果需要彻底刷新整条调用链,或者为了修复底层依赖存在的安全漏洞,可以显式声明 --upgrade-strategy eager:
python -m pip install --upgrade --upgrade-strategy eager requests
Collecting requests
  Downloading requests-2.32.3-py3-none-any.whl (64 kB)
Collecting charset-normalizer<4,>=2 (from requests)
  Downloading charset_normalizer-3.3.2-cp311-cp311-manylinux_2_17_x86_64.whl (140 kB)
Collecting idna<4,>=2.5 (from requests)
  Downloading idna-3.7-py3-none-any.whl (66 kB)
Collecting urllib3<3,>=1.21.1 (from requests)
  Downloading urllib3-2.2.2-py3-none-any.whl (121 kB)
Collecting certifi>=2017.4.17 (from requests)
  Downloading certifi-2024.7.4-py3-none-any.whl (162 kB)
Installing collected packages: urllib3, idna, charset-normalizer, certifi, requests
  Attempting uninstall: urllib3
    Found existing installation: urllib3 1.26.16
    Uninstalling urllib3-1.26.16:
      Successfully uninstalled urllib3-1.26.16
  ...
Successfully installed certifi-2024.7.4 charset-normalizer-3.3.2 idna-3.7 requests-2.32.3 urllib3-2.2.2
在此模式下,pip 不再满足于“本地版本兼容”,而是把 urllib3 从 1.26.16 强制推高到了 2.2.2,并将其他所有下层组件一并升级至最新发布版。
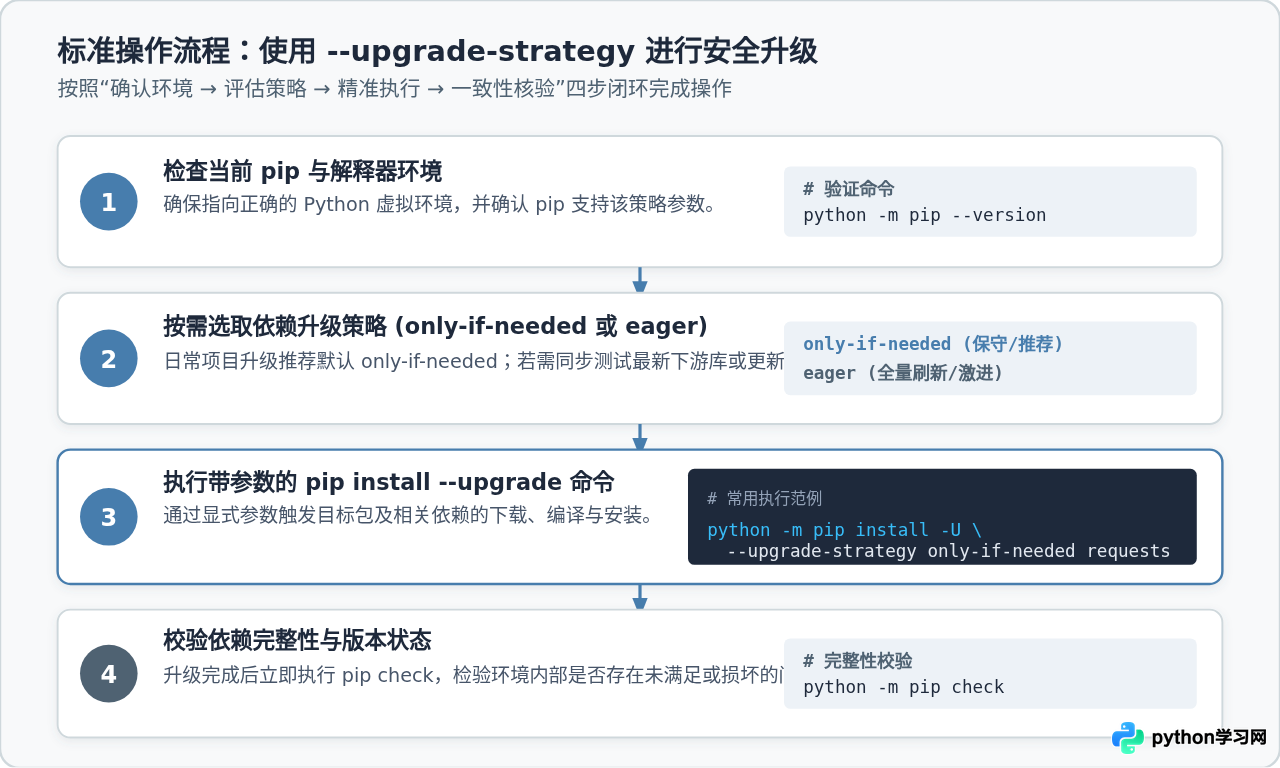
步骤三:验证升级结果与环境一致性
升级完成后,尤其是使用了 eager 之后,环境中原有的其他包可能与被强行升级的底层库发生冲突。此时必须运行 pip 自检命令:
python -m pip check
No broken requirements found.
若输出提示 No broken requirements found.,表明整个虚拟环境依赖拓扑完好;若输出报错,则需立即进行冲突排查。
真实依赖变动场景与爆炸半径控制
理解依赖升级策略的关键,在于评估它的“爆炸半径”(Blast Radius)。在 Python 工程中,很多通用底层库(如 pydantic、cryptography、urllib3、numpy)往往被多个顶层包共同依赖。
假设项目环境包含两个核心业务库:数据分析包 analysis-tool 和网络抓取包 web-crawler。两者都依赖了基础库 lib-core:
analysis-tool 1.0要求lib-core >= 1.0, < 2.0(锁定了主版本号上限)。web-crawler 1.0要求lib-core >= 1.0。
当执行 pip install -U --upgrade-strategy eager web-crawler 时,由于 eager 的全量升级机制,pip 会把 lib-core 升级到最新的 2.1.0。此时虽然 web-crawler 正常工作,但 analysis-tool 却因为 lib-core >= 2.0 产生冲突,导致整个数据分析模块在运行时直接崩溃。
如果改用默认的 only-if-needed,由于当前环境已安装的 lib-core 1.5.0 已经满足了 web-crawler 的 >= 1.0 约束,pip 将完全跳过对 lib-core 的更新,从而安全地保护了 analysis-tool 的平稳运行。
--upgrade-strategy eager。该参数最适合用于独立新建的测试分支,用于验证整套技术栈与最新上游库的兼容性。
依赖解析机制与冲突排查方法
在现代 pip 的回溯解析器(Backtracking Resolver)架构下,当传入 eager 参数后,pip 会优先探索包含最新依赖版本的解空间。若遇到约束交叉,解析器将启动深度优先回溯,这可能导致命令执行时间显著延长,甚至抛出 ResolutionImpossible 异常。
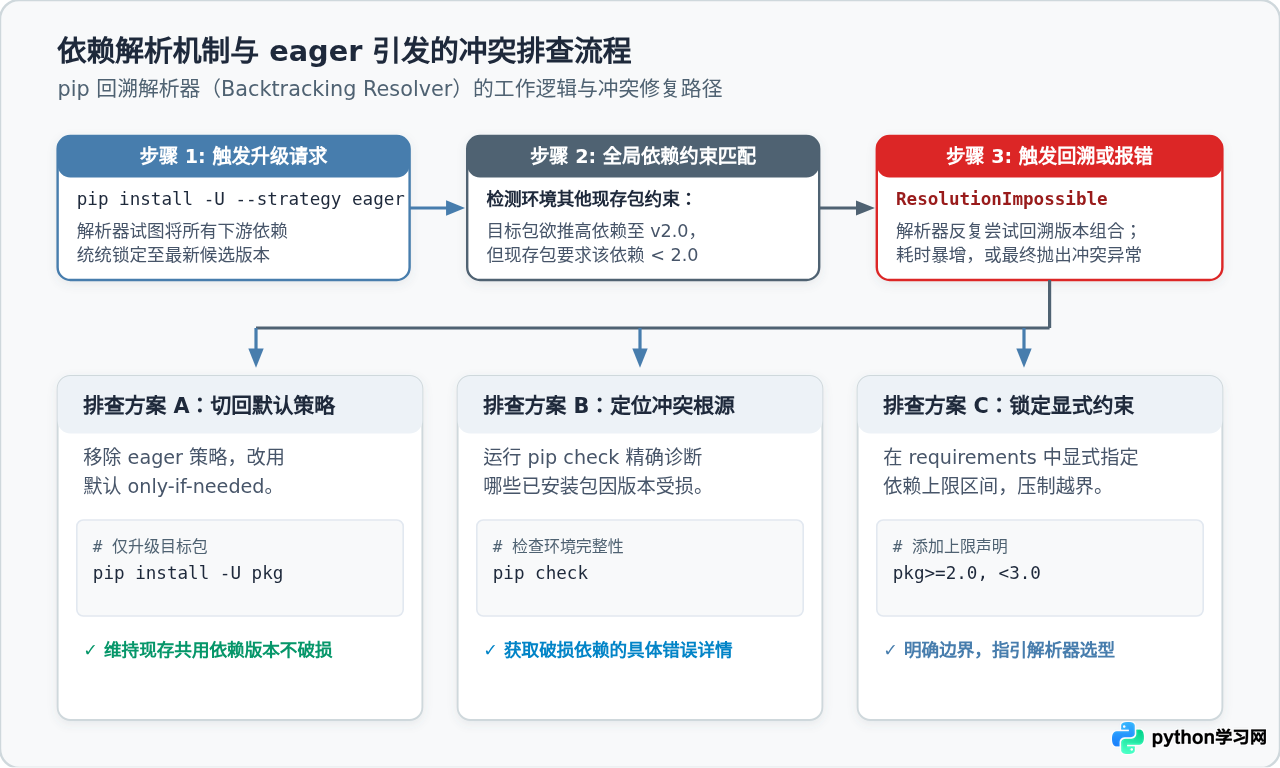
如果在执行升级时出现解析回溯超时或依赖冲突,可按照以下顺序快速排查并恢复:
- 退回最小影响策略:检查是否必须全量升级下层依赖。如果只需要主包的新功能,去掉
eager,切回默认的only-if-needed即可消除冲突。 - 使用 pip check 准确定位矛盾点:运行
python -m pip check查看哪两个包对同一基础库的版本区间存在互斥要求。 - 在 requirements.txt 中增加显式版本约束:若必须升级,可在依赖文件中对产生冲突的包显式限制区间(例如
urllib3>=1.26.0,<2.0.0),给解析器提供明确的收敛边界。 - 使用 --no-deps 进行隔离单包升级:如果确认次级依赖已经满足代码运行要求,但 pip 解析过于严格,可以通过
python -m pip install -U --no-deps <package>仅替换该包自身,完全阻止对任何依赖包的扫描。
生产环境决策矩阵与全景速查
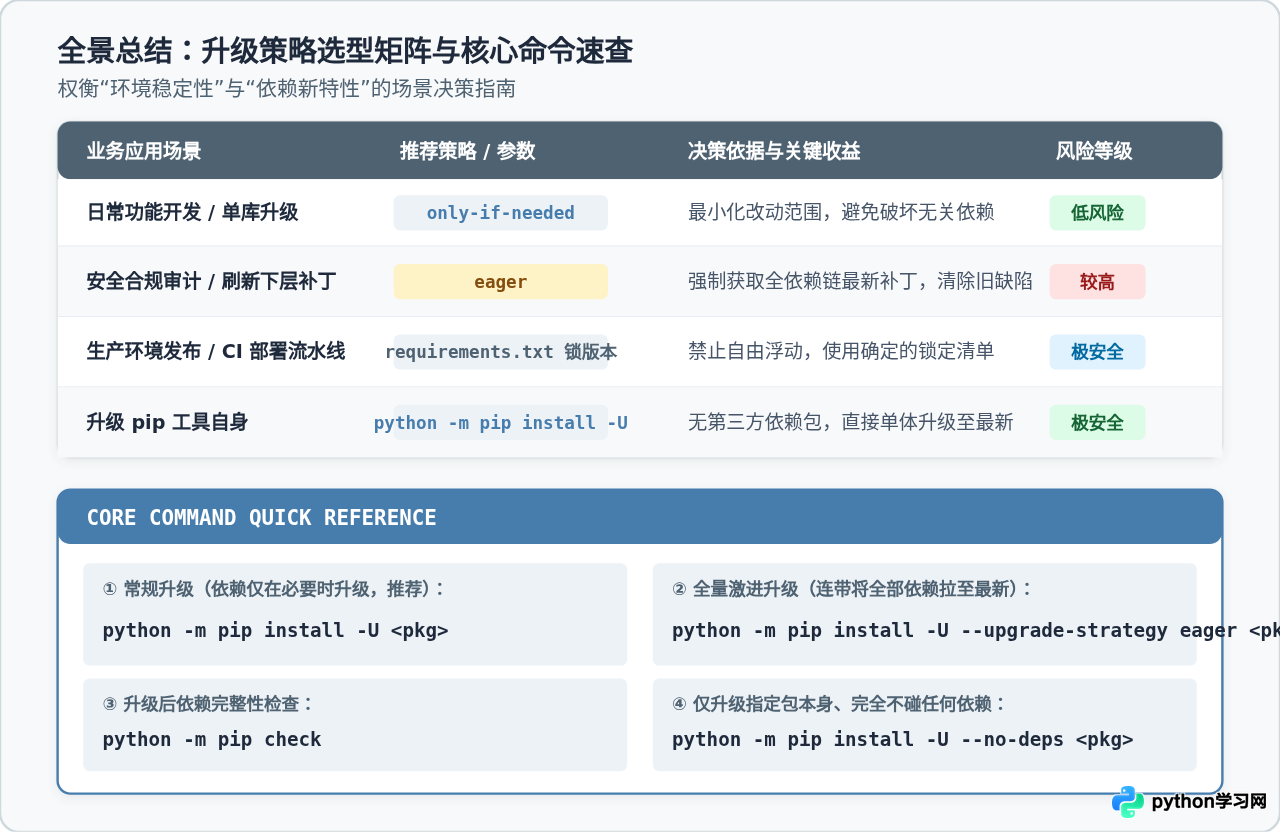
为了在工程协作中建立清晰的标准,下表归纳了不同业务阶段对 --upgrade-strategy 的选择依据:
| 业务阶段 / 场景 | 推荐命令组合 | 默认依赖行为 | 稳定性保障 |
|---|---|---|---|
| 日常业务开发 | pip install -U <pkg> |
only-if-needed |
高。仅修复不满足项,不扰动同项目其他库。 |
| 依赖全链升级 / CVE漏洞修补 | pip install -U --upgrade-strategy eager <pkg> |
eager |
中。所有依赖刷新至顶格版本,需完整跑通单测。 |
| 生产环境 CI/CD 部署 | pip install -r requirements.txt --no-deps |
完全不处理依赖 | 极高。由 lock 文件或镜像保证版本绝对一致。 |
| 工具类自升级 (pip/wheel) | python -m pip install -U pip |
无第三方依赖 | 极高。pip 为自包含单体,升级无下层污染风险。 |
~/.config/pip/pip.conf 或虚拟环境内的 pip.conf)中加入如下配置段:[install]upgrade-strategy = only-if-needed这样无需每次手动键入参数即可保持一致的行为规范。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









