

Python 2已停止维护,继续使用有哪些安全风险?
深入解析Python 2停止维护后继续在生产环境运行所面临的核心安全隐患,包括无补丁已知漏洞、第三方依赖供应链断裂、现代加密协议脱节及语法隐患,并提供切实可行的安全处置与迁移方案。
Python 官方已于 2020 年 1 月 1 日正式终结对 Python 2 的支持(EOL,End of Life)。停止维护意味着官方开发团队不再审查安全漏洞、不发布任何安全补丁,也不会针对新出现的操作系统或架构提供适配。对于仍在线上环境使用 Python 2 的系统而言,核心问题已经从“功能是否够用”转变为“安全防线是否已经事实性溃退”。继续运行 Python 2 将让系统长期暴露在未修补漏洞、失效的依赖链、淘汰的通信协议以及合规实质性违规等严重安全风险之下。
一、解释器层面:已知漏洞永久失去官方补丁
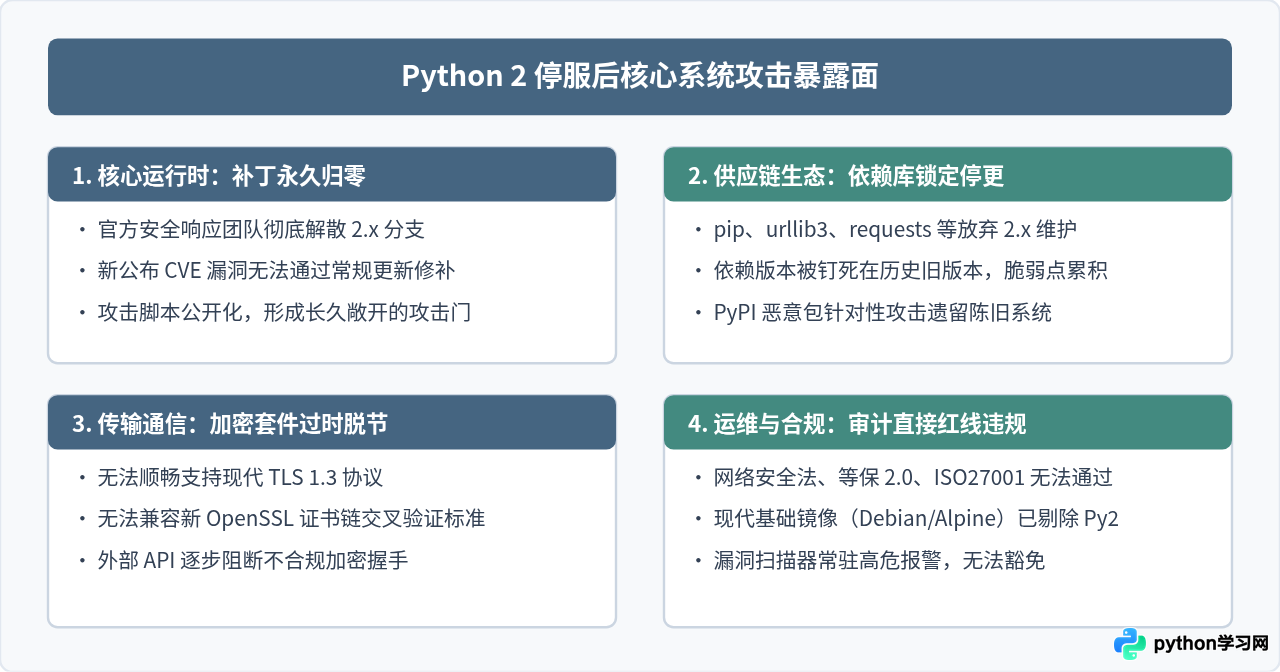
解释器是整个软件运行的基石。在维护期内,一旦在 Python 核心运行时、标准库(如 urllib、xml、pickle、ssl 等)中发现安全漏洞,安全团队会迅速发布修复版本(如 2.7.x 递增维护分支)。但自从 2020 年 EOL 后,所有新发现的针对 Python 2 运行时的 CVE 漏洞均不会再有官方修复更新。
这意味着黑客和自动化渗透工具可以长期利用这些公开发布的已知漏洞(1-day 甚至 N-day)。因为攻击者确信,使用官方 Python 2 发行版的系统永远不会打上针对该问题的原生官方补丁。例如标准库中的 XML 实体解析漏洞、特定格式字符串解析缓冲区越界或整数溢出等,攻击者只需构造专门的请求即可造成服务崩溃或远程代码执行。
二、供应链与生态断档:第三方库的安全维护全面终结
现代 Python 工程的安全性高度依赖由 PyPI 构成的第三方依赖链。几乎所有主流的开源库早已停止了对 Python 2 的兼容支持:
- 包管理工具本身:官方包管理器
pip21.0 起已彻底放弃对 Python 2.7 的支持。这意味着不仅库代码停更,甚至构建、分发和依赖解析工具链都已经冻结。 - 基础网络与工具库:
requests、urllib3、cryptography等处理网络通信与加解密的核心库,其近年的安全加固版本均仅面向 Python 3。 - 被锁死在历史版本:由于无法升级依赖,项目被迫使用若干年前的依赖版本。这些版本中已登记的大量已知 CVE(例如老版本 urllib3 的重定向泄露、Cookie 泄露等)永远无法通过
pip install --upgrade解决。
三、传输层通信与加密机制脱节
随着互联网安全标准的演进,老旧的加密协议正被广泛淘汰。Python 2 的底层 ssl 模块是与旧版 OpenSSL 紧密绑定的,这带来了双向的通信安全危机:
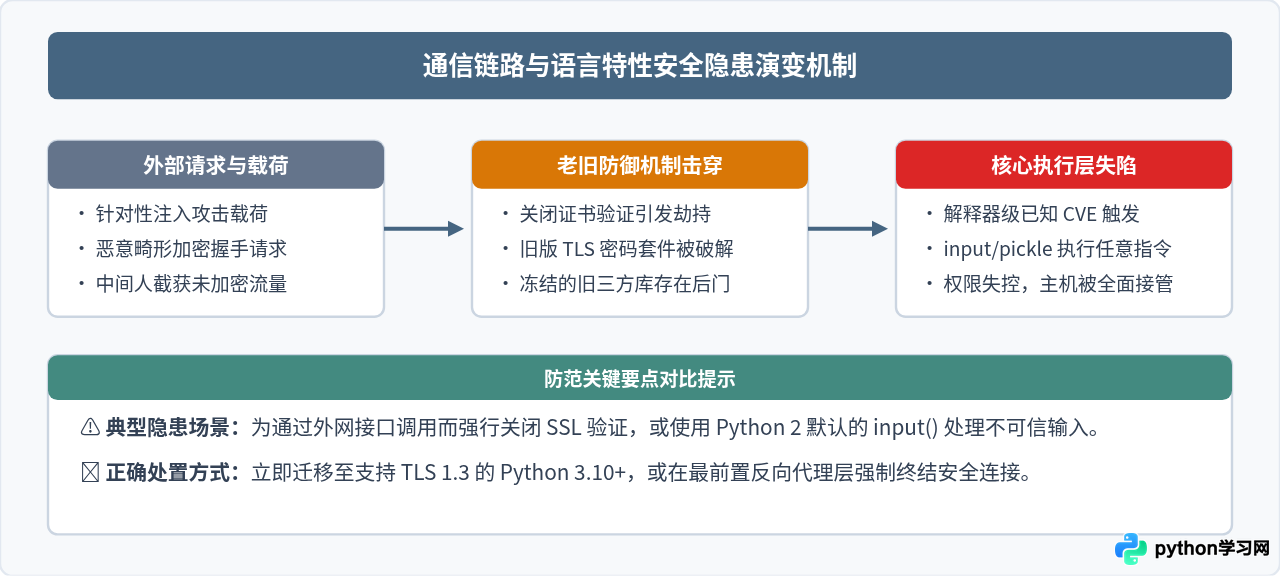
其一,外部调用阻断与降级风险:现代服务端正强制推行 TLS 1.2 及 TLS 1.3,并彻底废止 TLS 1.0/1.1。Python 2 的环境常常因为底层缺失对现代密码套件、SNI(Server Name Indication)或最新根证书交叉签名规则的支持,导致调用现代第三方 HTTPS 接口时频繁报握手失败。如果开发人员为了解决报错而简单粗暴地在代码中添加 ssl._create_unverified_context(),将彻底丧失证书验证能力,使系统陷入极为严重的中间人攻击(MITM)隐患中。
其二,基础镜像脱节:主流 Linux 发行版(如 Ubuntu 20.04+、Debian 11+、Alpine 3.12+)均已从默认软件源中完全移除 Python 2。为了继续运行 Python 2,维护人员往往不得不继续使用已经 EOL 的老旧 Linux 宿主机或陈旧 Docker 镜像,这进一步放大了操作系统层面的内核漏洞风险。
四、代码与设计层面的固有历史缺陷
除了外部生态断更外,Python 2 本身在早期语言设计上遗留的多处特性,在当下攻击者视角中均属于天然的脆弱点:
1. input() 函数的隐式求值(任意代码执行)
在 Python 2 中,input(prompt) 等价于 eval(raw_input(prompt))。如果开发者初学时直接使用 input() 接收用户输入,攻击者只需输入 __import__('os').system('rm -rf /') 或执行反弹 Shell,即可在宿主系统上以运行用户权限执行任意系统命令。而在 Python 3 中,input() 统一作为纯字符串输入,彻底杜绝了该隐式漏洞。
2. 字符串与字节的模糊混用导致的注入与绕过
Python 2 中 str 即字节序列,与 unicode 之间存在隐式自动转换机制。当输入中包含特殊编码字符(例如宽字符截断、畸形多字节 UTF-8 序列)时,自动转换可能抛出异常导致服务不可用,或者因为编码混淆绕过原本设计好的 WAF/SQL 过滤白名单,造成二次注入漏洞。
五、老旧系统的安全处置与迁移实操步骤
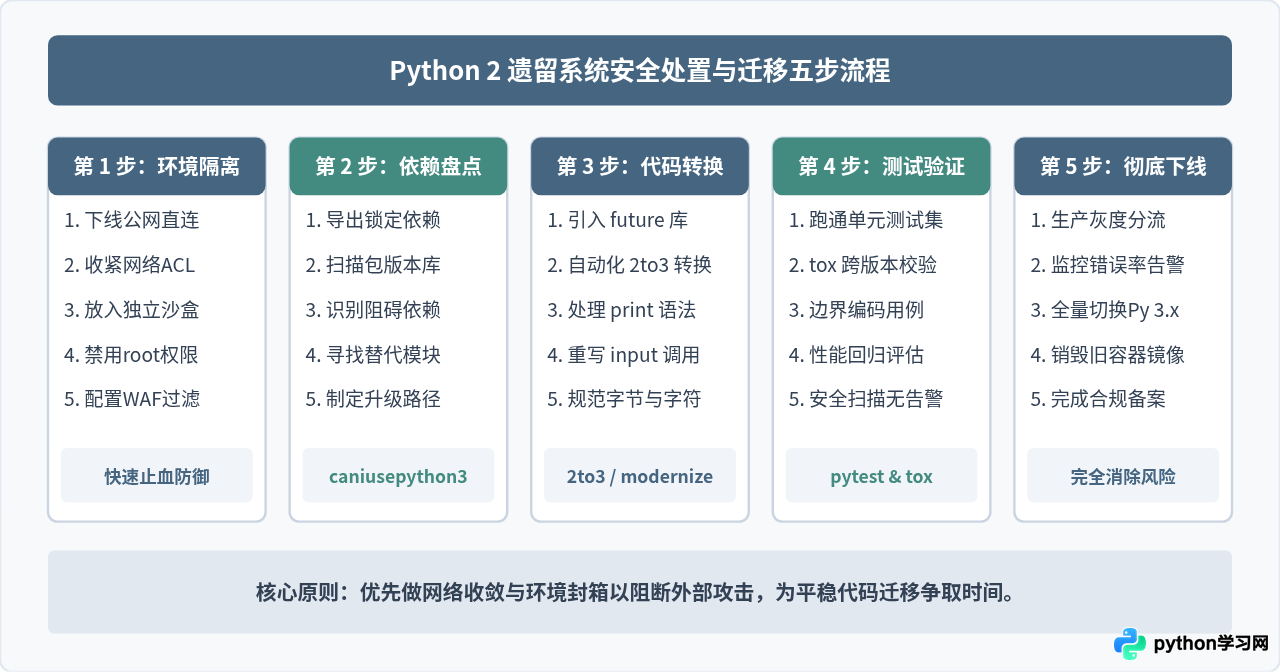
面对依然在运行 Python 2 的遗留系统,应当遵循“先止血隔离、再分级评估、最后平滑迁移”的步骤进行处置:
步骤一:资产收敛与应急隔离(降低当前被攻破概率)
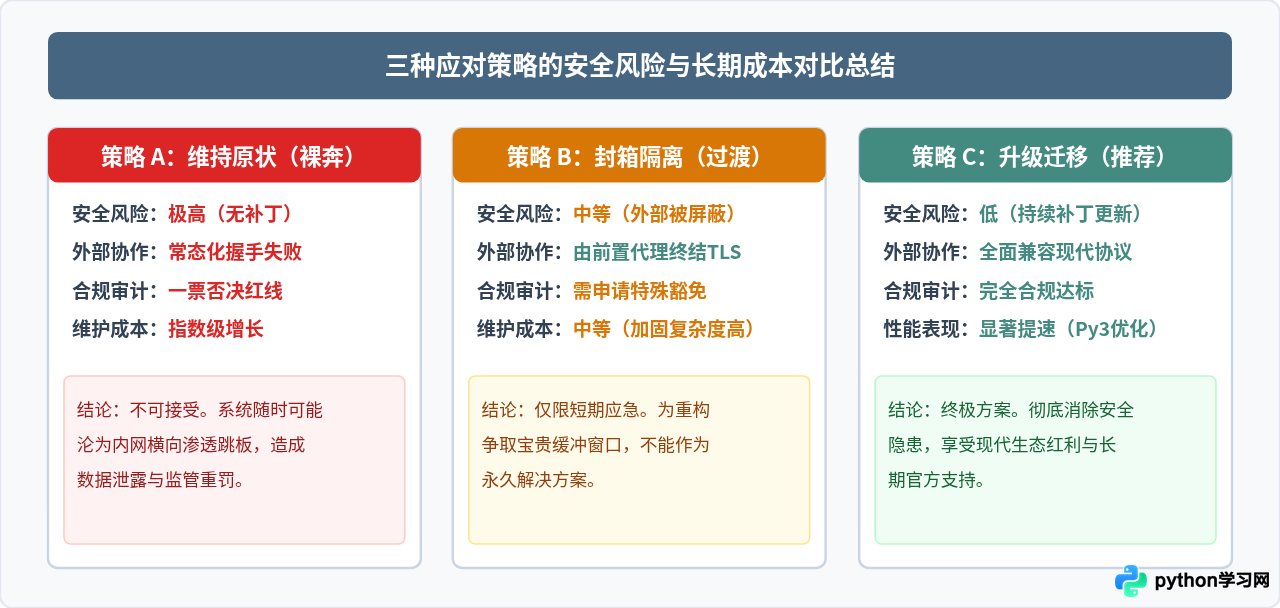
如果由于业务依赖无法在数天内完成代码升级,首要任务是将当前系统“冷冻隔离”:
- 拔掉公网连接:严格禁止 Python 2 进程直接监听公网 IP 端口。所有流量必须先经过统一的现代化反向代理(如 Nginx、Envoy)或 API 网关,由网关负责终结 TLS 1.2/1.3 证书握手并清洗恶意 Payload。
- 最小特权运行:确保 Python 2 服务严格以非 root 低特权专用系统账号运行,并在容器级别配置
read-only根文件系统与drop-allCapabilities。
步骤二:依赖扫描与升级可行性体检
在现有工程中安装并使用检测工具评估三方依赖是否已经具备 Python 3 支持:
# 导出当前环境中所有已安装模块
pip freeze > requirements.txt

# 使用工具检查三方库对 Python 3 的支持情况
pip install caniusepython3
caniusepython3 -r requirements.txt
输出结果会清晰指出哪些依赖可以直接在 Python 3 中安装,哪些陈旧依赖已彻底废弃需要寻找现代替代品(例如用 cryptography 替代老旧的 pycrypto)。
步骤三:利用自动化工具进行代码转换与重构
Python 官方与社区提供了成熟的自动化脚本转换工具,能够处理绝大多数语法层面的差异:
# 查看转换差异预览
2to3 my_project/

# 自动原地更新代码文件,并生成备份
2to3 -w my_project/
在自动化转换后,需要重点人工核查以下高危语法项:
- 将所有遗留的
input()替换为纯字符串输入的逻辑,并确认原代码逻辑是否依赖了不安全的动态计算。 - 检查文件读写模式中的二进制与文本模式:明确使用
'rb'与'wb'处理字节流,避免字节与编码字符混淆。 - 检查字典迭代语法:Python 2 中的
dict.iteritems()需统一调整为dict.items()。
六、应对策略对比与权衡总结
很多团队在面对历史 Python 2 代码时往往在“继续凑合”与“彻底重构”之间摇摆。下表与图示总结了不同应对策略的风险与成本收益:
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









