

Python多行SQL或HTML模板中嵌入变量的最佳实践
深入解析在Python编写多行SQL语句与HTML模板时嵌入变量的标准实践。本文详细介绍结构与数据解耦原理、驱动层参数化绑定、Jinja2上下文转义、代码缩进规范及常见安全误区。
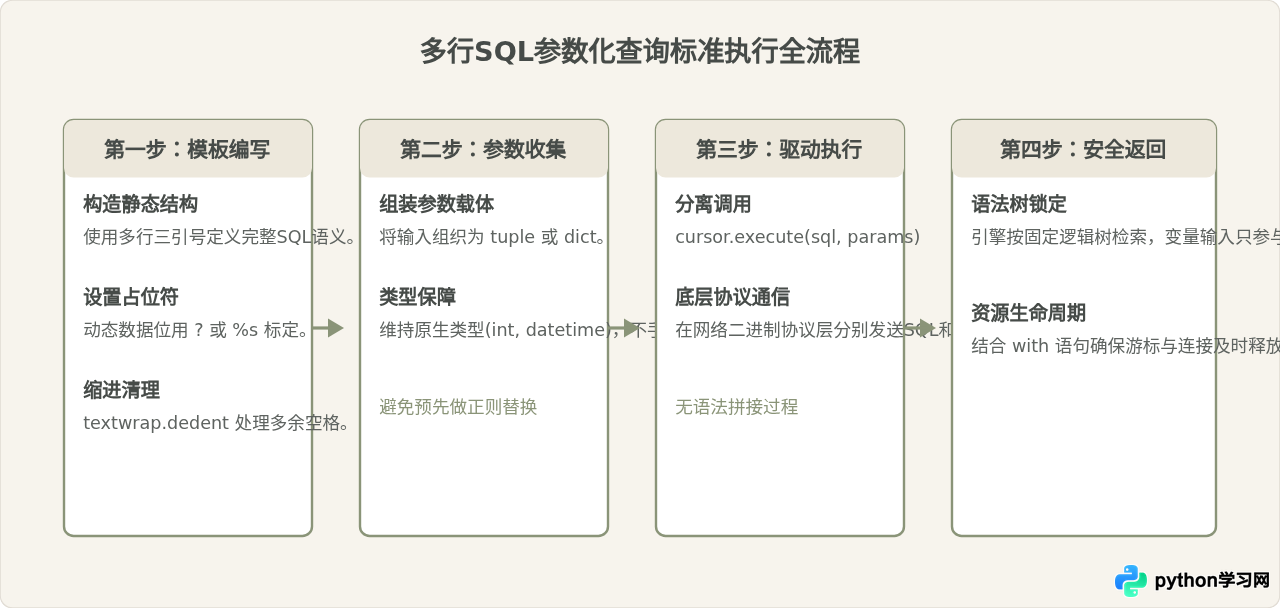
在Python开发中,多行SQL语句与多行HTML模板是高频使用的数据表达形式。向这些多行字符串中嵌入变量时,最核心的原则是将“语法骨架”与“动态数据”完全解耦:多行SQL必须通过数据库驱动层的参数化占位符绑定变量,彻底杜绝字符串级拼接;多行HTML模板则应交由具备上下文感知与自动转义能力的模板引擎(如Jinja2)处理,并在代码排版上配合textwrap.dedent消除多余缩进。下文将从风险成因、标准实施步骤、工程细节与常见认知误区四个维度展开具体方案。
一、多行SQL中嵌入变量的标准做法
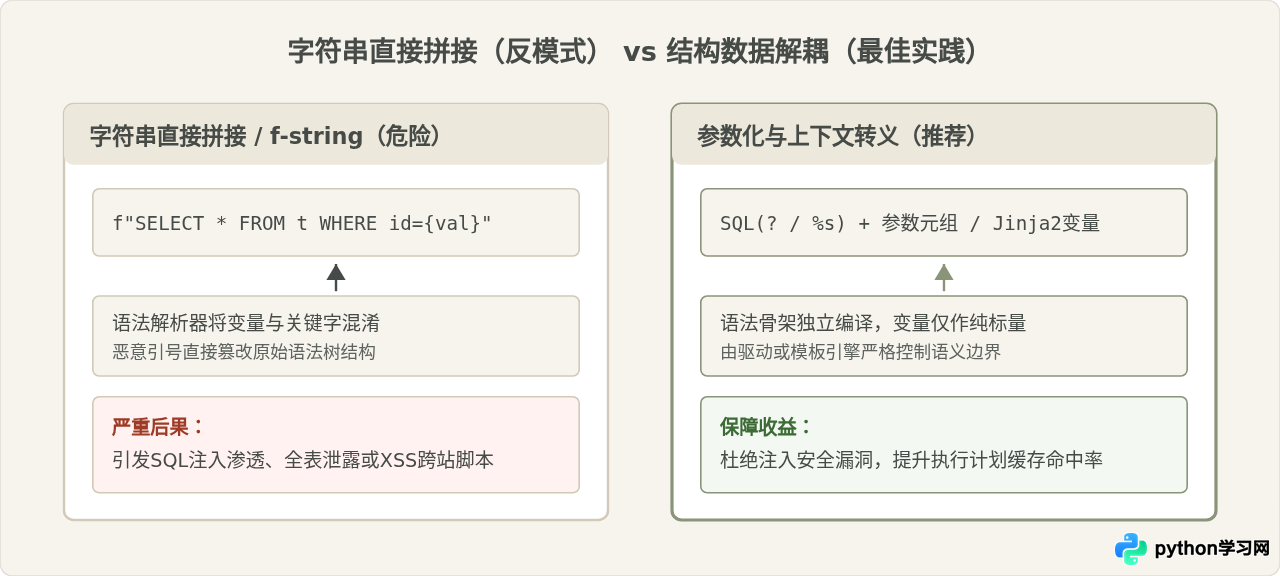
在编写涉及复杂过滤、连接和分组的多行SQL时,Python程序员常因为语法便利而顺手使用三引号搭配 f-string。这种做法的本质是把不受信任的数据作为SQL语法单元传入解析器。即使变量来自受信任模块,包含特殊符号(如单引号、百分号、换行符)的数据也会直接导致SQL语法解析错误。
正确的做法是:SQL语句骨架使用多行纯文本编写,在需要动态传值的地方仅保留驱动规定的占位符,真实数据统一通过驱动方法的参数容器传入。
1. 主流数据库驱动的占位符规范
Python DB-API 2.0 (PEP 249) 规定了多种参数传递风格(paramstyle),不同数据库的客户端库采用的具体符号存在差异:
| 数据库类型 / 驱动库 | 参数风格 | 多行SQL占位符示例 | 参数传递形式 |
|---|---|---|---|
| SQLite (sqlite3) | qmark 或 named | WHERE age > ? AND status = ? |
元组 (18, 'active') 或字典 |
| PostgreSQL (psycopg2 / psycopg) | pyformat / format | WHERE user_id = %s AND role = %s |
元组 (user_id, role) |
| MySQL (PyMySQL / mysqlclient) | format | WHERE email = %s AND is_verified = %s |
元组 (email, True) |
| SQLAlchemy Core / ORM | named | WHERE order_no = :order_no |
字典 {"order_no": "X1001"} |
2. 代码规范与 textwrap.dedent 的使用
Python函数内部的多行三引号字符串会天然包含缩进空格。若直接输出,SQL日志和调试控制台会出现凌乱的前导空格。使用标准库 textwrap.dedent 可以去除每行统一的公共前导缩进,保持代码在编辑器中优雅对齐的同时,生成干净的标准SQL文本。
import sqlite3
from textwrap import dedent

def query_active_users(db_path: str, min_age: int, city: str):
    # 编写清晰的多行SQL,使用问号占位符,不使用f-string
    query = dedent("""
        SELECT
            user_id,
            user_name,
            email,
            created_at
        FROM users
        WHERE age >= ?
          AND city = ?
          AND status = 'ACTIVE'
        ORDER BY created_at DESC
        LIMIT 100;
    """).strip()

    # 参数单独以元组传入execute,驱动负责底层转义与类型安全绑定
    params = (min_age, city)

    with sqlite3.connect(db_path) as conn:
        cursor = conn.cursor()
        cursor.execute(query, params)
        return cursor.fetchall()
3. 动态表名与列名的特殊处理
SQL占位符只能替代标量数据(字符串、数字、布尔等具体字段值),绝对不能用于动态替换表名、列名或排序方向(ASC/DESC)。如果业务必须动态选择表或排序列,绝不能直接拼入字符串,而应通过白名单映射或驱动专有的安全标识符构造工具处理:
# 方式一:严格白名单映射(推荐用于通用场景)
ALLOWED_COLUMNS = {
    "name": "user_name",
    "date": "created_at",
    "score": "total_score",
}

def build_sort_query(sort_key: str, limit_val: int):
    target_column = ALLOWED_COLUMNS.get(sort_key)
    if not target_column:
        raise ValueError(f"非法的排序字段: {sort_key}")

    # 列名来自受信任的内部白名单字典值,不是用户原始输入;数值仍然参数化绑定
    sql = dedent(f"""
        SELECT id, user_name, total_score
        FROM player_stats
        ORDER BY {target_column} DESC
        LIMIT ?;
    """).strip()
    return sql, (limit_val,)
二、多行HTML模板中嵌入变量的可靠方式
在生成邮件正文、报表输出或轻量网页时,常需要在多行HTML中填充变量。与SQL类似,如果使用 f-string 或 % 操作符直接拼接,一旦变量中包含 <script>、"、' 或 &,页面就会面临XSS攻击风险或破坏DOM渲染树。
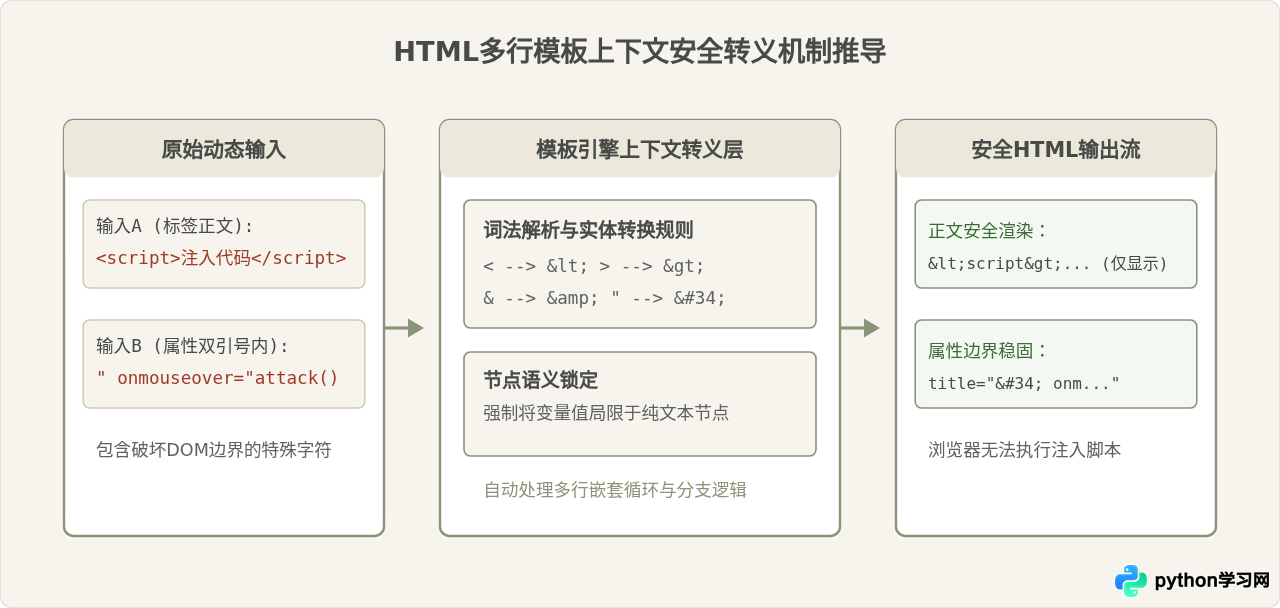
手动调用标准库 html.escape() 虽然可以对基本符号进行实体编码,但在复杂多行模板中容易遗漏,且无法适应不同上下文(例如双引号属性内部、单引号属性内部或内联脚本段落)。最健壮的方式是引入具备上下文感知能力的现代模板引擎,以 Jinja2 为行业标准。
1. Jinja2 的上下文感知与自动转义
在配置了自动转义的Jinja2环境中,所有通过 {{ variable }} 传入的内容都会被自动转义。只有被明确标记为 MarkupSafe.Markup 的安全内容才会被原样输出。
from jinja2 import Environment, select_autoescape
from textwrap import dedent

# 初始化环境并为 html / xml 扩展名开启自动转义
env = Environment(
    autoescape=select_autoescape(['html', 'xml'])
)

# 编写清晰的多行HTML模板
html_template_text = dedent("""
    <div class="user-card">
        <h3 class="user-name">{{ user.name }}</h3>
        <p class="user-bio" title="{{ user.bio }}">
            {{ user.bio }}
        </p>
        <div class="badges">
            {% for badge in user.badges %}
                <span class="badge">{{ badge }}</span>
            {% endfor %}
        </div>
    </div>
""").strip()

template = env.from_string(html_template_text)

# 模拟包含潜在XSS恶意载荷的用户输入数据
user_data = {
    "name": '<script>alert("xss")</script>张三',
    "bio": '喜欢 "Python" & \'开源技术\'',
    "badges": ["VIP", '<img src=x onerror=alert(1)>']
}

rendered_html = template.render(user=user_data)
在渲染结果中,Jinja2会自动将 < 替换为 <,> 替换为 >," 替换为 ",& 替换为 &。无论文本位于正文还是属性的引号内部,都能维持原文本语义而不会激活浏览器的脚本解析机制。
2. 标准库应急方案:html.escape 与 string.Template
在不允许引入第三方依赖的极简独立脚本中,若仅需拼接几行简单的HTML结构,可使用Python自带的 html.escape 配合 string.Template。这种组合避免了 f-string 容易无意识遗漏转义的问题:
import html
from string import Template
from textwrap import dedent

def render_simple_alert(title: str, message: str) -> str:
    # 定义明确包含变量替换符的多行骨架
    tpl = Template(dedent("""
        <div class="alert-box">
            <h4 class="alert-title">$safe_title</h4>
            <p class="alert-content">$safe_message</p>
        </div>
    """).strip())

    # 严格先进行HTML实体转义,再注入模板
    safe_data = {
        "safe_title": html.escape(title, quote=True),
        "safe_message": html.escape(message, quote=True),
    }

    return tpl.substitute(safe_data)
三、常见认知误区与边界深度辨析
辨析:这种观念忽视了数据本身可能携带的合规符号。哪怕数据库完全不对外开放、没有黑客恶意攻击,只要查询变量中出现英文单引号(如人名 O'Connor、英文短语 don't、或者包含反斜杠的文件路径),f-string 拼接出的多行SQL都会立刻抛出语法错误(sqlite3.OperationalError: near "Connor": syntax error),直接导致程序崩溃。参数化查询不仅是安全防线,更是处理任意特殊字符、维持数据完整性的基本语法保障。
辨析:手动文本替换在处理复杂SQL时漏洞百出。首先,SQL注入不只发生在字符型字段中,对于整型字段(如 WHERE id = {user_input}),输入 1 OR 1=1 根本不需要单引号就能直接破坏逻辑;其次,不同数据库在不同字符集(如宽字节GBK、Big5)下存在编码走样问题,单引号转义可能被前置字节“吞掉”。专业驱动与预编译通信协议是唯一由数据库原生存根支持的安全通道,不要试图用简陋的文本替换替代驱动协议。
辨析:Jinja2 的默认自动转义主要针对 HTML 标签正文及标准双引号属性。如果将变量直接放在 <script>var data = {{ user_input }};</script> 内部,或者放在未加引号的属性中(例如 <a href={{ url }}>),攻击者通过空格或 JavaScript 代码段依然可以打破上下文。在脚本块中嵌入变量时,应当通过 json.dumps() 序列化为JSON字符串,并使用专用的安全过滤器。
四、工程选型与落地决策总结
为了在工程开发中建立统一、可靠的多行文本变量嵌入习惯,团队可遵循以下决策树进行选型:
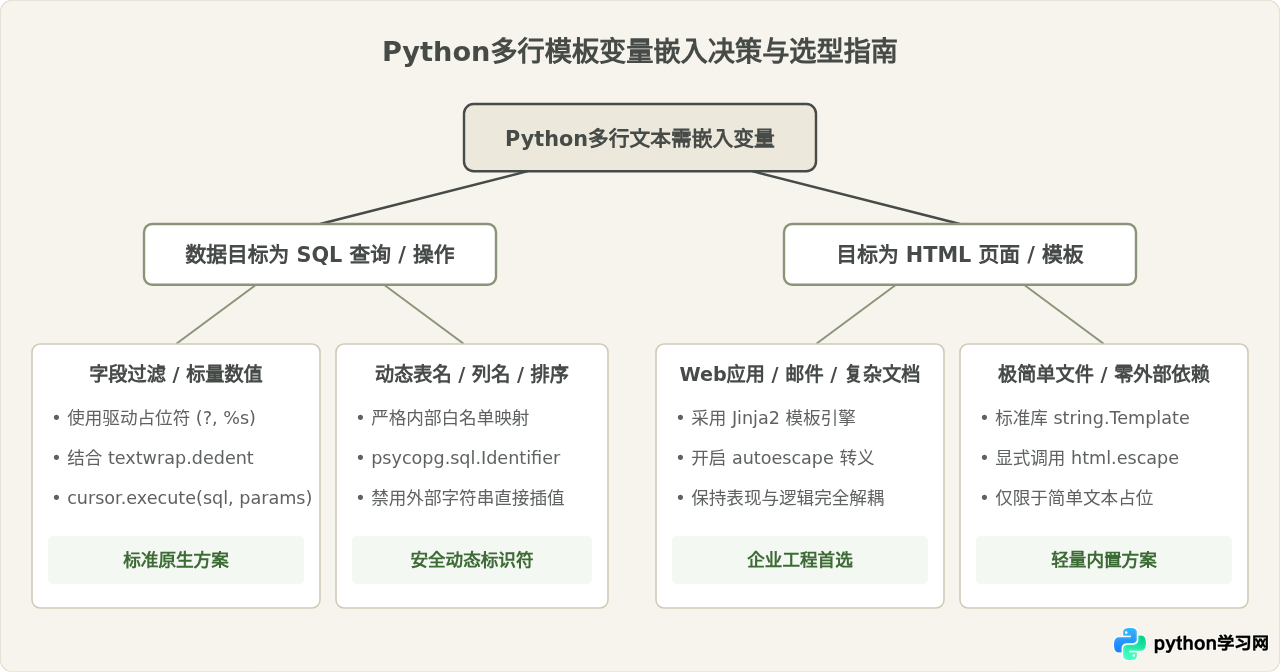
总结而言,在Python中处理多行SQL与HTML模板时,切勿因为多行字符串的语法便利而模糊了数据与代码的界限。始终使用驱动占位符传递SQL数据,使用具备自动转义机制的模板引擎渲染HTML,并配合 textwrap.dedent 管理缩进美感。这是保障系统安全性、代码可读性与健壮性的最佳工程实践。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









