

Ubuntu下用pip安装Python库:基础命令与权限报错解决
针对Ubuntu系统下使用pip安装Python库的完整实用指南,涵盖基础管理命令、Permission denied权限报错与PEP 668外部管理环境报错的深入成因及安全解决方案。
requests 库的自动化脚本。当你在终端满怀期待地敲下 pip install requests 后,屏幕上却赫然跳出一行行刺眼的红字:要么是提示无法写入系统路径的 Permission denied,要么是在 Ubuntu 24.04 及后续版本中强制中断的 error: externally-managed-environment。这是每一位在 Ubuntu 上开发 Python 项目的工程师几乎必然碰到的关卡。本文将清晰剖析两种权限报错背后的系统保护机制,并介绍既符合规范又能彻底规避环境冲突的标准解法。
一、基础准备:检查与配置 Ubuntu 的 Python 环境
Ubuntu 操作系统在出厂时就已经深度集成了 Python 3,因为操作系统的诸多核心系统工具(例如 ufw 防火墙配置、software-properties-common 软件源管理工具)都是用 Python 编写的。但需要注意的是,干净的系统镜像默认往往并不预装 pip 和虚拟环境管理工具。
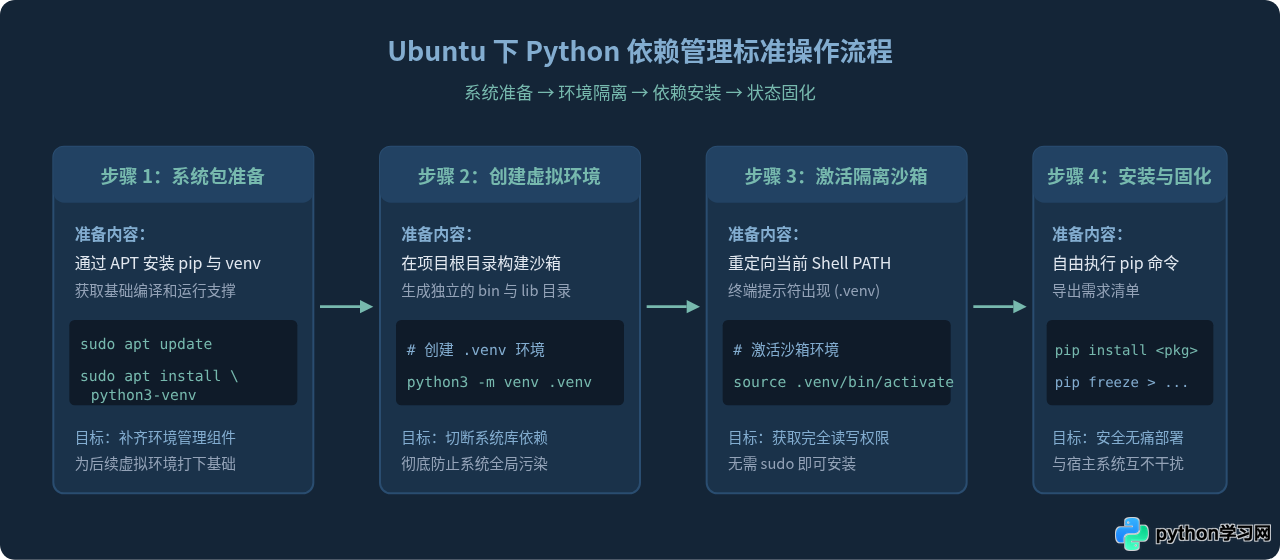
在尝试安装第三方库之前,首先应通过系统的 APT 包管理器将必要的底层工具补齐。请在终端执行以下命令:
sudo apt update
sudo apt install -y python3-pip python3-venv
安装完成后,执行版本查询命令确认工具链就绪:
python3 --version
pip3 --versionPython 3.12.3
pip 24.0 from /usr/lib/python3/dist-packages/pip (python 3.12)
确认 pip 已经正确就位后,即可按照标准化流程开始包的生命周期管理。下图梳理了在 Ubuntu 系统中进行 Python 依赖安装的标准全生命周期路径。
二、pip 常用基础命令速查与应用示例
掌握了基础流程后,在实际项目中,常用的 pip 操作主要集中在安装、版本锁定、状态检索以及环境清理四个维度:
1. 安装最新版与指定版本
最基础的语法是直接给出库名;若项目依赖特定的 API 特性或需要规避新版本的破坏性更新,可以使用操作符精准约束版本:
# 安装最新兼容稳定版本
pip install requests

# 指定精确版本号
pip install requests==2.31.0

# 限制版本区间(大于等于 2.28 且小于 3.0)
pip install "requests>=2.28.0,<3.0.0"
2. 升级已有的库
当依赖库发布了包含安全补丁的新版本时,可以使用 --upgrade(或简写 -U)参数进行就地更新:
pip install --upgrade requests3. 批量安装与依赖清单生成
多人协作或部署服务器时,统一依赖版本的标准方式是使用 requirements.txt 清单文件。你可以一键恢复环境,也可以将当前环境中测试通过的所有包固化保存:
# 从依赖文件中批量安装
pip install -r requirements.txt

# 将当前沙箱中的全部依赖及确定版本导出到清单
pip freeze > requirements.txt
4. 查看与卸载安装的库
检查某个包是否已安装、查看其存放路径及其上层依赖关系时,可以使用 show 或 list:
# 列出当前环境下安装的所有库
pip list

# 查看特定库的详细元信息(安装位置、依赖项、作者)
pip show requests

# 卸载指定库并释放空间
pip uninstall requests -y
三、权限报错一:Permission denied 的成因与解决之道
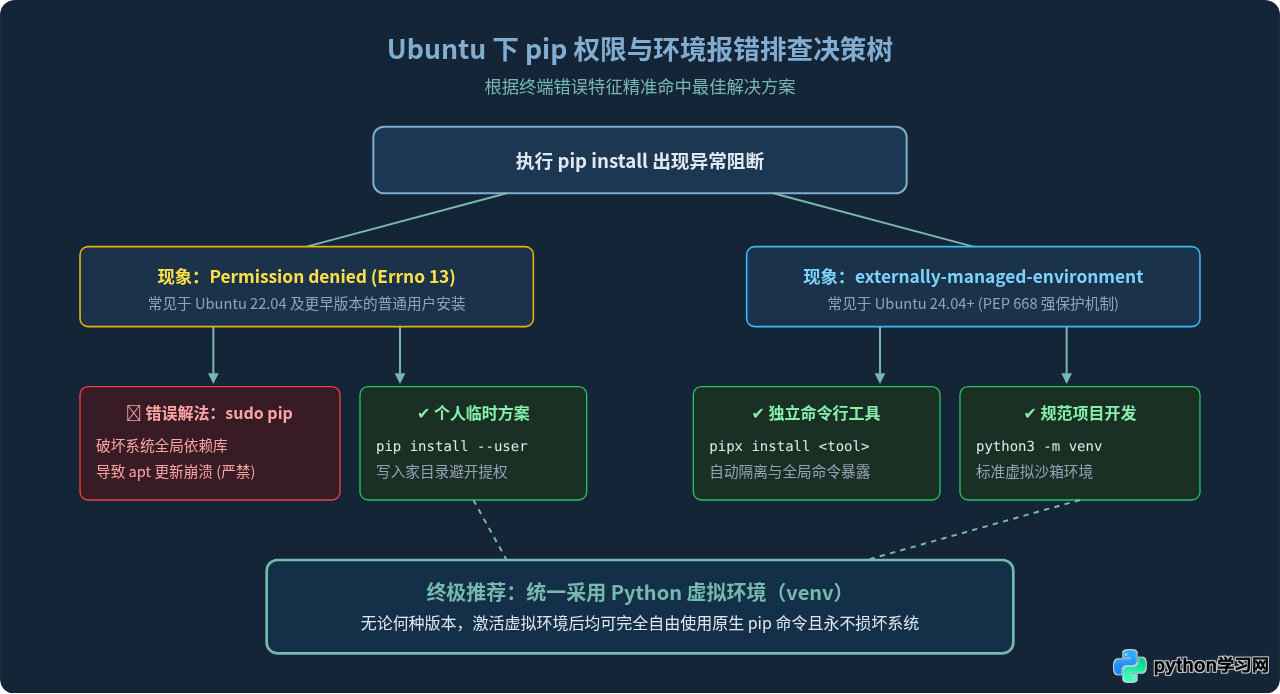
在 Ubuntu 20.04 或 22.04 等较早版本中,以普通用户身份直接在全局终端执行 pip install requests 时,最常见的报错信息如下:
Defaulting to user installation because normal site-packages is not writeable
Requirement already satisfied: ...
ERROR: Could not install packages due to an OSError: [Errno 13] Permission denied: '/usr/local/lib/python3.10/dist-packages/requests'
Consider using the `--user` option or check the permissions.
1. 为什么会出现 Permission denied?
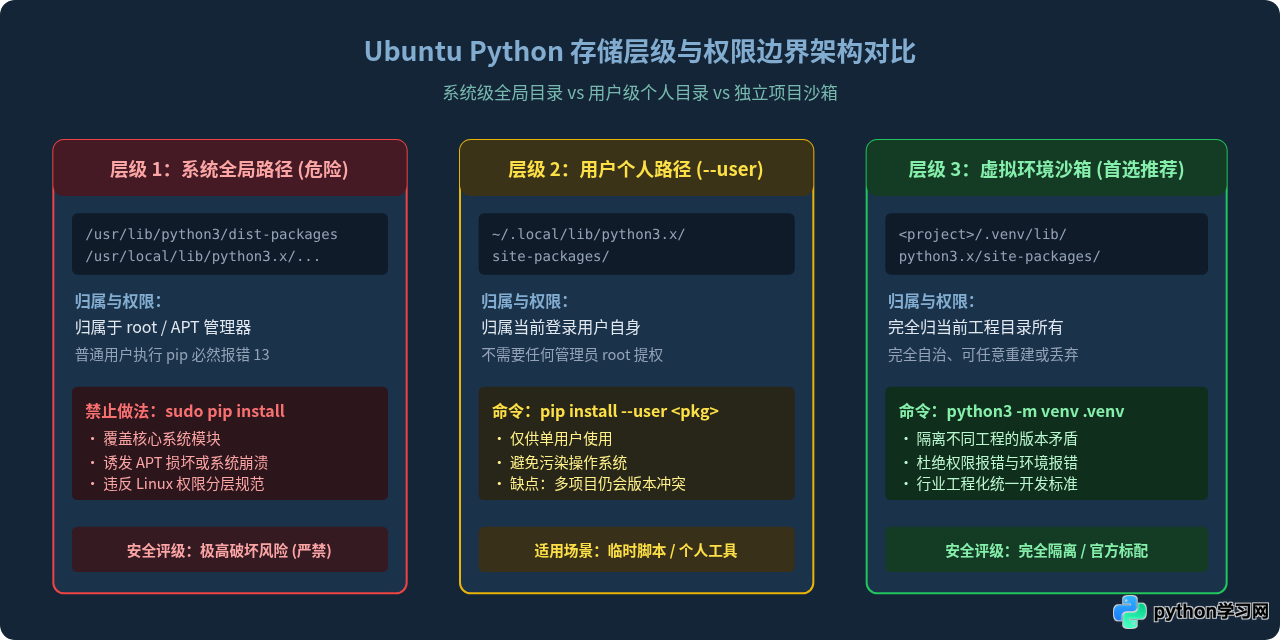
在 Linux 文件系统权限模型中,根目录下的 /usr/、/usr/local/ 属于系统级核心资产,其目录与文件的所有者均为 root。普通用户(例如账户名为 ubuntu 或常规个人用户名)只有读取权限(Read),没有写入权限(Write)。
当你不加任何参数直接运行 pip install 时,pip 会尝试把下载解压后的 .whl 代码包写入到全局目录 /usr/local/lib/python3.x/dist-packages/ 中。因为没有 root 权限,操作系统直接返回了 Errno 13 Permission denied。
sudo pip install!很多初学者看到权限不足,第一反应是给命令加上
sudo。在 Ubuntu 中执行 sudo pip install 是极其危险的操作:
- 破坏系统 APT 包管理:APT 管理器会把官方 deb 包安装在
/usr/lib/python3/dist-packages,而 pip 会写入/usr/local/lib/python3/dist-packages。在 Python 模块导入规则中,/usr/local优先级高于系统目录。一旦通过 pip 安装了与系统版本不一致的urllib3、cryptography等核心底层库,会导致系统更新工具apt-get、网络管理工具等直接崩溃报语法或导入错误。 - 难以干净清理:APT 无法追踪和管理通过
sudo pip强制注入的文件,日后想要回退几乎只能手动排查或重装系统。
为了理清各级路径的权限边界与隔离程度,下图展示了 Ubuntu 系统中三种存储层级的结构区别:
2. 正确解决方案一:用户级别安装(--user)
如果你只是在个人单用户测试环境下快速运行一个小脚本,不想额外创建虚拟环境文件夹,可以使用 --user 标志:
pip install --user requests
生效机制:加上 --user 后,pip 会将文件安装到当前用户的家目录下(通常为 ~/.local/lib/python3.x/site-packages/)。当前用户对其拥有完全的所有权与写权限,因此无需 root 提权,也不会触碰系统的 /usr/ 目录。
关键注意事项:如果安装的库附带有可执行命令(例如 flake8、pytest),其可执行二进制文件会被放置在 ~/.local/bin 目录下。为了能直接在终端运行它,你需要确保该路径已添加至当前 Shell 的 PATH 环境变量中:
# 检查是否已包含
echo $PATH | grep -q "$HOME/.local/bin" || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
source ~/.bashrc
四、权限报错二:Ubuntu 24.04+ 中的 externally-managed-environment
如果你使用的是较新的 Ubuntu 版本(如 Ubuntu 23.04、24.04 LTS 或更高),你会发现即使运行 pip install --user,终端也会立刻直接拒绝执行,并打印如下结构化错误:
error: externally-managed-environment

× This environment is externally managed
╰─> To install Python packages in this environment, try pipx install
    or python3 -m venv <env_dir>.

note: If you believe this is a mistake, please contact your Python installation or OS distribution provider. You can override this, at the risk of breaking your Python installation or OS, by passing --break-system-packages.
hint: See PEP 668 for the detailed specification.
1. 报错根源:PEP 668 规范
这并不是 pip 坏了,也不是简单的权限文件读写故障,而是 Python 社区与 Debian/Ubuntu 发行版维护者联合推行的一项保护机制——PEP 668(标记外部管理环境)。
在 Ubuntu 系统中,发行版维护者在 /usr/lib/python3.x/EXTERNALLY-MANAGED 放置了一个标记文件。当系统级 pip 检测到该文件的存在时,会强制阻断任何可能影响全局环境的安装行为。其核心目的,就是彻底杜绝开发者通过全局 pip 操作(无论是否加 sudo)导致操作系统自带 Python 环境崩溃。
2. 官方推荐解决方案 A:项目工程虚拟环境(venv)
对于绝大多数软件开发、数据分析与自动化脚本工程,创建独立虚拟环境是现代 Python 生态唯一推荐的通行标准。步骤极其简单直观:
# 步骤 1:在你的工程目录下创建名为 .venv 的独立虚拟环境
python3 -m venv .venv

# 步骤 2:激活虚拟环境(激活后终端左侧会出现 (.venv) 标识)
source .venv/bin/activate

# 步骤 3:在激活的沙箱中直接安装所需任何依赖
pip install requests

# 步骤 4:工作完成后,如需退出沙箱环境,执行 deactivate
deactivate
在激活状态下,python 和 pip 都会自动指向 .venv/bin/ 内的符号链接。所有的包直接装在 .venv/lib/python3.x/site-packages/ 中,既不需要 sudo,也不会触发 PEP 668 报错,不同项目之间各自拥有独立的库版本,彻底解除了版本冲突隐患。
3. 官方推荐解决方案 B:独立命令行工具管理利器 pipx
如果你的目的不是开发某个项目,而是想在 Ubuntu 终端全局使用某款基于 Python 开发的独立命令行工具(例如代码格式化工具 black、HTTP 客户端 httpie、包扫描工具 safety 等),频繁为一个小工具建虚拟环境会显得繁琐。
Ubuntu 官方推荐使用 pipx。pipx 会在后台为每个工具单独建立隔离虚拟环境,同时自动把可执行软链接暴露在全局 PATH 中:
# 1. 安装 pipx
sudo apt install -y pipx
pipx ensurepath

# 2. 安装独立命令行工具(举例:black)
pipx install black

# 3. 之后在任何终端路径下均可直接像原生命令一样调用
black --version
4. 深度警示:慎用 --break-system-packages
报错提示中提到可以通过追加 --break-system-packages 参数强制绕过保护。
正如该参数的名字所示,它明确告知你“可能会破坏系统包”。除非你是在一个一次性使用的轻量 Docker 容器镜像构建阶段(并且该容器内没有其他关键系统服务依赖系统 Python),否则严禁在物理机、Ubuntu 工作站或生产云服务器中添加该参数。一旦覆盖了底层动态链接或核心包,造成的系统级故障往往无法通过常规手段修复。
五、故障排查与决策路径
为了帮助你在遇到各种报错时能够快速选择最合规、最省时的处理方案,下面的流程决策图直观梳理了从报错发生到最终解决的判断逻辑:
六、生产环境最佳实践与网络加速
在掌握了环境隔离的核心规则后,为了保障在 Ubuntu 上的开发效率与依赖可复现性,还有两项非常关键的实践细节:
1. 配置国内高效镜像源加速下载
默认情况下,pip 会连接位于海外的官方 PyPI 软件源,在境内网络环境下经常遇到下载超时(ReadTimeoutError)或速度极其缓慢的问题。可以通过配置可信镜像源解决:
# 为当前用户全局设置镜像源地址
pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple

# 验证配置结果
pip config list
该配置会自动写入当前用户目录下的 ~/.config/pip/pip.conf 中,后续在任何虚拟环境中运行 pip install 都会默认享受镜像加速,无需每次输入 -i 参数。
2. 规范选型决策矩阵
综合对比不同的包安装场景,下表给出了明确的选择依据:
| 业务场景 | 推荐使用方式 | 核心命令示例 | 安全性与适用理由 |
|---|---|---|---|
| 日常工程与项目开发 | venv 虚拟环境 | python3 -m venv .venv && source .venv/bin/activate |
安全性最高,项目完全自包含,无权限障碍,版本不冲突。 |
| 全局独立 CLI 工具 | pipx | pipx install httpie |
独立沙箱运行,自动链接到全局 PATH,不污染外部 Python。 |
| 个人快速临时验证 | --user 模式 | pip install --user <pkg> |
仅适合 Ubuntu 22.04 以前,且不需要长期维护单版本项目。 |
| 系统核心底层组件 | 系统 APT 包管理器 | sudo apt install python3-<pkg> |
系统级服务所依赖的库必须由 APT 维护,确保操作系统稳固。 |
| 任何普通开发任务 | 严禁 sudo pip | sudo pip install ... (切勿使用) |
破坏性极大,极易破坏 APT 依赖关系链,造成系统异常。 |
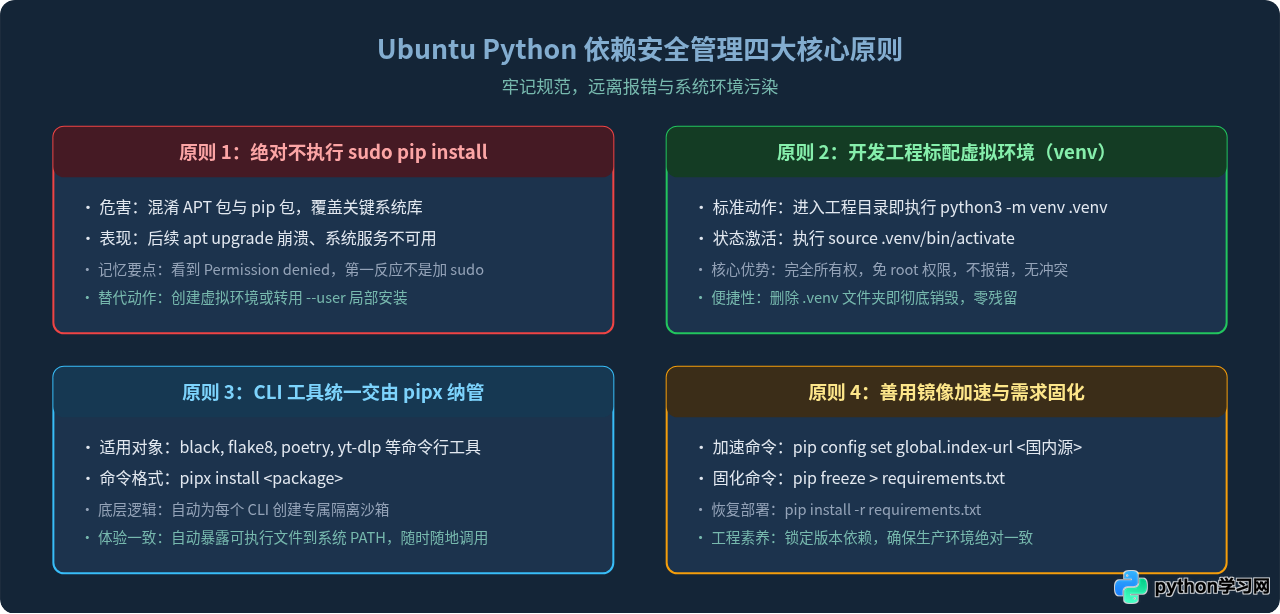
七、总结
面对 Ubuntu 下使用 pip 安装第三方库时的权限报错,最核心的认知转变在于:不要把报错当成“权限受阻的麻烦”,而是要理解这是 Linux 系统在保护核心服务免受未知第三方代码污染的屏障。
牢记这一准则,遇到传统 Permission denied 时不要盲目加 sudo;遇到现代系统的 externally-managed-environment 时,更不必费力寻找 hack 手段绕过。只需简单地使用 python3 -m venv .venv 建立虚拟环境,便能既遵守发行版规范,又畅快、稳定地完成所有第三方 Python 库的开发与部署。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









