

Python代码加密后运行报错的常见原因与排查思路
针对Python代码在经过Cython编译、PyArmor混淆或打包加密后启动崩溃与运行报错的问题,系统梳理底层机理并提供标准的四步排查流程与工程修复方案。
当 Python 项目通过 Cython 编译生成扩展模块(.so / .pyd)、采用 PyArmor 等工具实施字节码混淆,或利用打包工具封装为二进制分发时,原本在原生开发环境中正常运转的脚本经常出现异常崩溃。本文聚焦代码加密保护后的典型故障表现,系统分析从反射机制失效、路径魔术变量缺失到 C 运行时 ABI 不匹配的深层根因,并提供标准化的排查四步法与工程修复手段。
一、常见报错表现与三大根因诱因
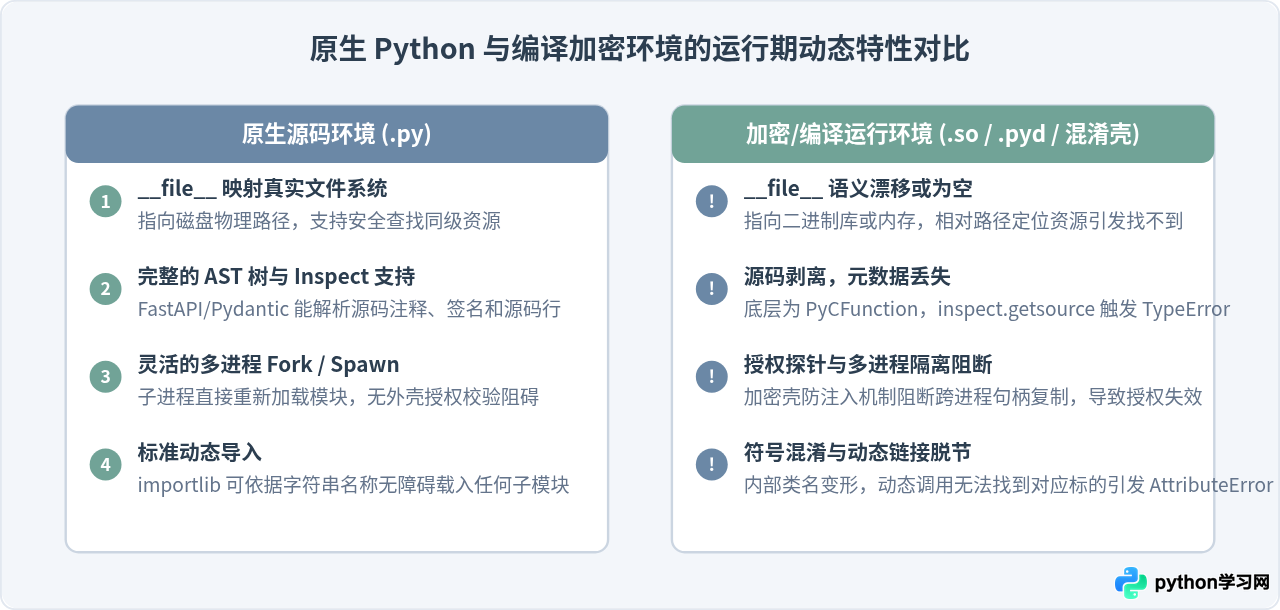
在 Python 生态中,加密与代码保护方案通常分为两类:一是编译型保护,如利用 Cython 将 .py 编译为 C 代码并输出平台相关的共享动态库(Linux 下为 .so,Windows 下为 .pyd);二是混淆与加壳型保护,如 PyArmor 对字节码做指令替换、增加防调试动态解密外壳。这两种机制打破了 Python 解释器原生的模块反射、动态源码读取与文件系统映射假设,常见的报错表现包括:
- 动态导入与模块缺失异常:控制台输出
ModuleNotFoundError: No module named 'xxx'或ImportError: cannot import name ...。这往往出现在包目录下的__init__.py被编译后丢失了子模块自动导出能力,或者打包工具未能扫描出加密层内部的间接导入。 - 属性读取与魔术变量为 None:出现
AttributeError: 'NoneType' object has no attribute 'xxx'或NameError: name '__file__' is not defined。由于代码脱离了常规文本文件载体,部分内置属性被置空或行为改变。 - 底层符号与 ABI 绑定失败:报错
ImportError: ... DLL load failed while importing xxx: 找不到指定的模块或undefined symbol: Py_Initialize。这通常由于目标宿主机安装的 Python 解释器小版本、glibc 库或 C 运行时架构与编译机器不一致。 - 运行时校验阻断:报出
RuntimeError: License is expired或RuntimeError: Integrity check failed,源于加密外壳检测到运行环境变更或文件哈希与注册签名不符。
二、四类高频故障深度剖析
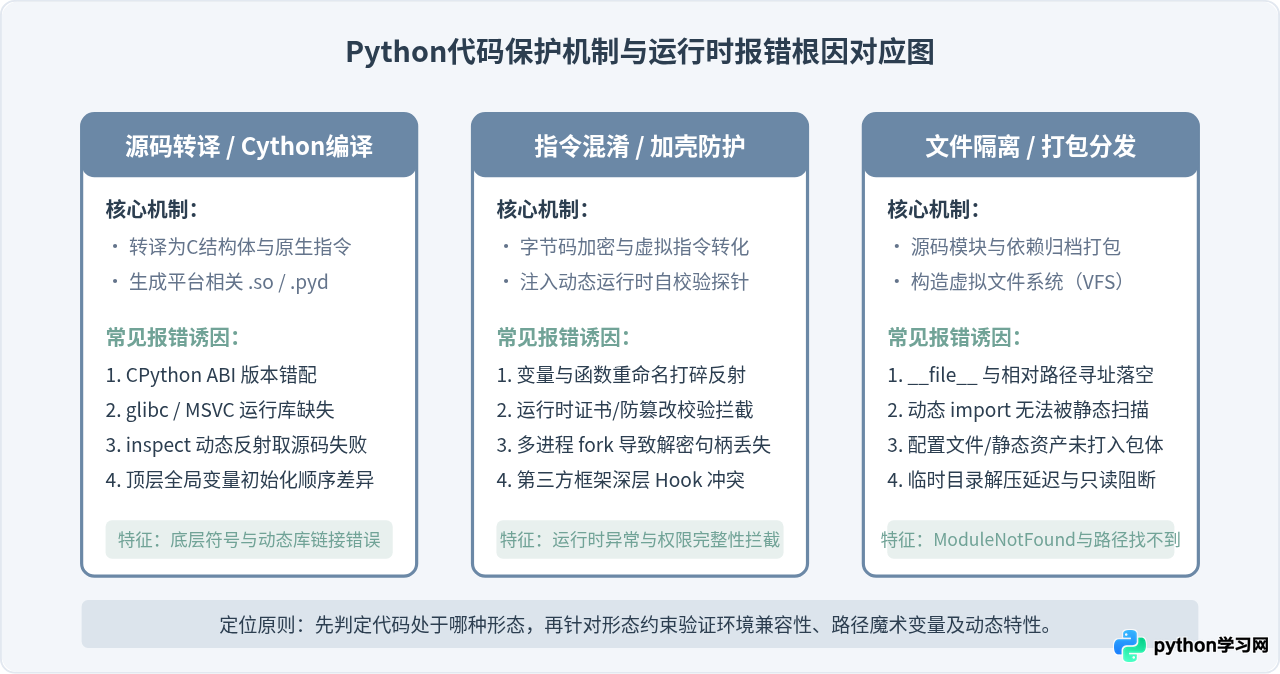
明确加密手段之后,需要进一步理清代码逻辑与 Python 运行机制之间的冲突点。多数报错并非由于逻辑代码本身写错,而是因为加密环境剥夺了 Python 的某些动态契约。
1. __file__ 与 __path__ 等路径变量失效
在原生开发中,项目经常使用 os.path.dirname(__file__) 定位配置文件、模型权重或静态模板。然而在 Cython 编译后,__file__ 属性通常指向编译出的 .so 或 .pyd 文件路径;在使用打包或内存加载的加密壳中,__file__ 甚至可能为 None 或虚拟内存路径。如果后续逻辑存在依赖后缀判断(如 endswith('.py'))或通过相对路径向上跨目录查找资源,就会立即导致 FileNotFoundError 或路径拼接错误。
2. 动态反射与框架注入断裂
现代 Python 框架(例如 FastAPI、Django、Celery、Pydantic)极度依赖 inspect 模块、type() 推断、动态 getattr() 以及类型注解。当模块经过加密或重命名混淆后:
inspect.getsource(fn)无法获取 C 编译函数的源代码文本,直接抛出TypeError: is not a Python function或OSError: could not get source code。- 以字符串形式配置的工厂类或插件通过
importlib.import_module()动态调用时,若混淆工具重命名了原类名,将直接引发AttributeError。 - 部分装饰器在编译成 C 函数后丢失了原生的
__wrapped__或闭包变量,导致参数自动解析崩溃。
3. Python ABI 与操作系统 C 库不兼容
对于 Cython 或原生 C 扩展,编译生成的文件名通常带有详细平台标签,例如 my_service.cpython-310-x86_64-linux-gnu.so。其中包含两个强约束:
- CPython 主次版本强一致:使用 Python 3.10 编译出的扩展库,在目标机上即使是 Python 3.11 解释器也完全无法载入,会报
ImportError。 - 基础 C 库(glibc / musl)依赖:如果在 Ubuntu 22.04(较新 glibc)上编译,分发至 CentOS 7(旧版 glibc 2.17)或 Alpine(使用 musl libc)时,即使 Python 版本相同,也会因
/lib64/libc.so.6: version 'GLIBC_2.28' not found导致加载失败。
4. 隐藏依赖(Hidden Imports)遗漏
加密或加壳工具通常利用静态抽象语法树(AST)分析导入链。一旦代码中使用了诸如 __import__(variable_name)、通过字符串字典动态分发的驱动、或者在条件分支内载入的私有包,加密工具的分析器便无法感知这些隐式依赖。最终产出的部署目录中缺少对应子模块,启动即抛出 ModuleNotFoundError。
三、标准排查四步法
面对加密产物报错,应遵循“由外及内、先环境后代码”的原则进行排查,切忌盲目调试。以下是推荐的四个排查阶段:
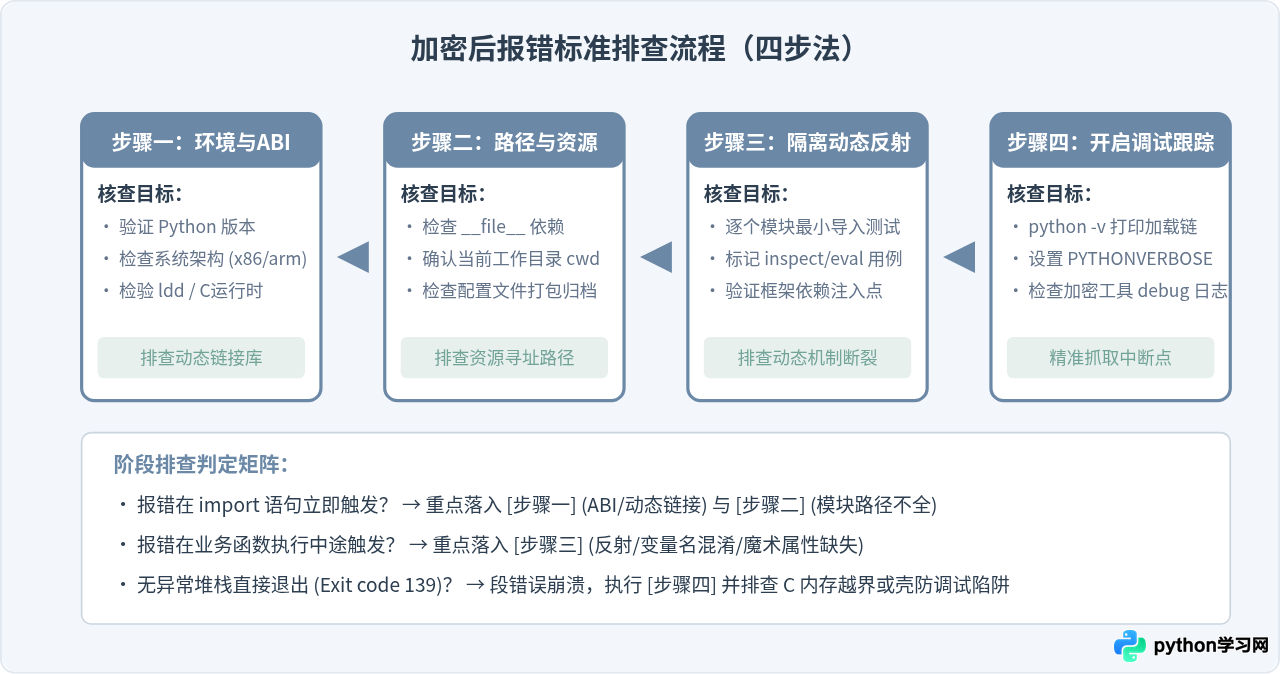
第 1 步:环境与 ABI 对齐检查
首先验证目标宿主机的解释器与编译环境是否在二进制层级保持兼容。在目标机上执行以下命令:
# 1. 检查 Python 确切版本与架构
python3 -c "import sys, platform; print(sys.version); print(platform.machine())"

# 2. 如果是 Linux 上的 .so 扩展,使用 ldd 检查依赖项解析
ldd my_package/core.cpython-310-x86_64-linux-gnu.so结果研判:如果 ldd 输出包含 not found,说明目标系统缺少必要的系统运行库(例如特定版本的 libstdc++.so.6 或 glibc)。此时需要根据缺失库在系统包管理器中进行安装,或在统一的 Docker 构建镜像内重新编译。
第 2 步:独立验证单模块导入与路径
切忌直接启动大型工程或启动整个 Web 服务,应使用隔离命令尝试导入出现故障的模块,观察最小粒度报错:
# 启动纯净解释器并单独导入编译后模块
python3 -c "import sys; sys.path.insert(0, '.'); import my_package.core"
若此处报错 ModuleNotFoundError,且该模块确为子包,检查是否存在空 __init__.py 未被编译或打包工具忽略;若提示找不到同级模块,检查模块内部是否使用了未加包前缀的相对导入。
第 3 步:定位并隔离动态反射与框架注入代码
如果能正常 import,但一调用函数就报错,需定位代码中是否存在对 __file__、inspect、sys._getframe() 或动态反射的依赖。例如下面这段典型的脆弱代码:
# 原生代码中常见的脆弱模式:依赖 __file__ 计算绝对路径
import os

BASE_DIR = os.path.dirname(os.path.abspath(__file__))
CONFIG_PATH = os.path.join(BASE_DIR, "config", "settings.json")

def load_config():
    with open(CONFIG_PATH, "r", encoding="utf-8") as f:
return f.read()一旦编译为扩展库或被打包,__file__ 的值可能变为绝对虚拟路径或临时解压路径,导致 open(CONFIG_PATH) 抛出 FileNotFoundError。
第 4 步:开启详细加载跟踪日志
当错误发生在底层深处,Python 默认输出的 Traceback 可能被加密外壳截断或吞掉。通过开启解释器详细模式获取模块搜索流水线:
# 使用 -v 参数运行,观察解释器每次搜索与加载动态库的完整动作
python3 -v app.py 2>&1 | grep -E "(import|my_package)"
控制台将列出每个模块是在何处被发现的、尝试打开了哪些文件路径,以及最终在哪个节点被中断。这对于排查“误载入了宿主机同名三方包而非私有加密包”的问题极为有效。
四、工程修复方案与最佳实践
排查出具体诱因后,可根据不同原因采取针对性的修复方案,避免为了加密而牺牲系统的稳定性。
1. 针对路径与静态资源:改用资源包 API 或运行时配置注入
严禁在加密模块中强依赖 __file__ 或 os.getcwd() 寻找附属文件。推荐使用标准库 importlib.resources(Python 3.9+),或在程序启动入口显式由外部传入配置路径:
# 推荐改造方案:使用 importlib.resources 兼容源码与打包环境
from importlib import resources

def read_package_resource(package_name: str, resource_filename: str) -> str:
    """无论源码、压缩包还是编译包,均能安全读取数据资源"""
    files = resources.files(package_name)
    resource_file = files.joinpath(resource_filename)
    return resource_file.read_text(encoding="utf-8")
2. 针对反射与框架:配置混淆白名单与关键入口保留
对于含有 Pydantic 模型、SQLAlchemy ORM 映射、FastAPI 路由声明的模块,切勿进行激进的函数名/变量名混淆。在配置加密工具时:
- 区分核心业务与胶水层:只对核心算法、核心业务计算模块编译加密;将对外 API 入口、路由注册、配置加载文件保持为明文
.py。 - 配置混淆规则白名单:在 PyArmor 等混淆配置中,明确声明保留属性名(
--exact或--exclude-table),防止框架依赖的特定字段被重命名。
3. 针对二进制分发:构建 Manylinux 规范容器
为彻底消灭 undefined symbol 与 C 运行时兼容性报错,推荐在 Docker 中使用标准 manylinux 容器环境完成 Cython 编译构建:
# 示例:利用 manylinux 基础镜像编译通用 Linux 二进制库
# Dockerfile.build
FROM quay.io/pypa/manylinux2014_x86_64

WORKDIR /workspace
COPY . /workspace

# 使用目标完全相同的 Python 环境执行 setup.py 构建
RUN /opt/python/cp310-cp310/bin/python setup.py build_ext --inplace
通过该规范编译出的 .so 文件仅链接老版本标准 C 符号,能够在绝大部分现代 Linux 发行版(CentOS, Debian, Ubuntu, AlmaLinux)上平稳加载运行。
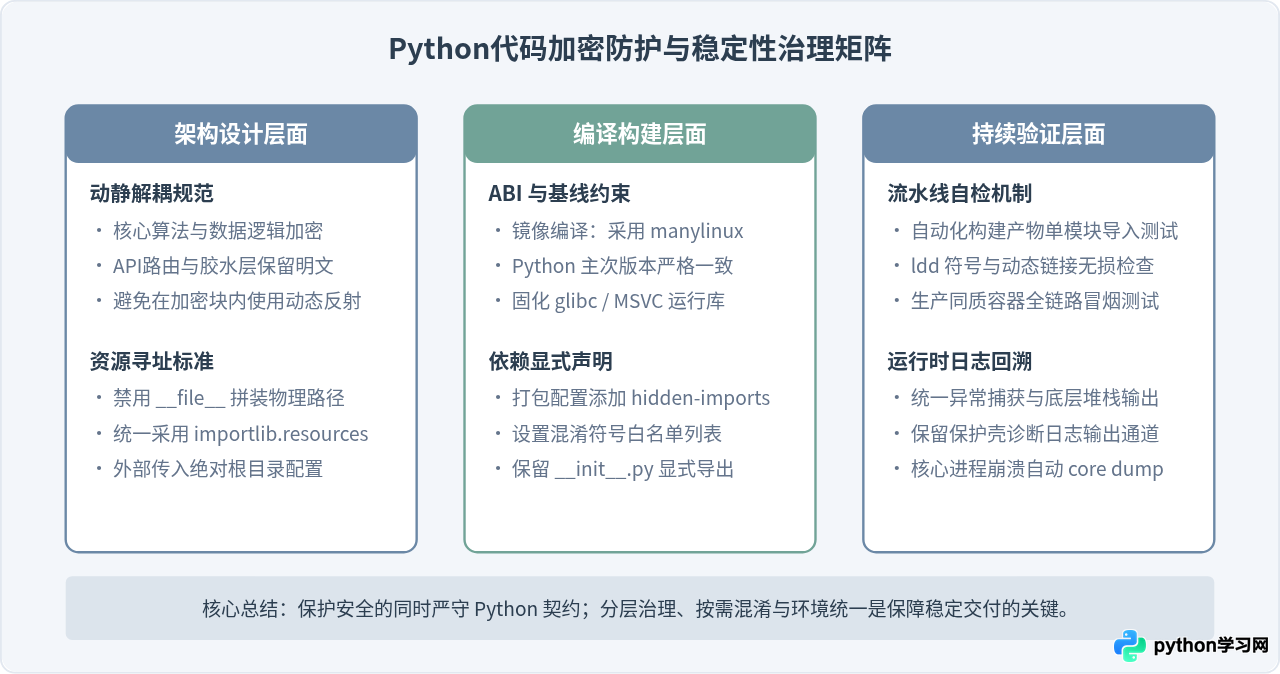
五、总结与排查速查清单
处理 Python 代码加密后的运行报错,关键在于摒弃“直接按源码习惯调试”的思维定势。加密打破了脚本语言原生的源码透明性,将逻辑推向了更底层的二进制库或指令虚拟化空间。在日常开发与部署维护中,可按照如下清单快速自检:
| 排查维度 | 速查项目 | 预期正确状态 |
|---|---|---|
| 解释器版本 | 目标环境 python -V 与编译环境比对 |
主版本与次版本完全相同(如均为 3.10.x) |
| 动态链接库 | 在目标宿主机对 .so / .pyd 执行 ldd / dumpbin |
无任何 not found,C 运行时正常解析 |
| 模块单体导入 | python -c "import my_package.core" |
静默成功载入,未抛出 AttributeError / ImportError |
| 静态资源定位 | 搜索源码中是否存在 __file__ 与相对路径拼接 |
改用 importlib.resources 或外部传入基准路径 |
| 动态反射适配 | 检查是否对包含 inspect / 路由注册的模块进行了混淆 |
核心业务加密,框架胶水层明文保留并设置白名单 |
遵循上述思路与规范,能够有效规避 90% 以上加密保护带来的运行故障,在保障知识产权与核心代码安全的同时,确保生产系统平稳可靠交付。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









