

安卓手机ROOT会失去保修吗?有哪些不可逆的安全风险
深入解析安卓手机ROOT与解锁Bootloader后的保修认定机制、各大品牌售后政策,以及硬件熔丝熔断、TEE密钥库降级、DRM失效等不可逆安全风险。
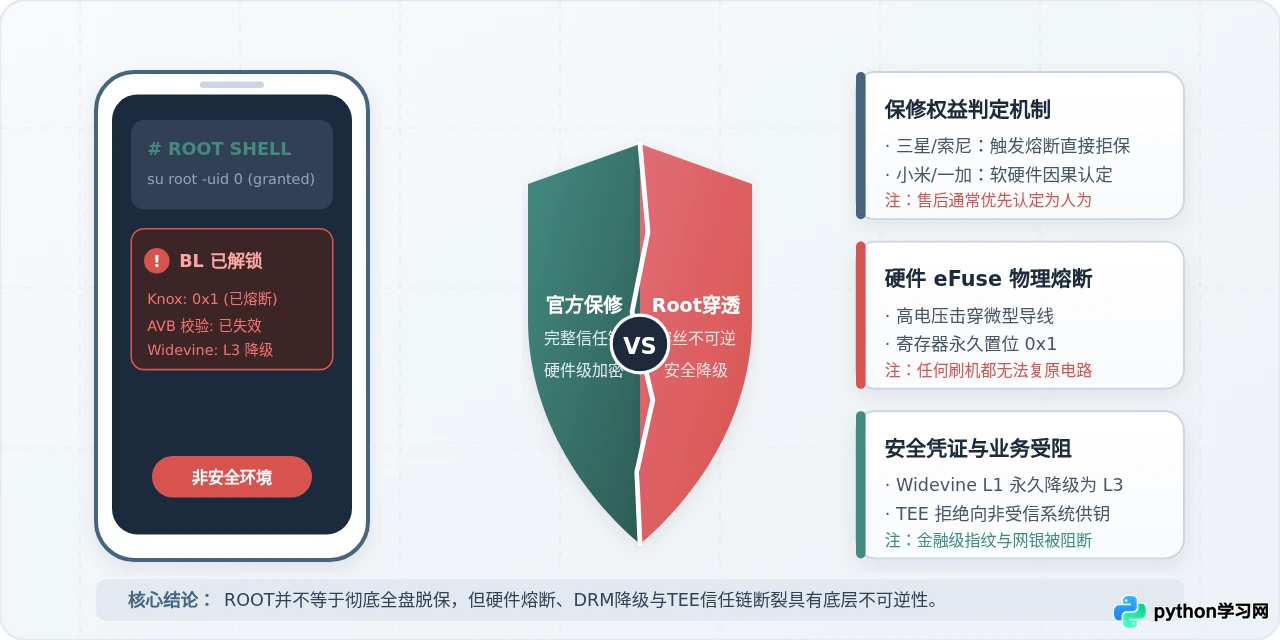
核心结论概览:安卓手机获取 ROOT 权限(以及解锁 Bootloader)是否导致失去保修,核心取决于手机厂商的售后政策与硬件损坏的因果关系——若设备内含硬件级电子熔丝(如三星 Knox),一旦熔断将永久失去官方免费保修;其他品牌虽多执行“非 ROOT 直接导致的硬件损坏仍享保修”,但在售后实操中往往面临较为苛刻的人为损坏举证。比保修争议更为严重的是底层的不可逆安全风险:物理级电子熔丝烧断、TEE 硬件密钥库降级、Widevine L1 高清版权永久丢失,以及金融级指纹与风控验证被彻底阻断。本文将逐层拆解主流品牌的保修判定边界,并剖析 ROOT 对系统安全防线造成的永久性改变。
一、ROOT 与解 BL 锁:手机厂商究竟如何判定保修?
要讨论 ROOT 是否丧失保修,首先必须澄清一个技术前提:在现代安卓系统(Android 8.0 及更高版本)上,想要获取 ROOT 权限,必须先解锁 Bootloader(简称解 BL 锁)。Bootloader 是手机上电后加载操作系统的第一道守门程序,它决定了系统只加载具有官方数字签名的内核与固件。
一旦解锁 Bootloader,这一操作会在手机芯片寄存器或出厂服务器数据库中永久留痕。各大手机厂商针对“解锁与 ROOT”制定的保修政策,主要可以划分为以下三类:
1. 硬件级严苛品牌:一经解锁永久拒保(以三星、索尼为代表)
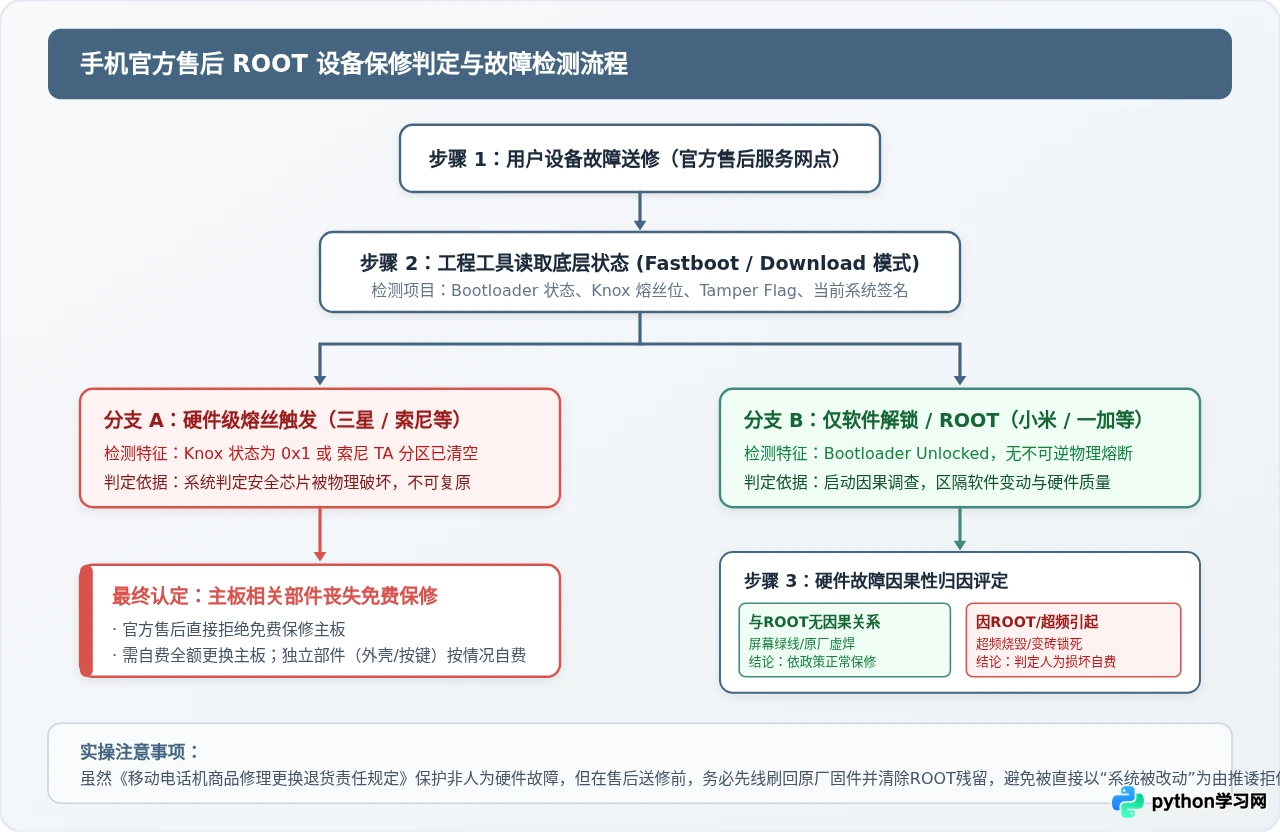
这类厂商将系统安全性视为手机硬件出厂完整性的一部分。最典型的代表是三星(Samsung):其芯片内部设计有专有的 Knox 位(Warranty Bit) 硬件熔丝。一旦用户刷入第三方系统或修补过的 boot 镜像,硬件熔丝会在毫秒级内被物理烧断,状态由 0x0 永久翻转为 0x1。官方售后服务站接入工程电脑读取到该标志后,会直接拒绝为该设备的主板提供免费保修,用户必须全额自费更换主板。
索尼(Sony) 同样在官方解锁协议中明确警示:解锁 Bootloader 会彻底清空内部 TA(Trim Area)分区中的专属 DRM 安全密钥,导致相机高端降噪算法、Bravia 屏幕显示引擎永久失效,并在售后系统中标记为脱保状态。
2. 软硬件分离品牌:因果归因判定(以小米、一加、Google Pixel 为代表)
以小米(MIUI / HyperOS)、OnePlus(一加)以及 Google Pixel 为代表的品牌,在官方保修条款中相对开放,通常遵循“软硬件分离保修”与“故障因果关系”原则:
- 正常享受硬件保修的情形:如果手机因元器件批次质量问题出现故障,例如屏幕老化出现绿线、内置电池鼓包、扬声器无声或物理按键失灵,即使手机处于解锁或 ROOT 状态,服务网点依照法定政策仍应予以免费保修。
- 判定为人为损坏自费的情形:如果用户获取 ROOT 后使用了温控篡改模块、CPU/GPU 超频工具,导致主板电源芯片烧毁、射频放大器击穿;或者误刷第三方非官方分区导致手机彻底死锁变砖,售后会判定该损坏系用户自主滥用 ROOT 权限直接引起,不属于产品质量问题,维修需自行承担费用。
- 注意政策变动:小米自推出 HyperOS(澎湃 OS)起,极大收紧了 Bootloader 解锁权限,要求在社区答题且达到高等级认证方可申请解锁,且锁回 BL 后的账号绑定与审核更加严格。
3. 完全封闭与不开放品牌(以 vivo / iQOO、华为为代表)
vivo / iQOO 官方渠道不提供任何常规的 Bootloader 解锁码申请通道;华为同样早已停止提供官方解锁服务。在这类机型上,若通过非官方渠道的高温拆机、短接 CPU 测试点(TestPoint)或注入高通 9008 深度刷机端口强行破解 ROOT,一旦被售后检测到底层固件签名异常或主板焊接痕迹,一律直接判定为私拆私修并予以拒保。
二、不可逆的安全风险:底层硬件防线与信任链崩溃
许多用户认为“ROOT 只是让手机多了个最高权限,如果出了问题大不了刷机恢复”。这种认知在早期的安卓系统上或许成立,但在融合了硬件安全加密芯片的现代安卓设备上,ROOT 往往会造成底层物理级或密钥链的永久性破坏。
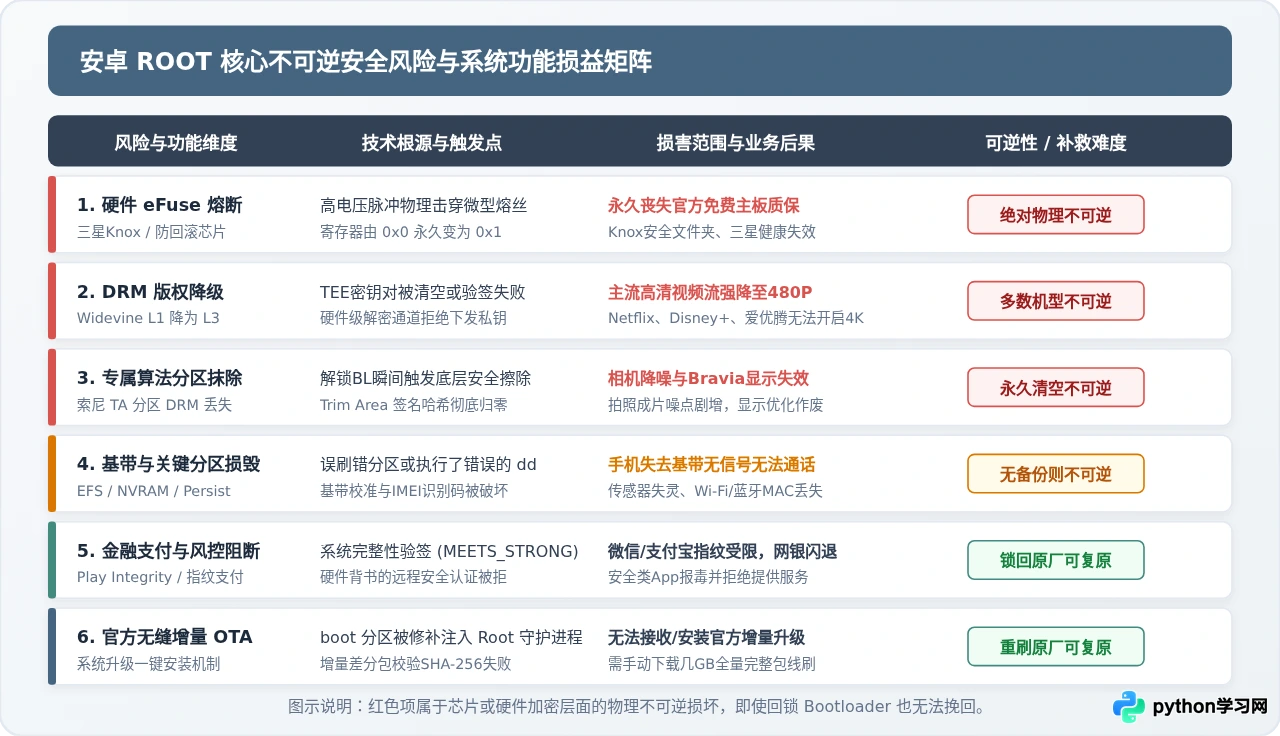
1. 硬件级电子熔丝(eFuse)物理熔断
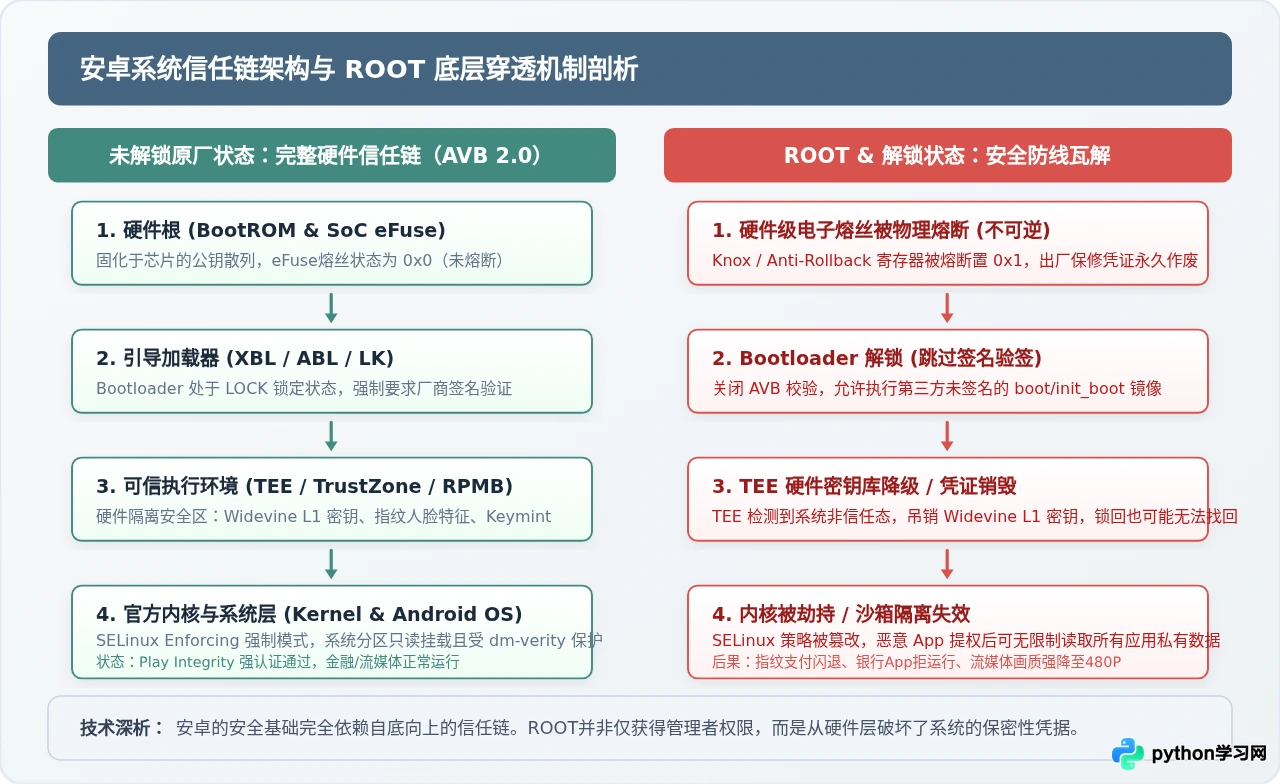
许多高端手机 SoC(高通骁龙、三星 Exynos、联发科天玑)内嵌有电子熔丝(eFuse)阵列。eFuse 是一种由微米级硅导线构成的电路开关:在出厂默认状态下导线通畅,寄存器读取为 0x0。当检测到 Bootloader 非法解锁或启动未经签名的二进制镜像时,芯片管理控制器会向该电路施加高电压脉冲,将导线物理熔断,状态永久置为 0x1。
物理熔断与软件刷机有本质区别:只要芯片物理导线被熔断,无论如何刷回官方底包、锁回 Bootloader 甚至格式化整块 UFS 闪存,都绝无可能将已烧毁的电路复原。这不仅是厂商判断脱保的铁证,还会使基于该熔丝设计的安全体系永久瘫痪。
2. TEE 可信执行环境与硬件密钥库(Keystore)失效
现代安卓采用了硬件级隔离机制——可信执行环境(TEE,例如 ARM TrustZone)。TEE 是独立于 Linux 内核运行的安全微操作系统,用于存储指纹特征数据、人脸三维图谱、磁盘全盘加密密钥以及硬件背书的数字证书。
当手机解锁 BL 并 ROOT 后,系统的启动信任链(Android Verified Boot,简称 AVB 2.0)被切断。TEE 会立即判定当前运行的富执行环境(REE,即日常使用的 Android 系统)处于已被污染的非受信任状态。作为自保机制,TEE 会切断与主系统的核心握手:
- 硬件级密钥证明(Hardware-backed Attestation)拒绝签发:系统无法向第三方应用程序证明设备的安全状态。
- 重放保护内存块(RPMB)拒绝写入更新:存储在防篡改分区中的计数器和认证凭据被锁定。
3. DRM 数字版权凭证永久降级(Widevine L1 跌落为 L3)
Google Widevine 是全球流媒体内容保护的行业标准,分为三个安全级别:
- Widevine L1(硬件级最高安全):所有视频解密与渲染全部在 TEE 内部完成,外界无法抓取视频流。Netflix、Disney+、Amazon Prime 以及国内爱奇艺、腾讯视频的高清模式,均强制要求设备具备 L1 认证方可开启 1080P、2K、4K HDR 及杜比视界。
- Widevine L3(纯软件解密):安全验证降为软件级别,流媒体服务商为防止高清片源被录制盗录,会将画质强制封锁在 480P / 540P(标清标画质)。
获取 ROOT 权限后,由于 TEE 硬件解密通路被拒,设备几乎无一例外会从 L1 跌落至 L3。尤为致命的是:在三星、摩托罗拉、索尼以及部分联发科机型上,解 BL 导致设备专属的 DRM 设备密钥被永久擦除,即使事后重新锁回 Bootloader,Widevine L1 凭证也无法自动找回,你的旗舰屏幕将永久无法播放高清流媒体视频。
4. 金融级生物认证与银行 App 全面受阻
Google 目前在安卓生态中推行极度严格的 Play Integrity API(用于替代早期的 SafetyNet)。该 API 会向 Google 云端上报设备的硬件认证状态:
- MEETS_BASIC_INTEGRITY:基本系统完整性(软件级测试)
- MEETS_DEVICE_INTEGRITY:受信任的设备环境
- MEETS_STRONG_INTEGRITY:硬件级密钥与锁定验证(强完整性)
设备 ROOT 后,MEETS_STRONG_INTEGRITY 校验必然失败。随之而来的直接影响包括:微信支付与支付宝的指纹/面容免密支付功能被停用(因为无法获取 TEE 安全签名),招商银行、中国工商银行、交管 12123 等对环境极其敏感的金融与政务类 App 会频繁弹窗告警、强制退出,甚至直接封禁账户在该设备上的登录权限。
5. 沙箱机制瓦解与静默提权后门
安卓的安全基石是基于 Linux UID/GID 的应用沙箱(Application Sandbox)与 SELinux(安全增强型 Linux)强制访问控制。在正常状态下,任何 App 均被严格囚禁在专属沙箱目录中,互相无法窃看数据。
当系统被赋予 ROOT 权限并安装了 su 守护进程后,SELinux 规则通常需要被修补放行。一旦用户在权限管理弹窗中误将 ROOT 授权给恶意推广软件,或者恶意代码利用已知的内核提权漏洞绕过鉴权,该应用便获得了对手机整个文件系统的无限制读取权限——包括私密相册、微信聊天记录数据库、密码填充器存储的明文凭据,均能在后台被静默上传,系统防护荡然无存。
6. 基带与特殊分区(EFS / NVRAM)损毁致盲
在进行 ROOT 深度定制、刷入第三方内核或修改系统基带时,如果使用了不规范的第三方一键工具,极易发生分区写入漂移,导致手机关键的 EFS、NVRAM 或 Persist 分区数据被覆盖损坏。这些分区保存着手机出厂独一无二的 IMEI 串号、基带射频校准参数以及 Wi-Fi/蓝牙 MAC 地址。一旦这部分数据损毁且用户没有提前备份,手机将彻底无法搜索移动网络信号,无法接打电话,陀螺仪与距离传感器全部失灵,最终沦为无法联网的“小平板”,且官方通常只能通过高价更换整块主板才能解决。
三、不可逆损失与可恢复变动全面对比
为了让读者清晰评估操作代价,我们将 ROOT 后常见的系统功能受损情况梳理为如下对比表:
| 影响项目 | 底层触发机制 | 恢复可能性 | 典型后果与代价 |
|---|---|---|---|
| Knox / eFuse 状态 | 微电路高压物理击穿 | 绝对不可逆 | 三星官方免费保修作废,安全文件夹永久停用 |
| Widevine DRM L1 凭证 | 硬件密钥吊销/TA分区清空 | 多数机型不可逆 | Netflix/Disney+/国内主流平台视频锁死 480P |
| 索尼专属图像引擎 | 解 BL 触发 TA 关键区擦除 | 永久丢失不可逆 | 相机算法降噪失效、Bravia 屏幕显示优化作废 |
| EFS / 基带分区数据 | 刷机误操作覆盖损坏 | 无备份则不可逆 | 丢失 IMEI 码与网络信号,变成无法通讯的废机 |
| 微信/支付宝指纹支付 | TEE 完整性校验不通过 | 回锁原厂可复原 | ROOT 下需通过复杂模块隐蔽,容易被风控封禁 |
| 官方增量 OTA 系统升级 | boot/init_boot 分区 Hash 改变 | 刷回原厂可复原 | 无法一键点击自动差分升级,需每次手动线刷全量包 |
四、理性决策与避坑指南:必须 ROOT 时如何守住底线?
如果出于应用逆向工程、深度内核调试或专业开发测试需求,确实需要使用 ROOT 权限,请严格遵循以下工程化流程,最大限度降低资产与设备损坏风险:
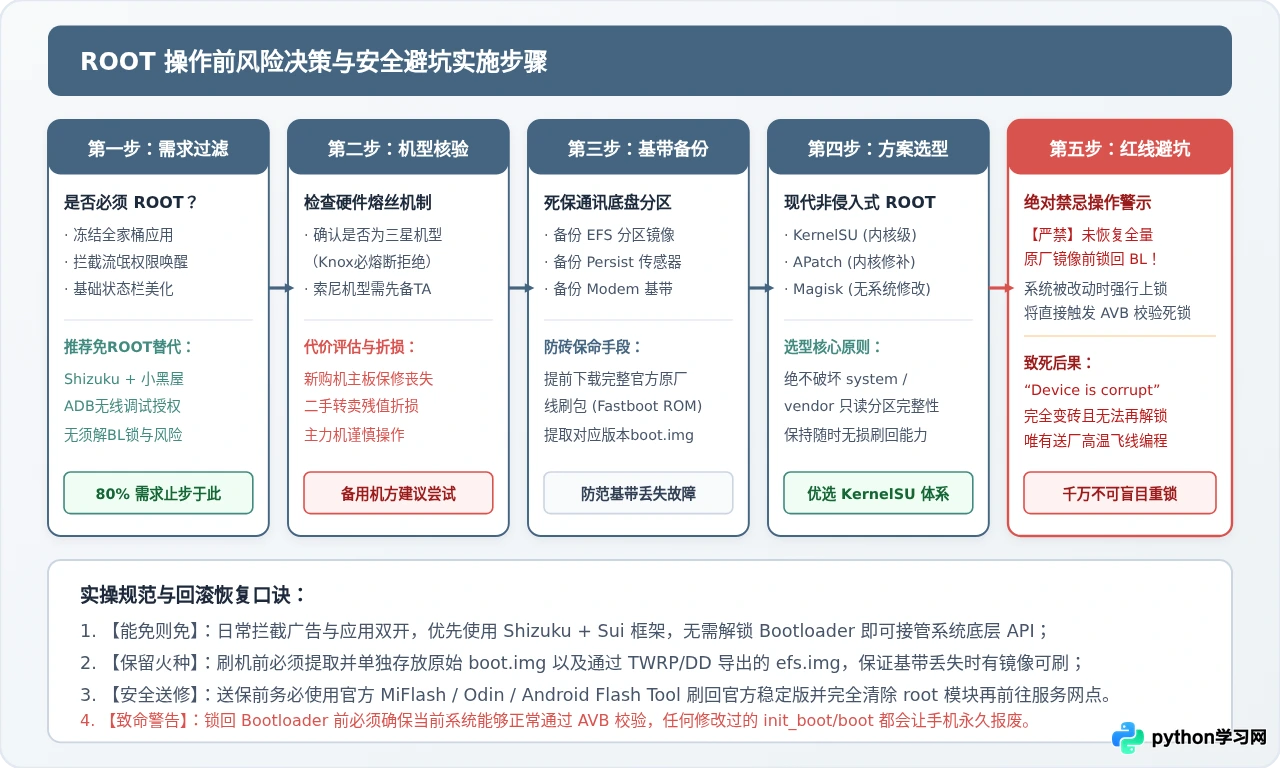
1. 审视真实需求:80% 的使用场景可用免 ROOT 方案替代
许多初学者 ROOT 手机的目的仅仅是为了冻结后台流氓软件、管理自启动或实现局部状态栏美化。事实上,借助现代安卓的系统级 API 框架,完全可以做到免解锁、免 ROOT:
- 使用 Shizuku 框架:Shizuku 能够通过标准的无线 ADB 调试模式在系统启动时激活。包括“小黑屋”(冻结应用)、“冰箱 IceBox”、“App Ops”(细粒度权限控制)在内的大量神器,均已完美原生支持 Shizuku。整个过程无需解锁 Bootloader,完全不触动硬件安全熔丝与 DRM 证书。
- 使用 Termux 终端:对于轻量级 Linux 命令行、Python 脚本运行或网络工具测试,Termux 配合 PROOT 容器即可提供完备的用户态环境,无需破坏内核安全性。
2. 底层关键分区的冷备份规范
在正式向手机注入任何提权补丁前,必须先在电脑端备份原厂镜像与基带分区:
- 下载官方全量 Fastboot 线刷包:解压出当前版本完全一致的原厂 boot.img 与 init_boot.img,妥善保存在电脑硬盘上作为“回滚救命镜像”。
- 备份基带分区:若设备能够临时引导启动 TWRP Recovery,务必在 Recovery 界面中勾选 EFS 与 Persist 分区并导出至外部存储;或在获取临时权限后通过 dd 导出对应分区的只读块设备镜像。
3. 选用现代非侵入式 ROOT 架构(摒弃修改 System 的旧方式)
早期的 SuperSU 或传统一键 ROOT 软件会强行挂载读写修改 /system 分区,这不仅会彻底破坏 AVB 签名,还会导致后续系统崩溃且难以恢复。目前业界推崇更加底层的无损挂载方案:
- KernelSU(内核级 ROOT):直接在通用 Linux 内核(GKI 2.0,Android 12+ 常见)中编译运行,在内核态拦截系统调用。由于其完全处于用户空间之外,对系统分区的改动极小,具备天然的隐蔽性与稳定性。
- APatch:基于内核修补(KernelPatch)的新兴架构,类似地实现了低侵入性管理。
- Magisk:通过修补 boot 镜像实现 systemless 挂载,不修改真实磁盘分区,卸载时还原 boot 分区即可恢复出厂纯净状态。
许多用户在玩机体验结束后,误以为在命令行中输入 fastboot oem lock 或 fastboot flashing lock 就能一键还原。这是极度危险的致盲操作!
一旦当前手机的系统镜像(boot、init_boot、system、vendor)被任何模块修改过,且未完整刷回官方带签名的纯原厂固件,在执行锁回指令重启后,Bootloader 会立即启动 AVB 严格验签。由于哈希散列不匹配,手机会强制拒绝启动并红字报错 “Your device is corrupt. It cannot be trusted and will not boot”。由于此时 BL 已经重新闭锁,用户将无法再次通过 Fastboot 刷入任何固件,手机会直接陷入“不可自救的硬砖状态”,只能拆机返厂维修。
总结:安卓手机 ROOT 与解锁已经不再是极客探索性能的“免费午餐”,而是用底层硬件安全体系与售后权益换取特权的高风险行为。在日常使用中,如果你依赖指纹支付、注重隐私沙箱安全、需要观看高清数字流媒体并希望保留设备原厂保修,切勿轻易开启 Bootloader 锁;若确因专业开发需要 ROOT,请首选备用机,远离含物理熔丝的品牌,并严格做好基带冷备份,理性规避不可逆损失。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









