

Python打包成exe能被逆向吗?原理与安全风险解析
深入解析Python打包成exe后的逆向机制、底层原理、常见安全风险及切实可行的代码保护技术方案。
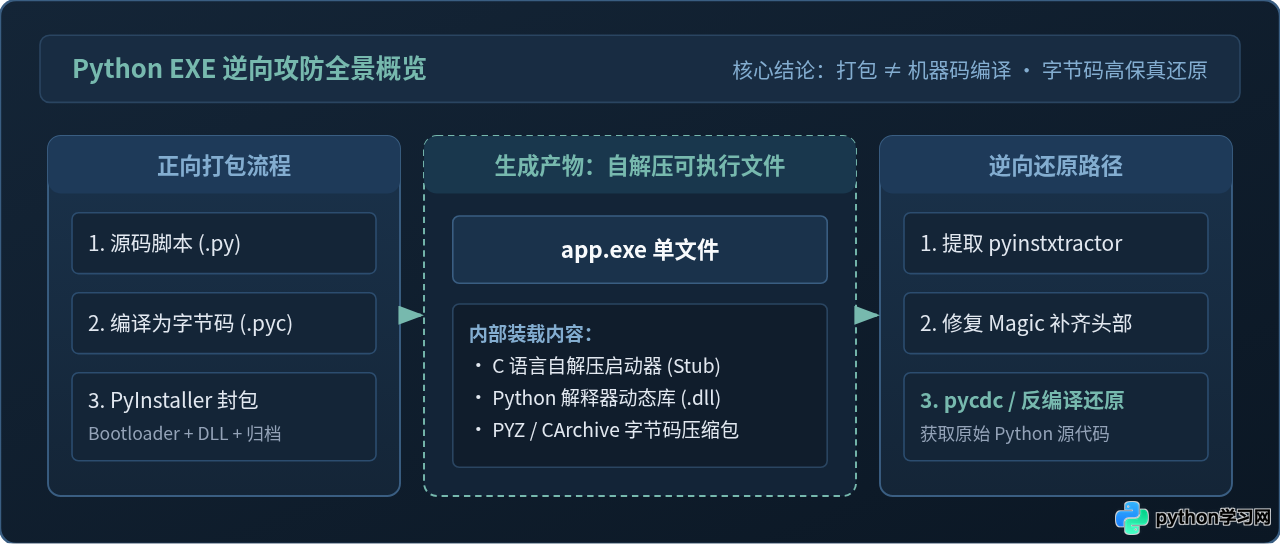
一、核心结论:打包为 exe 不等于编译保护
设想这样一个常见场景:某位工程师编写了一个包含自动化采集与专有评分模型的 Python 脚本。为了把软件交付给没有配置 Python 环境的客户,同时也为了“防止核心代码被客户直接按右键查看”,他使用 PyInstaller 执行了 pyinstaller -F main.py,最终生成了一个看似坚固的 main.exe 文件。
很多初学者会产生一个危险的心理防线误区:“既然它已经是一个标准的 Windows 二进制 .exe 文件,里面的逻辑就已经被编译成底层机器码了,别人肯定看不懂。”
答案非常明确:Python 打包生成的 exe 不仅能被逆向,而且逆向成本极低。借助现成的开源工具,攻击者通常只需要 1 到 3 分钟,就能将 exe 文件无损还原出包含类名、函数名、逻辑结构甚至原始变量名的 Python 源代码。
如果开发者在该 exe 中硬编码了 API 密钥、数据库连接串,或者直接在本地写了 if license_is_valid: 的授权校验,这些核心资产在攻击者面前几乎完全处于裸奔状态。
二、底层原理解析:为什么 exe 无法阻挡逆向?
要理解为什么 Python exe 如此脆弱,必须先弄清楚 C/C++ 语言的“编译”与 Python 打包工具的“打包”在本质上的天壤之别。
1. 真正编译与解释器打包的本质差异
在 C、C++ 或 Rust 等原生语言中,编译器(如 GCC、Clang 或 MSVC)会将高级语言的高层语法树直接翻译并优化为目标 CPU 架构的机器指令(Machine Code)。在这个编译和链接过程中,所有的变量名、高阶控制流结构全部被剥离,替换为寄存器操作和内存地址跳转。如果要逆向它,分析人员必须借助 IDA Pro 或 Ghidra 进行汇编级反汇编与控制流重构,难度极大。
而像 PyInstaller、cx_Freeze、py2exe 这样的工具,根本不是将 Python 代码翻译成机器码的编译器,它们本质上是“自解压运行环境包裹器”(Self-Extracting Bundle)。
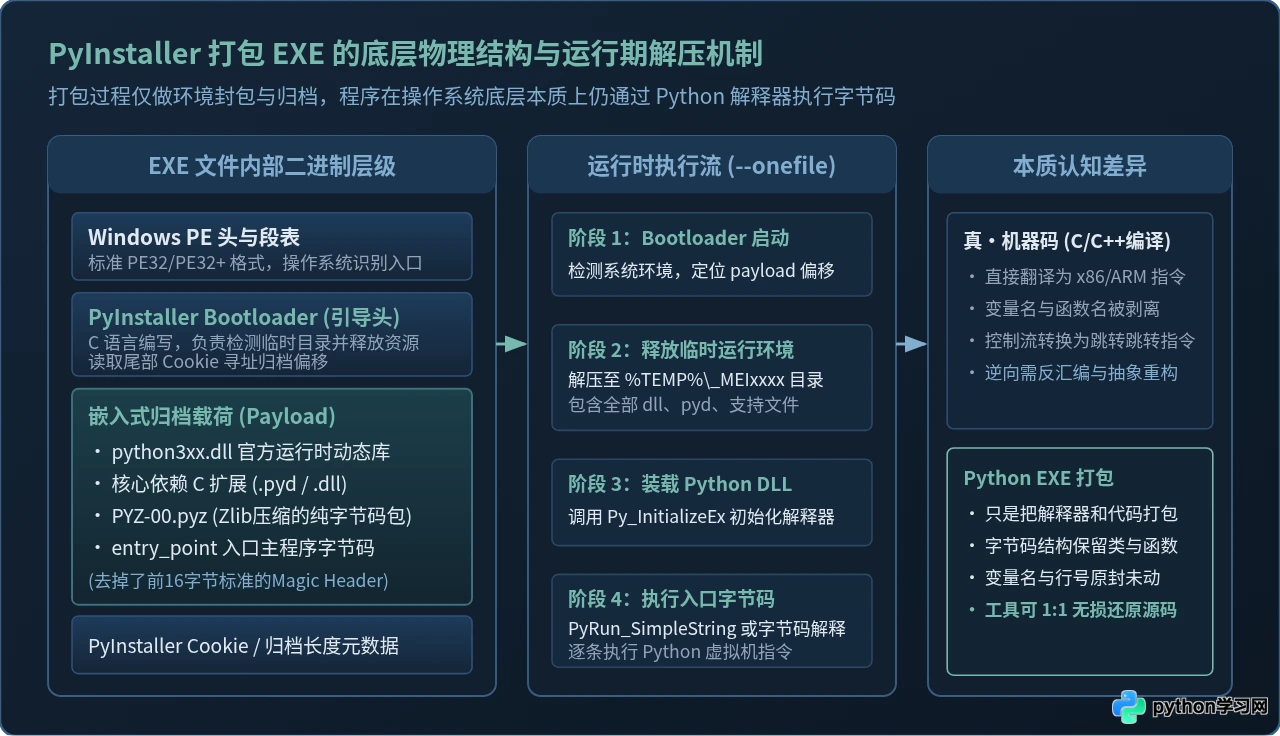
2. PyInstaller 打包 EXE 的内部三层结构
当我们使用 pyinstaller -F 打包出一个单独的 exe 时,PyInstaller 实际上将以下三部分拼接到了一个标准的 PE 文件中:
- C 语言启动存根(Bootloader Stub): 这是一个用 C 语言预编译好的微型可执行引导头,位于 exe 的最前端。它的职责仅仅是操作系统层面的入口交互,负责定位文件尾部的归档位置并在系统盘解压载入环境。
- Python 运行时全套依赖(Runtime Environment): 包含了官方的解释器动态链接库(例如
python310.dll)以及程序运行所需的 C 扩展库(.pyd文件)。 - 字节码归档压缩包(PYZ / CArchive 载荷): 开发者编写的业务 Python 文件并没有变成机器码,而是被 Python 标准编译器编译成了
.pyc字节码文件,并压缩存放在内部归档中。
当用户双击运行 app.exe 时,Bootloader 首先在系统的 %TEMP% 目录下创建一个名为 _MEIxxxxxx 的临时文件夹,将里面的解释器 DLL、依赖库解压出来,随后调用 Py_InitializeEx 启动 Python 虚拟机,最后将打包在其中的 main.pyc 读入内存解释执行。这意味着,原始的 Python 字节码自始至终完整地存在于 exe 载荷之内。
三、实战还原:攻击者是如何 4 步反编译源码的?
在了解了内部构造后,逆向整个工程就变成了简单的“解包提取 + 修复头部 + 字节码反编译”的标准流水线。整个操作流程没有任何高深壁垒,任何人使用公开脚本即可完成。
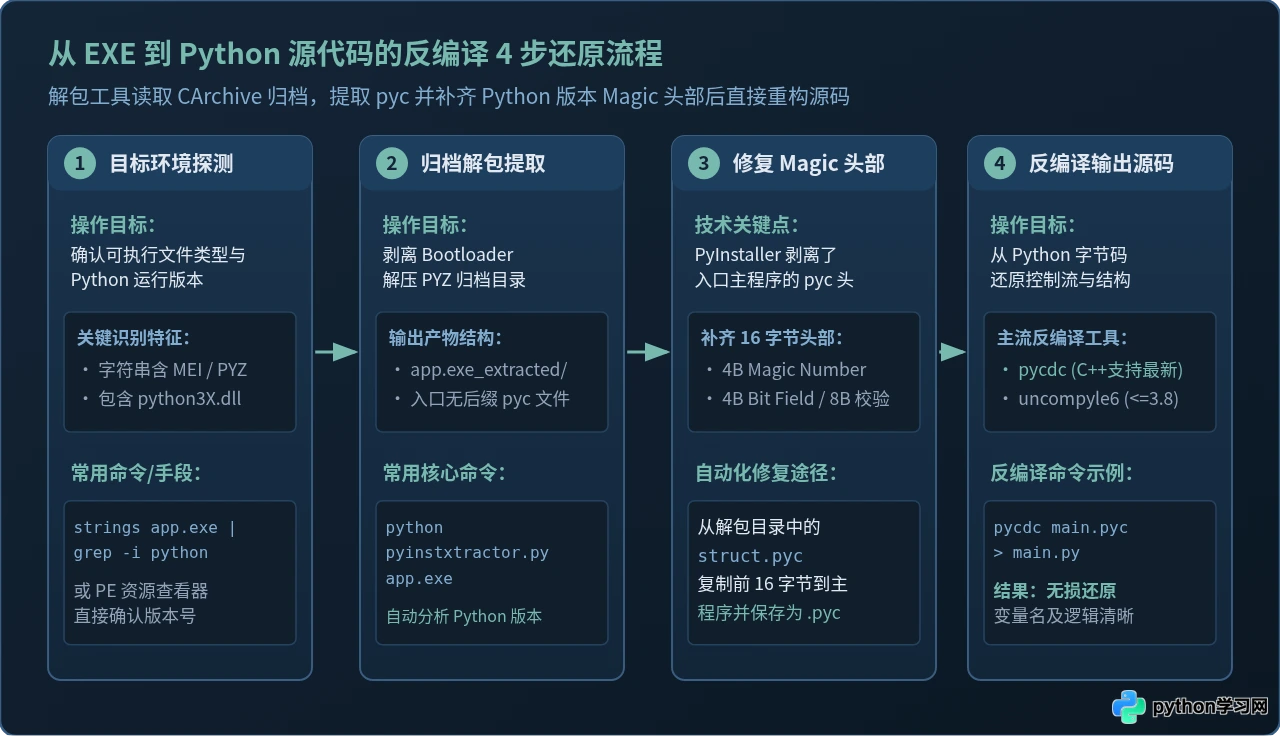
步骤一:静态识别与 Python 版本确认
分析人员首先通过文本搜索或 PE 结构查看工具检查 exe 的内部字符串。如果发现包含 MEI、pyi-runtime-tmpdir 或 python3x.dll 等字样,就能迅速确认该程序系 PyInstaller 打包,并精确锁定其编译时使用的 Python 次版本号(如 Python 3.10)。
步骤二:使用 pyinstxtractor 自动化解包
pyinstxtractor(PyInstaller Extractor)是专门解析 PyInstaller CArchive 格式的开源脚本。只需执行一条命令:
# 在终端中执行解包工具
python pyinstxtractor.py target_app.exe
示例输出:
[*] Processing target_app.exe
[*] Pyinstaller version: 2.1+
[*] Python version: 310
[*] Length of package: 18452410 bytes
[*] Found 127 files in CArchive
[*] Beginning extraction...please look at the UI for progress
[*] Found 230 files in PYZ archive
[*] Successfully extracted pyinstaller archive: target_app.exe_extracted
You can now use a python decompiler on the pyc files within the extracted directory
此时,同目录下会生成一个名为 target_app.exe_extracted 的文件夹,里面存放了所有解压出来的依赖和主程序文件。
步骤三:修复缺失的 pyc Magic Number 文件头
细心的开发者可能会发现,解包出来的核心入口文件(如 main)没有 .pyc 后缀,且直接用反编译工具打开会报错。这是因为 PyInstaller 在封包时为了优化空间,剥离了主程序 pyc 文件开头的 16 字节头部数据。
标准的 .pyc 文件前 16 字节包含了标识 Python 具体版本的 4 字节 Magic Number、4 字节标志位、以及 8 字节的时间戳或源码哈希。攻击者只需用 Python 脚本或 16 进制编辑器(如 010 Editor),从同目录中标准库自带的 struct.pyc 读取前 16 字节,直接写入主程序头部并另存为 main.pyc,文件即被完全修复。
# 修复 pyc 头部的自动化参考脚本(Python 3 环境)
with open("target_app.exe_extracted/struct.pyc", "rb") as f_struct:
    magic_header = f_struct.read(16)

with open("target_app.exe_extracted/main", "rb") as f_target:
    pyc_payload = f_target.read()

with open("main_fixed.pyc", "wb") as f_out:
    f_out.write(magic_header + pyc_payload)
print("头信息修复完成,已生成合法的 main_fixed.pyc")
步骤四:字节码反编译重构为 .py 源代码
有了标准的 .pyc 文件后,借助字节码反编译器即可将虚拟机操作码重构为结构化的高级代码:
- 针对 Python 3.8 及以下版本,通常使用
uncompyle6或decompyle++; - 针对 Python 3.9 ~ 3.12 等更高版本,目前业界主流采用 C++ 编写的
pycdc(Decompyle++)。
# 执行 pycdc 还原源代码并输出至 main.py
./pycdc main_fixed.pyc > main.py
执行完成后打开 main.py,原程序中的函数名、局部变量名、控制流分支全部清晰重现,还原度几乎达到 95% 以上。
四、深度警示:EXE 裸奔背后的四大安全风险
当可执行文件能够被轻而易举地完全解构时,很多在 Web 后端开发中不易暴露的隐患,在客户端环境下都会被无限放大。
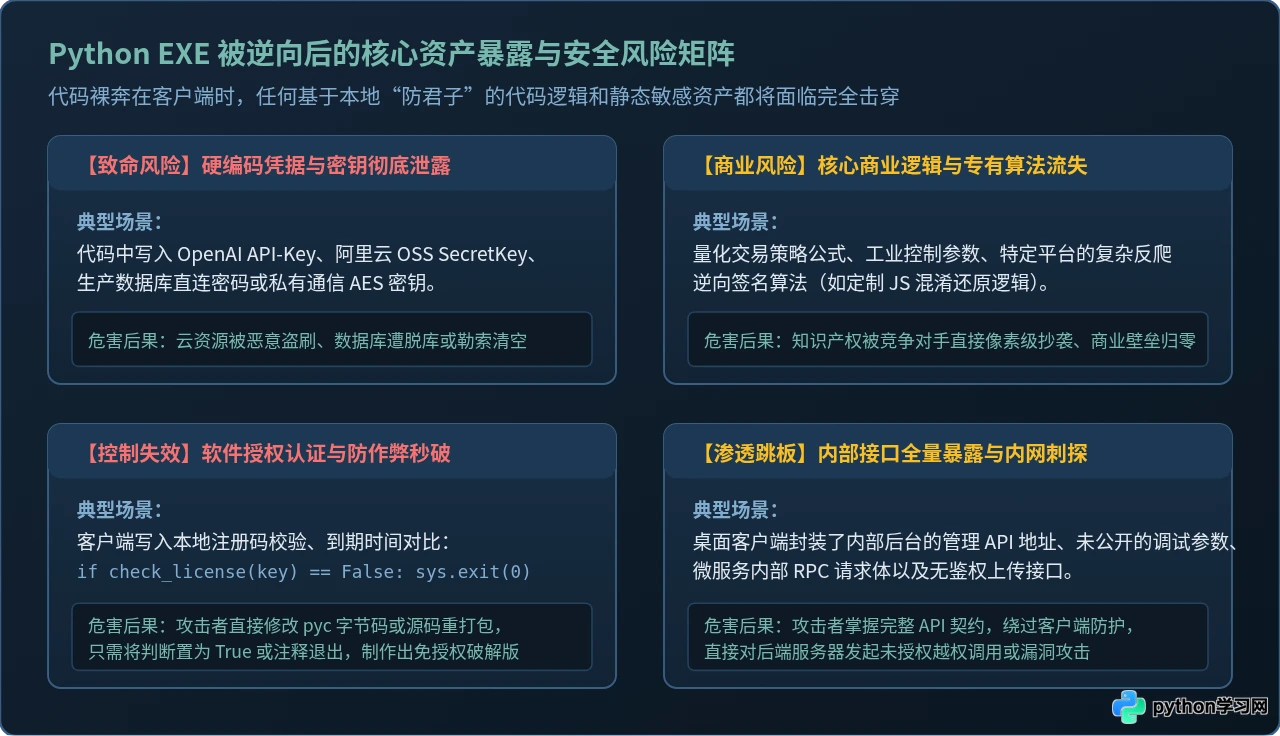
1. 关键凭据与 API Key 泄露
在开发桌面自动化工具、爬虫软件或 AI 助手时,部分开发者习惯于直接在脚本头部写入第三方平台的 api_key = "sk-xxxxxxxx",甚至直接配置内网数据库连接串 mysql+pymysql://root:pass@ip:3306/db。一旦 exe 被解包,所有密钥将以完全明文的形式呈现在攻击者眼皮底下,导致云资源被恶意消耗、数据库被注入篡改或核心业务数据被批量拖库。
2. 核心商业算法与技术壁垒归零
许多企业将独家研发的定价公式、图像处理算子、金融风控模型或平台加密签名算法编写在 Python 客户端中。竞争对手通过简单的反编译,就能直接搬运整套业务逻辑,重构成自己的产品上线,使企业耗费数月甚至数年积累的壁垒瞬间化为乌有。
3. 软件授权验证被轻松绕过(Patch 破解)
不少独立开发者希望通过绑定主板序列号或检验激活码来收费。然而,在 Python 源码中如果写着类似于:
# 极易被破解的本地验证示例
def check_license():
    if read_key() == generate_hash(get_mac()):
        return True
    return False

if not check_license():
    sys.exit("未授权版本!")
攻击者甚至不需要懂深奥的汇编指令,只需将反编译出的代码中 check_license 返回值直接改成 return True,然后重新运行 pyinstaller 打包一次,就能产出一份完全解除限制的免激活破解版软件在论坛随意传播。
4. 内部接口拓扑全景暴露
解包后的源码还会暴露软件调用的私有 API 接口格式、未公开的测试接口路由、以及用于通信鉴权的签名盐值(Salt)。黑客可以根据代码中的网络请求模式,直接跳过前端界面,对企业的后端网关发起高并发刷量或未授权漏洞探测。
五、防逆向体系:Python 代码保护的四种有效方案
既然原生打包毫无安全性可言,那是否意味着 Python 无法用于交付商业产品?并非如此。软件保护从来不是“绝对安全”,而是通过提高攻击者的逆向成本,使其攻击代价远超代码本身的商业价值。
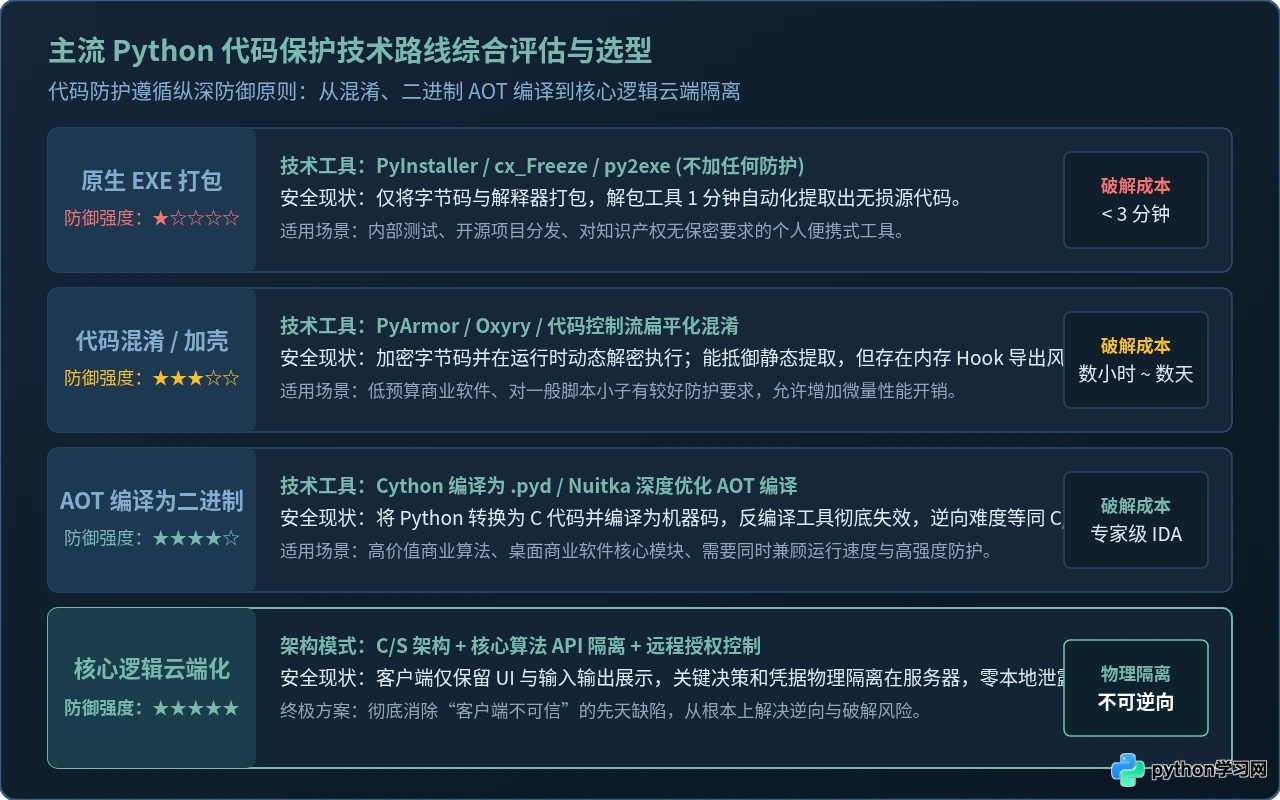
| 保护层级 | 实现手段 | 防御原理 | 逆向难度 | 推荐使用场景 |
|---|---|---|---|---|
| 第 1 层:原生封包 | PyInstaller 单文件 | 仅归档打包解释器与字节码 | 极低(几分钟解密) | 开源项目、内部非保密运维工具 |
| 第 2 层:源码混淆 | PyArmor / 控制流混淆 | 加密字节码、重命名符号、运行时动态 Hook | 中等(需对抗动态调试与内存转储) | 预算有限的中小型项目、普通商业工具 |
| 第 3 层:二进制 AOT 编译 | Cython / Nuitka | 将 Python 转换为 C 语言并编译为 .pyd 机器码 |
高(等同于逆向 C/C++ 动态链接库) | 核心算法库、商业桌面客户端关键模块 |
| 第 4 层:架构云端隔离 | C/S 架构 + 云端 API | 核心业务与密钥部署于云端服务器 | 最高(物理隔离,不可逆向) | 高价值企业级系统、严密商业计费模型 |
方案 1:PyInstaller 内置 --key 加密的局限性
PyInstaller 官方曾提供 --key 选项(基于 AES-256 对 PYZ 中的字节码进行加密)。然而在安全领域,密钥与密文放在同一个客户端中是无解的命题。因为程序运行必须解密,所以解密密钥必然以某种形式硬编码在 Bootloader 内部。安全分析人员只需在内存解密处下断点或使用内存提取脚本,几秒钟就能把密钥 Dump 出来。因此,该选项目前已不再被视为可靠的防御措施。
方案 2:使用 PyArmor 进行字节码深度混淆与加壳
PyArmor 是目前较为成熟的商业/开源混淆工具。它并不只是简单地将变量名变成 _0x1a2b,而是对 Python 的每一个代码块(Code Object)的字节码进行加密保护。在运行时,只有被执行到的函数才会在内存中瞬时解密,执行完后立即重新加密,并深度绑定了硬件特征与反调试探针。
# 使用 PyArmor 进行高级混淆打包
pip install pyarmor
pyarmor gen --pack dist/main.exe main.py
采用 PyArmor 后,pyinstxtractor 和 pycdc 将直接瘫痪失效,逆向人员必须转入内存断点和动态 Hook 追踪,分析门槛成倍增加。
方案 3:通过 Cython 或 Nuitka 编译为真正机器码(强烈推荐)
如果希望在客户端彻底杜绝 .pyc 字节码的存在,最优的技术路线是将核心模块转译并编译为 C 扩展。
- Cython 方案: 将核心逻辑文件
core_logic.py重命名为core_logic.pyx,编写setup.py调用 C 编译器将其编译为 Windows 动态链接库core_logic.cp310-win_amd64.pyd。此时原始代码已经彻底转变为机器指令,最后在主程序中作为普通包import core_logic并打包。反编译器打开.pyd只能看到纯机器汇编,逆向难度直接上升到 IDA Pro 静态逆向级别。 - Nuitka 方案: Nuitka 是新一代的 Python AOT 编译器。它直接解析 Python 代码并将其递归翻译为高效的 C++ 代码,随后调用系统编译器生成原生的单文件独立二进制:
由于 Nuitka 输出的是原生二进制程序,传统的 Python 解包工具对其完全无效。# 使用 Nuitka 将脚本完全编译为独立的机器码可执行文件 python -m nuitka --standalone --onefile --enable-plugin=anti-bloat app.py
方案 4:终极架构——核心业务与鉴权逻辑云端化
在安全攻防中有一条永恒的铁律:“只要代码运行在不受控的客户端机器上,就必然存在被逆向分析的可能。”
因此,对于真正具备商业核心价值的软件,最安全稳妥的策略始终是架构解耦:
- 将所有数据库连接、核心计费运算、AI 决策模型、私密爬虫解析逻辑部署在由自己掌控的云端服务器上,提供标准 HTTPS RESTful / gRPC 接口。
- 本地 exe 客户端仅充当界面展示(GUI)与数据透传通道,通过 JWT Token 或动态签名凭证与后端交互。
- 客户端即便被完全逆向反编译,攻击者得到的也只是一堆调用接口的前端 UI 代码,核心资产自始至终无法接触。
六、总结与落地建议
回顾本文的核心问题:“Python 打包成 exe 能被逆向吗?”
通过深入剖析 PyInstaller 的封包原理与反编译工具链,我们可以得出以下工程实践指南:
- 绝不要对原生打包心存侥幸: 原生生成的 exe 仅仅是方便交付的自解压运行环境,其代码保护强度几乎为零。
- 排查清理硬编码资产: 立即核查项目中是否存在任何明文 API 密钥、数据库连接密码或私钥,将其全部转入环境变量或云端中继层。
- 分级采取防御措施: 对重要度一般的业务逻辑,采用 PyArmor 混淆;对核心算法组件,使用 Cython / Nuitka 编译为
.pyd机器码;对生死攸关的商业机密与授权认证,坚决收归云端 API 处理。
合理评估资产价值与攻防成本,采用纵深防御策略,才能在享受 Python 高效开发优势的同时,切实守住软件的安全底线。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









