

执行Linux关机指令提示权限不足怎么办
普通用户在Linux执行关机命令时遇到权限拒绝,通常源于sudo授权缺失、polkit交互认证失败或运行环境(如容器/WSL)不支持。本文基于systemd环境,指导用户通过id和sudo -l确认身份与权限边界,区分不同报错场景,并强调由管理员按最小必要原则配置授权,而非自行绕过安全限制。
在Linux系统中,普通用户直接执行关机命令往往会被拒绝。这并非系统故障,而是出于安全考虑的权限控制机制。遇到“Permission denied”或“Interactive authentication required”时,核心判断在于区分是缺少sudo授权、桌面会话认证受阻,还是当前运行环境根本不支持标准关机流程。盲目尝试强制关机或修改配置文件可能引发业务中断或安全漏洞。
确认环境与完整报错
在尝试任何修复之前,必须先明确当前所处的环境和具体的错误信息。不同的初始化系统和运行环境对关机命令的处理逻辑截然不同。
首先,记录完整的报错文字。不要仅凭记忆操作,因为“不允许执行”和“需要交互式认证”指向完全不同的解决路径。其次,确认当前连接方式:是本地终端、SSH远程连接,还是容器内部?
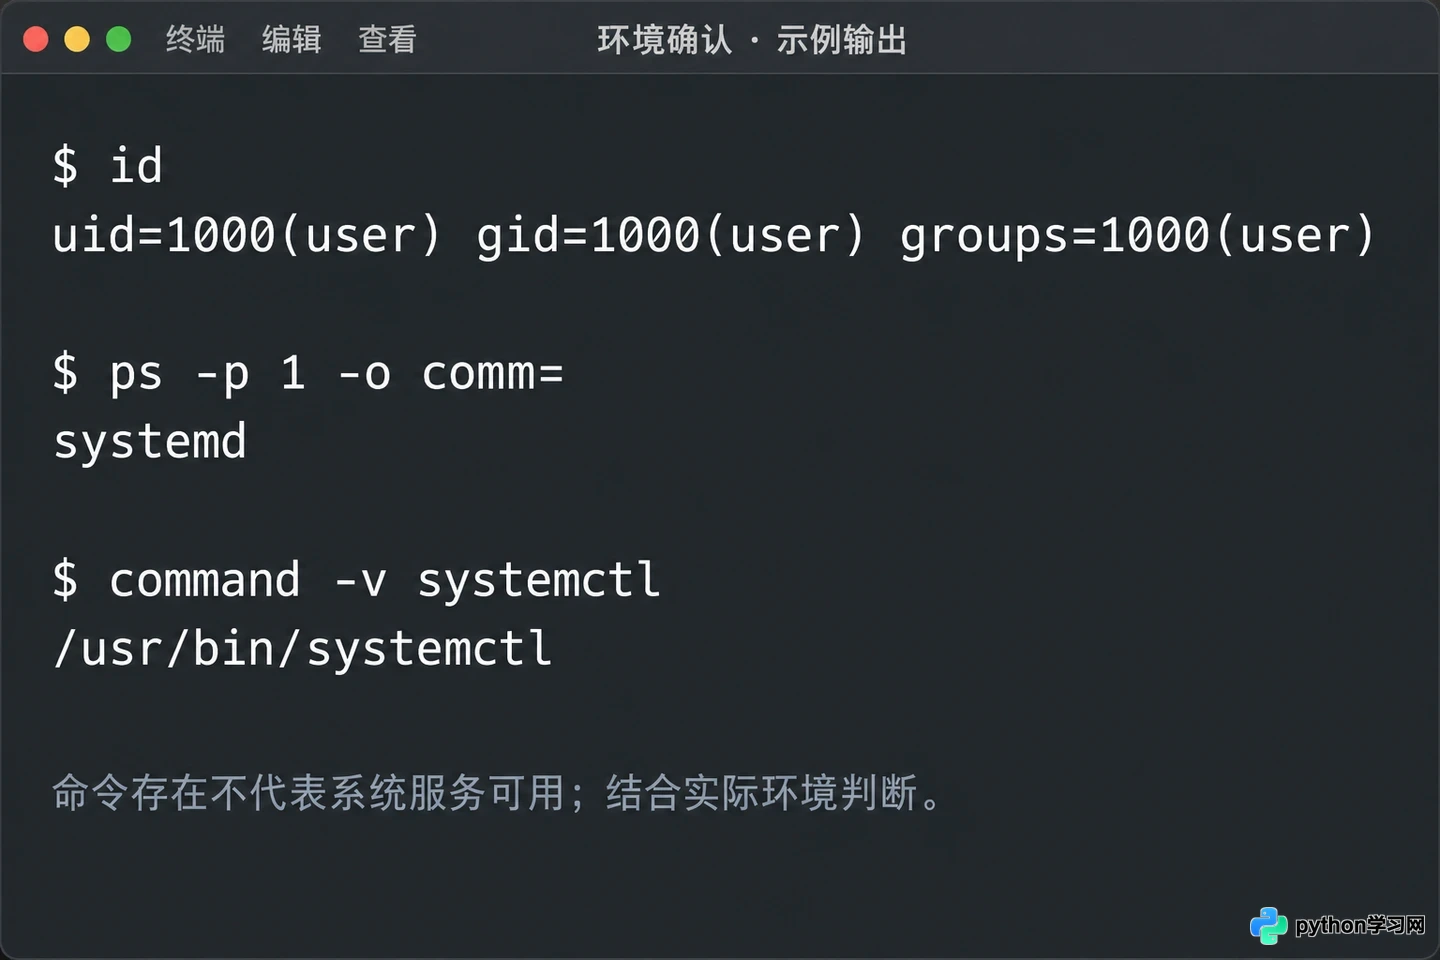
通过基础命令确认当前用户身份、初始化进程类型及systemctl可用性
使用以下命令查看当前身份和环境特征,这些操作只读不写,不会触发关机:
id
ps -p 1 -o comm=
command -v systemctl
id命令显示当前用户的UID和组信息,确认是否真的以普通用户身份登录。ps -p 1 -o comm=用于查看PID为1的进程名称,如果是systemd,则说明系统由systemd管理;如果是init或其他,则需参考对应初始化系统的文档。command -v systemctl检查systemctl命令是否存在,但存在该命令不代表当前环境一定由systemd托管,例如在某些容器中可能残留该二进制文件但无法连接总线。
若报错中包含“System is not running with systemd”或“Failed to connect to bus”,说明环境问题优先于权限问题,此时调整用户权限无效。
sudo授权缺失的处理
如果报错明确提示“user is not in the sudoers file”或“this incident will be reported”,说明当前账号未被授权通过sudo执行特权命令。这是最常见的情况。
可以使用以下命令查看当前用户已有的sudo权限列表:
sudo -l
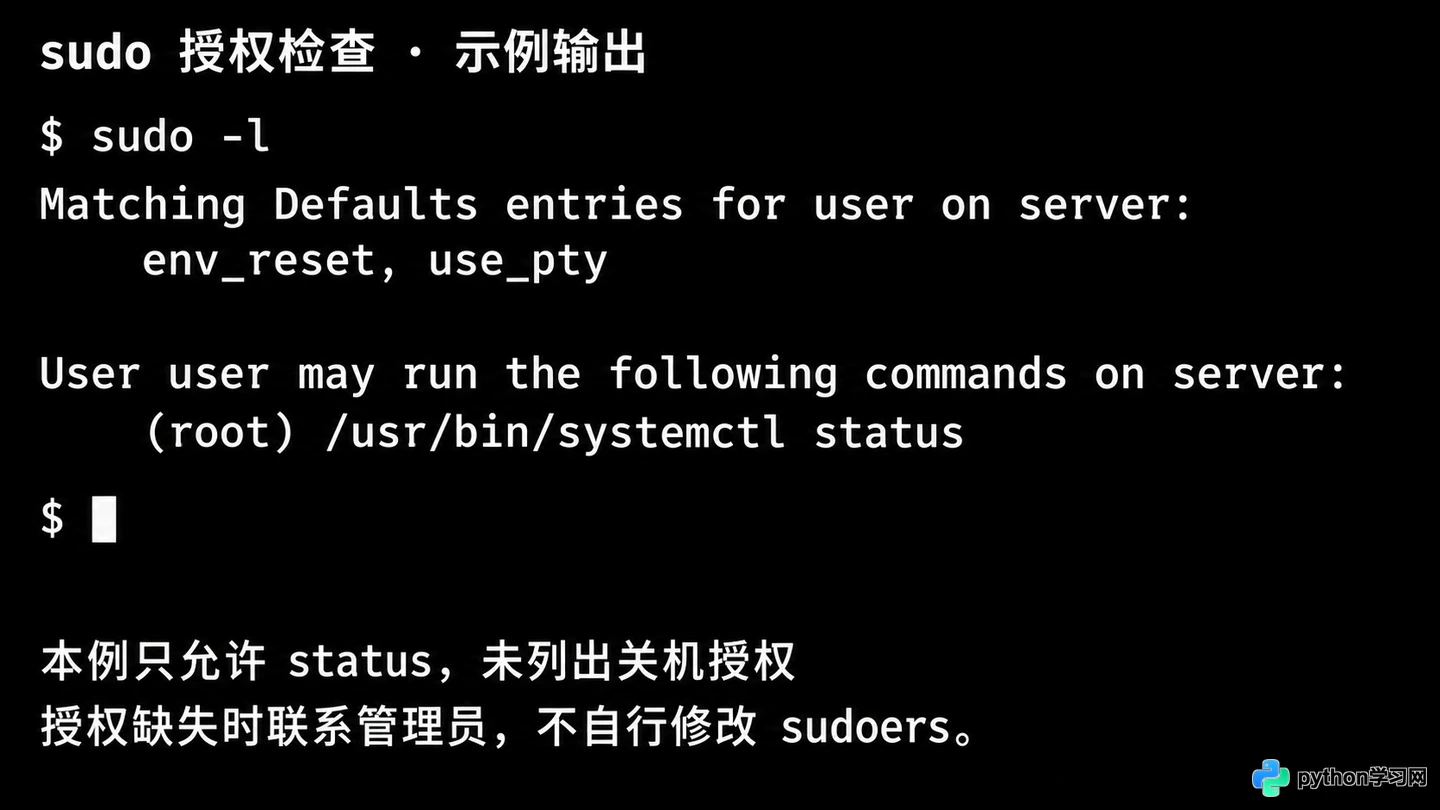
使用sudo -l检查当前用户是否拥有执行关机命令的授权
执行该命令可能需要输入当前用户的密码。输出结果会列出允许执行的命令及其参数限制。如果列表中不包含/usr/bin/systemctl或/sbin/poweroff等关机相关路径,则确认为授权缺失。
此时,普通用户不应尝试修改/etc/sudoers文件或更改文件权限,这不仅需要root权限,还极易因语法错误导致sudo不可用。正确的做法是将账号、目标主机、所需执行的命令以及sudo -l的输出结果提交给系统管理员。
管理员应遵循最小必要原则,通过visudo编辑配置,仅授予特定用户或组执行关机命令的权限,例如:
username ALL=(ALL) NOPASSWD: /usr/bin/systemctl poweroff
注意,获得授权后,应在确认数据已保存、业务处于维护窗口期时,执行sudo systemctl poweroff。这是一条实际生效的关机指令,严禁在生产环境中用于测试权限是否修复。
交互认证与策略限制
若报错为“Interactive authentication required”或“Authorization failed”,且用户已在sudoers列表中,问题通常出在polkit策略或会话状态上。systemd-logind通过polkit判断用户是否有权执行关机、重启等操作。
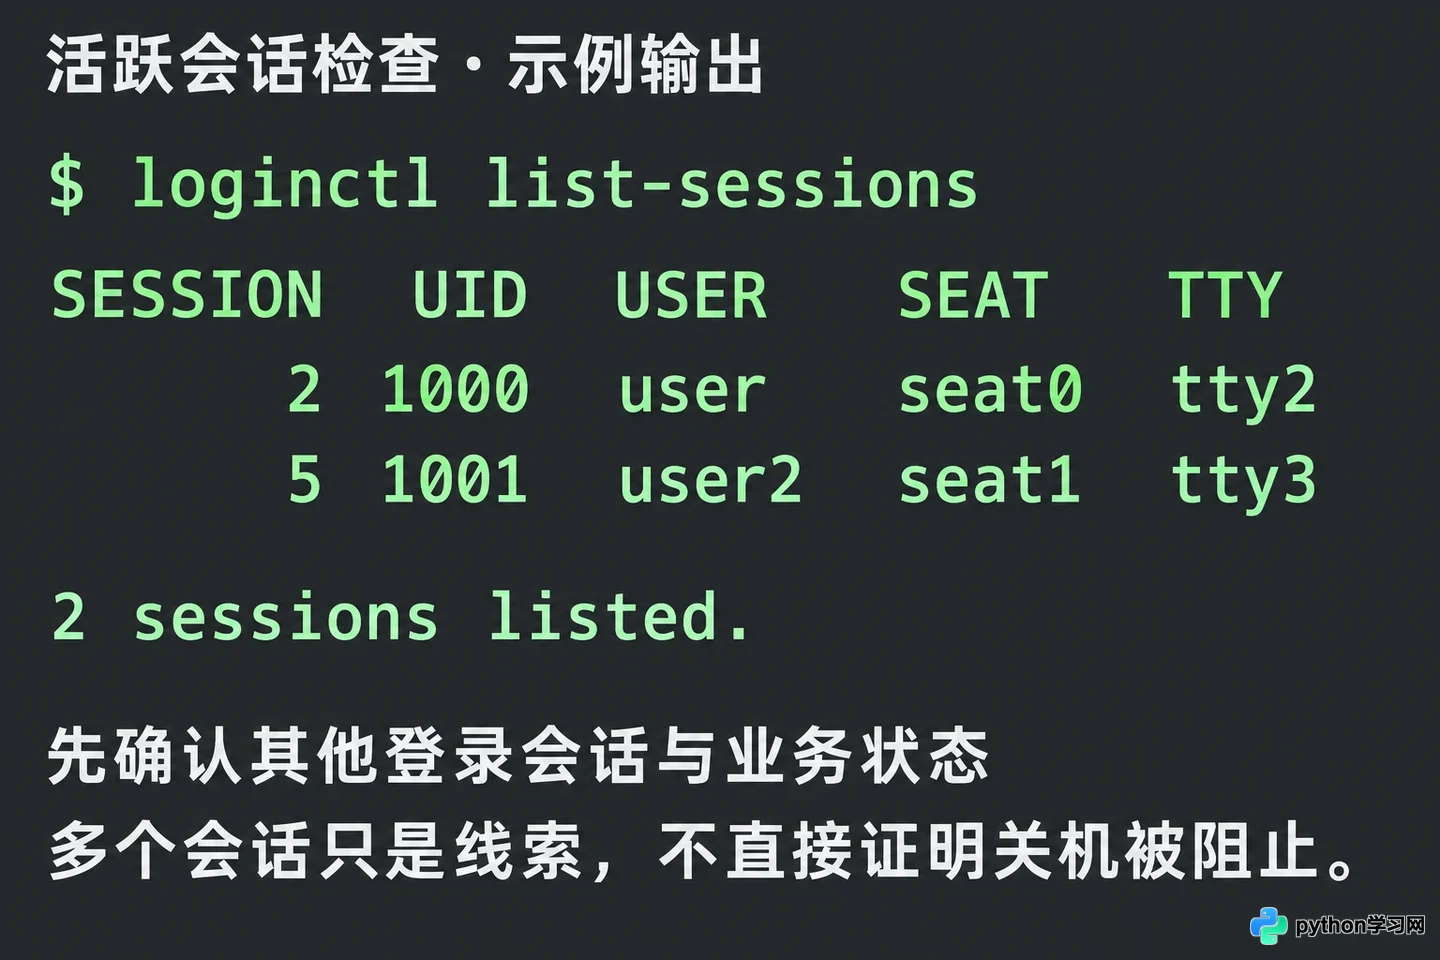
检查当前系统活跃会话以排查因多用户登录导致的关机阻止
在图形桌面环境中,系统通常会弹出认证对话框;而在纯SSH终端中,由于缺乏交互界面,认证可能直接失败。此外,如果系统中存在其他活跃会话(如其他用户登录或后台任务),logind可能会阻止关机以保护数据完整性。
此时,简单地在命令前加sudo未必能解决问题,因为polkit的策略可能要求活动控制台会话。检查当前会话状态:
loginctl list-sessions
如果存在多个会话或有任务阻止停机,应先处理这些前置条件。对于远程服务器,建议由管理员通过带外管理(IPMI/iDRAC)或云平台控制台执行关机,而不是强行修改polkit规则允许所有用户远程关机,这会带来安全风险。
容器与特殊环境的边界
在Docker容器、WSL(Windows Subsystem for Linux)或轻量级虚拟化环境中,标准的Linux关机命令往往无效。容器内的root用户并不等同于宿主机管理员,容器通常没有完整的初始化系统来响应poweroff信号。
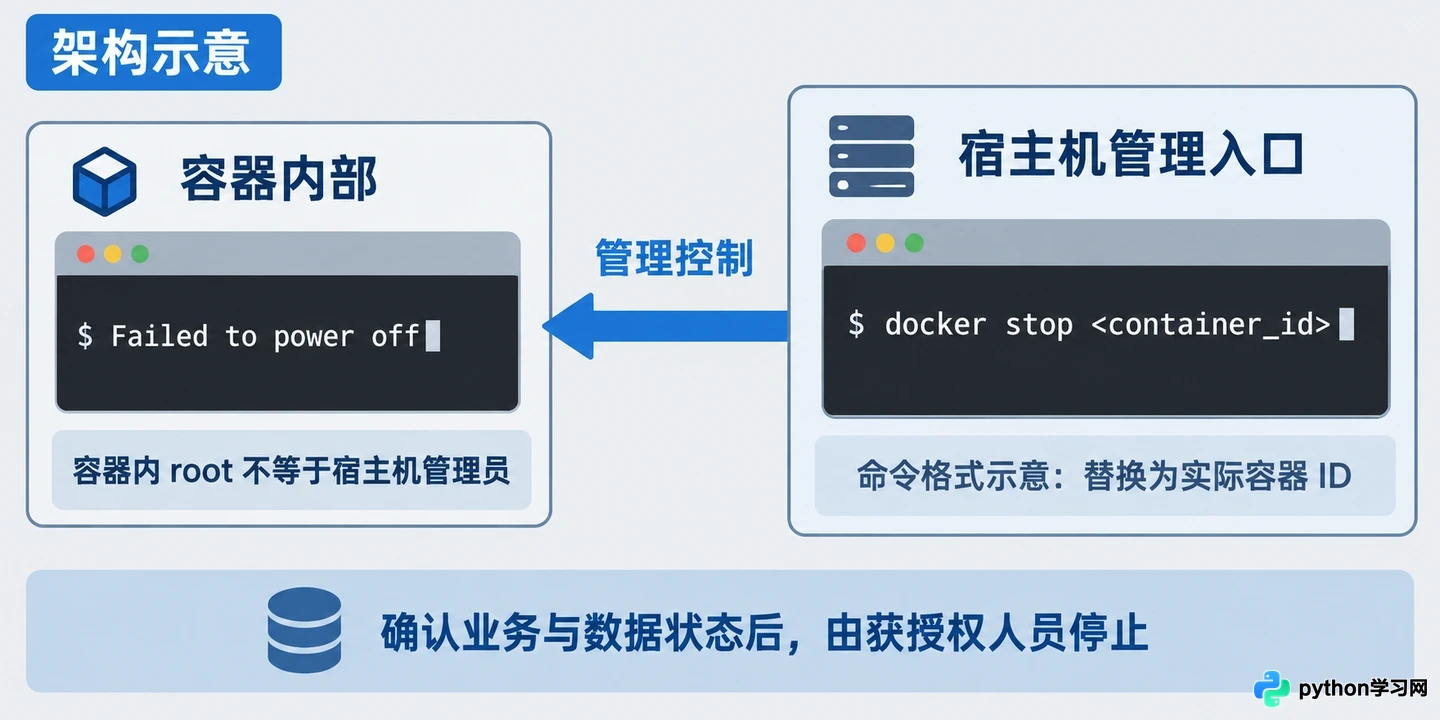
容器内无权直接关机,需通过宿主机管理工具停止容器
如果在容器中执行systemctl poweroff报错,应转而使用容器管理工具。例如,在宿主机上执行docker stop <container_id>,或在WSL中通过Windows终端关闭发行版实例。试图在容器内安装额外的关机工具或提升权限,无法解决停止容器本身的问题,因为控制权在宿主层的守护进程中。
同样,对于虚拟机,应通过虚拟化平台(如VMware vCenter、KVM virsh)的管理接口执行关机,确保虚拟机文件系统正确同步并卸载。
权限不足的本质是系统在保护资源不被未授权访问。解决之道在于理清拒绝发生的层级——是sudo规则、polkit策略还是环境架构限制,并据此选择正确的授权路径或管理入口,而非试图让所有限制失效。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









