

怎么在Linux中安装RPM文件
详细讲解在Linux系统中安装RPM软件包的正确方法。对比高层包管理器(DNF/YUM/Zypper)与底层rpm命令的区别,深入解析依赖缺失、架构不匹配、GPG签名校验等常见问题的排查与解决方法。
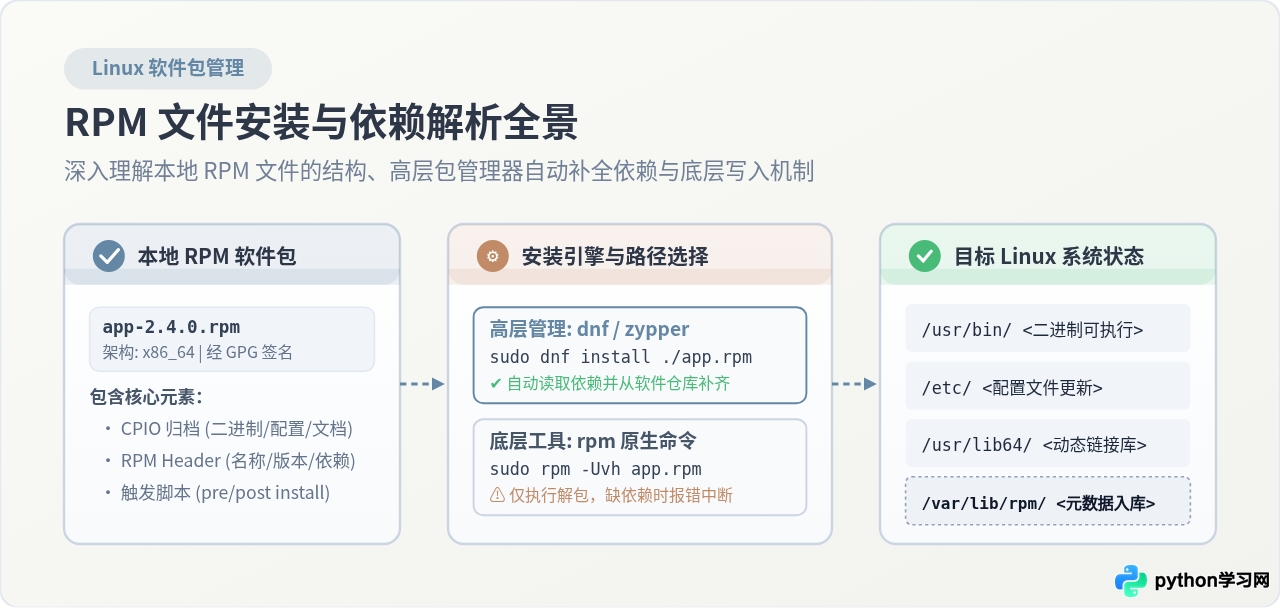
在基于 Red Hat 或 SUSE 家族的 Linux 系统(如 RHEL、Rocky Linux、AlmaLinux、Fedora、openSUSE 等)中,安装单个本地 .rpm 软件包的最佳做法是优先使用高层包管理器(如 sudo dnf install ./包名.rpm 或 sudo zypper install ./包名.rpm),必要时才选用底层原生命令 sudo rpm -Uvh 包名.rpm。高层包管理器能自动解析 RPM 内部声明的依赖关系,并从配置的软件源中自动补齐缺失依赖,避免因孤立解包而产生依赖中断。本文将按照标准实施规范,依次讲解安装前的环境核验、两种核心安装路径的具体步骤、包文件查询方法以及典型报错的排查决策。
一、安装前的环境核验与文件审查
RPM(Red Hat Package Manager)是一种预编译的二进制包格式,内部包含了软件在目标系统中解压后的文件集合(以 CPIO 归档格式存储)、包的元数据(包名、版本号、发布次序、发行版代号、目标 CPU 架构)以及安装前后触发的脚本(如添加系统用户、注册 systemd 服务等)。在动手安装之前,必须首先核实系统 CPU 架构与安装包是否匹配,并确认安装包的完整性与安全性。
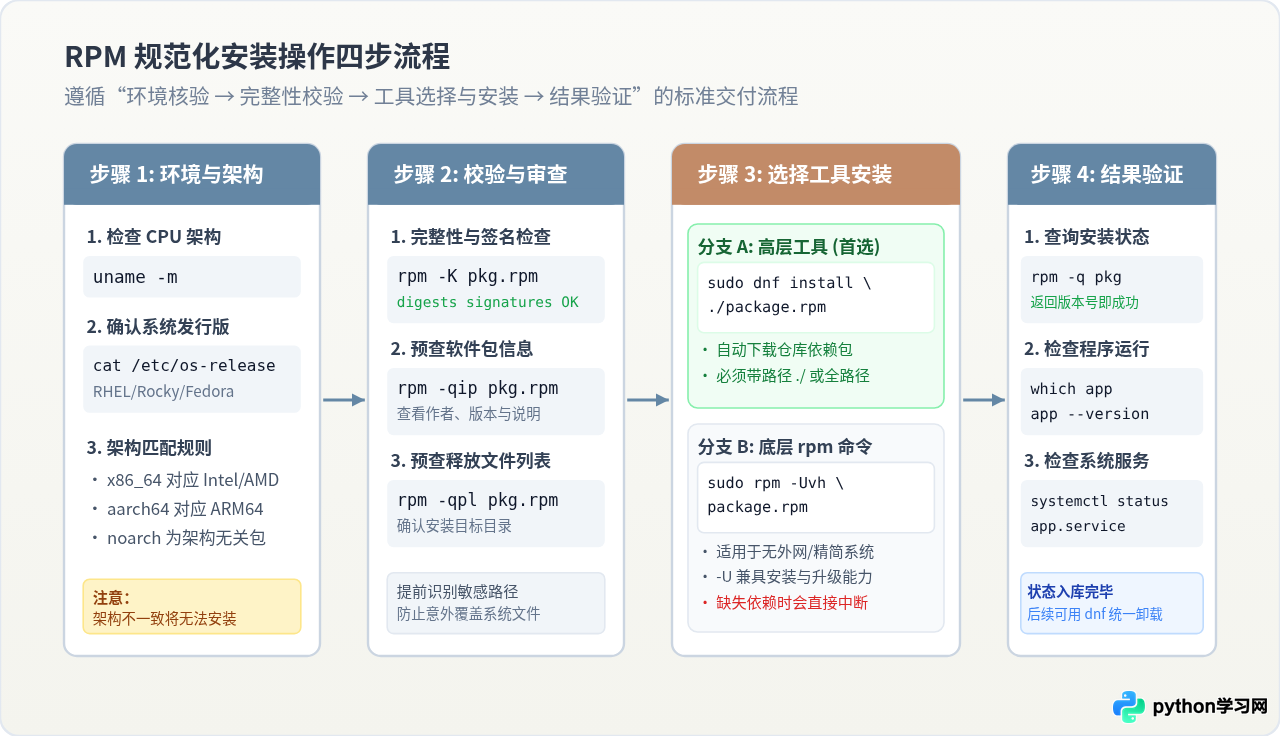
1. 核对系统 CPU 架构与发行版
RPM 包通常针对特定的处理器指令集编译。如果下载了错误架构的 RPM 包(例如在 ARM64 服务器上尝试安装 x86_64 软件包),安装会直接被底层拒绝。在终端中执行以下命令查看本机架构:
# 查看本机的硬件架构
uname -m

# 查看 Linux 发行版详细信息
cat /etc/os-releaseNAME="Rocky Linux"
VERSION="9.4 (Blue Onyx)"
ID="rocky"
ID_LIKE="rhel centos fedora"
常见对应规则为:Intel 或 AMD 的 64 位机器对应 x86_64;ARM 架构的服务器或开发板(如鲲鹏、飞腾、Apple Silicon 虚拟机)对应 aarch64;如果包名中带有 noarch,则表示该包为架构无关包(如纯 Python 脚本、字库或文档),可以在任何 CPU 架构上通用。
2. 校验 RPM 文件的完整性与数字签名
从网络或第三方渠道下载 RPM 文件后,可能存在传输截断或被篡改的风险。通过底层的 rpm -K(或 --checksig)参数,可以离线验证文件的 MD5/SHA256 校验和以及 GPG 签名:
# 校验 RPM 包的哈希值与签名
rpm -K nginx-1.20.1-1.el9.x86_64.rpm
如果输出中出现 digests OK,表明包文件传输完整无损坏;若出现 NOKEY,说明当前系统的 RPM 密钥库中尚未导入打包方的 GPG 公钥,后续小节将详细说明公钥导入方法。
3. 预先审查 RPM 包内释放的文件清单
在以 root 权限执行实际安装之前,了解该安装包会向系统的哪些目录投放文件,是一项良好的运维安全习惯。使用 -qpl 参数可以在不执行安装的情况下,直接读取 RPM 头信息并打印文件树:
# 预先查看本地 RPM 将释放的所有文件路径(无需 root 权限)
rpm -qpl nginx-1.20.1-1.el9.x86_64.rpm/etc/nginx/nginx.conf
/usr/lib/systemd/system/nginx.service
/usr/sbin/nginx
/usr/share/nginx/html/index.html
二、推荐方法:使用现代高层包管理器安装本地 RPM
无论是 Red Hat 系列还是 SUSE 系列,系统均内置了高层包管理器(DNF、YUM、Zypper)。安装本地 RPM 文件的首选方案永远是高层包管理器。高层管理器在处理本地 RPM 文件时,会读取该文件声明的依赖列表(Requires),一旦发现系统缺少某些共享库或关联软件,会立刻连同配置好的软件仓库自动下载补齐依赖,形成完整的安装事务。
1. RHEL 8/9、Fedora、Rocky Linux、AlmaLinux 使用 DNF 安装
在现代 Red Hat 家族系统中,DNF 是标配的高层包管理器。安装当前目录下的 RPM 文件时,执行以下命令:
# 注意:必须带有相对路径 ./ 或绝对路径 /path/to/
sudo dnf install ./nginx-1.20.1-1.el9.x86_64.rpm
如果直接执行 sudo dnf install nginx-1.20.1-1.el9.x86_64.rpm,DNF 会把这串字符当作远程软件仓库中的“包名”去检索,从而报错提示无法在仓库中找到匹配的包。加上 ./(当前目录)或完整绝对路径后,DNF 才能明确识别输入目标为本地物理文件。
Dependencies resolved.
================================================================================
Package Architecture Version Repository Size
================================================================================
Installing:
nginx x86_64 1:1.20.1-1.el9 @commandline 588 k
Installing dependencies:
nginx-core x86_64 1:1.20.1-1.el9 appstream 575 k
nginx-filesystem noarch 1:1.20.1-1.el9 appstream 11 k
Transaction Summary
================================================================================
Install 3 Packages
Total size: 1.1 M
Total download size: 586 k
Is this ok [y/N]: y
...
Complete!
从上述执行事务中可以看到,本地文件以 @commandline 标记为安装源,而其依赖的 nginx-core 和 nginx-filesystem 则自动由官方 appstream 软件仓库下载匹配,整个过程由包管理器统一保障原子性。
2. CentOS 7 / RHEL 7 使用 YUM 安装
在较早的 RHEL 7 或 CentOS 7 系统中,包管理器为 YUM。可以使用 localinstall 子命令(较新版本的 yum install 也支持直接指定路径):
# 使用 yum 本地安装并自动解析仓库依赖
sudo yum localinstall ./nginx-1.20.1-1.el7.x86_64.rpm
3. openSUSE 与 SUSE Linux Enterprise 使用 Zypper 安装
在 openSUSE 或 SLES 系统中,高层包管理工具为 Zypper。Zypper 会自动判断路径并补全依赖:
# 使用 zypper 安装本地 rpm 文件
sudo zypper install ./package-example-1.0.0.x86_64.rpm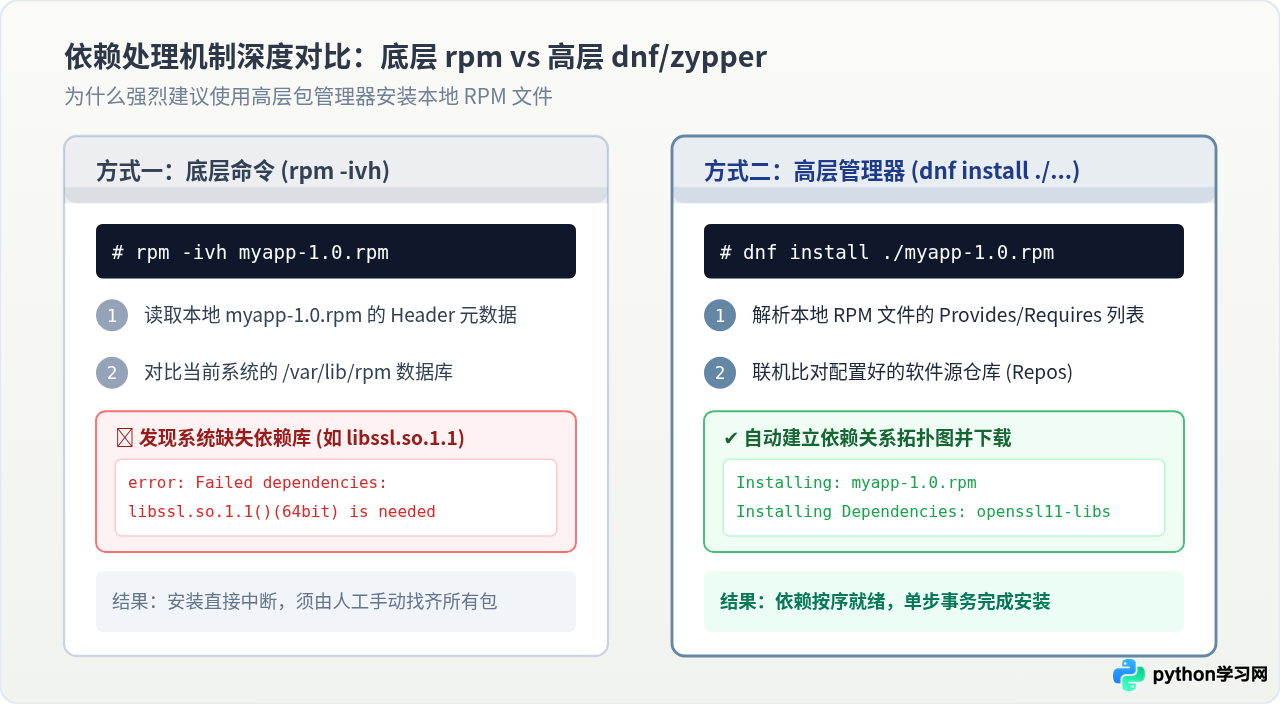
三、传统方法:使用底层 rpm 命令直接安装
底层 rpm 命令是 Linux 系统中与 RPM 数据库直接交互的原始工具。在以下特定环境下,使用 rpm 命令直接操作是必要的:
- 处于无网络连接的离线封闭环境,且系统未配置本地离线 Yum 镜像源;
- 系统处于救援模式(Rescue Mode)或容器基础镜像中,未安装 DNF/YUM 工具;
- 安装的所有依赖包均已提前手动下载到本地同一目录下。
1. 核心安装命令与常用参数
在实际操作中,推荐使用 -Uvh 参数组合,而不是单纯的 -ivh:
# 推荐:使用 -Uvh 进行安全安装或升级
sudo rpm -Uvh nginx-1.20.1-1.el9.x86_64.rpmPreparing... ################################# [100%]
Updating / installing...
1:nginx-1:1.20.1-1.el9 ################################# [100%]
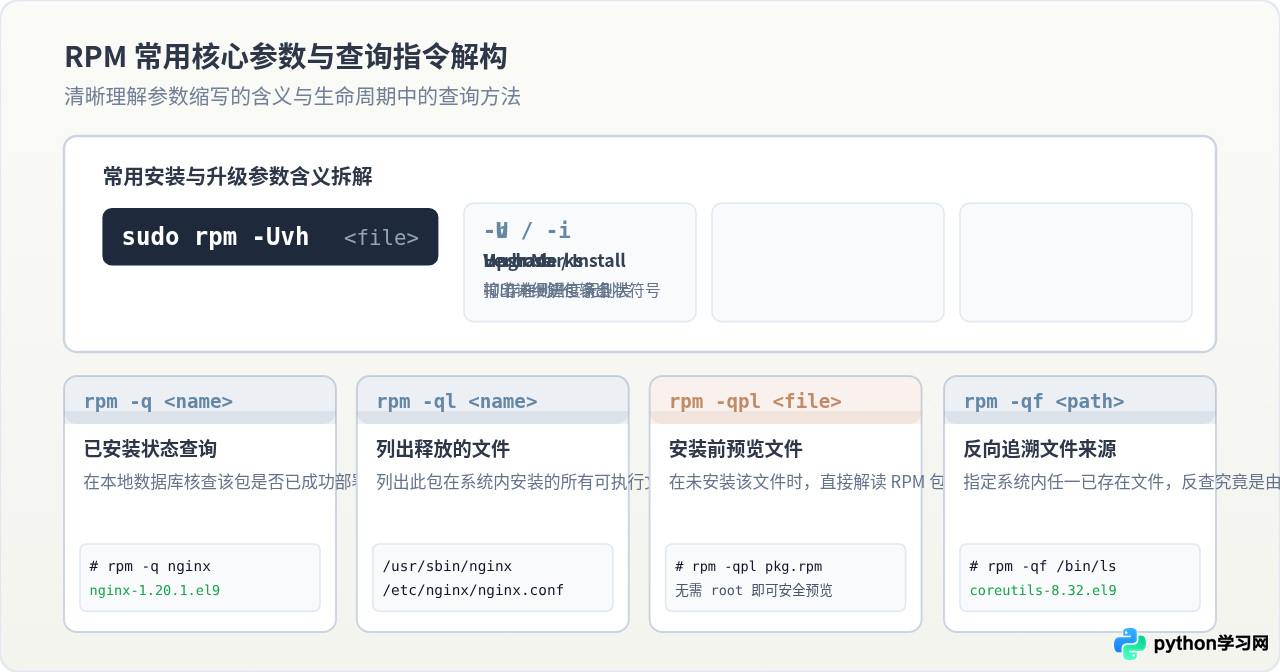
参数的具体功能拆解如下:
| 参数 | 全称 | 功能与适用场景说明 |
|---|---|---|
-U |
--upgrade | 核心参数。如果系统未安装该软件,则执行全新安装;如果系统已有旧版本,则自动升级并安全替换旧文件。通常优于 -i。 |
-i |
--install | 全新安装。若检测到系统中已有同名包或新版本,会直接报错退出,不会自动覆盖。 |
-v |
--verbose | 显示详细的操作日志,便于确认解包执行阶段。 |
-h |
--hash | 解包过程中以 # 字符打印 50 个刻度的进度条,直观反映安装进度。 |
-e |
--erase | 从系统中卸载指定的软件包。注意此时参数接包名,而非文件名。 |
2. 离线批量安装多个存在相互依赖的 RPM 包
当不得不使用底层 rpm 命令,而目标软件又由多个本地 RPM 互相依赖组成时(例如某数据库客户端同时需要 client 包、common 包和 libs 包),不要逐个单独执行,而应当将它们放在同一命令中一并传入:
# 一次性传入多个 RPM 文件,让 rpm 在同一次事务中相互闭环解析依赖
sudo rpm -Uvh libapp-common-1.0.rpm libapp-libs-1.0.rpm app-client-1.0.rpm

# 或者使用通配符匹配当前目录相关包
sudo rpm -Uvh myapp-*.rpm
在遇到依赖报错时,很多网络教程会随意推荐使用 rpm -ivh --nodeps --force package.rpm。这是一种极其危险的操作:
--nodeps 仅仅是强制 RPM 数据库忽略依赖检测强行落盘,并不能无中生有地提供缺失的底层库。一旦运行程序,Linux 动态链接器(ld.so)找不到对应的 .so 库,程序依旧会立刻抛出 error while loading shared libraries 崩溃报错。更严重的是,强行写入可能覆盖系统的基础共享库,破坏系统的包一致性,导致 DNF 等工具后续无法正常维护系统。
四、安装后的状态验证、文件追踪与卸载
安装完成后,必须确认软件包是否已正确注册在系统的 RPM 数据库(/var/lib/rpm/)中,以及相关二进制文件和服务是否能正常工作。
1. 查询软件包的安装状态与版本号
使用 rpm -q 查询已安装状态。注意:此时命令后面接的是“软件包名”,而不是磁盘上的文件名(不要带路径和 .rpm 后缀):
# 查询 nginx 是否已在系统中注册
rpm -q nginx

# 如果不确定确切包名,可以使用管道配合 grep 模糊检索
rpm -qa | grep -i nginx2. 追踪该软件在系统中实际安装的文件
如果需要确认软件的默认配置文件存放在何处、可执行二进制文件位于哪个目录,使用 -ql(query list)参数:
# 列出已安装包占用的全部文件与路径
rpm -ql nginx/usr/sbin/nginx
/usr/share/man/man8/nginx.8.gz
3. 反向追溯系统中的文件是由哪个 RPM 包生成的
如果在排查问题时发现某个系统命令(例如 /usr/bin/curl),想知道它是由哪个 RPM 包提供的,可以使用 -qf(query file):
# 反向查询文件归属
rpm -qf /usr/bin/curl4. 软件包的干净卸载
如果后续不再需要该软件,应通过包管理器统一卸载。推荐使用 DNF 进行卸载,因为它不仅能移除该包,还能自动清理安装时附带引入且不再被其他程序使用的“孤立依赖”:
# 推荐做法:使用 dnf 移除并自动清理残留依赖
sudo dnf remove nginx

# 备选做法:使用底层 rpm 命令仅移除该包自身
sudo rpm -e nginx
五、常见报错与故障排查决策
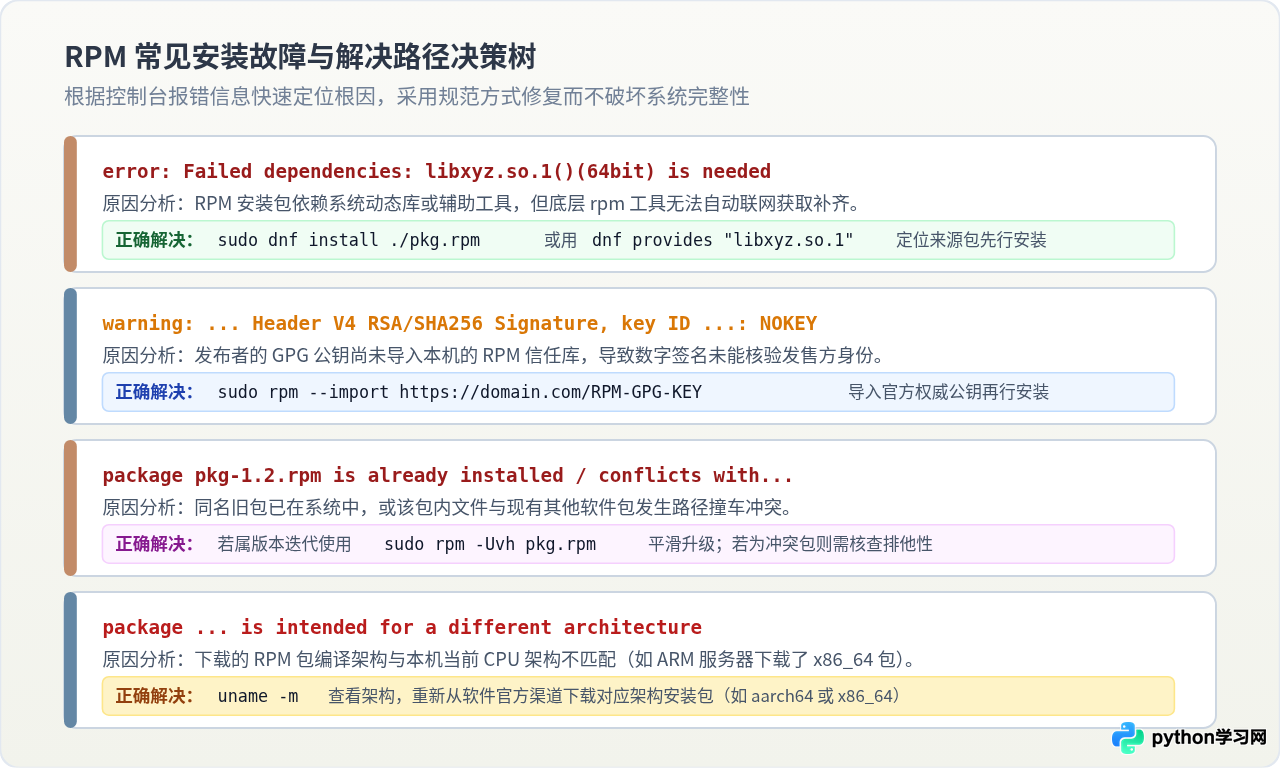
在安装 RPM 文件的实际操作中,最常见的四类问题分别是依赖缺失、GPG 签名校验未通过、包或文件冲突以及架构不兼容。以下给出具体表现与规范处理手段。
1. 依赖缺失:error: Failed dependencies
这是使用 rpm -ivh 安装时最普遍的错误。终端会打印一长串缺失的共享库或包名:
libcrypto.so.1.1()(64bit) is needed by myapp-1.0.0-1.el9.x86_64
libssl.so.1.1()(64bit) is needed by myapp-1.0.0-1.el9.x86_64
解决路径:
- 优先方案:直接放弃原生 rpm 命令,转为执行
sudo dnf install ./myapp-1.0.0-1.el9.x86_64.rpm,让 DNF 自动去系统仓库中下载对应的提供包(如 openssl1.1-libs)。 - 针对性查包:如果不便直接用 DNF 安装主程序,可以利用 DNF 查找究竟哪个官方包能提供该动态库:
查询到提供该库的包名后,先行安装该前置包,再重新执行主程序的安装。dnf provides "libcrypto.so.1.1*"
2. GPG 签名报错:NOKEY / Header V4 RSA/SHA256 Signature
安装商业软件或第三方开源工具(如 MySQL、PostgreSQL、Docker、Google Chrome 等)时,常看到类似警告:
原因与解决:
这说明系统的 RPM 签名认证数据库中缺少发布方的公钥文件。安全规范的做法是先导入官方发布的 GPG 公钥:
# 从本地文件或官方 HTTPS URL 导入 GPG 公钥
sudo rpm --import https://repo.example.com/RPM-GPG-KEY-example

# 确认密钥导入后重新校验
rpm -K package.rpm
在确信软件包来源绝对安全且出于测试目的时,可以在使用 DNF 时添加 --nogpgcheck 选项跳过公钥验证:
sudo dnf install --nogpgcheck ./package.rpm3. 冲突与已安装提示:is already installed / file conflicts
当系统中已经存在同名不同构建包,或者该包内包含的文件与系统中其他已存在的包发生路径撞车时,会产生冲突阻断:
file /usr/bin/tool conflicts between attempted installs of myapp-1.0.0-1 and otherapp-2.0.0-1
解决路径:
- 如果是本软件的新旧版本迭代,请使用
sudo rpm -Uvh package.rpm替换旧版本; - 如果是同名不同架构包(例如系统中已有 i686 的 32 位版本,正在尝试安装 x86_64 的 64 位版本),需使用
rpm -qa | grep 包名明确区分架构,决定是否先移除旧架构包; - 若是不同软件间产生文件冲突,需要评估两者是否具有排他性,切勿强行覆盖。
4. 架构不匹配:intended for a different architecture
若误将适用于 ARM 架构(aarch64)的包放到 x86_64 物理机上安装,控制台会明确提示架构不兼容:
解决路径:
使用 rpm -qp --queryformat "%{ARCH}
" package.rpm 检查 RPM 文件目标架构,并与 uname -m 的本机架构比对,重新从官方源下载匹配架构的软件包。
六、工具选型总结与速查对照
在 Linux 系统的实际运维与日常使用中,根据当前网络条件与系统环境选择合适的安装命令,能够最大程度提升效率并保证系统环境的整洁稳定。两类工具的核心维度对比如下:
| 对比维度 | 高层包管理器(DNF / YUM / Zypper) | 底层原生命令(rpm) |
|---|---|---|
| 命令示例 | sudo dnf install ./package.rpm |
sudo rpm -Uvh package.rpm |
| 依赖自动解析 | 支持(自动联网或从本地仓库下载补齐依赖) | 不支持(缺少依赖时抛错中断) |
| 网络依赖度 | 需要能够访问配置好的 Repo 软件源 | 完全离线运行,无需外网或配置仓库 |
| 事务性与回滚 | 支持事务记录与整体回滚(dnf history) |
单包解包,无全局事务管理 |
| 文件预查功能 | 主要针对仓库包进行元数据查询 | 极其强大(rpm -qpl 离线预查本地包文件) |
| 适用场景推荐 | 日常软件部署、服务器配置的首选标准方式 | 无源环境、救援系统、容器极简环境或状态查询 |
总结而言,在日常 Linux 使用中,只要系统具备软件源连接能力,就应当始终使用 sudo dnf install ./包名.rpm(在 openSUSE 下使用 sudo zypper install ./包名.rpm)完成安装;而将 rpm 命令专注于安装前审查(-qpl)、状态检索(-q/-ql/-qf)以及纯离线环境下的应急部署。遵循这一原则,便能高效而稳健地管理 Linux 系统中的各类 RPM 软件包。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









