

怎么指定版本安装Python模块?pip版本控制语法详解
深入讲解如何使用pip指定版本安装Python模块。系统解析==、~=、>=、!=等PEP 440版本比较限定符的原理、版本查询方法、终端Shell转义技巧及requirements依赖管理最佳实践。
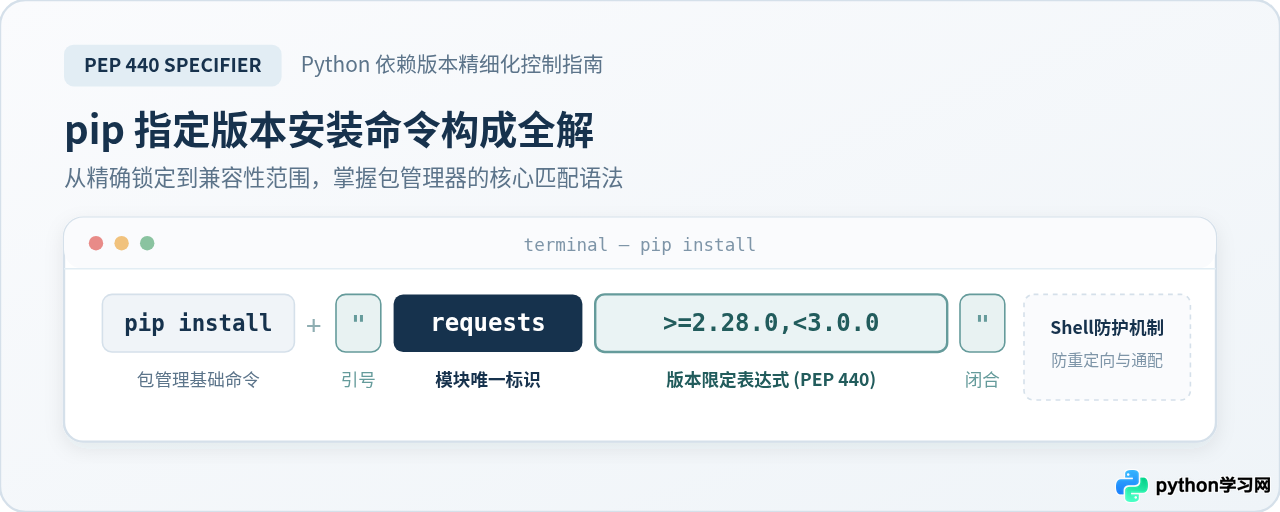
pip 安装指定模块的核心语法,是在模块名后附加符合 PEP 440 规范的版本限定符(Version Specifier)。最常见的基础用法是使用双等号精确锁定版本,例如 pip install "requests==2.31.0"。但在工程实践中,为了兼顾小版本安全修复、避免破坏性大版本更新或规避已知缺陷构建,pip 还支持兼容发布符(~=)、大小区间符(>=、<)、通配符(== 1.4.*)以及排除符(!=)。掌握这些限定符的数学匹配区间与命令行防护,是编写可靠 requirements.txt 及保障生产部署一致性的核心基础。
一、快速上手:指定具体版本的安装与验证
当需要安装某个确定版本的 Python 模块时,最直接的方式是使用等号运算符 ==。无论是恢复历史项目的开发环境,还是配合教程使用特定版本的依赖库,精确安装都只需一条规范的命令。
1. 精确版本安装命令
在终端或命令行工具中,执行带有具体版本号的安装指令:
# 推荐始终为包名与限定符添加双引号
pip install "requests==2.31.0"
执行后,pip 会连接 PyPI(或配置的国内镜像源),定位并下载指定发行版本的 Wheel 轮子文件或源码分发包,并在当前激活的 Python 环境中完成解包配置。如果该版本依赖其他子模块,pip 会基于该版本的依赖清单进行联动安装。
2. 验证已安装的实际版本
安装完成后,可以通过以下两种方式检验环境内的模块版本是否与预期相符,无需进入代码逻辑:
- 使用
pip show查看包元数据:BASH查看元数据pip show requests示例输出:
Name: requests Version: 2.31.0 Summary: Python HTTP for Humans. Location: /usr/local/lib/python3.10/site-packages Requires: certifi, charset-normalizer, idna, urllib3 - 使用 Python 解释器单行执行检查:
BASH动态获取版本号
python -c "import requests; print(requests.__version__)"
# 示例输出:2.31.0
二、如何查询模块有哪些可用版本?
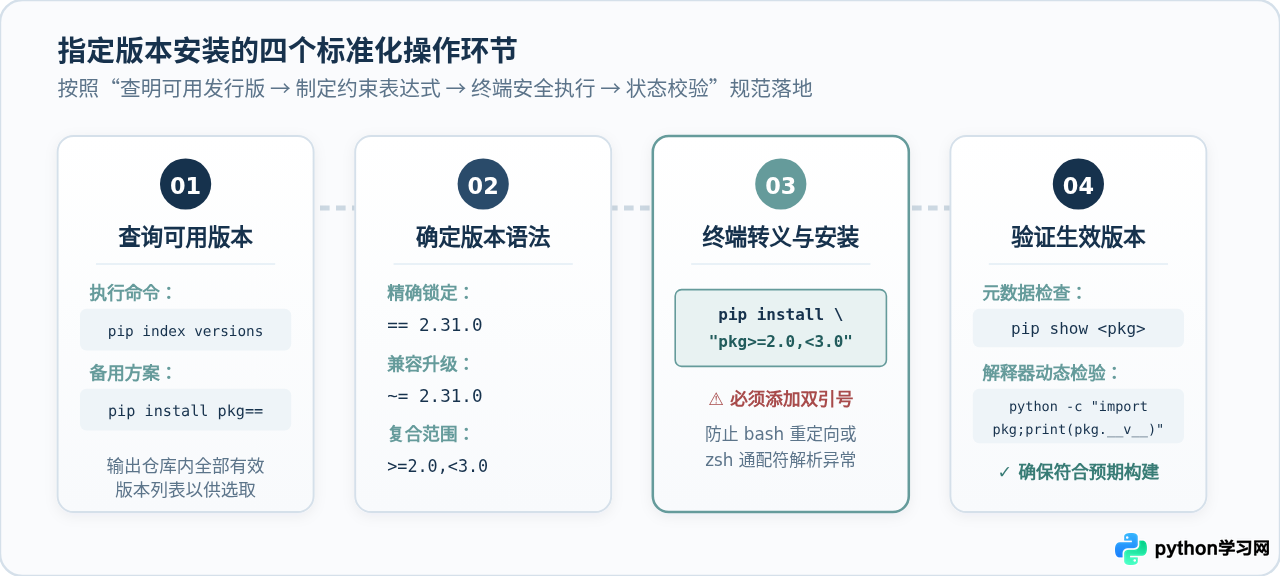
在许多场景下,我们并不提前清楚某个模块到底发布过哪些具体版本号(例如想了解该库的最新次版本或历史维护版本)。直接盲猜版本号往往会导致安装失败。在 pip 中,有两种标准方式可以快速列出远程仓库中的所有可用版本。
方法一:现代官方命令 pip index versions
在较新的 pip 版本(pip 21.2 及以上)中,官方内置了专门的索引探查子命令 pip index,用于直接查询包发布状态:
pip index versions pandas示例输出:
pandas (2.2.1)
Available versions: 2.2.1, 2.2.0, 2.1.4, 2.1.3, 2.1.2, 2.1.1, 2.1.0, 2.0.3, ...
控制台会首先打印出当前 PyPI 源上满足平台环境的最优版本,随后按倒序完整列出该包所有已发布的历史版本号。
方法二:经典空版本错误触发法(适用于所有 pip 版本)
如果在旧版本环境或轻量容器中 pip index 不可用,可以使用一个广为人知的“故意报错技巧”:给包名加上 == 但不传任何版本号。pip 在校验语法失败时,会贴心地把该模块在仓库里的全部候选版本作为错误上下文一次性打印出来:
pip install "pandas=="示例输出:
ERROR: Could not find a version that satisfies the requirement pandas== (from versions: 0.1, 0.2, ... 2.1.4, 2.2.0, 2.2.1)
ERROR: No matching distribution found for pandas==
从错误信息的 (from versions: ...) 列表中,可以清晰看到并复制需要的确切版本号。
三、pip 版本控制比较符全景详解(基于 PEP 440)
Python 社区通过 PEP 440 标准定义了一套极其严密、语义清晰的版本限定语法。除了简单的相等与大小比较,还设计了专为语义化版本控制定制的操作符。以下是正规开发中使用频率最高的 6 类语法。
1. 精确匹配:==
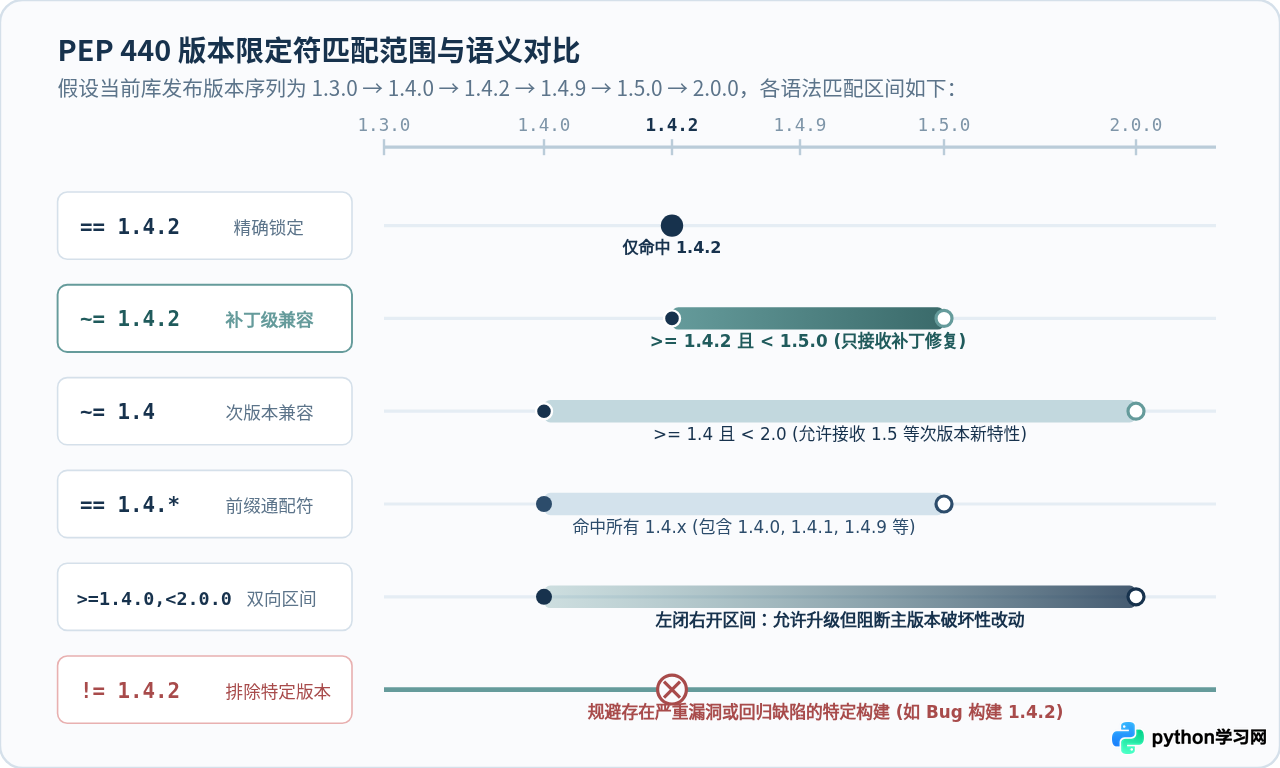
== 要求目标版本必须与所给定的字符串在语义上完全一致。例如 package==1.5.0 只会接受 1.5.0,即使发布了 1.5.1 修复补丁也不会自动升级。这是生产环境发布和 Docker 镜像构建中最常使用的限定策略。
2. 版本区间限定:>=, >, <=, <
用于设定依赖版本的基础上下界。通常多个区间符号会使用英文逗号 , 组合使用,表示逻辑上的“与(AND)”关系:
# 要求版本不低于 2.25.0,且必须小于 3.0.0(规避主版本 3.x 带来的破坏性改动)
pip install "urllib3>=1.26.0,<2.0.0"
这种写法常用于框架类依赖。因为主流开源库遵循语义化版本(SemVer: 主版本.次版本.补丁版本),主版本号更新(如从 1.x 升级到 2.x)通常包含不兼容的 API 变更,而同主版本下的次版本通常向下兼容。
3. 兼容发布操作符:~=(Compatible Release)
~= 是 PEP 440 中最优雅但也最容易让初学者产生误解的操作符。它的核心定位是:“升级到与指定版本兼容的最新版本”。其工作原理严格取决于你写到了哪一位数字:
- 写到了补丁位(三段式,如
~= 1.4.2):
等价于>= 1.4.2, == 1.4.*。
含义是:版本必须大于等于 1.4.2,且前缀必须是 1.4。换句话说,其匹配区间是[1.4.2, 1.5.0),只允许安装 1.4.x 的安全补丁,不允许跨入 1.5.0。 - 只写到次版本位(两段式,如
~= 1.4):
等价于>= 1.4, == 1.*。
含义是:版本必须大于等于 1.4,且前缀必须是 1。换句话说,其匹配区间是[1.4.0, 2.0.0),允许跨入 1.5、1.6 等次版本,但绝不允许升入 2.0.0。
~= X.Y.Z 锁定的是次版本 X.Y,只滚动 Z;而 ~= X.Y 锁定的是主版本 X,允许滚动 Y。
4. 通配符前缀匹配:== X.Y.*
当你不关心补丁号甚至次版本号,只要求属于某一特定产品分支时,可以在末尾使用星号 * 进行前缀匹配。
# 安装 2.28 系列中的最新发布(例如可能是 2.28.0、2.28.1 或 2.28.2)
pip install "requests==2.28.*"
注意:通配符前缀只能跟在 == 或 != 后面,不能与 >= 或 <= 混用。
5. 排除特定版本:!=
在复杂的大型生态中,偶尔会遇到某个库发布的某一特定小版本存在严重 Bug、内存泄露或与现有环境冲突。此时可以使用 != 将这个“带毒版本”单点剔除,同时依然允许安装其他版本:
# 允许使用 1.24 以上的 numpy,但唯独排除 1.24.2 这一出现兼容性回归的版本
pip install "numpy>=1.24.0,!=1.24.2"
四、命令行与终端中的转义与引号陷阱
很多开发者在刚开始使用版本限定符时,常会遇到无法理解的终端报错。例如输入 pip install requests>=2.20 时,终端并未安装任何包,反而直接报出找不到文件或无匹配。其根源在于操作系统 Shell(Bash、Zsh、Fish、PowerShell)本身具有特殊字符语法解析优先级。
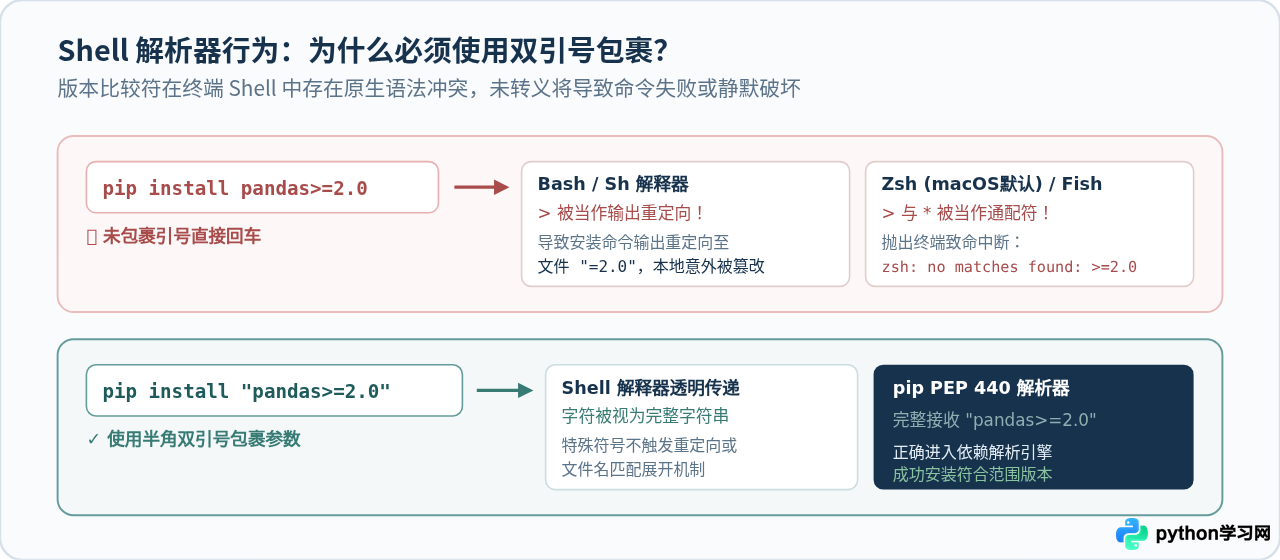
- Bash 下的
>字符(重定向冲突):在 Linux/Unix 系统的标准 Bash 中,符号>代表标准输出重定向。当执行pip install pandas>=2.0时,Bash 会将pip install pandas的输出直接重定向写入一个名为=2.0的空白文件!这不仅不会执行预期的安装,还会在本地残留垃圾文件。 - Zsh 下的
*和>(通配符匹配失败):现代 macOS(Catalina 之后)默认终端为 Zsh。Zsh 默认启用了文件名通配模式(Globbing)。当它在命令中看到*、>、<时,会尝试在当前工作目录下寻找匹配名称的文件。由于本地没有匹配文件,Zsh 会直接拦截命令并报错:zsh: no matches found: requests>=2.20。
标准防护准则:永远加双引号
解决所有 Shell 冲突的通用方案是:将包含限定符的整个表达式用英文半角双引号 "..." 包裹起来。这样 Shell 解释器会将其整体当成一个完整的字符串参数传递给 pip 二进制程序,避开所有操作系统的语法冲突:
# 规范写法:双引号包裹整个包与条件
pip install "Flask>=2.0,<3.0"
pip install "cryptography!=3.4.0,>=3.3"
pip install "Django==4.2.*"
五、工程化落地:requirements.txt 与依赖管理最佳实践
在实际团队协作和部署流程中,版本限定符通常不会在命令行手动敲击,而是维护在项目根目录的 requirements.txt 文件中。通过文件集中管理,可以实现环境的一键复现与自动化集成。
1. requirements.txt 的语法编写
在 requirements.txt 文件中,每一行代表一个依赖项。在文件中编写时不需要加引号,因为文件解析由 pip 直接处理,不存在 Shell 解释器的干扰:
# 核心框架:使用兼容操作符,允许小版本补丁更新
FastAPI~=0.109.0

# 数据库驱动:锁定次版本,排除已知的缺陷构建
SQLAlchemy>=2.0.0,<2.1.0,!=2.0.15

# 工具库:采用精确锁定,确保极端环境稳定
uvicorn==0.27.1

# 支持前缀通配符
pydantic==2.5.*
安装整个清单的命令为:
pip install -r requirements.txt2. 锁定文件(Locking)与约束文件(Constraints)
在成熟的工程体系中,通常区分“抽象依赖(Abstract Requirements)”与“具体锁定(Concrete Lock)”:
- 依赖声明(requirements.in):放宽条件(如
requests~=2.31),保持模块升级活力。 - 生产锁定(requirements.txt):通过
pip freeze > requirements.txt生成完全精确到每一个子依赖哈希和版本的清单(全量==),用于生产交付。 - 约束文件(
-c constraints.txt):用于在不强制安装某些包的前提下,全局约束这些包如果被间接依赖时的最高/最低版本,有效防范“传递依赖(Transitive Dependencies)”引入的版本冲突。
六、版本控制语法选型决策与速查总结
为了在不同开发阶段快速作出准确的技术决策,下表与决策图给出了主流场景下的推荐语法与适用边界:
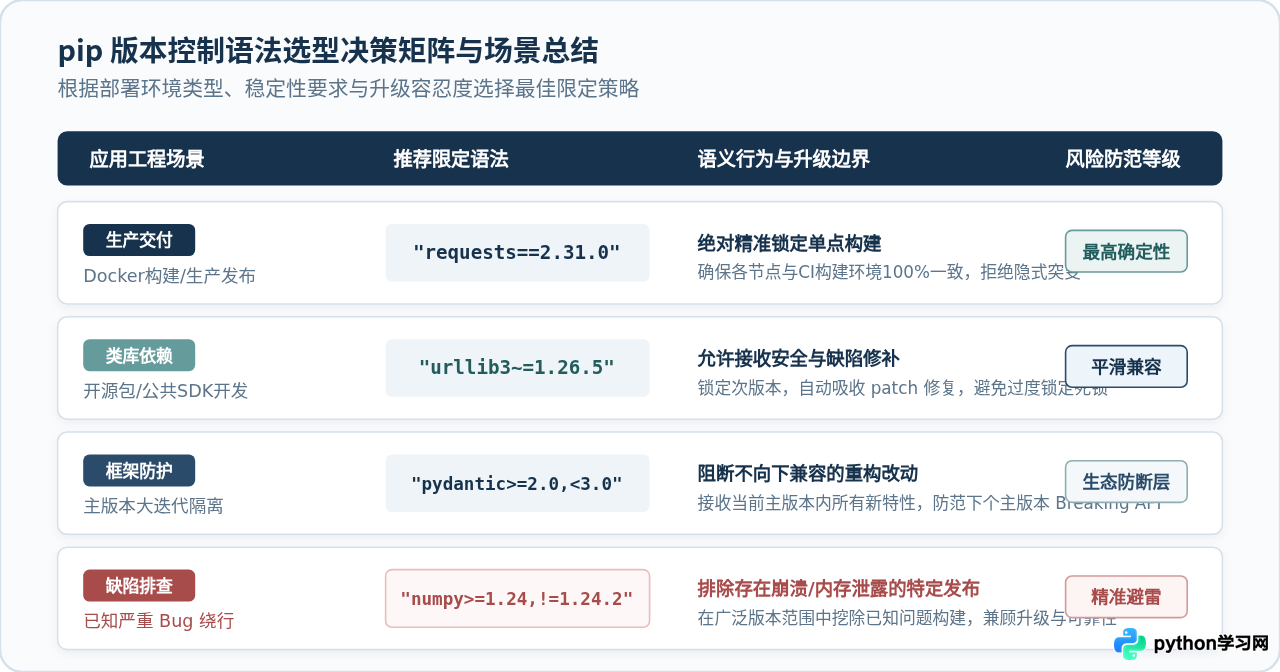
| 限定符语法 | 典型写法示例 | 匹配范围语义说明 | 推荐使用场景 |
|---|---|---|---|
== |
"django==4.2.9" |
绝对严格锁定单个版本 | 生产交付、Docker 镜像构建、Bug 排查 |
~= X.Y.Z |
"celery~=5.3.6" |
等价于 >= 5.3.6, == 5.3.* |
生产环境持续吸收安全漏洞修补(Patch) |
~= X.Y |
"httpx~=0.25" |
等价于 >= 0.25, == 0.* |
内部工具、允许平滑获取次版本特性 |
>= , < |
"pandas>=2.0,<3.0" |
指定闭开区间,阻断主版本破坏 | 通用开源库 setup.py / pyproject.toml 依赖 |
== X.* |
"pytest==7.4.*" |
指定前缀通配 | CI 测试流水线中固定大系列构建 |
!= |
">=1.0,!=1.2.3" |
在集合中精准剔除特定问题构建 | 已知第三方库出现严重回归漏洞时的紧急绕行 |
掌握上述规则后,在面对各种复杂的依赖场景时,就可以摆脱盲目重装或随意使用最新版的被动状态,建立起规范、可预测、易维护的 Python 环境依赖管理体系。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









