Python无法破解VIP:服务端鉴权与Token验证原理解析

听雨眠
听雨眠
发布时间:2026-11-07| 8人浏览过
原创

深入解析为什么使用Python脚本无法破解VIP会员权限,通过服务端鉴权、Token生成与校验、非对称签名等核心底层机制,阐述现代网络应用权限校验的边界与原理。

任何试图通过 Python 修改本地代码或伪造请求参数来直接获取 VIP 资源的操作,都会在服务端鉴权面前失效。Python 本质上只是一个 HTTP 客户端,真正裁定是否有权访问数据的控制中心始终运行在服务端的私有节点中。本文将通过底层鉴权流程、Token 结构与加签机理解析这一核心限制。

客户端执行环境与服务端的分界线

许多初学 Python 网络编程的人常有一种误解:既然 Python 可以使用 requests 库随意伪造请求头,甚至能在本地运行的爬虫脚本中将变量 is_vip = True 直接写进请求体,是不是就能借此获取付费资源?

答案是否定的。在网络通信模型中,Python 脚本运行在客户端环境,而核心业务数据和付费资源位于服务端数据库与受保护的对象存储服务内。客户端所能改动的,仅仅是它自己发送出去的字节流。只要后端服务设计符合现代安全规范,所有针对 VIP 资源的读取请求,都必须通过服务端的身份确认与权限校验。

Python无法破解VIP:服务端鉴权与Token验证原理解析
图 1:不可信的客户端运行域与服务端受保护域的鉴权隔离

Token 的生成与非对称校验机理

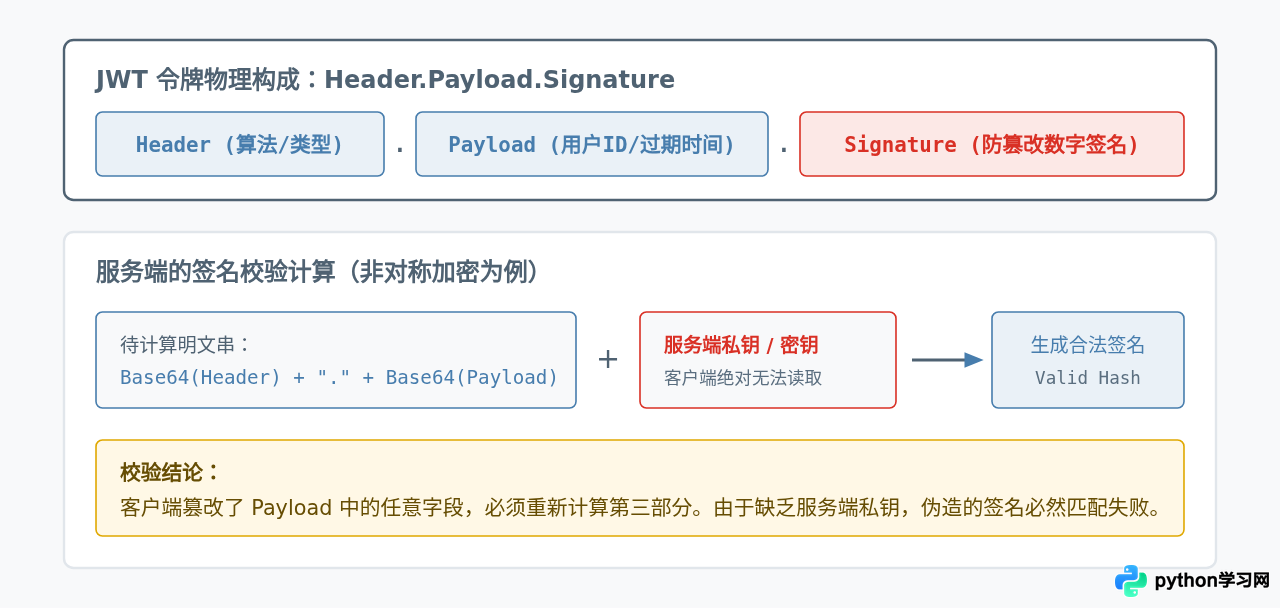
客户端在成功登录后,服务端会签发一个凭据,常见的形式是 JSON Web Token(JWT)。这个凭据由三部分组成:头信息(Header)、负载信息(Payload)和签名(Signature)。

很多初学者会犯一个典型错误:解码 JWT 后,发现 Payload 里面明明白白写着 {"uid": 1024, "role": "normal", "exp": 1774310400},于是用 Python 写脚本把 role 改成 "vip",再通过 Base64 编码拼接回去发给服务器。但服务端收到后会立即抛出 401 Unauthorized 或 403 Forbidden,原因就在于签名校验失败。
Python无法破解VIP:服务端鉴权与Token验证原理解析
图 2:Token 结构与签名机制解析

一次完整的受保护资源请求全流程

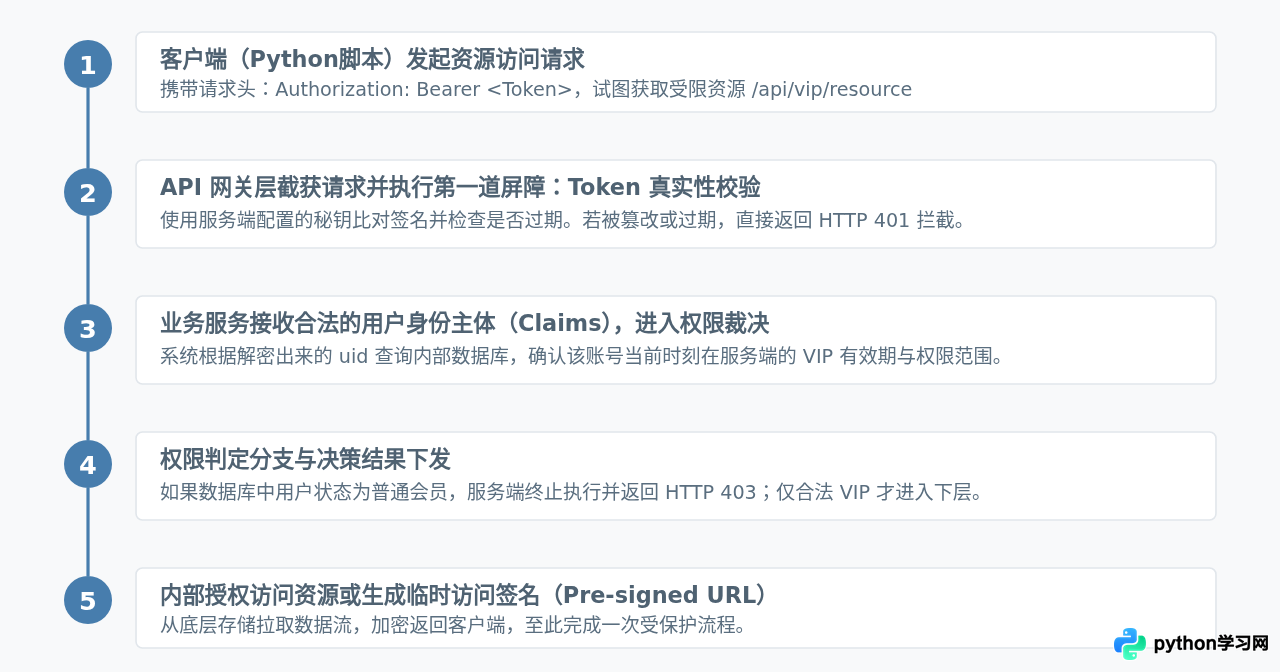
为了直观说明鉴权各阶段的任务分配,下面拆解从用户发起请求到最终拿到 VIP 数据的具体执行时序:
Python无法破解VIP:服务端鉴权与Token验证原理解析
图 3:服务端逐步验证操作与裁定链条

以代码示例说明:篡改与伪造请求为何必然失败

下面我们用具体的 Python 客户端代码,展示发送请求时“伪造参数”与“篡改 Token”的行为,并在后面附上服务端对应的真实拦截逻辑。

客户端:尝试伪造权限请求

import requests # 假设攻击者试图直接在请求头或参数中将自己标为 VIP target_url = "https://example.com/api/v1/article/vip-content" # 方案 A:尝试伪造 query 参数与 headers fake_headers = { "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64)", "X-User-Role": "VIP", # 自定义伪造字段 "is_vip": "true", # 本地随手写的值 "Authorization": "Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9." "eyJ1aWQiOjEwMjQsInJvbGUiOiJ2aXAifQ." # 手动篡改过 role=vip 的明文 payload "INCORRECT_SIGNATURE_STRING_HERE" } response = requests.get(target_url, headers=fake_headers, params={"article_id": 998}) print("状态码:", response.status_code) print("响应内容:", response.text)

执行该脚本后,客户端看到的控制台输出通常如下:

状态码: 401 响应内容: {"error": "InvalidTokenSignature", "message": "签名验证不匹配,请求被拒绝。"}

服务端真实运行的校验拦截(以 Python Web 框架逻辑为例)

为什么上述操作会被拦截?看一下服务端的视角就能一目了然:

import jwt from flask import Flask, request, jsonify app = Flask(__name__) SERVER_SECRET_KEY = "server_internal_secret_key_cannot_be_leaked" @app.route("/api/v1/article/vip-content", methods=["GET"]) def get_vip_article(): auth_header = request.headers.get("Authorization") if not auth_header or not auth_header.startswith("Bearer "): return jsonify({"error": "MissingToken"}), 401 raw_token = auth_header.split(" ")[1] # 步骤一:网关/中间件校验签名 try: # 服务端使用自己的密钥去还原并验签 payload = jwt.decode(raw_token, SERVER_SECRET_KEY, algorithms=["HS256"]) except jwt.InvalidSignatureError: # 如果签名对不上,直接阻断 return jsonify({"error": "InvalidTokenSignature", "message": "签名验证不匹配,请求被拒绝。"}), 401 except jwt.ExpiredSignatureError: return jsonify({"error": "TokenExpired", "message": "令牌已过期。"}), 401 # 步骤二:根据有效 Token 内的用户唯一 ID,向核心业务数据库查权 uid = payload.get("uid") user_record = db.query_user(uid) # 从数据库获取最新状态,绝不信客户端传来的 role if not user_record or not user_record.is_valid_vip(): return jsonify({"error": "PermissionDenied", "message": "非有效VIP用户,无权访问。"}), 403 # 步骤三:真正读取并返回资源 content = db.get_article_content(request.args.get("article_id")) return jsonify({"code": 200, "data": content})
核心认知提醒:在完备的安全设计中,服务端永远遵循零信任客户端原则。客户端传来的任何 X-Role、is_vip 甚至 Payload 里的明文字段,都不会直接成为放行凭据。最终放行权完全依托于签名正确性与服务端数据库记录。

为什么本地“去广告插件”或“网页油猴脚本”看起来有用?

在讨论 VIP 破解时,常有人提出疑问:“为什么有些浏览器插件或脚本能直接去掉视频前置广告,甚至直接观看某些网站的内容?”这里必须厘清两种截然不同的场景:

  1. 前端假性限制(非真正的服务端鉴权):

    一些小型网站或早期平台为了节约后端开发成本,在发送请求时,服务器已经将包含完整文章内容的数据一口气打包发回了前端。随后前端仅仅用一句 JavaScript 代码判断 if (!user.is_vip) { hideContent(); showModal(); },通过 CSS 样式把内容区域打上模糊滤镜或遮罩。这种情况下,使用脚本把遮罩 DOM 节点移除,内容自然露了出来。但这不叫“破解了 VIP”,而是系统设计失误导致未授权数据越权外发。

  2. 核心资产与加密流(真正的服务端鉴权):

    主流流媒体、数字期刊和商业平台的核心资产根本不会提前发给前端。音频与视频分片(如 HLS/MPEG-DASH)采用 DRM(数字版权保护)或对称加密技术。每一个分片解密所需的秘钥(Key),都要求客户端持有效的授权 Token 才能向 Key 服务端申请。拿不到秘钥,客户端即使通过 Python 下载下来成千上万个 .ts 分片,也只是一堆无法播放的乱码数据。

客户端安全盲区与常见误区的本质对比

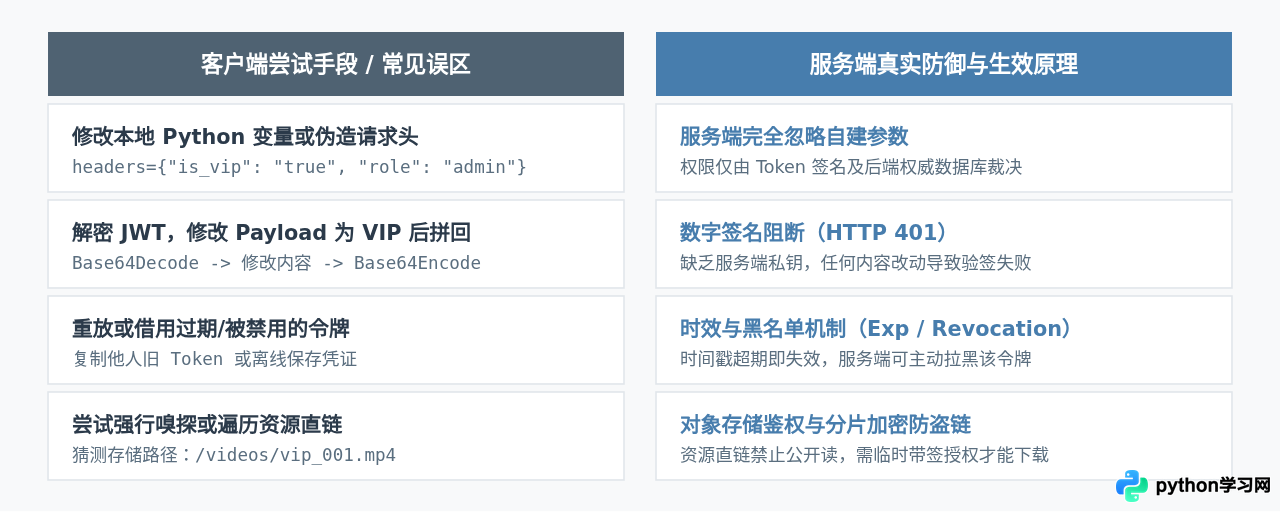
理解为什么 Python 无法完成这项操作,核心在于理清控制权究竟掌握在谁的手中。下表梳理了初学者常见假设与系统真实防护机制的对应关系:
Python无法破解VIP:服务端鉴权与Token验证原理解析
图 4:客户端手段与服务端防御机制对照

总结

Python 作为一门高效的编程语言,在自动化测试、数据采集和接口开发中应用广泛,但它始终不能脱离计算机网络的底层架构运行。网络请求遵循的是严格的协议与权限规则。客户端有自由组装报文的权利,但服务端拥有对资源交付的完全决定权。

只要数字资产保存在合规部署的服务端之后,访问依据取决于由加密密钥计算出的数字签名和数据库状态。理解这一点,不仅有助于摆脱“写个脚本就能任意抓取受限数据”的认知误区,也是深入理解 Web 安全架构、API 设计规范以及防御体系建设的基石。

相关标签:

免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。

Python 相关产品和应用

全部下载
Selenium

Selenium

4.51.0 · Windows

用于浏览器自动化和 Web 测试的 Python 工具。

scikit-learn

scikit-learn

1.9.1 · Windows

常用 Python 机器学习算法与模型评估工具库。

Black

Black

26.10.1 · Windows

强调一致性的 Python 自动代码格式化工具。

Ruff

Ruff

0.17.1 · macOS

由 Rust 编写的高速 Python 代码检查和格式化工具。

pytest

pytest

9.1.1 · Windows

简洁而强大的 Python 自动化测试框架。

FastAPI

FastAPI

0.146.0 · Windows

高性能 Python API 框架,支持类型提示和自动接口文档。

Flask

Flask

3.1.3 · Windows

轻量灵活的 Python Web 应用框架。

Django

Django

6.1.2 · Windows

成熟的 Python Web 框架,适合构建内容站点和业务系统。

Spyder

Spyder

6.1.7 · Windows

面向科学计算与数据分析的 Python 集成开发环境。

SciPy

SciPy

1.18.1 · Windows

面向科学、工程和技术计算的 Python 算法库。