

为什么Python能免费商用?对比GPL等严格开源协议的区别
深入解析Python为什么能够完全免费商用,探讨PSF许可证与GPL、LGPL、AGPL等强传染性开源协议的核心区别,并提供企业商业化交付、PyPI第三方依赖审查与架构隔离的实操指南。
假设一家软件研发团队刚刚完成了基于 Python 编写的企业级智能运维平台。在准备将系统打包成独立可执行客户端、并在私有化部署项目中向付费客户销售时,企业的法务与架构师通常会抛出同一个严肃的技术合规疑问:我们从 python.org 免费下载的 Python 解释器、标准库以及在此之上编写的代码,在没有任何商业付费授权的情况下,能够直接闭源售卖并赚取利润吗?Python 软件基金会(PSF)会不会强制要求我们公开自研算法源码?
核心答案非常确定:Python 能够完全免费商用,既不需要向官方交纳任何版税授权费,也不会强制要求开发者公开商业专有源码。 Python 之所以具备这种高度的商业自由,根本原因在于其官方解释器 CPython 及其标准库采用的是 PSF 许可证(Python Software Foundation License Agreement)。这是一种典型的“宽松型(Permissive)”开源协议。而企业开发中经常让人担忧的“开源必须公开自身源码”现象,则是由以 GPL(General Public License) 为代表的“强互惠传染型(Strong Copyleft)”协议所带来的法律约束。理清两者之间的边界与触发条件,是所有商业软件团队必须掌握的基础合规功课。
一、解密 PSF 许可证:Python 官方对商业使用的宽容底线
Python 官方实现的 CPython 解释器、内置核心模块以及标准库(如 sys、os、math、json 等),均在 Python Software Foundation License(PSF 许可证)下分发。PSF 许可证在开源协议分类学中,与业界著名的 3-Clause BSD、MIT 以及 Apache 2.0 归为同一大类,即宽松型开源软件协议(Permissive Open Source License)。
根据 PSF 许可证官方条款,使用者享有以下明确权利:
- 不受限制的商业售卖权: 任何人、任何企业都可以将 Python 解释器、标准库整合至商业软件产品中,通过销售软件拷贝、提供技术支持或收取订阅费获取商业回报,无需向 PSF 支付任何版税(Royalty-Free)。
- 闭源分发保护权: 开发者在 Python 解释器之上编写的业务代码、专属模型、算法逻辑,著作权 100% 归属于开发者自身或其雇主企业。PSF 协议绝不会因为软件基于 Python 运行而要求衍生产品公开源代码。
- 任意修改与内嵌权: 即使企业深度定制或修改了 CPython 的 C 语言底层实现(例如为特定嵌入式硬件进行内存优化、或者为商业软件内置加固解释器),修改后的产物依然可以闭源分发,不必将定制修改提交回开源社区。
PSF 许可证给商业使用者设定的法律义务仅有一项:在分发包含 Python 运行时或其修改版的产品时,在软件随附文档、许可声明目录或“关于”界面中,保留 PSF 原始的版权声明(Copyright Notice)与免责条款(Disclaimer)。 除此之外,没有任何商业附加限制。
二、对比 GPL 系列:为什么强传染协议会令商业公司警惕?
既然 Python 如此自由,为什么“开源软件不能随便拿来做商业闭源”的说法在软件工程界流传如此广泛?原因正在于以 GNU GPL(GPLv2、GPLv3)为代表的“强传染性协议(Copyleft)”。
GPL 协议的设计哲学由自由软件基金会(FSF)主导,其核心目的并非阻碍商业售卖(GPL 允许对软件拷贝收费),而是捍卫终端用户的“软件自由”。GPL 引入了被称为“互惠性”或“传染性(Viral Effect)”的法律机制:
衍生作品(Derivative Work)开源约束: 一旦某个软件项目中静态链接、动态直接整合或紧密依赖了遵循 GPL 协议的代码,整个软件在法律上就会被认定为该 GPL 项目的“衍生作品”。当该软件以二进制形态向客户分发交付时,必须将整个工程的全部源代码(包括自研专有核心代码)以 GPL 协议完整提供给软件接收者,并且不得对源码添加任何专利限制或私有加密保护。
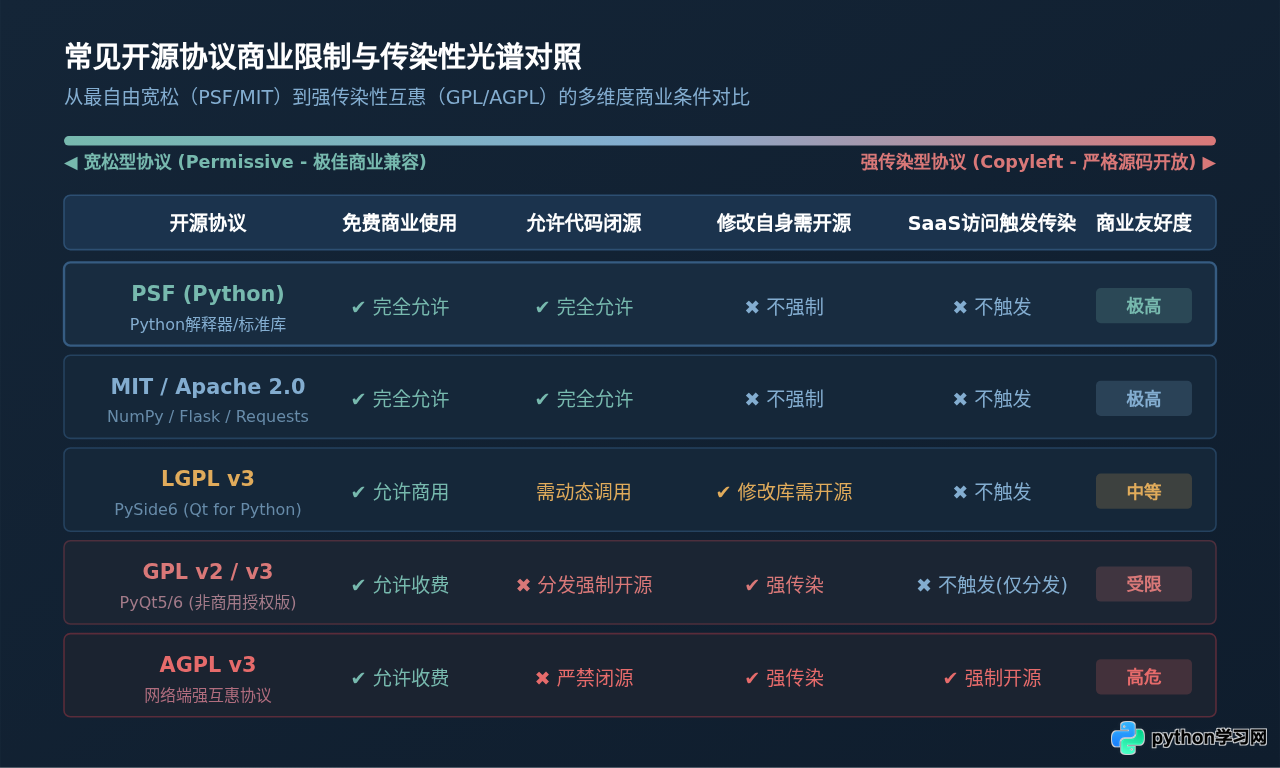
这就形成了开源协议的两极光谱:PSF、MIT 赋予开发者无保留的商业自由;而 GPL 则要求开发者“索取了社区成果,就必须对等回馈全套源码”。为了更清晰地展现这种差异,下表列出了主流开源协议在关键商业维度的对照:
| 开源协议分类 | 代表协议 | 商业收费 | 自研代码闭源 | 修改原库强制开源 | SaaS网络调用触发 | 商业集成友好度 |
|---|---|---|---|---|---|---|
| 宽松型 (Permissive) | PSF, MIT, BSD | 允许 | 允许闭源 | 不强制 | 不触发 | 极高(首选) |
| 宽松带专利保护 | Apache 2.0 | 允许 | 允许闭源 | 需声明修改 | 不触发 | 极高(企业首选) |
| 弱传染型 (Weak Copyleft) | LGPL v3, MPL | 允许 | 动态链接允许 | 修改该库必须开源 | 不触发 | 中等(需工程隔离) |
| 强传染型 (Strong Copyleft) | GPL v2 / v3 | 允许 | 分发时严禁闭源 | 强制开源 | 不触发 (仅分发时) | 严格受限(避免混入) |
| 网络强传染型 (Network Copyleft) | AGPL v3 | 允许 | 严禁闭源 | 强制开源 | 网络访问强制开源 | 极高风险(商业防范) |
值得特别说明的是衍生协议中的两个特殊变种:
- LGPL(Lesser GPL - 宽松 GPL): 它是 FSF 为实用库(如 C 语言库、Qt 跨平台框架)做出的妥协。如果商业软件仅通过动态链接(Dynamic Linking)或独立模块调用 LGPL 库,主程序自身的专有代码可以保持闭源,只有修改了 LGPL 库本身的代码才必须公开。
- AGPL(Affero GPL): 专门修补了云服务(SaaS)时代的“分发漏洞”。传统 GPL 只在向用户分发安装包、硬件镜像时才触发开源义务;如果把代码放在服务器上作为 Web 服务供用户使用,不属于分发,不受 GPL 制约。而 AGPL 规定:只要用户通过网络与运行 AGPL 代码的云端服务产生交互,就视同分发,必须向网络用户公开全套服务源码。
三、企业最大的认知陷阱:Python 本身免费,不等于依赖库都免费
在企业实际研发中最容易发生法律纠纷的,并不是 Python 官方 CPython 本身,而是 PyPI 镜像中通过 pip install 引入的第三方扩展库。
Python 语言的 PSF 协议仅覆盖官方解释器本体与标准库。第三方开发者上传到 PyPI 的软件包拥有完全独立的知识产权与协议选择权。一旦你的商业程序不慎直接 import 了一个遵循 GPL 协议的第三方库,并且打包分发给外部客户,整个商业程序就会受到该库 GPL 协议的穿透传染。
在 Python 桌面端与科学计算领域,最经典的案例莫过于 PyQt 与 PySide 的选择困境:
- PyQt5 / PyQt6: 由 Riverbank Computing 公司维护的 Qt Python 绑定。其开源版本遵循 GPL v3 协议。如果企业在未购买商业许可证的情况下使用 PyQt 编写商业桌面客户端并打包发布,按 GPLv3 规定,企业必须向购买者开放该客户端的全部源码。若要闭源,企业必须支付数千美元购买商业授权。
- PySide6(Qt for Python 官方项目): 由 The Qt Company 官方主导维护,遵循 LGPL v3 协议。在 Python 工程中,只要通过动态模块方式使用 PySide(保留底层动态链接库独立性,不把 Qt 底层 C++ 库静态固化篡改),企业就可以完全合法合规地进行闭源商业化交付,无需支付商业许可费。
四、商业应用架构与合规隔离边界
面对混合了宽松协议与潜在传染性协议的现实环境,企业架构师应如何规划代码结构?核心方案是通过技术边界隔离(Technical Isolation),建立合规防波堤。
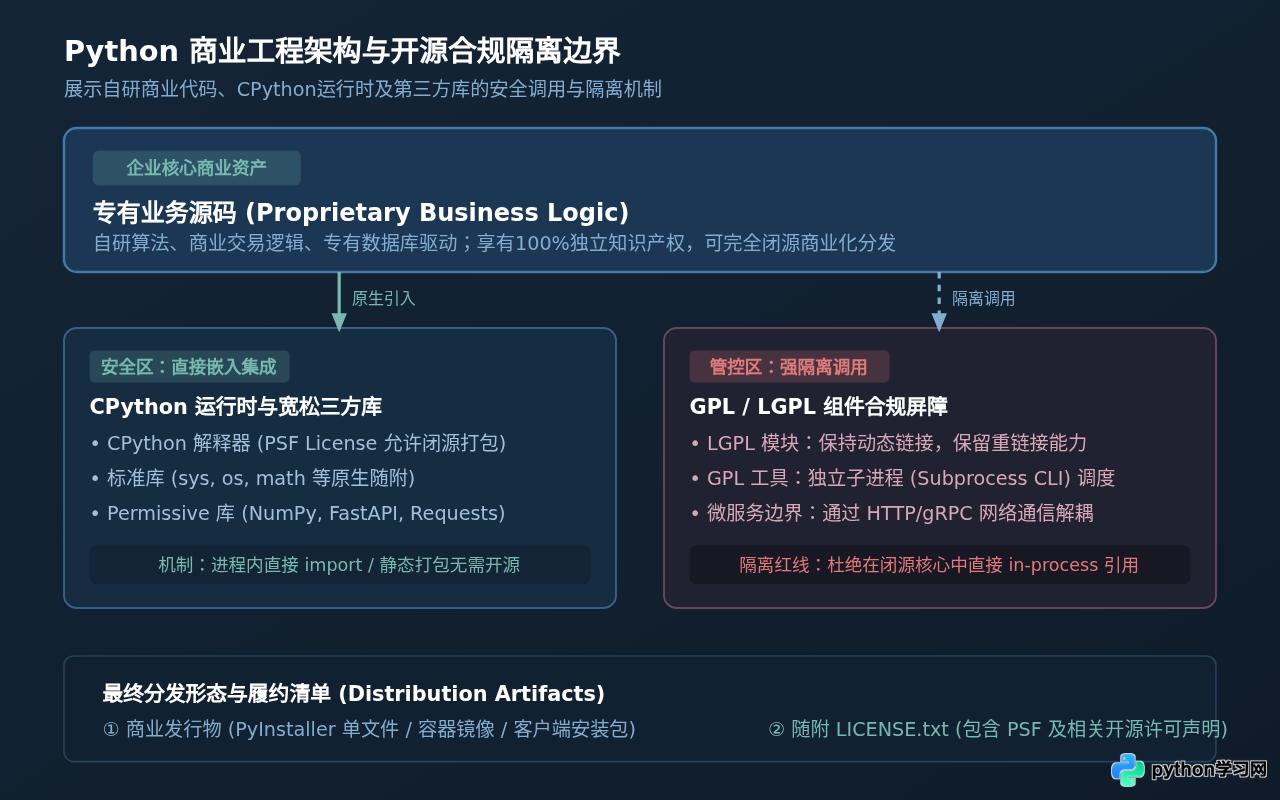
工程落地中,主要区分以下两种集成场景:
1. 安全直连区(In-Process Native Integration)
在商业核心代码进程中,可以安全地通过 import 关键字在内存中直接调用以下组件:
- CPython 运行环境: PSF 协议允许解释器进程常驻并解释执行专有字节码或保护源码。
- 标准库: 全部受 PSF 保护,零法律风险。
- 宽松第三方库: 如 NumPy (BSD-3-Clause)、Pandas (BSD-3-Clause)、Requests (Apache 2.0)、FastAPI (MIT)、Pydantic (MIT)。这些协议允许在进程内直接链接并进行闭源分发。
2. 强隔离调用区(Process Isolation & Network Boundaries)
如果商业软件因算法或工具链原因,必须依赖某个遵循 GPL 协议的外部工具或程序,严禁在闭源主程序中直接动态引用其模块接口。合法的架构方案是将该 GPL 组件剥离为主程序的同级独立进程:
- 独立子进程 CLI 调度: 将 GPL 程序作为独立编译好的命令行执行文件,主程序通过 Python 原生的
subprocess.run()传递参数、读取标准输出(stdout)。在自由软件基金会法律解释中,通过标准操作系统进程管道调用的独立程序不构成复合衍生作品,不会向父进程反向传染。 - 微服务与 RPC/HTTP 网络解耦: 将具有特定协议限制的服务独立部署为容器,主商业服务通过标准的 REST API、gRPC 协议进行网络调用。网络协议边界有效阻断了标准 GPL 的传染链条(但仍需避免使用 AGPL 服务)。
五、企业发布商业产品前的四步合规审查操作指南
为了让合规工作形成可重复执行的标准工程动作,团队在将 Python 软件正式打包分发(例如使用 PyInstaller、cx_Freeze 构建安装包或私有化交付 Docker 镜像)前,应执行以下四个标准化步骤:
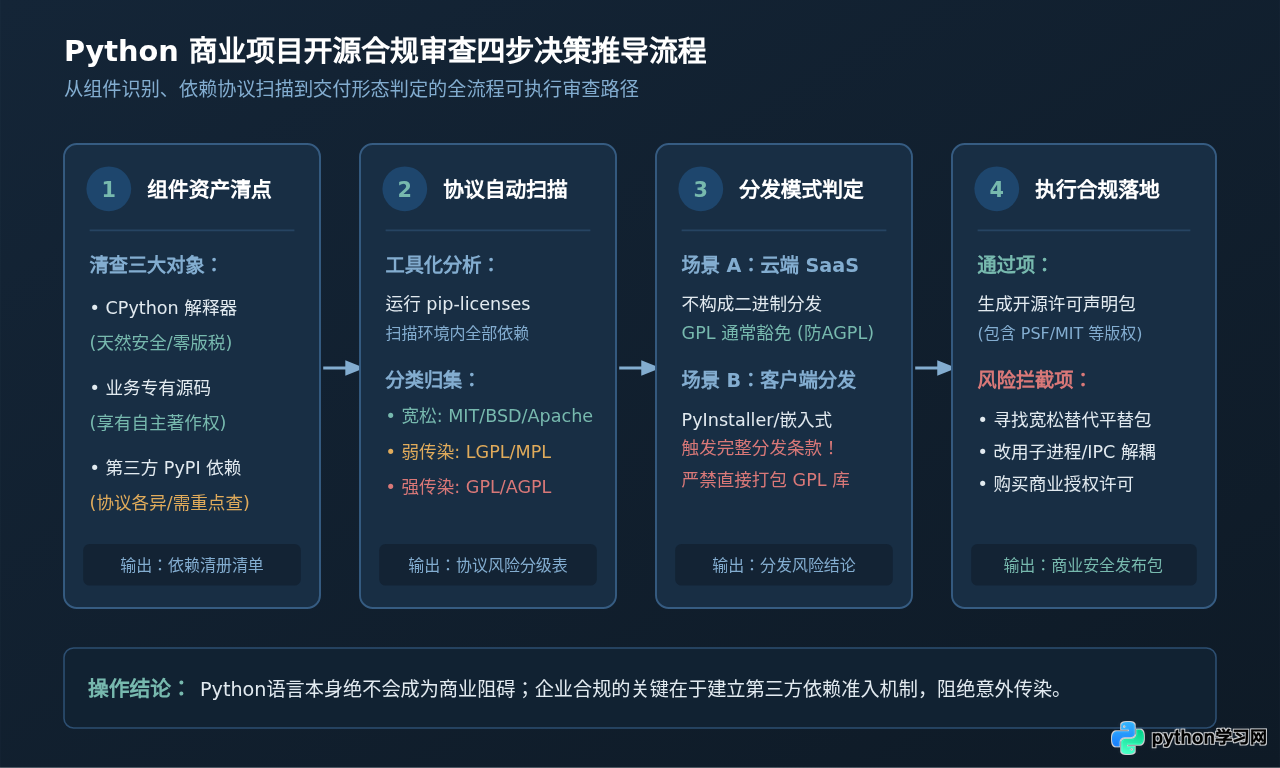
步骤 1:梳理依赖清册,扫描第三方库协议
在项目的虚拟环境(venv)中,安装开源协议审查工具 pip-licenses,一键导出所有直接与间接传递依赖的许可证清单:
# 1. 在生产构建环境中安装审查工具
pip install pip-licenses

# 2. 导出项目中所有依赖包的名称、版本与对应协议
pip-licenses --format=markdown --output-file=licenses_inventory.md

# 3. 筛选出可能存在传染风险的协议包(重点排查 GPL、AGPL、LGPL)
pip-licenses --filter-license GPL AGPL
执行上述检查后,工具会输出类似如下的标准审计清单:
Name          Version   License                  Author
------------- --------- ------------------------ ---------------------
fastapi       0.111.0   MIT License              Sebastián Ramírez
numpy         1.26.4    BSD-3-Clause             NumPy Developers
requests      2.32.3    Apache Software License  Kenneth Reitz
pyside6       6.7.1     LGPLv3                   The Qt Company Ltd.
步骤 2:对非宽松协议依赖进行风险分级
根据输出结果,对照下述规则进行判定:
- 白名单放行(MIT, BSD, Apache, PSF, ISC): 允许直接静态打包进 PyInstaller 可执行文件,代码保持专有闭源。
- 黄灯关注(LGPL, MPL): 如果使用 PyInstaller 打包,建议不要采用
--onefile(单文件打包方式会将所有 .so/.dll 和 pyc 压缩在一个二进制外壳中,导致用户无法单独替换 LGPL 动态库,有违规风险)。建议采用--onedir目录打包模式,使 LGPL 相关的动态共享库保存在外部目录中,满足“可重链接”的法务合规要求。 - 红灯阻断(GPL, AGPL): 立即排查调用代码。若是直接 import 引用,必须替换为宽松替代库(例如 PyQt 换为 PySide);若无法替换,必须改造为独立进程/CLI 工具调度。
步骤 3:编写自动化脚本,提取并生成归档声明文件
PSF 与 MIT/Apache 协议均要求在商业分发时随附原始版权声明。可以使用工具一键生成符合要求的 NOTICE.txt 或 THIRD_PARTY_LICENSES.txt:
# 提取所有依赖包的完整协议正文并汇编至随附文件
pip-licenses --with-notice-file --with-license-file --output-file=THIRD_PARTY_LICENSES.txt
步骤 4:随商业发行物统一打包交付
在最终生成的商业软件分发包中,将上述生成的第三方声明文件与企业自有的专有商业最终用户许可协议(EULA)并列放置:
my_commercial_app_dist/
├── MyCommercialApp.exe        # 自研专有主程序(已完全闭源)
├── python311.dll              # CPython 解释器库(PSF 协议)
├── resources/                 # 商业静态资源
├── EULA.txt                   # 企业专有软件最终用户许可协议
└── THIRD_PARTY_LICENSES.txt   # 包含 PSF 及所有开源依赖的版权与免责声明
六、核心总结:Python 商业合规四大黄金法则
Python 之所以能够成长为全球商业世界中应用最广泛的语言之一,正是因为其创立之初确立的开放、务实与商业友好原则。要充分享受 Python 带来的工程效率并规避合规地雷,只需牢记以下四项核心准则:
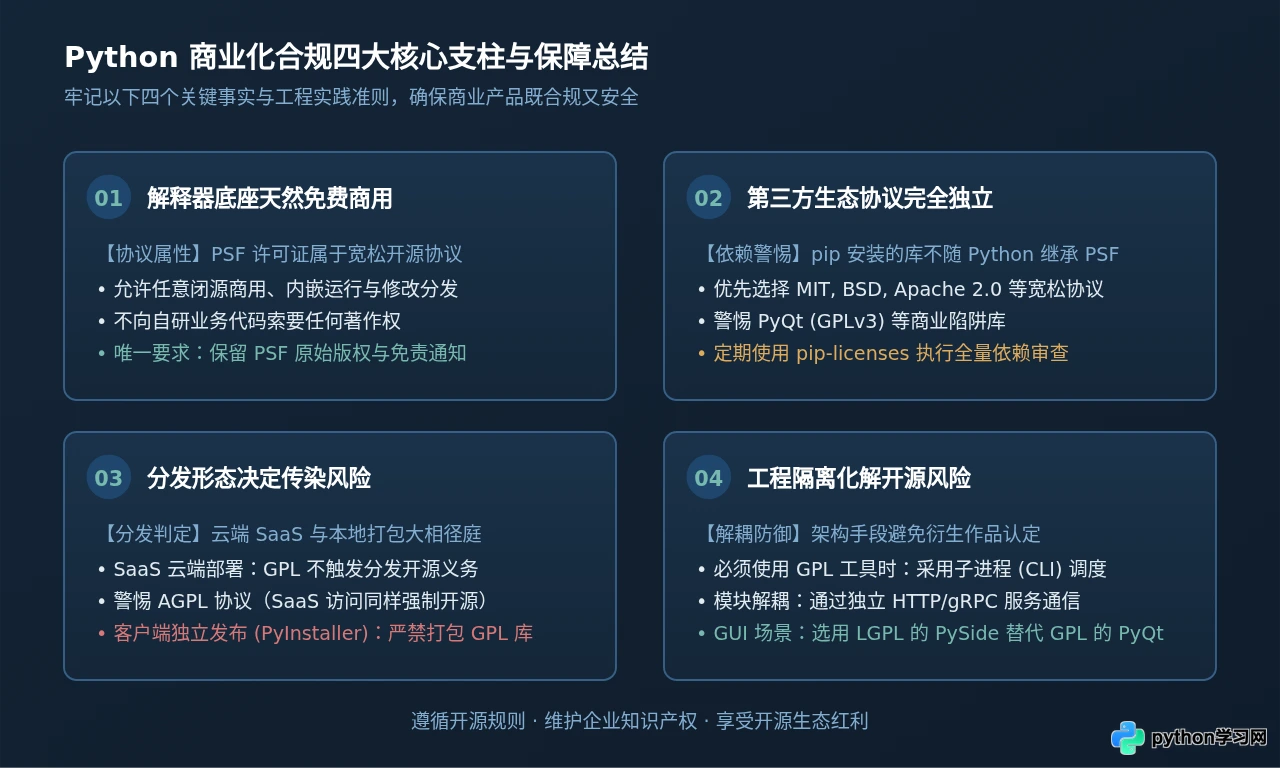
- 解释器底座天然免费: 官方 CPython 与标准库由 PSF 许可证保驾护航,无论是云端 SaaS 部署还是独立桌面/嵌入式闭源交付,都不会索要自研源码,亦无任何授权版税。
- 警惕第三方依赖渗透: 协议风险不在 Python 本身,而在
pip install安装的外部模块中。严禁在未经架构隔离的情况下,将 GPL 强传染库与闭源商业产品静态混合发布。 - 分发形态决定风险触发点: SaaS 云端服务通常不触发标准 GPL 的二进制分发条款(需特别防范 AGPL);而 PyInstaller 客户端打包分发属于法律意义上的严格分发,必须对依赖库进行 100% 清点。
- 始终保留版权与免责通知: 履行开源许可协议最基础、最普适的法务义务,在交付物中附带包含 PSF 及三方开源库在内的版权声明文件,让商业产品在阳光、合规的轨道上稳健运行。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









