

Python生成安全随机数用什么库?secrets模块使用指南
在Python中生成密码学安全的随机数应使用标准库secrets模块。本文详细解析secrets与random的核心差异、常用API用法、高强度随机密码与安全Token生成实战,以及防范时序攻击的最佳实践。
在 Python 中生成用于安全、认证或加密场景的随机数,唯一推荐的标准库是 secrets 模块。该模块自 Python 3.6 起正式引入,专门用于生成适合管理密码、账户身份验证令牌、会话凭证及加密盐等敏感数据的强随机数。
核心结论:千万不要在安全相关的业务中使用 random 模块。涉及密钥、Token、短信验证码、找回密码链接或密码混淆时,必须直接使用 import secrets。
一、为什么不能用 random 模块?
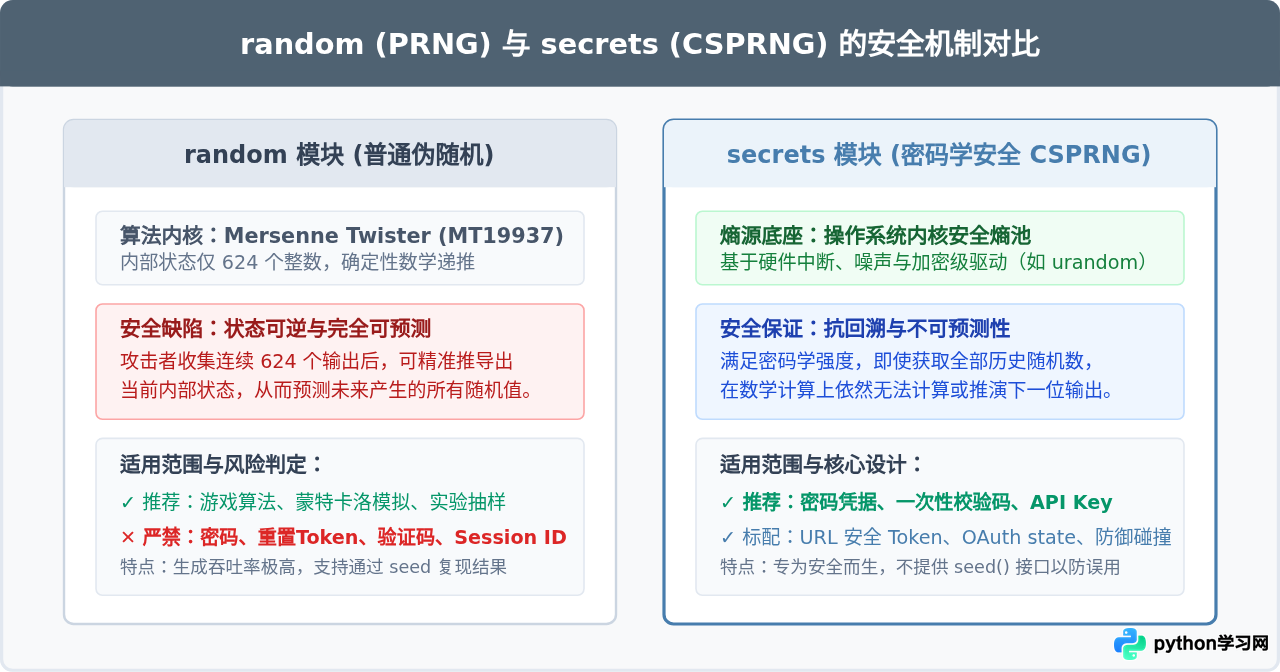
许多初学者习惯直接使用 random.randint() 或 random.choice(),但在安全场景下,这是一个严重的安全隐患。random 模块底层采用的是 梅森旋转算法(Mersenne Twister, MT19937)。这是一种高质量的伪随机数生成器(PRNG),具有执行速度快、周期极长的特点,非常适合蒙特卡洛模拟、游戏逻辑、数据洗牌和科学计算。
然而,梅森旋转算法在设计之初就完全没有考虑密码学安全。它的内部状态仅由 624 个 32 位整数(共 19937 比特)构成。攻击者只要连续收集到 624 个 32 位输出值,就能通过矩阵逆运算完全复原算法当前的内部状态寄存器。一旦内部状态被破解,攻击者便能精准预测后续产生的所有随机数,甚至反推之前生成的历史随机数。
相比之下,secrets 模块底层调用的是操作系统的密码学安全伪随机发生器(CSPRNG),在 Linux 上调用 getrandom() 系统调用或读取 /dev/urandom,在 Windows 上调用 BCryptGenRandom()。这些系统熵池融合了硬件中断、击键间隔、网络包抖动等多重物理噪声,具备抗状态反推与正向不可预测性。
二、secrets 模块常用 API 详解
secrets 模块针对安全场景封装了极度精简且直观的函数。主要分为三大类:基础随机数生成、安全 Token 生成,以及安全比对函数。
1. 随机数字与序列选取
secrets.randbelow(n):返回区间[0, n)内的一个安全随机整数。注意n必须大于 0。secrets.randbits(k):返回具有k个随机比特位的非负整数。例如生成 128 位强随机大整数。secrets.choice(sequence):从非空序列(如字符串、列表、元组)中密码学安全地随机挑选一个元素。
import secrets

# 场景:生成一个 6 位数字安全验证码(100000 - 999999)
# 注意:secrets.randbelow(900000) 产生 0 ~ 899999
sms_code = 100000 + secrets.randbelow(900000)
print(f"验证码示例: {sms_code}")

# 场景:从指定字符序列中安全抽选
colors = ["red", "green", "blue", "yellow"]
picked = secrets.choice(colors)
print(f"选中元素: {picked}")
2. 生成安全 Token(认证凭证)
在 Web 应用中,生成重置密码凭证、CSRF Token 或 OAuth state 时,secrets 提供了三种不同编码格式的函数。所有参数 nbytes 均表示随机字节数(默认值为 32,对应 256 位安全熵):
| 函数名称 | 输出类型 | 典型长度 (nbytes=32) | 常见适用场景 |
|---|---|---|---|
secrets.token_urlsafe(nbytes) |
Base64 URL 安全字符串 | 约 43 字符 | 重置密码 URL、激活邮件链接、OAuth state |
secrets.token_hex(nbytes) |
十六进制小写字符串 | 64 字符(2 × nbytes) | API 密钥、数据库唯一防伪标识、哈希盐 |
secrets.token_bytes(nbytes) |
原始 bytes 字节串 |
32 字节 | 对称加密密钥(如 AES-256 密钥)、HMAC 密钥 |
import secrets

# 1. 适合直接放在 URL 查询参数里的字符串(由 A-Z, a-z, 0-9, - 和 _ 构成)
url_token = secrets.token_urlsafe(32)
print("URL Token 示例:")
print(f"https://example.com/reset?token={url_token}")

# 2. 十六进制表示(适合用作 API Key 或数据库固定长度凭据)
api_key = secrets.token_hex(16)
print(f"API Key 示例: {api_key}")

# 3. 原始安全字节流(常用于 AES 加密初始化向量 IV 或密钥)
raw_key = secrets.token_bytes(16)
print(f"Raw Key 示例: {raw_key.hex()}")
3. 防范时序攻击:secrets.compare_digest
在校验两个 Token、密码哈希或签名时,如果使用 Python 常规的 == 运算符,代码在遇到第一个不匹配的字符时就会提前终止循环并返回 False。这种细微的时间差异可以被黑客通过高精度网络时序分析探测到,从而逐位猜解出正确凭证。这被称为时序攻击(Timing Attack)。
secrets.compare_digest(a, b) 函数采用固定时间比较(Constant-time Comparison)算法,不论字符串在哪个字符位置不同,所消耗的耗时均保持一致,彻底杜绝侧信道泄露。
import secrets

stored_token = "K7w8Q9x1Y2z3A4b5C6d7E8f9"
received_token = "K7w8Q9x1Y2z3A4b5C6d7E8f0"

# 错误做法:使用 == 进行敏感凭据比较,存在时序侧信道风险
# is_valid = (received_token == stored_token)

# 正确做法:使用 compare_digest 进行恒定时间比较
is_valid = secrets.compare_digest(received_token, stored_token)
print(f"Token 验证结果: {is_valid}")
三、实战:生成高强度随机密码的操作步骤
生成用户密码或系统服务临时密码时,仅保证随机性还不够,通常还需要满足企业或系统的复杂度合规要求(例如:必须至少包含大写字母、小写字母、数字及特殊符号各一个)。
利用 secrets 模块构建高安全度密码生成器,主要分为四个明确步骤:
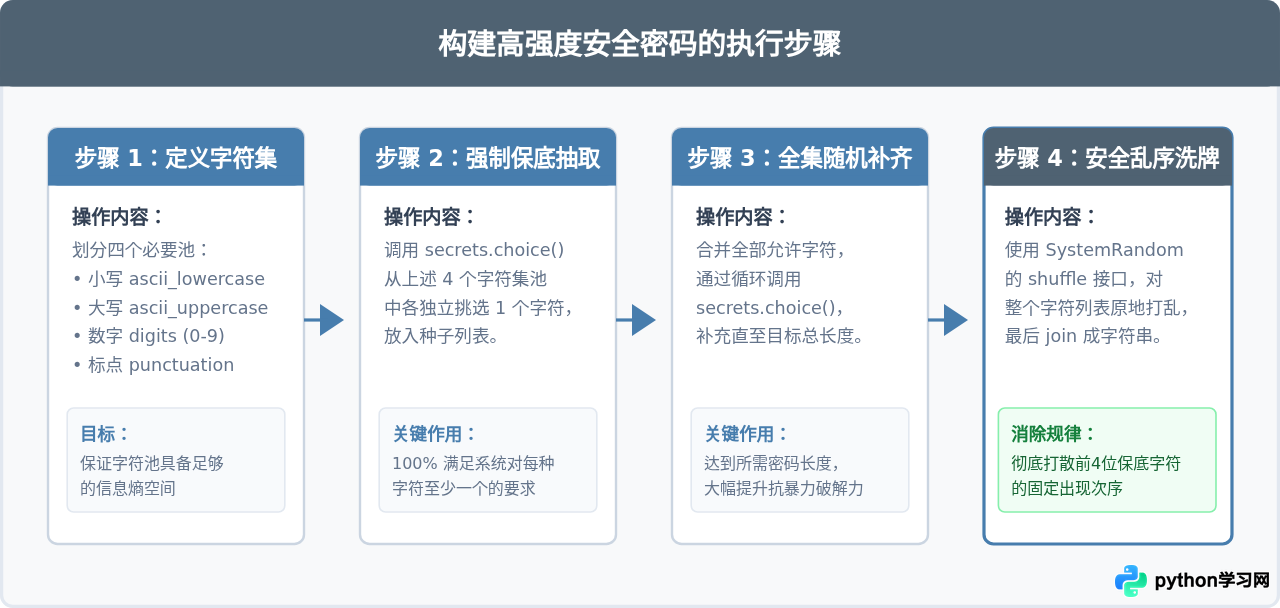
下面是落实上述步骤的完整 Python 代码实现:
import string
import secrets

def generate_strong_password(length: int = 16) -> str:
    """
    生成满足密码学安全要求的高强度随机密码。
    规则要求:至少包含大写字母、小写字母、数字及特殊字符各 1 个。
    """
    if length < 8:
        raise ValueError("出于安全考量,密码长度不建议小于 8 位。")

    # 步骤 1:定义四类基础字符集
    lowercase = string.ascii_lowercase
    uppercase = string.ascii_uppercase
    digits = string.digits
    symbols = "!@#$%^&*()_+-=[]{}|;:,.<>?"
    all_characters = lowercase + uppercase + digits + symbols

    # 步骤 2:强制保底挑选,保证各分类至少出现一次
    password_chars = [
        secrets.choice(lowercase),
        secrets.choice(uppercase),
        secrets.choice(digits),
        secrets.choice(symbols)
    ]

    # 步骤 3:从完整字符集合中补齐剩余位数
    remaining_length = length - len(password_chars)
    for _ in range(remaining_length):
        password_chars.append(secrets.choice(all_characters))

    # 步骤 4:使用 secrets.SystemRandom 进行安全洗牌
    # 注意:千万不要用普通的 random.shuffle(),否则会破坏打乱阶段的安全性
    sr = secrets.SystemRandom()
    sr.shuffle(password_chars)

    return "".join(password_chars)

# 示例输出
if __name__ == "__main__":
    generated_pwd = generate_strong_password(16)
    print("生成的强密码示例:", generated_pwd)
四、用户认证与密码重置 Token 的安全生命周期
Web 开发中最常见的需求之一是“找回密码”功能。正确的实现方式不是生成简短的明文验证码,而是生成一个足够长度且防碰撞的 URL 安全 Token。
在设计该业务流程时,有两个关键的安全细节常被遗漏:
- Token 入库哈希存储:数据库中绝不能直接保存 Token 原文。一旦数据库遭遇 SQL 注入或备份泄露,黑客可以直接拿现存的有效 Token 重置任意用户账户。应使用
hashlib.sha256计算哈希值后存入数据库,验证时比对哈希值。 - 固定时间比对验证:校验 Token 时,使用
secrets.compare_digest,确保比对时间不泄露匹配前缀长度。
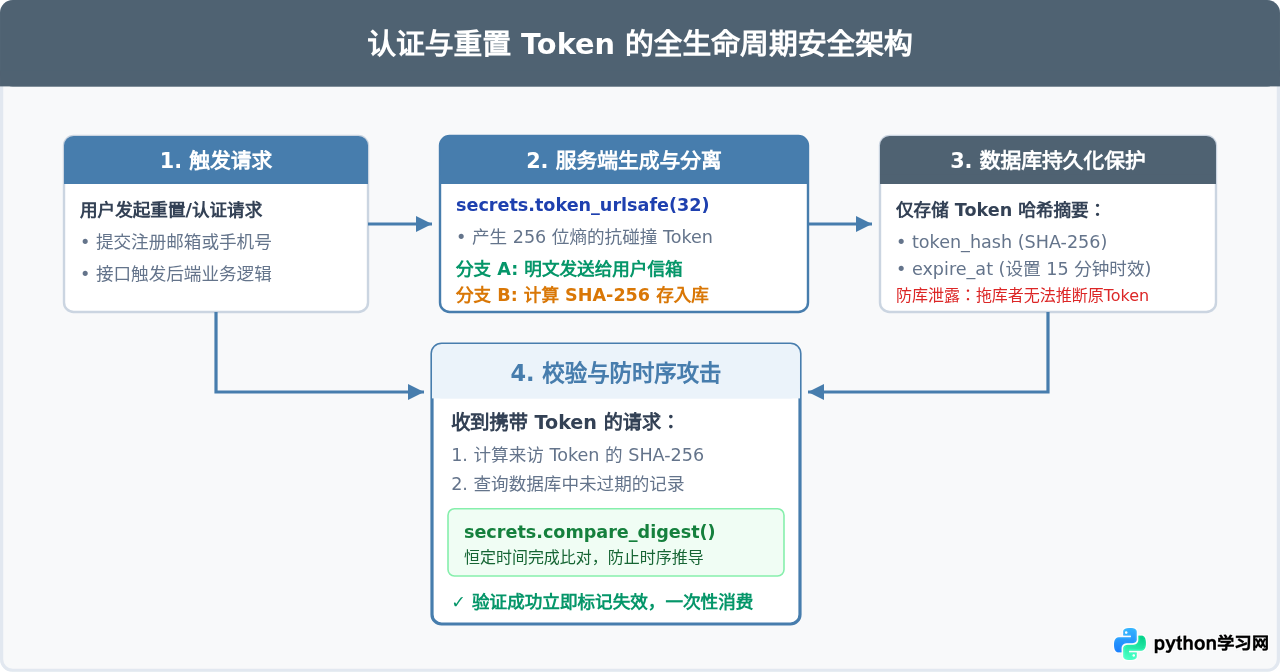
下面演示安全令牌的生成、哈希转换以及防时序攻击校验的实现代码:
import hashlib
import secrets

def create_secure_reset_token():
    """
    生成下发给用户的原始 Token 以及存入数据库的摘要哈希。
    """
    # 生成 32 字节安全随机数,编码为约 43 字符的 URL 安全字符串
    raw_token = secrets.token_urlsafe(32)

    # 存入数据库时使用 SHA-256 哈希值
    token_hash = hashlib.sha256(raw_token.encode('utf-8')).hexdigest()

    return raw_token, token_hash

def verify_reset_token(user_provided_token: str, db_stored_hash: str) -> bool:
    """
    接收用户传入的 Token 原文,计算其哈希后与数据库哈希比对。
    """
    computed_hash = hashlib.sha256(user_provided_token.encode('utf-8')).hexdigest()

    # 使用 secrets.compare_digest 进行恒定时间比较
    return secrets.compare_digest(computed_hash, db_stored_hash)

# 完整流程模拟
if __name__ == "__main__":
    raw_token, db_hash = create_secure_reset_token()
    print("下发给用户的邮件链接: https://example.com/reset?token=" + raw_token)
    print("数据库实际存储内容:", db_hash)

    # 用户携带 Token 访问
    user_input = raw_token
    is_valid = verify_reset_token(user_input, db_hash)
    print("比对验证结果:", is_valid)
五、选型总结与决策指南
在面对随机数生成任务时,可以根据业务的“安全属性”建立非常清晰的判断路径。只要涉及“人、权限、安全认证、资产防伪”,就无条件选择 secrets。
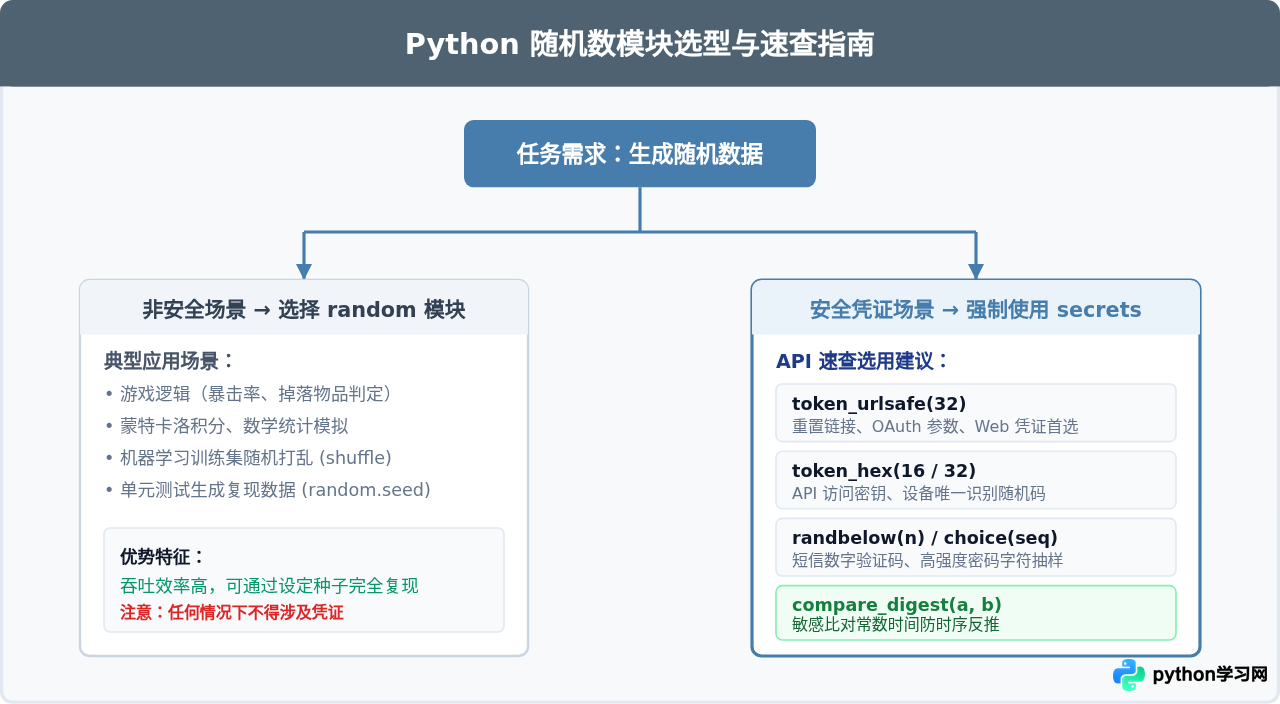
总结而言,Python 标准库中的 secrets 模块屏蔽了复杂的系统底层加密接口调用,用最简洁的函数提供了密码学级别的安全保障。在日常开发中,只要牢记“普通模拟用 random,涉及安全用 secrets”这一原则,就能在源头上杜绝随机数被逆向预测的严重漏洞。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









