

Python代码打包exe后怎么防止反编译?混淆与加密策略
深入解析Python打包exe文件容易被反编译的底层原因,详细讲解PyArmor字节码加壳、Cython编译为C扩展、Nuitka原生AOT编译及架构级防御策略,提供完整实操命令与工程选型建议。
.pyc 文件)压缩封装为一个自解压容器。任何人都可以使用公开工具在数十秒内提取出字节码并还原出高度可读的源码。防止 Python exe 被反编译的核心原则,不是寻找“更高级的打包命令参数”,而是从根本上改变代码的存在形态——通过字节码混淆与动态加密(如 PyArmor)、C 扩展原生编译(如 Cython 与 Nuitka)以及核心逻辑网络化隔离,将攻击者的逆向成本抬高到远超商业收益的水平。
常规打包为什么极易被反编译?剖析 exe 内部结构
要制定有效的防反编译策略,必须先看清常规打包工具的真实运作机制。以业界最常用的 PyInstaller 为例,当开发者执行 pyinstaller -F main.py 时,系统并未将 Python 语句翻译为 CPU 直接执行的 x86/ARM 机器指令。
PyInstaller 的实际工作流程分为三个步骤:首先调用 CPython 内置的 compile() 函数将 .py 源码编译为 .pyc 字节码;接着将 python3x.dll 运行时解释器、相关依赖项与所有 .pyc 文件打包进一个名为 PYZ 的归档结构中;最后在其外部包裹一个用 C 语言编写的引导程序(Bootloader),生成最终的 .exe 文件。
当双击运行这个 exe 时,Bootloader 启动并在操作系统临时目录(如 Windows 的 %TEMP%\_MEIxxxxxx)解压运行库,随后启动内置的 Python 解释器,加载并执行 PYZ 归档里的主入口字节码。
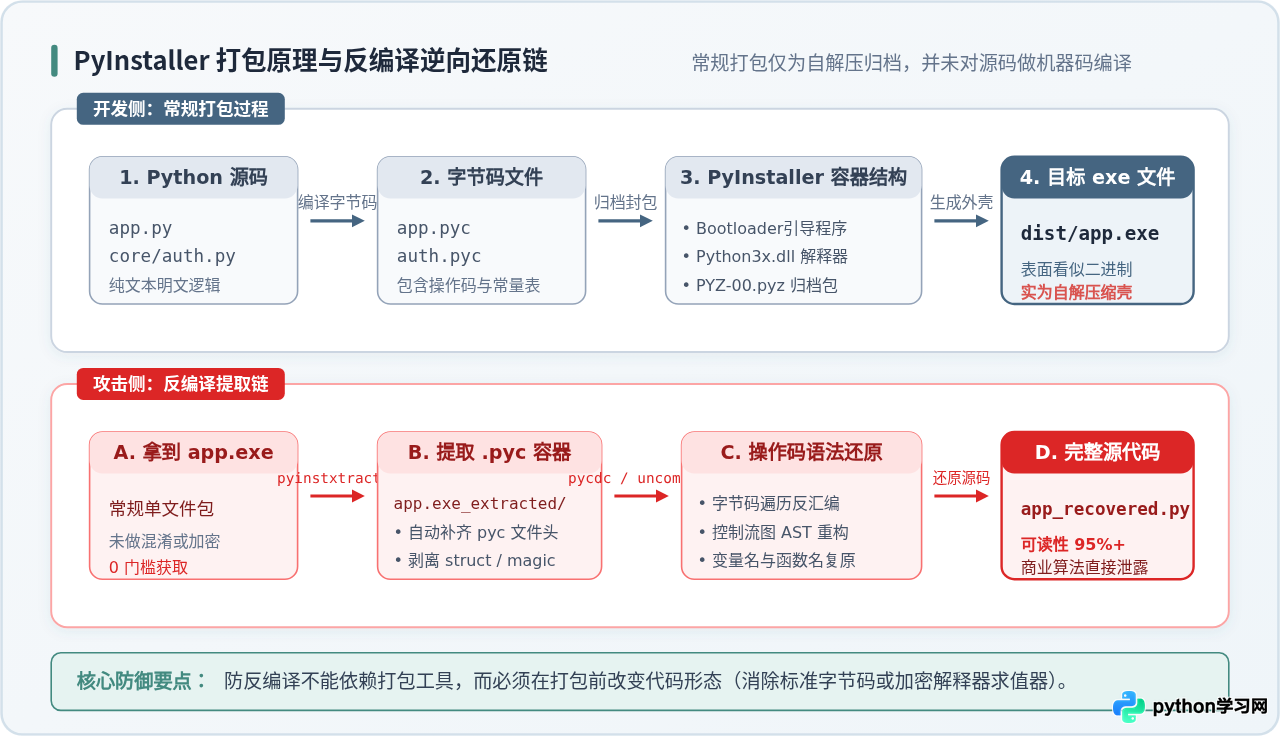
正因为这种“自解压与字节码直译”的特性,逆向分析常规 exe 的门槛极低。整个逆向过程通常只需要两步自动化操作:
-
解包提取字节码:使用开源脚本
pyinstxtractor.py运行python pyinstxtractor.py target.exe。脚本会自动解析 exe 尾部的 PYZ 归档目录,完整分离出 Python 解释器 dll,并提取出包含所有工程业务代码的.pyc文件。 -
字节码语法树还原:提取出的
.pyc保留了完整的 Python 操作码(Opcode)、变量名表、常量表与控制流。利用pycdc(Decompyle++)或uncompyle6执行pycdc app.pyc,工具便能自动重建抽象语法树(AST),输出与原始源码几乎完全一致的 Python 代码,包括循环、函数名与条件分支。
pyinstaller -F 等同于“裸奔交付”。在发布商业软件或包含关键业务逻辑的客户端时,必须在打包前引入对抗反编译的专项加固手段。
防反编译技术路线对比与防护强度递进
在软件保护领域,没有绝对不可破解的客户端程序。安全工程的目标是提高逆向门槛,使破解所需的计算力、时间与人力成本远超软件本身的经济价值。针对 Python 代码,业界目前主要有五种不同层级的防御路线:
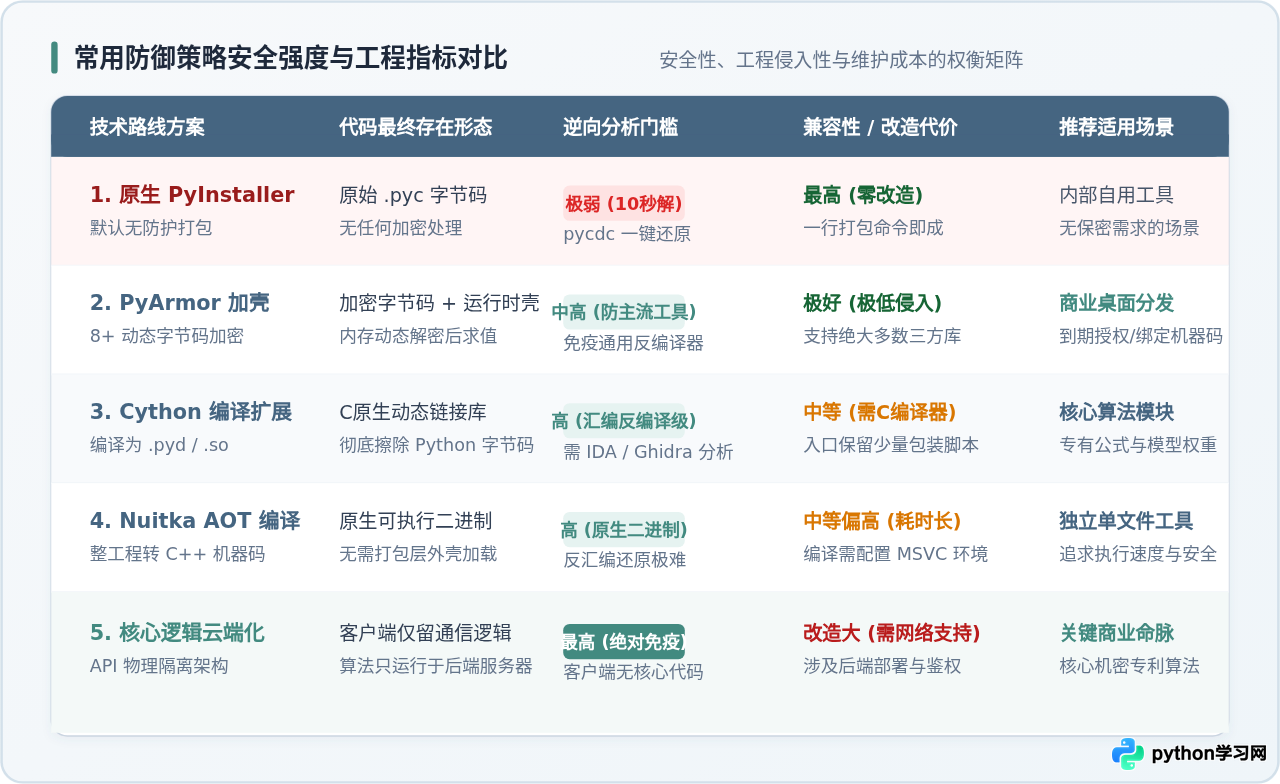
从防护效果和落地成本来看,各项策略呈现出明显的递进关系:
-
变量重命名混淆(静态混淆):将变量、函数名替换为无意义字符(如
_0x1a2b)。这种方式完全不改变字节码结构,控制流和业务流程仍然一清二楚,防护力度薄弱。 - 字节码动态加壳与加密(以 PyArmor 为代表):对函数的 Code Object 进行加密,并引入经过加固的动态链接库。代码在内存中动态解密并执行,执行完毕后立即重新擦除,同时具备反调试与硬件绑定能力,是目前性价比最高的中高强度方案。
-
模块级 C 扩展编译(Cython):将核心
.py转换为 C 语言源文件,再调用 MSVC 或 GCC 编译为平台专属的.pyd(Windows)或.so(Linux)。Python 字节码彻底不复存在,逆向者只能面对庞大的 CPython C-API 汇编指令,分析难度指数级上升。 - 全工程 AOT 原生编译(Nuitka):将整个 Python 模块解析并转译为 C++,生成真正的机器码可执行文件。兼具代码保护与部分执行性能提升,但对第三方复杂依赖包的编译配置要求较高。
- 核心逻辑云端服务化:将关键算力、鉴权逻辑部署在自有服务器上,客户端仅保留网络调用与 UI 展示。这是理论上唯一能达到“物理级隔离”的终极防御方案。
策略一:使用 PyArmor 8+ 实现字节码深度加固
PyArmor 是目前 Python 生态中最成熟的商业级加壳与混淆工具之一。自 PyArmor 8.x/9.x 起,其引入了全新的 JIT 混淆架构与动态加载机制,能够有效抵御内存倾倒(Memory Dump)和基于通用反编译器的静态分析。
1. 工程结构解耦与规范
使用加壳工具前,建议将工程结构拆分为“轻量启动入口”与“核心逻辑包”。避免将数千行核心业务直接写在根目录的单个脚本中。推荐的工程组织形式如下:
my_application/
├── main.py              # 轻量入口:只负责环境初始化并调用 core
└── core/                # 核心业务包:包含全部敏感算法与业务逻辑
    ├── __init__.py
    ├── processor.py
    └── licensing.py
2. 生成加密与混淆包
在已安装对应 Python 环境的终端中安装 PyArmor:
pip install pyarmor
执行 pyarmor gen 命令对 core/ 目录进行深度混淆,输出至 dist_obf/core:
# 为当前平台生成加固后的核心代码模块
pyarmor gen -O dist_obf/core --recursive core/
执行完成后,查看 dist_obf/core 目录,可以看到两部分内容:
- 原本的
.py脚本被替换为一段极短的引导桩代码,原本的函数字节码均被转化为经过高强度加密的二进制数据块。 - 目录内生成了包含平台专属动态库的运行时依赖包(如
pyarmor_runtime_000000/)。该动态库负责在 Python 解释器执行函数调用时,动态解密对应字节码并喂入虚拟机,并在执行完毕后即刻清理内存。
3. 本地自检与打包集成
在打包前,必须验证混淆后的包能够正常被 Python 解释器导入执行:
# 进入混淆目录测试导入
cd dist_obf
python -c "import core; print('PyArmor runtime loaded successfully')"
cd ..
确认运行无误后,结合 PyInstaller 进行打包。此时必须通过 --add-data 参数将 PyArmor 的运行时动态库与混淆目录完整打包进去:
# Windows 下打包命令示例(注意路径分隔符使用分号)
pyinstaller -F -w   --add-data "dist_obf/core;core"   --add-data "dist_obf/core/pyarmor_runtime_000000;pyarmor_runtime_000000"   main.py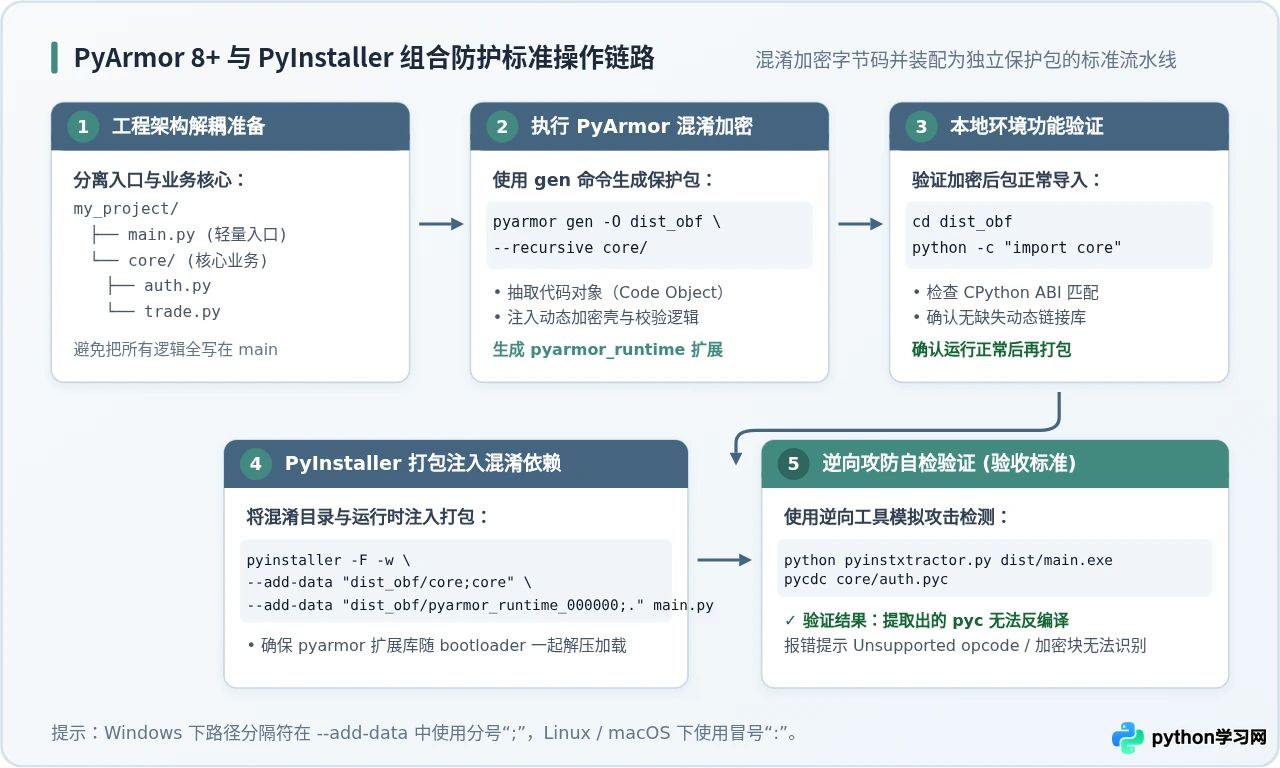
--add-data 的路径映射分隔符必须由分号 ; 改为冒号 :,否则会导致解包路径解析失败。
策略二:使用 Cython 将敏感模块编译为 C 扩展(.pyd)
如果项目包含极具价值的数学模型、专有加密算法或交易策略,仅仅停留在字节码层面的加密仍可能遭遇熟练逆向人员的内存 Hook。将敏感模块通过 Cython 编译为 C 扩展(Windows 下为 .pyd,Linux 下为 .so)是防御强度更高的工程化方案。
1. 为什么 .pyd 具有天然防反编译优势?
.pyd 文件的本质是一个标准的 Windows 动态链接库(DLL)。Cython 在编译过程中,将 Python 的抽象语法结构直接翻译为调用 CPython 底层 API 的 C 语言源码,接着调用 C 编译器(如 Microsoft C/C++ Optimizing Compiler)将其编译为纯机器指令。
在这个过程中,原本的 Python 字节码被彻底剥除。逆向工具如 pycdc、uncompyle6 面对 .pyd 会完全失效。攻击者若想逆向,必须使用 IDA Pro、Ghidra 或 x64dbg 等专业逆向分析工具,面对海量的机器汇编指令逐步还原逻辑,分析成本提升数个数量级。
2. Cython 编译实操步骤
假设我们需要保护 security_algo.py 中的核心算法。首先在环境中安装 Cython 及 C++ 编译工具链(Windows 需安装 Visual Studio C++ 生成工具):
pip install cython setuptools
在同级目录下编写编译构建脚本 setup_cipher.py:
from setuptools import setup
from Cython.Build import cythonize

setup(
    name="SecurityAlgorithm",
    ext_modules=cythonize(
        ["security_algo.py"],
        compiler_directives={'language_level': "3"}
    )
)
执行原地编译命令:
python setup_cipher.py build_ext --inplace
编译完成后,目录中会生成对应的 C 源码 security_algo.c 以及二进制库文件 security_algo.cp310-win_amd64.pyd(文件名中的后缀因 Python 版本而异)。此时,将原本的 security_algo.py 和中间产物 .c 文件移出工程,仅保留 .pyd 文件。
3. 在主程序中无缝调用与打包
Python 具有原生加载 .pyd 模块的能力。在主程序 main.py 中,调用方式与普通 Python 模块完全一致,无需任何代码修改:
# main.py 可以直接导入 .pyd 模块
import security_algo

result = security_algo.calculate_license_hash("USER-8891")
print("Verified:", result)
接下来直接使用 PyInstaller 打包 main.py。PyInstaller 会自动扫描到 security_algo 是一个动态二进制依赖,并将其自动收集打包:
pyinstaller -F main.py策略三:使用 Nuitka 进行全工程 AOT 原生编译
如果希望避免在 Python 脚本与 C 扩展之间频繁拆分模块,想要实现整套软件的原生机器码分发,Nuitka 是当下最优秀的 Ahead-of-Time(AOT)编译器。
与 PyInstaller 打包“解释器 + 字节码”不同,Nuitka 能够分析所有项目代码,将其全部转译为 C++ 并调用底层编译器生成机器码可执行文件。在生成的 exe 内部,几乎找不到未受保护的纯 Python 字节码。
Nuitka 常用保护打包命令
安装 Nuitka:
pip install nuitka zstandard使用如下参数对主程序执行独立单文件编译:
python -m nuitka --standalone --onefile --windows-disable-console --output-dir=build_out --enable-plugin=anti-bloat main.py核心参数解析:
--standalone:将所有必要的运行时环境和动态库合并打包为一个独立运行目录。--onefile:将整个程序封包为单一可执行文件。--windows-disable-console:对于带界面的应用,隐藏黑色的命令行窗口。--enable-plugin=anti-bloat:优化依赖树,剔除无用的测试和调试模块,缩减最终生成的 exe 体积。
工程落地决策:不同业务场景下的防御选型树
在实际企业级开发中,并不存在一种“放之四海而皆准”的加固方式。过度加固可能导致构建流程繁琐、团队维护困难;防护不足则会带来知识产权泄漏风险。开发者应结合软件分发形式、核心算法比重以及网络运行环境进行系统选型:
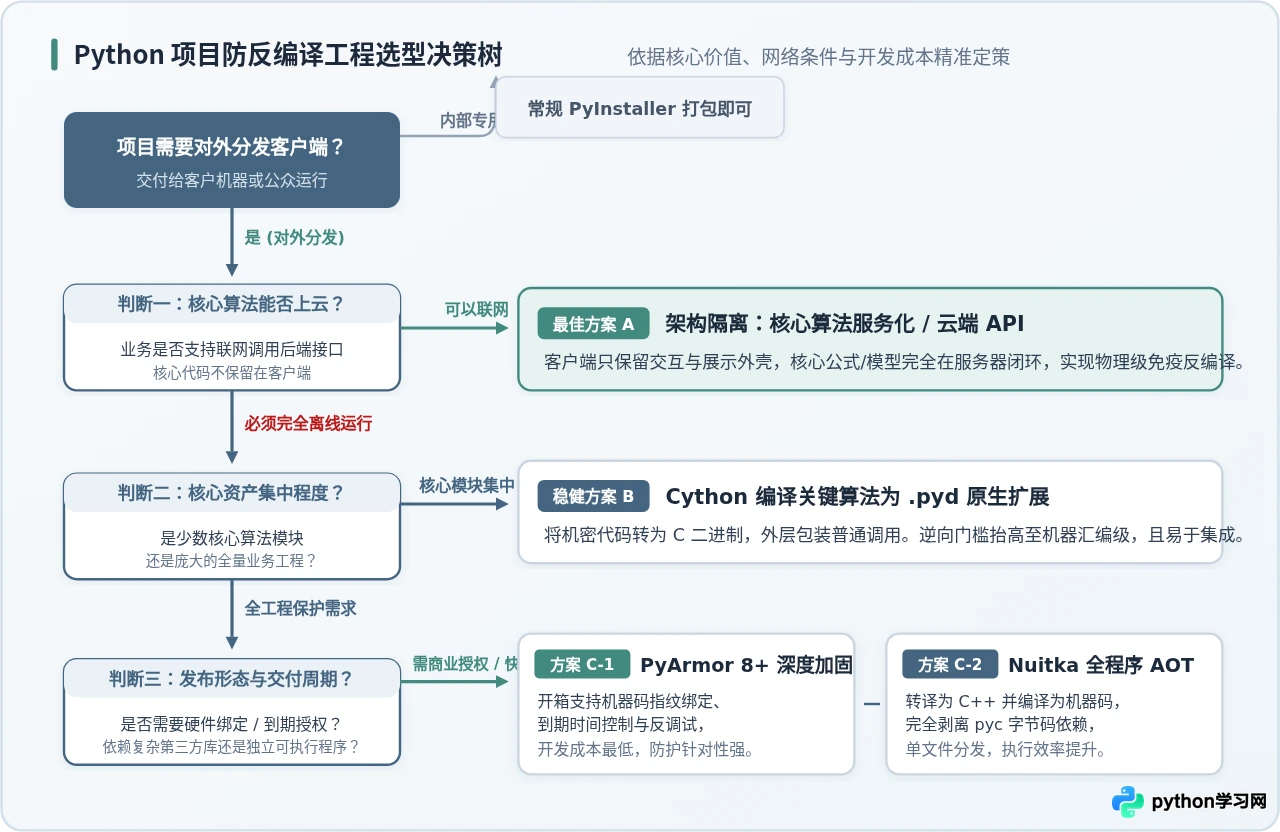
| 业务场景类型 | 推荐技术组合 | 优势特征 | 注意事项 |
|---|---|---|---|
| 普通桌面工具 / 商业软件 | PyArmor 8+ 加固 + PyInstaller 封装 | 开箱即用,支持硬件指纹锁定与授权到期校验,极低开发侵入。 | 需在 CI/CD 中保护好 PyArmor 授权秘钥。 |
| 量化交易 / 专有数学模型 | Cython 核心模块 (.pyd) + 壳工程 | 数学计算与密集循环执行加速,代码彻底二进制化,防御强度高。 | 编译环境需配置 C++ 构建工具,入口模块保持简单。 |
| 高性能纯离线客户端 | Nuitka 全程序 AOT 编译 | 单文件交付,完全抹除 .pyc 特征,运行启动迅速。 | 编译时间长,对动态 import 语句需显式声明。 |
| 核心机密资产 / 高价值专利 | 云端微服务 (API) + 客户端普通打包 | 核心代码物理隔离,杜绝一切客户端逆向可能。 | 需要稳定的网络环境与云端服务器运维支撑。 |
总结与纵深防御建议
防范 Python exe 反编译是一个系统性的工程对抗过程。在实际交付中,建议采取纵深防御(Defense in Depth)的策略:
- 拒绝裸包交付:绝对不要在没有防护的情况下直接将 PyInstaller 生成的 exe 交付给不受信的外部环境。
- 核心与外壳分离:将数据模型、专有算法等核心模块抽离,使用 Cython 编译为
.pyd或通过 PyArmor 进行动态加密;界面的控制展示层则保持简洁。 - 引入运行时鉴权:结合硬件机器码(CPU序列号、主板UUID)绑定与数字签名机制,防止加固后的二进制文件被直接复制盗用。
- 核心算力尽量上云:将不可妥协的核心商业壁垒部署在自建云端,客户端仅作为调用终端,从根源上消除代码被完整逆向的风险。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









