

Python计算器开发:怎么安全解析用户输入的乘法表达式
在Python计算器开发中,解析用户输入的乘法表达式绝不能直接调用eval()。本文详解基于AST抽象语法树白名单校验与轻量级词法状态机两种工业级安全解析方案,覆盖浮点精度控制、防拒绝服务攻击及边界处理,提供完整可运行的代码实现与工程实践指南。
3 * 5、12.5 * -4 * 2)绝不能直接使用内置的 eval() 函数,否则会带来任意代码执行(RCE)的安全灾难。实现安全解析的核心路径只有两条:一是借助官方标准库的 ast(抽象语法树)模块,仅对白名单内的操作符与常量进行结构化校验与求值;二是编写轻量级的有限状态机或词法分词器(Tokenizer),将计算完全限制在数学运算边界内。本文将详细演示这两种工业级安全实现,并剖析边界防护与精度控制。
一、为什么计算器绝对不能用 eval():威胁与攻击分析
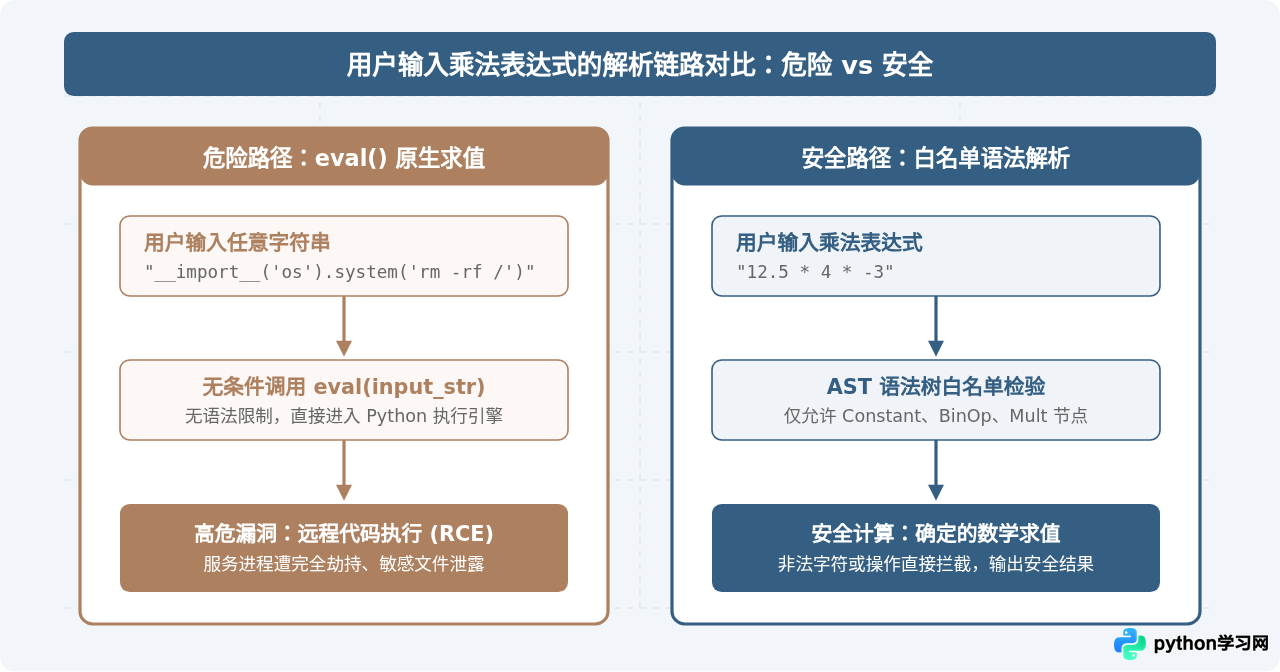
很多初学者在编写计算器逻辑时,为了图省事,往往直接使用 result = eval(user_input)。eval() 会把传入的字符串当作真实的 Python 代码执行。如果用户输入的内容不受控,恶意攻击者只需构造包含系统调用的语句,就能直接接管运行该计算器的服务器或主机进程。
例如,当用户输入以下字符串时:
# 伪装在乘法中的恶意输入
__import__('os').system('rm -rf /')
# 或者读取敏感环境变量
__import__('os').environ
如果调用了 eval(),系统指令就会立刻执行。即使尝试通过字符串替换过滤关键字,黑客也能通过 getattr()、编码绕过或魔术方法(如 ().__class__.__bases__[0]...)逃逸沙箱。因此,计算器解析的核心原则是:从根本上杜绝动态代码执行,只解析合法的算术语法节点。
二、方案一:基于 AST 抽象语法树的安全解析器
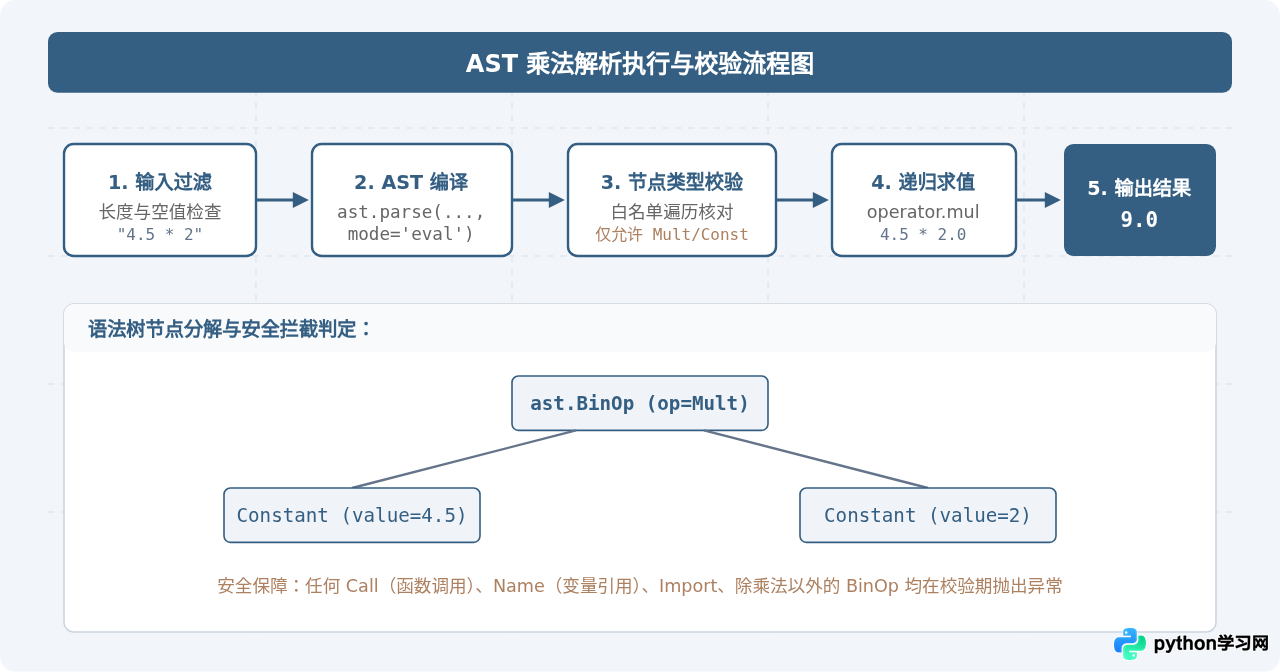
Python 自带的 ast(Abstract Syntax Tree)模块是实现安全解析的标准方法。通过 ast.parse(expr, mode='eval'),Python 会将字符串解析为一棵语法结构树,但不执行它。
我们只需对这棵树进行遍历检查,确保树中的每一个节点都属于我们允许的白名单:
ast.Expression:顶级表达式容器;ast.BinOp:二元运算符节点;ast.Mult:乘法运算符(严格禁止加减除或位运算);ast.Constant:数字常量(数值限定为int或float);ast.UnaryOp与ast.USub/ast.UAdd:可选支持一元正负号(如-5 * 3)。
1. 完整实现代码
下面是基于 ast 实现的完整乘法解析器。代码不仅支持两个数字相乘,还天然支持链式连续乘法(例如 2 * 3.5 * 10)和一元负号。
import ast
import operator
from typing import Union

# 严格限定支持的运算符与对应的安全操作函数
SAFE_OPERATORS = {
    ast.Mult: operator.mul,
}

def safe_parse_multiplication(expr: str) -> Union[int, float]:
    """
    安全解析用户输入的乘法表达式,返回计算结果。
    仅允许数字、负号和乘号(*)。任何其他函数调用、变量或操作均被拒绝。

    :param expr: 用户输入的表达式字符串,如 "12.5 * 4" 或 "-3 * 8 * 2"
    :return: 整数或浮点数计算结果
    :raises ValueError: 表达式非法、语法错误或包含未授权操作
    """
    if not isinstance(expr, str):
        raise ValueError("输入必须为字符串类型")

    cleaned = expr.strip()
    if not cleaned:
        raise ValueError("输入表达式不能为空")

    # 限制单次输入最大长度,防止构造巨型 AST 导致 CPU 耗尽
    if len(cleaned) > 100:
        raise ValueError("表达式长度超出安全限制(最多允许100个字符)")

    # 第一步:编译为 AST 语法树
    try:
        parsed_tree = ast.parse(cleaned, mode='eval')
    except SyntaxError as err:
        raise ValueError(f"语法错误,无法解析输入: {err}")

    # 第二步:递归校验白名单节点并求值
    def _eval_node(node):
        # 1. 常量数值节点(Python 3.8+ 统一为 ast.Constant)
        if isinstance(node, ast.Constant):
            if isinstance(node.value, (int, float)):
                return node.value
            raise ValueError(f"非法常量类型 [{type(node.value).__name__}],仅支持整数或浮点数")

        # 2. 一元运算符处理(支持前导负号,如 -5 * 3)
        elif isinstance(node, ast.UnaryOp):
            if isinstance(node.op, ast.USub):
                return -_eval_node(node.operand)
            elif isinstance(node.op, ast.UAdd):
                return +_eval_node(node.operand)
            raise ValueError(f"禁止的一元运算符: {type(node.op).__name__}")

        # 3. 二元运算符处理(严格仅允许乘法 ast.Mult)
        elif isinstance(node, ast.BinOp):
            op_type = type(node.op)
            if op_type not in SAFE_OPERATORS:
                raise ValueError(f"禁止的操作符: [{op_type.__name__}],仅允许乘法 (*)")

            left_val = _eval_node(node.left)
            right_val = _eval_node(node.right)

            result = SAFE_OPERATORS[op_type](left_val, right_val)
            return result

        # 4. 其他任何未声明节点全部拦截
        else:
            raise ValueError(f"检测到非法语法节点 [{type(node).__name__}],拒绝执行")

    return _eval_node(parsed_tree.body)


# --- 运行验证与测试用例 ---
if __name__ == "__main__":
    test_cases = [
        ("3 * 5", 15),
        ("12.5 * 4", 50.0),
        ("2 * 3 * 4", 24),
        ("-6 * 7.5", -45.0),
        ("  10  *   2.5  ", 25.0),
    ]

    print("=== 正常测试用例验证 ===")
    for expr, expected in test_cases:
        res = safe_parse_multiplication(expr)
        print(f"输入: {expr:<16} => 计算结果: {res:<8} (符合预期: {res == expected})")

    print("\n=== 恶意与非法输入防御验证 ===")
    attack_cases = [
        "__import__('os').system('ls')",
        "3 + 5",          # 禁止非乘法操作
        "10 / 2",          # 禁止除法
        "2 ** 1000000",    # 禁止幂运算指数放大攻击
        "open('test.txt')",# 禁止文件IO
    ]
    for expr in attack_cases:
        try:
            safe_parse_multiplication(expr)
            print(f"[失败] 未拦截: {expr}")
        except ValueError as e:
            print(f"[拦截成功] {expr:<30} 拦截原因: {e}")
注意:在 Python 3.8 以前,数字常量对应的节点是 ast.Num。现代 Python(3.8 至 3.12+)已废弃 ast.Num,统一使用 ast.Constant。上面代码直接使用 ast.Constant,并在取值前判断 isinstance(node.value, (int, float)),既能防止字符串常量穿透,又完全符合现代规范。
三、方案二:基于词法分词(Tokenizer)与状态机
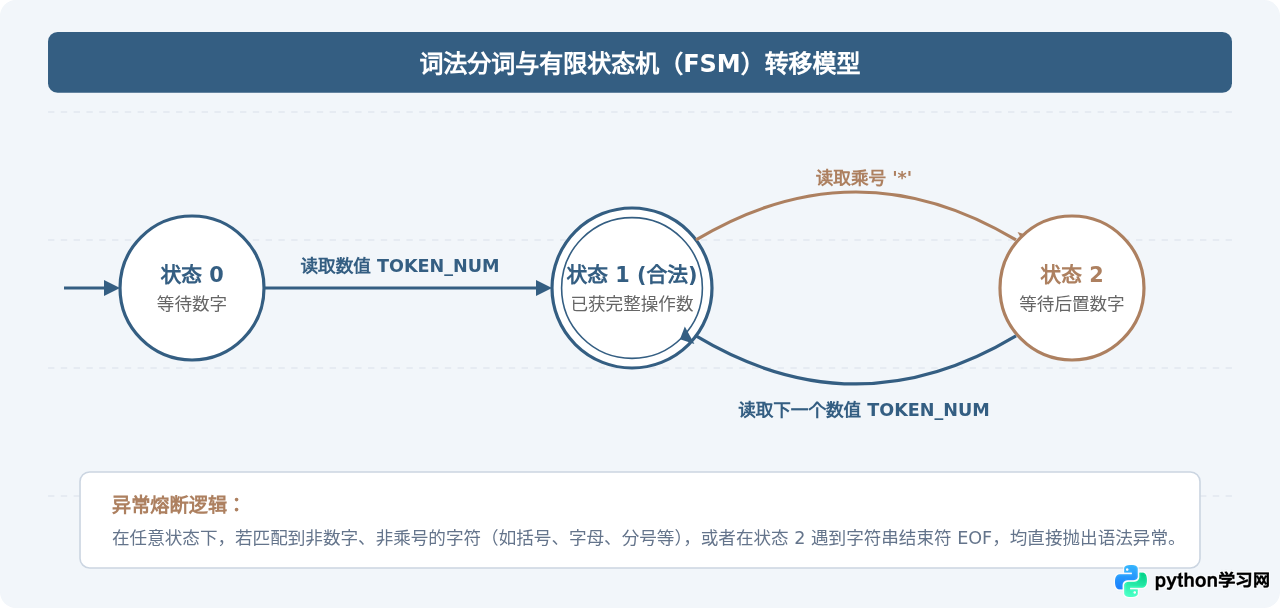
如果你的计算器运行在更受限的环境中(例如不支持复杂模块或需要移植到微型控制器),或者你希望完全掌握底层解析流程,可以使用确定有限状态机(DFA)或基于正则的分词器。
乘法表达式在词法上的语法规则极其简单:
- 输入由两类 Token 构成:
NUMBER(整数或浮点数)和OPERATOR(乘号*); - 语法序列必须严格交替出现:
NUMBER → OPERATOR → NUMBER → OPERATOR → NUMBER ...; - 不能以操作符开头或结尾,两个操作符不能相邻。
2. 词法状态机代码实现
该实现不依赖任何 AST 语法分析,完全通过纯逻辑分词计算,运行速度更快且代码清晰:
import re
from typing import Union

# 匹配合法数值(支持整数、浮点数以及可选前导符号)
NUM_PATTERN = re.compile(r'^[+-]?(?:\d+\.?\d*|\.\d+)$')

def parse_multiply_by_tokens(expr: str) -> Union[int, float]:
    """
    通过词法分词与状态序列安全解析乘法表达式。

    :param expr: 输入字符串,例如 "3.5 * 2 * -4"
    :return: 乘积结果
    :raises ValueError: 格式非法或包含无效字符
    """
    if not isinstance(expr, str) or not expr.strip():
        raise ValueError("输入必须是非空字符串")

    # 按照乘号进行粗拆分
    raw_tokens = expr.split('*')

    # 拆分项数必须至少为 1(单个数)或多个(相乘)
    if any(t.strip() == '' for t in raw_tokens):
        raise ValueError("表达式包含连续乘号或以乘号开头/结尾(如 '3 ** 4' 或 '5 *')")

    product = 1.0
    is_all_int = True  # 标记是否全为整数,用于维持整型输出类型

    for raw in raw_tokens:
        token = raw.strip()
        if not NUM_PATTERN.match(token):
            raise ValueError(f"检测到非法数字或包含非乘法字符: '{token}'")

        # 转换为实际数值
        if '.' in token:
            is_all_int = False
            val = float(token)
        else:
            val = int(token)

        product *= val

    return int(product) if is_all_int else product


# --- 运行验证 ---
if __name__ == "__main__":
    print(parse_multiply_by_tokens("5 * 8"))        # 40
    print(parse_multiply_by_tokens("2.5 * 4 * -2"))  # -20.0
四、细节与工程边界:浮点精度、大数与 DoS 防御
在工业级计算器开发中,除了防注入,还需要妥善处理以下三项核心工程问题:
1. 浮点数精度丢失问题
由于 IEEE 754 双精度浮点数的二进制表示限制,类似 0.1 * 3 的计算结果在 Python 中往往会变成 0.30000000000000004。如果计算器用于财务、电商或对精度极其敏感的场景,应改用 Python 的 decimal.Decimal 替代 float 进行解析:
from decimal import Decimal, InvalidOperation

def safe_multiply_decimal(expr: str) -> Decimal:
    """使用高精度 Decimal 安全计算乘法"""
    tokens = expr.split('*')
    result = Decimal('1')
    for t in tokens:
        item = t.strip()
        if not item:
            raise ValueError("表达式语法错误")
        try:
            val = Decimal(item)
        except InvalidOperation:
            raise ValueError(f"无法将 '{item}' 转换为合法高精度数值")
        result *= val
    return result

# 输出结果精确为: 0.3
print(safe_multiply_decimal("0.1 * 3"))
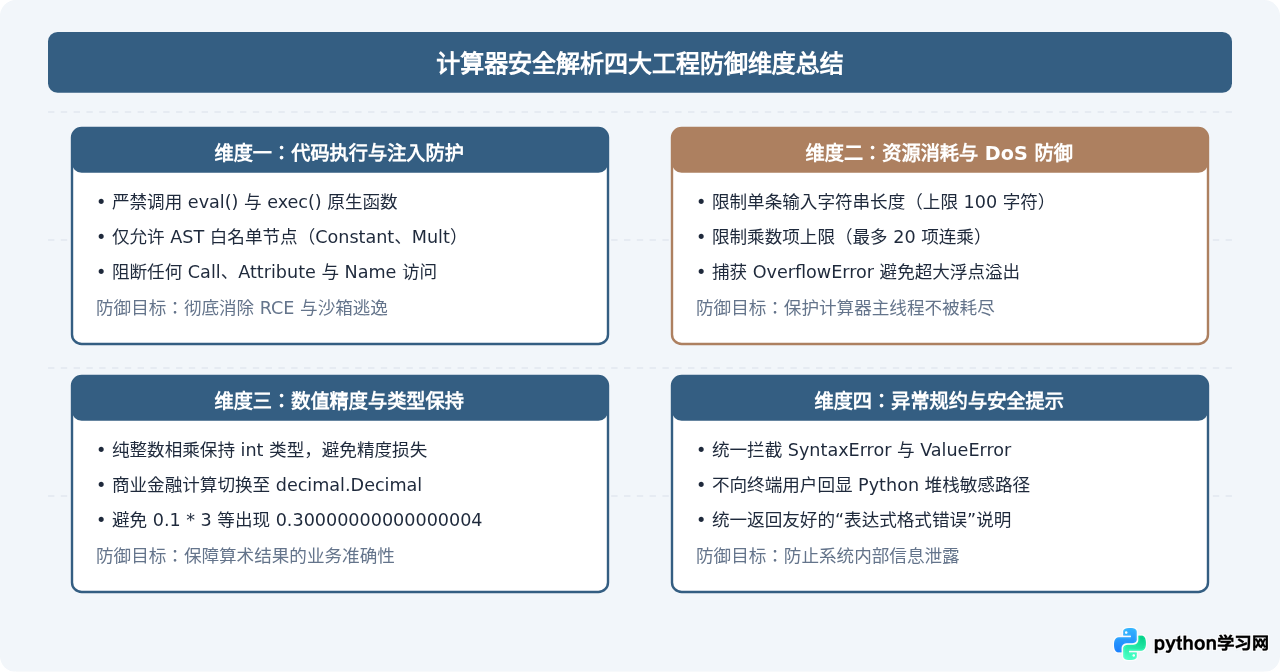
2. 防止大数算力耗尽攻击(ReDoS 与 CPU DoS)
Python 3.11 引入了对极大整数字符串转换的保护机制(sys.set_int_max_str_digits,默认限制 4300 位)。如果允许用户输入超长数字或几万个数字连续相乘,服务器的 CPU 可能会被瞬间打满。
防护措施:
- 限制总长度:单条表达式字符串长度严格限制在 100~200 个字符以内;
- 限制乘数个数:单条公式中允许相乘的操作数上限设置为 10~20 个;
- 捕获 OverflowError:当连续相乘导致指数溢出时,捕获异常并向用户返回明确提示。
五、方案选型与技术对比
在实际项目选型时,可以根据计算器的功能规模与环境要求选择最匹配的解析策略:
| 对比维度 | 直接 eval()(极度危险) | AST 语法树白名单(强烈推荐) | 词法状态机 / Tokenizer |
|---|---|---|---|
| 安全性 | 无任何安全防护,直接造成 RCE 漏洞 | 极高。所有未授权节点均在执行前被阻断 | 极高。严格限制字符集与状态流转 |
| 扩展性 | 不可控 | 极强。易于扩展加减乘除、括号与运算符优先级 | 一般。若增加括号与混合运算需引入调度场算法 |
| 依赖与开销 | 原生,开销小但隐患极大 | 依赖 Python 标准库 ast,解析树结构微量开销 |
无额外依赖,轻量级,性能最高 |
| 适用场景 | 严禁在生产或对外界面中使用 | 标准 Web 计算器、后台算式解析、交互式 CLI | 嵌入式 Python、简单专项乘法输入、极简微服务 |
六、总结与落地建议
为计算器解析用户输入的乘法表达式,保障系统安全并不复杂,关键在于恪守“语法白名单”原则:
- 弃用一切动态求值语句:永远不要把不可信的用户输入传给
eval(); - 优先采用 AST 方案:使用
ast.parse(expr, mode='eval')生成语法树,并递归校验节点类型。只要节点被限定在ast.Constant与ast.Mult之内,用户就绝对无法触发任何系统调用或执行任意逻辑; - 防御边界细节:配合字符串长度限制、浮点数类型检查及
try...except统一错误封装,打造既安全又稳定的计算体验。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









