

下载Python PDF教程时怎么避开病毒链接和侵权陷阱
系统梳理下载Python PDF教程过程中的安全核验与版权合规方法,提供从下载源鉴别、文件多层查验到合法获取开源教程的完整实操指南。
一、虚假下载页与病毒链接的常见套路
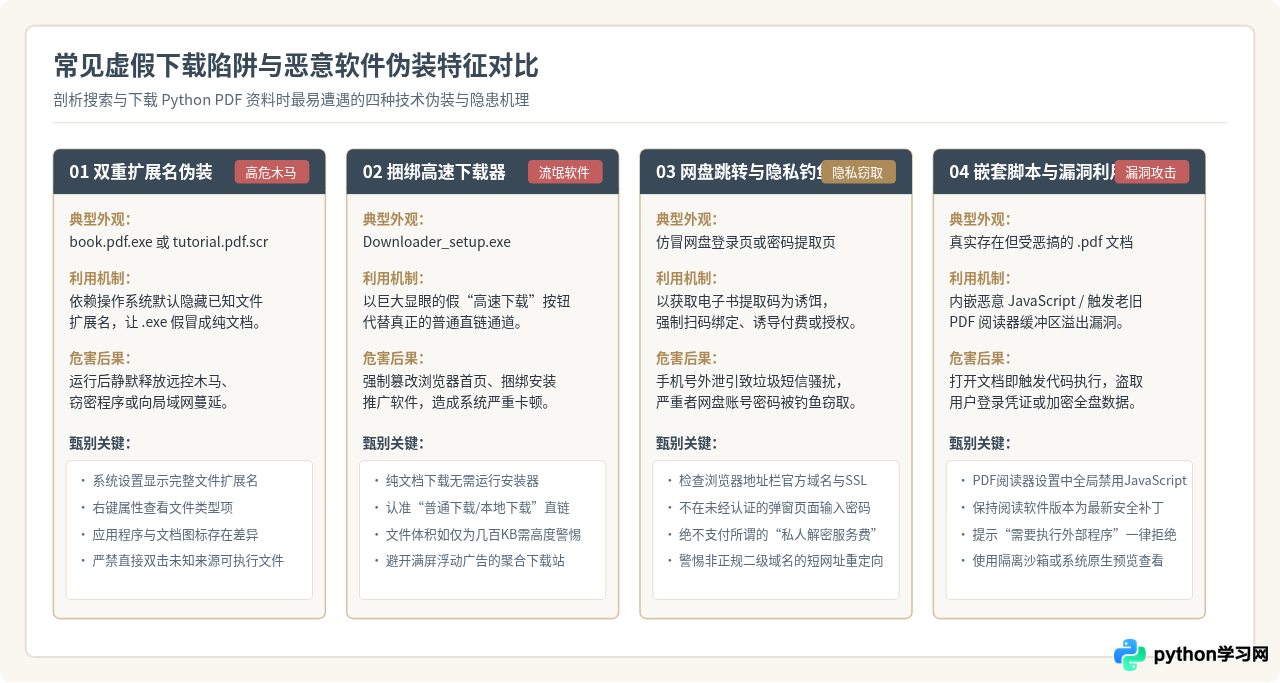
在各大搜索引擎或第三方资源网站检索“Python入门PDF下载”、“Python核心编程电子书”时,读者往往会直接进入SEO聚合页或非正规网盘分享页面。这些页面通常充斥着视觉欺骗手段,其根本目的并非分享知识,而是利用读者急于求成的心态传播流氓软件甚至高危恶意代码。
常见的欺骗陷阱主要集中在以下四种形式:
- 伪装扩展名的可执行程序:攻击者将木马、后门或勒索病毒重命名为形如
Python_Tutorial_2026.pdf.exe或Python基础教程.pdf.scr。由于Windows系统在默认设置下会隐藏已知文件类型的扩展名,读者在资源管理器中只能看到Python_Tutorial_2026.pdf,双击后便直接触发恶意代码执行。 - 诱导式高速下载器:许多资源站点将正规的“直接下载”链接以极小的灰色字体弱化,同时用醒目的红色或绿色大按钮标明“安全高速下载”、“迅捷通道”。点击后下载的并非PDF文档,而是一个几百KB到数MB的安装程序,运行后会在后台静默安装多款流氓浏览器插件、捆绑软件及弹窗木马。
- 二次跳转与网盘钓鱼:部分链接将读者重定向至仿冒的网盘页面,提示“输入手机号获取验证码后下载”或“关注公众号回复秘钥”。这不仅会导致个人隐私信息被收集转卖,更可能遭遇钓鱼凭据窃取与付费转账诈骗。
- 内嵌恶意宏与JavaScript脚本的恶意文档:少数真正的PDF或Word转换文档内部嵌有恶意利用代码(Exploit),或者提示读者“该文档受保护,请在阅读器中启用宏/启用脚本以查看全文”。一旦读者点击允许,恶意代码就会利用阅读器漏洞在内存中驻留并下载第二阶段木马载体。
二、安全下载与核验实操四步法
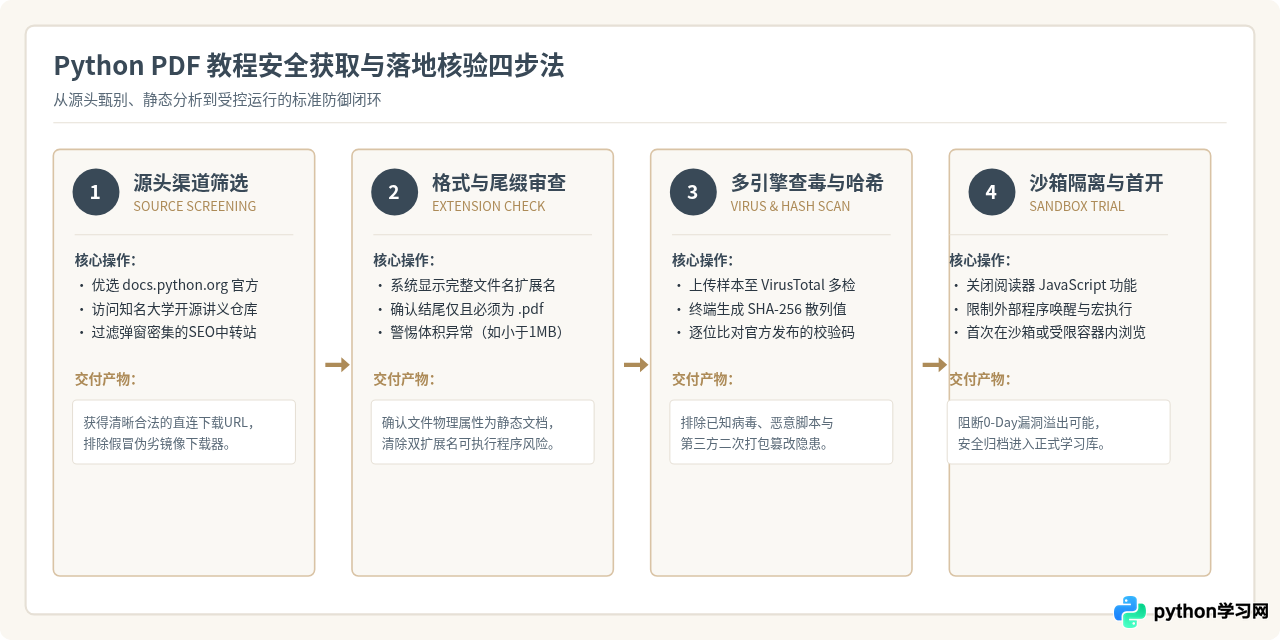
为了确保下载到本地的文档安全无害,应建立标准化的操作习惯。不要在下载完成后立即双击打开,而应依次经过“源头筛选、格式审查、散列查毒、隔离首开”四个阶段。
第一步:源头渠道筛选
在检索阶段,首先过滤掉包含大量浮动弹窗和重定向链接的未知名下载站。优先从官方网站、开源社区或经过认证的技术出版机构获取。如果必须从第三方云盘获取,请确认分享者的历史发布信誉,并直接获取具体文件的分享哈希,而非盲目点击聚合导航中的外部链接。
第二步:审查真实文件扩展名与MIME属性
在Windows环境下,务必打开文件资源管理器,依次点击“查看” -> “显示” -> 勾选“文件扩展名”。在macOS环境下,选择文件并使用快捷键 Command + I 查看“名称与扩展名”。
确认下载项的扩展名必须严格且唯一是 .pdf。若发现文件名末尾为 .exe、.bat、.scr、.vbs、.iso 或 .msi,无论其图标如何逼真,均应立即将其删除。
第三步:VirusTotal多引擎扫描与Hash比对
对于来自非官方站点的文件,在打开之前,建议将该文件或其下载链接提交至 VirusTotal(virustotal.com)进行多引擎扫描。如果该文件体积较大或发布者提供了校验和,可利用系统内置终端核对 SHA-256 散列值。
在 Windows PowerShell 中计算哈希:
Get-FileHash -Path "C:\Users\Downloads\python_tutorial.pdf" -Algorithm SHA256在 macOS 或 Linux 终端中计算哈希:
shasum -a 256 ~/Downloads/python_tutorial.pdf将输出的哈希字符串与官方或作者发布的校验码逐字符对比。若散列完全匹配,说明文件在传输过程中未被中间人篡改或植入恶意载荷。
第四步:阅读器安全加固与沙箱环境首开
PDF标准功能极为强大,支持嵌入多媒体、表单逻辑和 JavaScript。这恰恰是恶意黑客利用最频繁的薄弱环节。在使用本地阅读器(如 Adobe Acrobat、Foxit Reader)时,应进入偏好设置菜单:
- 进入“JavaScript”设置项,取消勾选“启用 Acrobat JavaScript”;
- 进入“信任管理器”设置项,关闭“允许打开非 PDF 文件附件”与“从网页或文档外部获取多媒体内容”;
- 若对文件仍存疑虑,可使用 Windows 自带的 Windows Sandbox(沙箱环境)进行首次预览,确认内容无误且无任何系统异常唤醒后,再转入日常工作环境阅读。
三、侵权陷阱识别与版权边界
除了计算机安全威胁外,许多读者往往忽略了“侵权陷阱”。在技术论坛、社交群聊或网盘分享中,流传着大量未经授权的商业书籍扫描版。下载和传播这些盗版电子书,不仅面临版权合规问题,还可能遭遇二道贩子的诈骗与捆绑营销。
商业出版书籍与开源教程的法律区别
必须准确厘清“商业版权图书”与“开源免费教程”的法定界限:
| 分类维度 | 正规开源/官方教程 | 商业出版社正版图书 | 盗版扫描PDF |
|---|---|---|---|
| 授权方式 | CC协议(署名/非商业/相同方式共享)或开源许可证 | 出版社与作者独家版权所有(All Rights Reserved) | 无授权,严重侵犯信息网络传播权 |
| 获取成本 | 作者/社区官方免费公开下载 | 需购买正版纸质书或官方电子授权 | 地下网站售卖、网盘套路引流 |
| 内容质量 | 版本随Python官方迭代更新,无缺页错页 | 排版规范、结构完整、审校严格 | 扫描模糊、文字错漏、缺失附带代码 |
| 安全系数 | 极高,提供校验码且无第三方加壳 | 官方DRM保护或纯净分发 | 极低,极易夹带广告外链与暗网木马 |
常见侵权陷阱的具体表现
在网络环境中,侵权资源常常伴随着灰黑产商业模式:
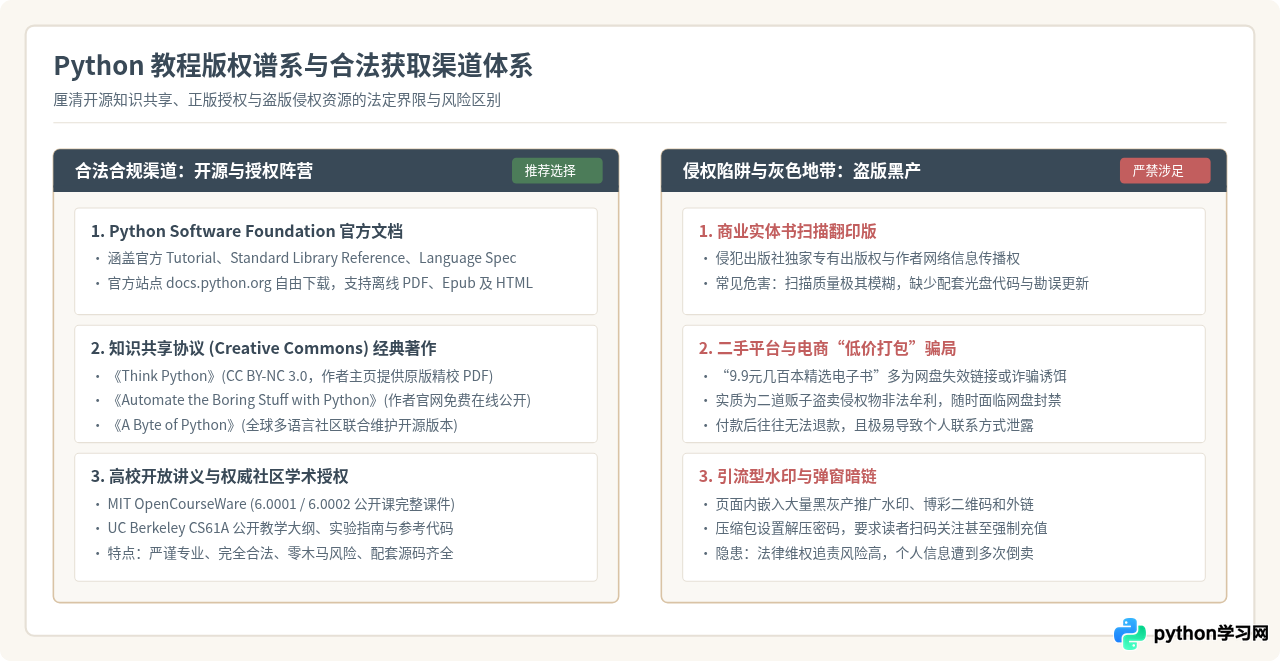
- 低价打包售卖:在某些电商平台或二手平台,常有店铺以“全套Python电子书合集,仅需9.9元”为名引流。买家付款后,收到的仅是一个不断失效的网盘链接。此种行为属于非法经营与侵权牟利,购买此类资源同样是在为侵权产业链注资。
- 强制裂变引流:声称“免费领取最新版经典教材PDF”,但要求读者在朋友圈转发海报、拉3名好友进群或在社交媒体打卡。这属于典型的利用盗版侵权资源进行私域流量收割。
- 缺页与篡改版本:许多扫描版盗版PDF在制作过程中被人为插入了大量博彩网站、理财诈骗的诱导水印与二维码。一旦读者轻信书内的虚假广告,极易蒙受财产损失。
真正合规的免费Python官方与开源书籍渠道
事实上,Python生态拥有全球最完善的开源与公益知识库,读者完全不需要冒着病毒与侵权风险去搜寻盗版扫描件。以下渠道均提供权威、完整且合规的免费文档:
- Python 官方文档 (docs.python.org):提供从入门教程(Tutorial)、标准库参考到进阶指南的完整体系,并在官方下载页提供离线版标准 PDF 与 HTML 打包文件。
- 开源社区经典图书项目:
- 《Think Python》(作者 Allen B. Downey),采用知识共享协议(CC BY-NC 3.0)完全公开,提供官方免费PDF下载;
- 《Automate the Boring Stuff with Python》(作者 Al Sweigart),作者在官方网站免费发布全文,遵循知识共享许可协议在线阅读;
- 《A Byte of Python》(简明Python教程),作为长盛不衰的入门开源书,提供多语言公开版本。
- 高校开放课程体系:如 MIT OpenCourseWare、加州大学伯克利分校 CS61A 等知名课程的官方讲义与实验室文档,均可在对应官方主页直接合规下载。
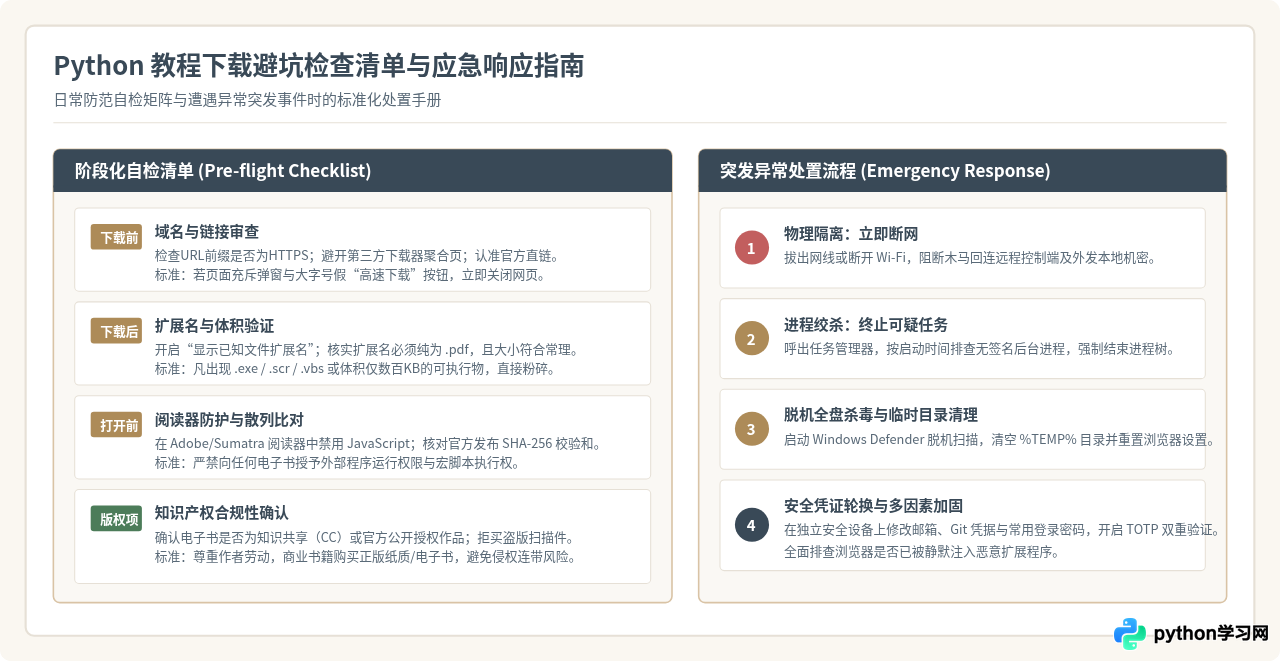
四、全流程避坑清单与应急处置指南
在日常学习与资料整理中,建议保存一份标准核验清单。无论是刚接触Python的初学者,还是需要查阅特定库文档的技术人员,遵循清单执行均可避免99%以上的风险。
- 第一项(链接检查):下载链接是否来自 HTTPS 加密网站?域名是否属于已知知名机构(如 python.org、github.com、readthedocs.io)?
- 第二项(扩展名检查):下载得到的文件真实后缀是否仅为
.pdf?(检查前必须确保已开启操作系统“显示文件扩展名”功能)。 - 第三项(体积合理性):纯文本或代码教材通常在 2MB 至 50MB 之间。若包含数千页的高清图文可能达上百MB。若下载到的“PDF”仅有几百KB,且图标可疑,切勿双击运行。
- 第四项(环境配置):本地 PDF 阅读器是否已关闭 JavaScript 支持与外部程序自启权限?
误触可疑文件后的应急处置步骤
如果不慎点击了伪装成 PDF 的可疑 .exe 应用程序,或者在打开文档时阅读器弹出了异常的外部网络连接警告,请立即按照以下顺序执行阻断处置:
- 立即断开网络连接:拔出物理网线,并在系统托盘中立即断开 Wi-Fi 连接。大多数木马在执行后需要连接远端 C&C 服务器以下载第二阶段有效载荷,第一时间断网能有效阻止数据外泄和后续恶意模块下发。
- 打开任务管理器终止异常进程:在 Windows 中按下
Ctrl + Shift + Esc打开任务管理器,查看“进程”选项卡。按照启动时间排序,重点关注名称随机、无数字签名、描述为空的后台进程,右键选择“结束任务”。 - 进行全盘脱机病毒扫描:在断网状态下,启动 Windows Defender 或已安装的防病毒软件,执行“脱机扫描”或“完全扫描”,彻底清理系统临时目录(
%TEMP%)和应用缓存。 - 重置关键账户凭证:在受控的安全设备(如手机或其他干净电脑)上,立即更改与本设备相关的邮箱、代码托管平台(如 GitHub、GitLab)以及核心账号的访问密码,并注销所有活跃会话。
总结
在学习Python的过程中,获取教程不仅是一个简单的文档下载动作,更是一次完整的数字安全与版权素养实践。避开病毒链接的关键在于“保持理性警惕,严格执行四步核验,关闭系统与阅读器的危险隐式执行功能”;避开侵权陷阱的核心在于“认清版权属性,积极拥抱官方开源社区与知识共享资源”。
建立起这套标准化的获取与筛选习惯,能够让读者在安全、合规、纯净的数字环境中专注汲取知识,真正稳健地提升编程技能。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









