

升级Python库后出现依赖冲突该怎么排查与解决
深入讲解升级Python库后发生依赖冲突的原因、标准排查路径与四种工程级解决方案,涵盖pip check诊断、pipdeptree反向追踪、约束文件锁定与环境解耦等实用操作。
pip check 与反向依赖树工具定位具体的冲突节点与引入源头;随后评估版本兼容区间,通过协同升级、约束文件绑定、语义化版本锁定或运行时环境解耦四种标准化方式完成修复。
一、依赖冲突是如何发生的:经典“钻石依赖”机制
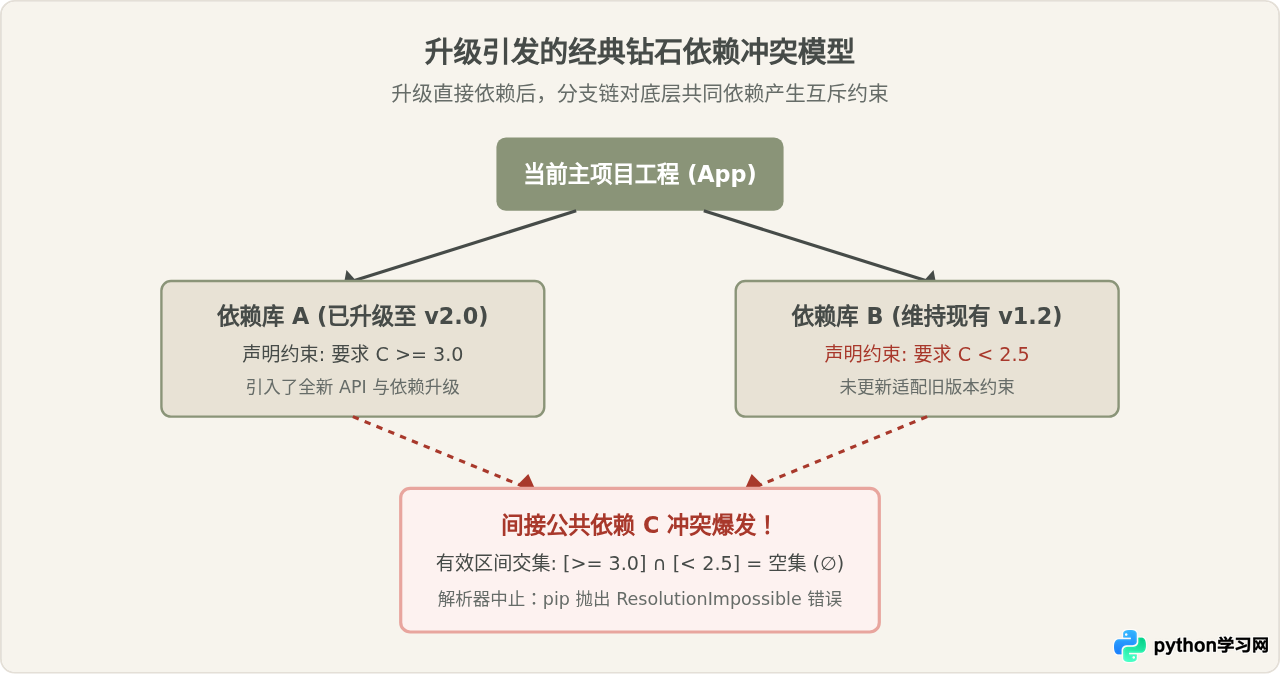
现代 Python 项目很少只依赖几个独立的库。当我们执行 pip install 时,安装的每个库往往都有自己的依赖声明,这些声明构成了复杂的有向无环图(DAG)。当一个基础库被项目中两个不同的直接依赖共同引用时,如果两者对该基础库的版本范围要求互不相交,就会形成经典的“钻石依赖冲突”(Diamond Dependency Conflict)。
例如,项目直接依赖库 A 和库 B,两者最初都正常工作。某天因为需要新特性,开发者将库 A 升级到新大版本,该版本要求公共底层库 C 的版本必须大于等于 3.0;而库 B 尚未跟进适配,仍严格声明 C 必须小于 2.5。此时,pip 无论选择安装哪一个版本的 C,都无法同时满足 A 和 B 的显式声明,依赖解析器便会直接报错中断。
二、依赖冲突的具体表现与第一步快速检测
依赖冲突通常分为两种形式:一种是在安装过程中被 pip 的解析器截获;另一种是由于强行安装或旧版包管理工具未能拦截,导致在程序运行时抛出异常。
1. 安装期报错:ResolutionImpossible
自 pip 20.3 引入新版解析器(Backtracking Resolver)以来,任何无法调和的依赖版本冲突都会在安装阶段被拒绝执行,并输出如下形式的日志:
终端输出示例2. 运行期报错:ImportError 与 ContextualVersionConflict
如果此前使用了 --no-deps 或某些未作完整回溯的安装命令,冲突的包可能会强行写入环境。此时项目在启动或特定代码路径运行时,会突然发生报错:
pkg_resources.ContextualVersionConflict:包资源分发系统在扫描元数据时直接发现加载的版本与声明不匹配。ImportError: cannot import name 'X' from 'common_lib':底层依赖被单方面升级,移除了旧版本存在的模块或函数,而另一方仍在调用。AttributeError: module 'common_lib' has no attribute 'Y':运行时方法签名或成员变更。
3. 快速自检工具:pip check
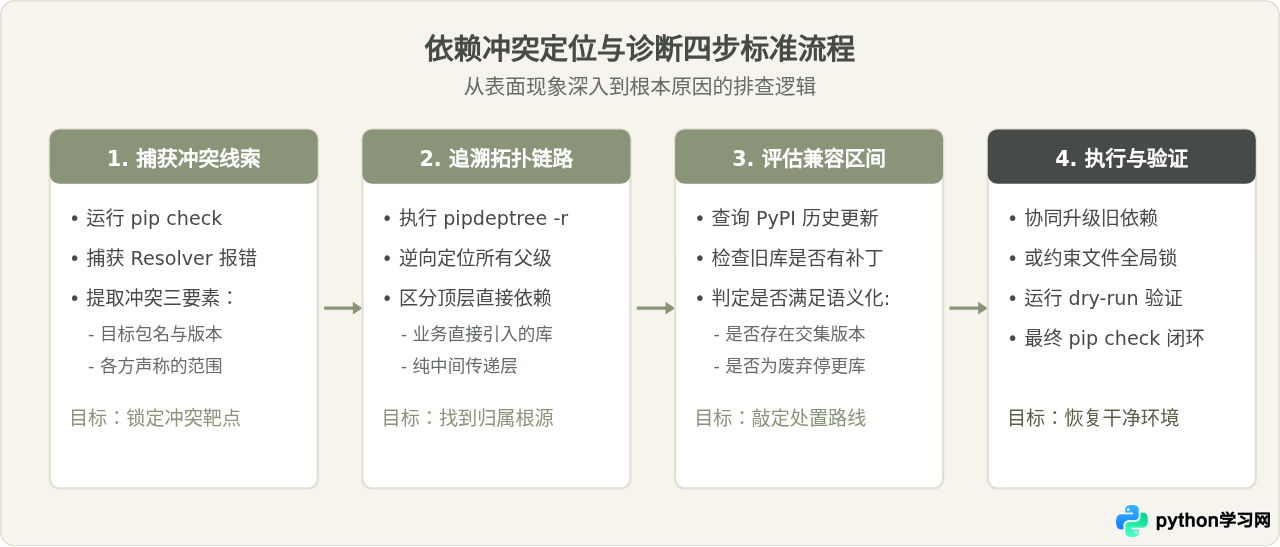
在对环境进行任何修改之前,第一件事是在当前虚拟环境中运行原生自检命令。该命令不发网络请求,只根据当前环境中已安装库的元数据检查完整性:
执行命令pip check如果输出类似上述内容,说明环境中已经存在版本倒挂。如果输出为空(退出码为 0),则说明当前环境内所有已装包声明的依赖均已被满足。
--no-deps 跳过依赖安装。这种做法看似让安装命令顺利走完,但本质上只是把“安装期发现的显式报错”转化为了“生产环境运行时的隐形崩溃”,破坏了包管理系统的确定性。
三、逆向依赖追踪:精准找出是谁引入了冲突
只知道 common-lib 冲突还不够,在复杂的实际项目中,这个底层库往往隐藏在 3 到 5 层的传递关系之下。我们需要知道究竟是项目中的哪个直接依赖(Direct Dependency)触发了链条。
使用 pipdeptree 进行反向依赖树查找
pipdeptree 是排查 Python 依赖图谱最有效的专门工具。使用 -r(或 --reverse)参数配合 -p,可以直接查出指定冲突包被哪些包依赖:
# 临时安装或在工具箱中使用 pipdeptree
pip install pipdeptree
pipdeptree -r -p common-lib
从上面的反向树中可以一目了然:common-lib 之所以引发争议,是因为它一方面由新升级的 package-a 依赖,另一方面被业务主模块 data-pipeline 引入的 package-b 依赖。找到了这层关系,接下来就能精准施策。
使用新一代工具模拟试算
如果不想弄脏现有环境,可以利用带有试运行能力的工具快速获得解析树:
- pip 自带 dry-run:运行
pip install --dry-run --upgrade package-a,pip 会计算解析方案并打印计划安装的版本,而不实际写入磁盘。 - uv pip tree:如果项目中配置了现代工具链
uv,可以使用uv pip tree极速获得格式清晰且带彩色高亮的整树视图。
四、解决依赖冲突的四种标准处置路径
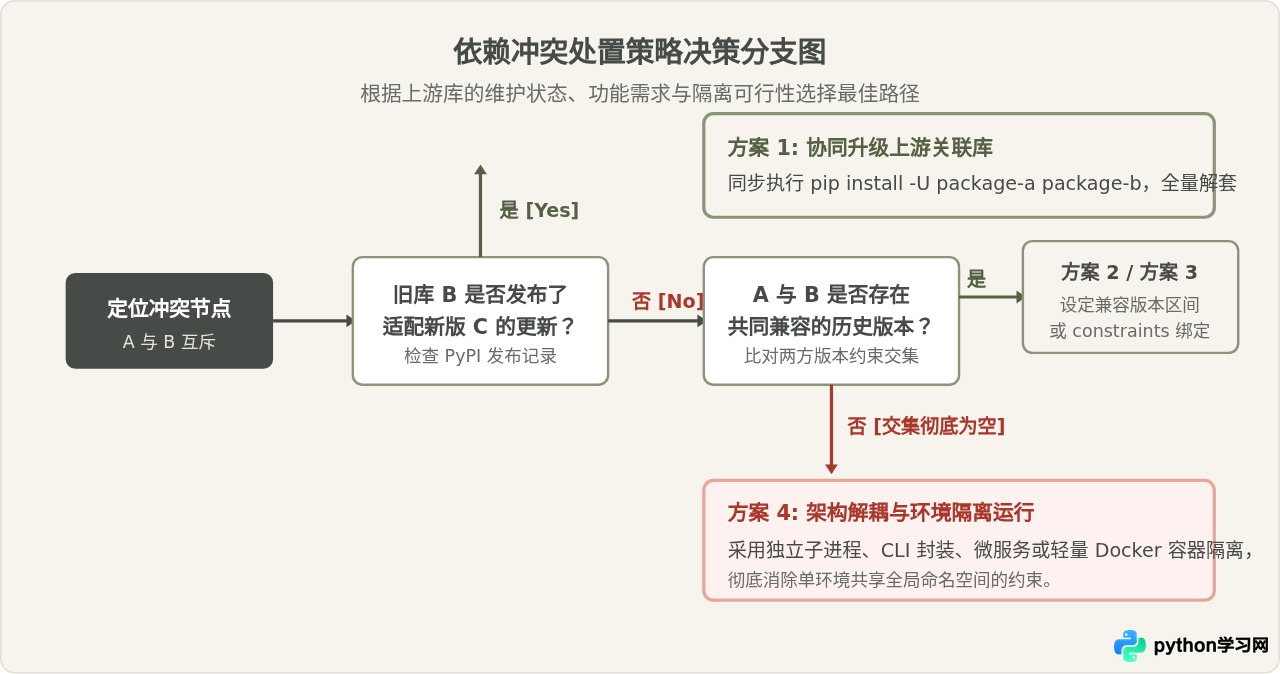
一旦找准了冲突的两个核心上游节点,就需要根据项目实际需求选择最恰当的解决方案。以下决策树展示了在不同业务约束下的选择分支:
方案一:协同升级关联库(首选方案)
大多数成熟开源库(如 SQLAlchemy、Pydantic、Pandas 等)在生态圈更新后都会很快发布兼容版本。如果旧依赖库 B 已经发布了新版并放宽了对 C 的约束,直接将其一同升级即可消除冲突:
执行命令# 将互相牵制的库放在同一条命令中一并升级
pip install --upgrade package-a package-b将两个库放在同一条安装命令中至关重要。如果先升级 A 再升级 B,pip 在第一步中只能根据已有旧环境做局部妥协;单条命令传递多个目标,pip 会将它们作为共同目标整体求解。
方案二:退一步选择兼容交集区间
如果无法一次性全量更新(例如 package-b 的新版代码重构了大量业务接口,短期内无法适配改动),则应退而求其次:不必非要追求 package-a 的最新顶级版本,而是选择 package-a 中既包含你所需功能、同时对 C 的要求依然兼容历史范围的中间版本。
在 requirements.txt 中使用明确的范围界定符代替宽泛的无约束声明:
# 允许使用 v1.8 这一兼容版本,避免直接冲入 v2.0
package-a>=1.8.0,<2.0.0
package-b==1.2.0
方案三:利用 Constraints(约束文件)强制全局收敛
有时候冲突的底层库并不是由你的顶级 requirements.txt 直接声明的,而是深层组件偷偷拉取导致的。此时可以使用 pip 的约束文件(Constraints Files)机制。
约束文件只指定版本的上下限,但不主动安装该包(只有当别的包需要它时,约束才生效并强制锁定版本)。
创建 constraints.txt# constraints.txt
common-lib==2.4.8pip install -r requirements.txt -c constraints.txt
此时 pip 在解析整张依赖网时,会将 common-lib==2.4.8 作为绝对硬性条件。如果某个待升级库能够在 2.4.8 下运行,就会被正常采纳;无法满足的候选版本则会被解析器直接剪枝淘汰。
方案四:跨模块环境解耦(应对无法妥协的顽固冲突)
在数据科学与机器学习项目中,经常遇到不可调和的死锁冲突。例如:模型训练模块要求 protobuf>=4.21,而项目旧的数据导出组件强依赖某个早停更的闭源 SDK,该 SDK 锁死 protobuf<3.20。
在同一个 Python 解释器进程中,同一个包的名字只能对应一个加载到 sys.modules 的模块,绝对无法同时导入两个版本的同一个库。此时必须进行环境解耦:
- 子进程与独立 Virtualenv:为导出组件单独建立专用的虚拟环境,在主程序中通过
subprocess启动该环境下的 Python 脚本或 CLI 工具,通过标准输出(JSON/Protobuf bytes)通信。 - RPC / HTTP 微服务:将旧系统包装为独立的轻量 REST 或 gRPC 服务,容器化运行。
五、工程化防范:建立稳固的依赖治理体系
排查和修复单次冲突只是应急手段,在团队协作和生产部署中,必须通过工程化规范阻断冲突流入。
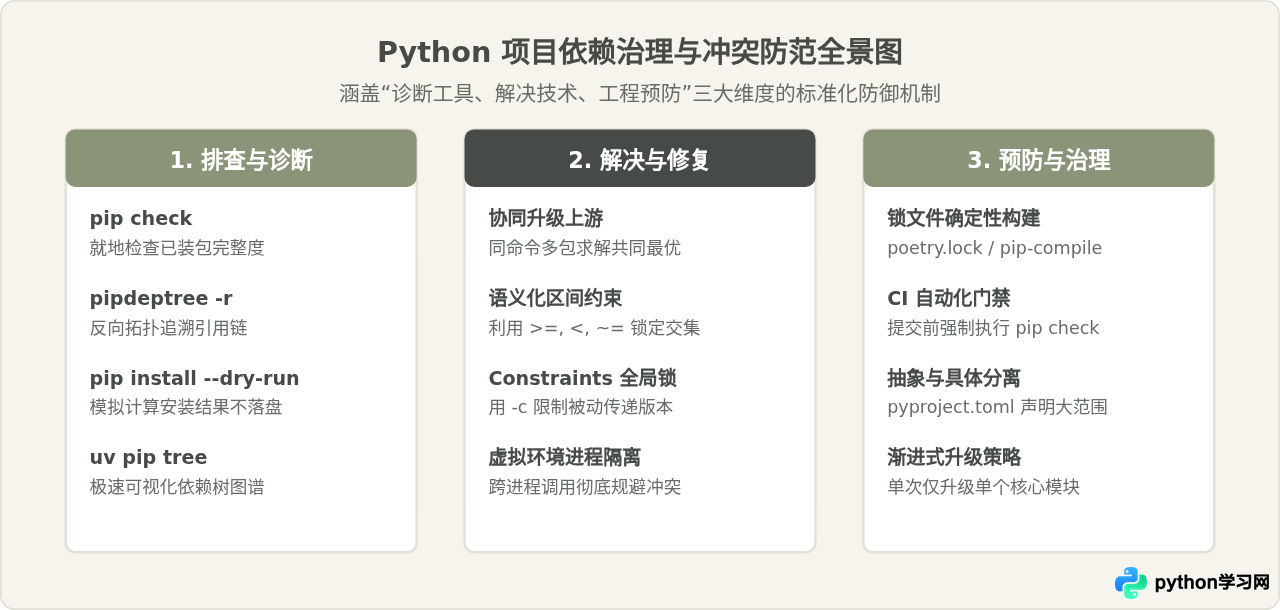
区分“声明依赖”与“环境锁定”
很多团队习惯直接将 pip freeze > requirements.txt 作为依赖描述提交到 Git 仓库,这是引发后续冲突的高危因素。pip freeze 输出的是某台机器当前环境的物理快照,包含了大量操作系统特定包或临时补丁。
| 类型 | 代表文件 | 记录内容 | 适用场景 |
|---|---|---|---|
| 抽象依赖(Abstract) | pyproject.toml / requirements.in |
仅记录业务真正需要的顶层库及宽松范围(如 requests>=2.28) |
代码仓库版本控制、类库开源发布 |
| 锁定依赖(Concrete Lock) | poetry.lock / requirements.txt (编译生成) |
所有直接和间接依赖的确切版本与哈希(Hash)校验和 | 生产部署、Docker 镜像构建、CI 测试 |
在 CI/CD 中加入依赖健康检查门禁
为防止依赖冲突被带到测试或生产环境,建议在自动化流水线中将以下检测设为必经卡点:
CI 流水线步骤示例 (GitHub Actions / GitLab CI)- name: 校验依赖一致性
run: |
python -m pip install --upgrade pip
pip install -r requirements.txt
# 强制自检,若有冲突直接报错阻断合并
pip checkpip install --upgrade $(pip list --outdated) 全量升级所有包。应当针对特定业务目标进行“单包渐进式升级”,在本地测试通过并执行 pip check 确认无冲突后,再更新锁文件提交代码。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









