

Python升级到3.7后pip库报错怎么解决
_ctypes、缺少 SSL 支持还是软链接指向混乱,随后补全系统的 libffi-devel 或 openssl-devel 基础库并重新编译,或者使用官方提供的 get-pip.py 脚本重新完成 pip 与 Python 3.7 解释器的绑定,最后采用模块化调用方式 python3.7 -m pip 规范执行命令。
一、升级 Python 3.7 后 pip 常见的报错表现与核心诱因
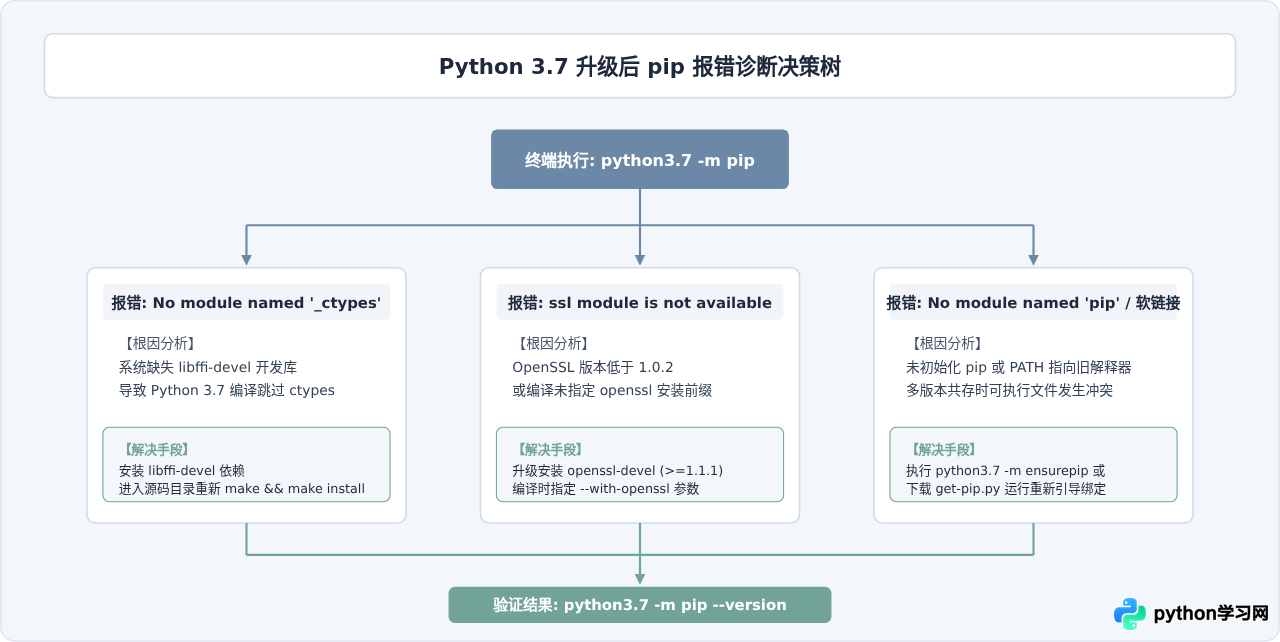
在 Linux、macOS 或 Windows 环境中从旧版 Python(如 2.7 或 3.5/3.6)升级至 Python 3.7 后,运行 pip 命令常常会遇到以下三类典型故障:
- 表现一:
ModuleNotFoundError: No module named '_ctypes'
该错误通常在使用源码编译升级 Python 3.7 时发生。Python 3.7 对 C 语言扩展接口进行了更严格的解耦,标准库中的ctypes模块需要依赖外部底层库libffi及其头文件。如果在编译前操作系统缺少该库,Python 3.7 虽然能完成构建,但不会生成_ctypes模块,导致基于此特性的 pip 安装和导入直接崩溃。 - 表现二:
pip is configured with locations that require TLS/SSL, however the ssl module in Python is not available
执行pip install尝试下载外部库时抛出 SSL 告警并中断。Python 3.7 开始放弃对 OpenSSL 0.9.8 及部分老旧版本的兼容,最低要求系统配备 OpenSSL 1.0.2 或 1.1.x。若编译环境中的 OpenSSL 版本过旧或缺少开发包,内置的_ssl扩展模块构建失败,pip 便无法建立安全的 HTTPS 连接。 - 表现三:
ModuleNotFoundError: No module named 'pip'或执行后仍关联旧版本
在命令行直接输入pip时系统找不到命令,或者pip --version打印出来的路径仍然是旧版 Python 目录。这是因为系统环境变量PATH或/usr/bin/pip符号链接仍指向历史版本,新的 Python 3.7 并没有初始化独立的 pip 入口脚本。
二、底层依赖缺失引发报错的机理(_ctypes 与 OpenSSL)
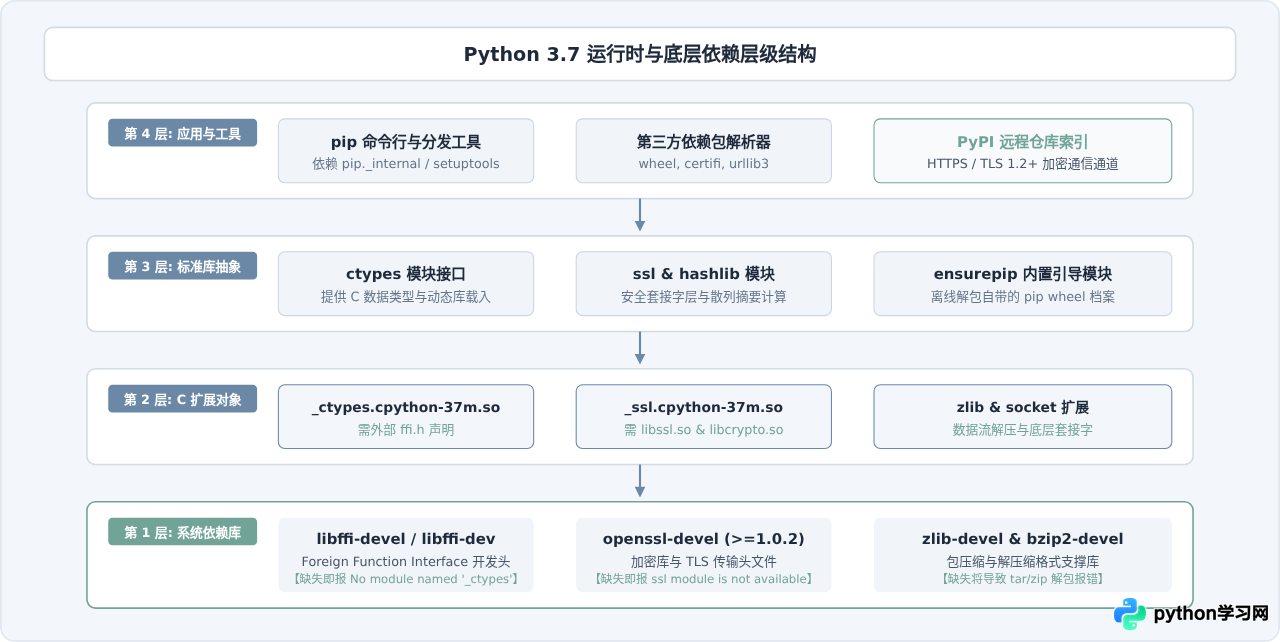
理解为什么 Python 3.7 会对底层组件如此敏感,有助于在排查时准确对症下药。Python 的标准库中有一部分模块并非单纯用 Python 脚本实现,而是以动态链接的 C 扩展库(.so 或 .pyd)形式存在。
在 Python 3.7 之前,许多系统即使没有安装 libffi-devel,安装流程也可能使用内置的简易封装或自动忽略;但从 Python 3.7 开始,官方全面转向依靠系统原生 libffi 来处理平台相关的 C 动态函数调用。而 pip 本身及其依赖的底层打包工具(如 setuptools、wheel)在执行很多环境检测与元数据解析时,需要直接或间接调用 ctypes。如果编译 Python 3.7 时缺少头文件,编译脚本不会直接报错终止,而是会打印一行提示:The following modules found by detect_modules() in setup.py, have not been built: _ctypes。随后在运行 pip 时,由于关键模块物理缺失,就会发生崩溃。
同理,网络通信安全策略在 Python 3.7 中得到大幅强化。官方标准库 ssl 模块废弃了不安全的加密套件,强制要求底层 OpenSSL 支持 TLS 1.2+。这使得在较旧的发行版(例如 CentOS 7 或早期 Ubuntu)上,如果仅仅执行默认编译,很容易因系统 OpenSSL 版本过旧而跳过 _ssl 的编译,导致 pip 无法向 PyPI 发起任何 HTTPS 请求。
三、按报错类型的分步排查与针对性修复步骤
1. 修复 ModuleNotFoundError: No module named '_ctypes'
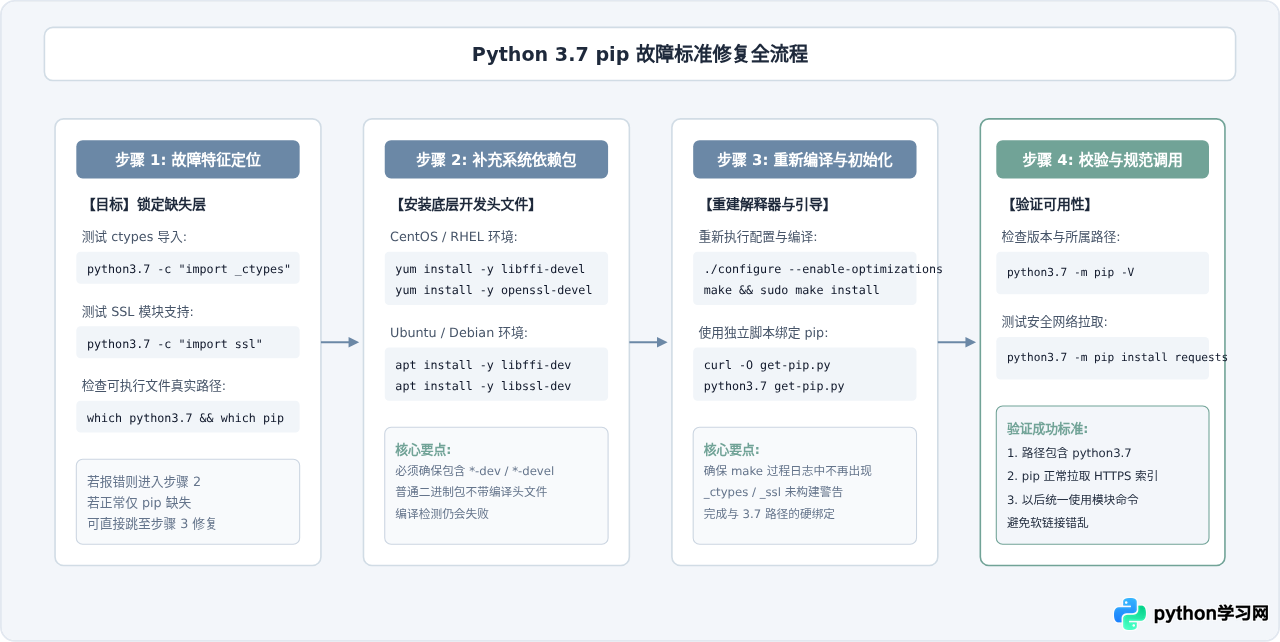
如果终端提示缺少 _ctypes,说明当前 Python 3.7 没有成功构建该模块。必须先安装操作系统对应的开发包,然后重新执行编译。
在 CentOS / RHEL / Fedora 系统中执行:
sudo yum install -y libffi-devel在 Ubuntu / Debian 系统中执行:
sudo apt-get update
sudo apt-get install -y libffi-dev
安装完成后,进入当时解压的 Python 3.7 源码目录,重新编译并覆盖安装:
cd Python-3.7.12
./configure --prefix=/usr/local/python3.7 --enable-optimizations
make
sudo make install如果系统中存在系统自带的 Python 2 或其他主版本,不要使用 make install 随意覆盖 /usr/bin/python,推荐使用自定义目录(例如 --prefix=/usr/local/python3.7)并通过 make altinstall 避免破坏系统工具(如 CentOS 的 yum 或 Ubuntu 的 apt)。
2. 修复 ssl module in Python is not available
该错误表明缺少符合要求的 OpenSSL 开发文件。首先检查并安装 OpenSSL 依赖库:
在 CentOS / RHEL 系统中:
sudo yum install -y openssl-devel在 Ubuntu / Debian 系统中:
sudo apt-get install -y libssl-dev如果使用的是较老的发行版(如 CentOS 7 自带的 OpenSSL 较为陈旧),需要手动下载安装 OpenSSL 1.1.1,并在 Python 3.7 的 ./configure 阶段显式指定 OpenSSL 路径:
./configure --prefix=/usr/local/python3.7 --with-openssl=/usr/local/openssl
make
sudo make install
3. 修复 pip 未安装或软链接混淆问题
当 Python 3.7 解释器本身已经正常安装好 _ctypes 和 _ssl,但运行 pip 提示找不到命令,或者提示 cannot import name 'main' from 'pip' 时,通常是历史版本的遗留脚本冲突或没有初始化 pip。
第一步,尝试使用 Python 3.7 自带的离线安装工具 ensurepip:
python3.7 -m ensurepip --default-pip如果 ensurepip 也报错或缺失,可以直接从官方下载最新的 get-pip.py 脚本进行重新绑定:
curl https://bootstrap.pypa.io/get-pip.py -o get-pip.py
python3.7 get-pip.py
这样会直接将最新版 pip 安装到该 Python 3.7 的 site-packages 中,并生成专属于 Python 3.7 的入口命令,彻底解决与旧版本 pip 互相覆盖的问题。
四、多版本 Python 共存下的正确调用与结果验证
在生产与开发环境中,很多时候系统底层还保留着系统自带的 Python 版本(例如旧系统的 Python 2.7 或 3.6)。升级到 3.7 之后,经常有读者习惯性地直接在终端输入 pip install xxx,随后报错或者发现安装后的包在 Python 3.7 中依然 No module named。这是因为全局的 pip 软链接并没有指向 3.7。
为了规避软链接覆盖带来的系统灾难,最稳妥且标准的实践是:放弃裸调 pip,改用显式指定解释器的模块调用方式。
python3.7 -m pip install --upgrade pip使用 python3.7 -m pip 可以确保绝对由目标 Python 3.7 解释器去唤起其自身的 pip 模块,不受任何环境变量路径错乱、同名执行文件覆盖的干扰。
此外,对于项目开发,建议使用 Python 3.7 原生自带的 venv 模块创建隔离环境,这能从根本上避免全局库污染和 pip 权限报错:
# 创建基于 Python 3.7 的虚拟环境
python3.7 -m venv myenv

# 激活虚拟环境
source myenv/bin/activate

# 此时环境内的 python 与 pip 均自动绑定至 3.7
pip --version
pip install requests
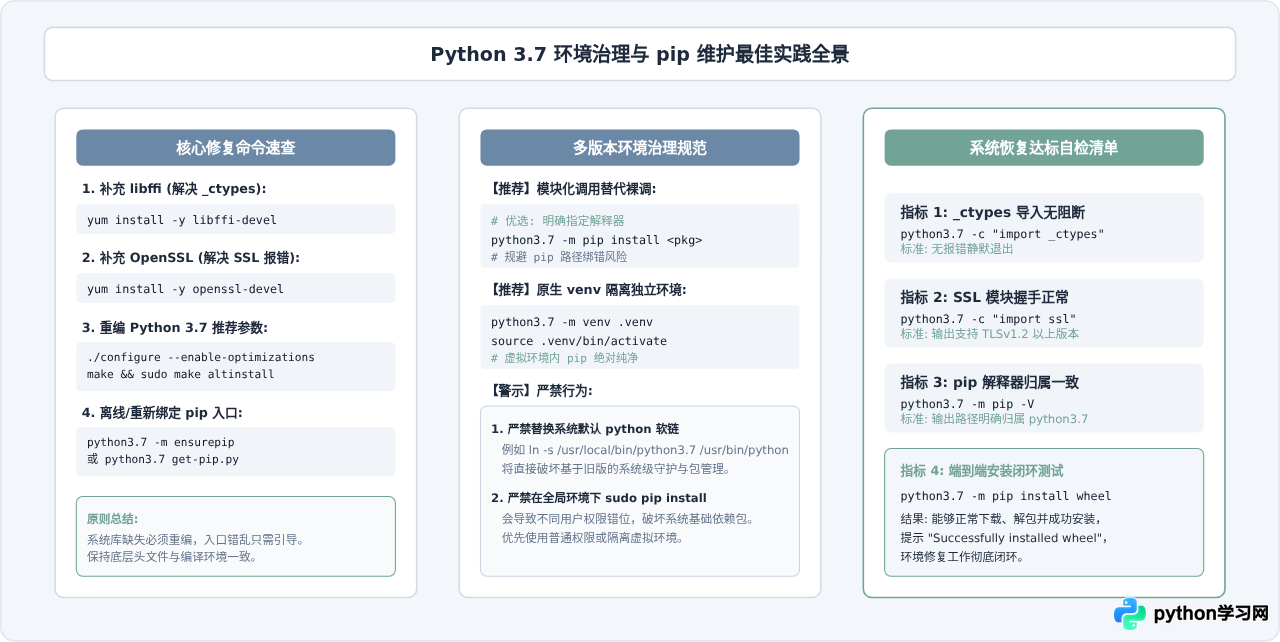
五、排查要点与避坑规范全景总结
为了便于后续排查与日常维护,将本次升级与修复的关键知识点归纳为以下操作清单:
- 编译前依赖先行:在 Linux 系统中,如果必须手动编译 Python 3.7,务必在执行
./configure前安装好gcc、make、libffi-devel、openssl-devel、zlib-devel。 - 警惕只装运行时不装开发头:许多 Linux 发行版将库与头文件拆分,例如只装
libffi无法解决_ctypes报错,必须安装带-devel或-dev后缀的软件包。 - 不要暴力重定向
/usr/bin/python:在某些发行版(如 CentOS 7)中,系统包管理器yum深度依赖 Python 2.7。一旦强行把python软链接改为 3.7,会导致系统基础包管理工具彻底瘫痪。 - 验证环节不可省:修复后,分别运行
python3.7 -c "import _ctypes"与python3.7 -c "import ssl"。两项均不输出任何异常,才代表底层扩展已经编译齐备。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









