

Python使用bcrypt库实现密码哈希与验证教程

bcrypt 库,实现自带动态盐值、计算成本可调的单向密码哈希存储与安全验证,防范彩虹表与硬件暴力破解。
一、为什么密码存储必须选择 bcrypt
传统哈希算法(例如 MD5、SHA-1 或普通的 SHA-256)设计初衷是高速校验数据完整性,GPU 每秒可完成数十亿次计算。如果将这类快速哈希用于密码保存,黑客在获取数据库转储后,能够利用预计算彩虹表或算力集群迅速撞库破解。
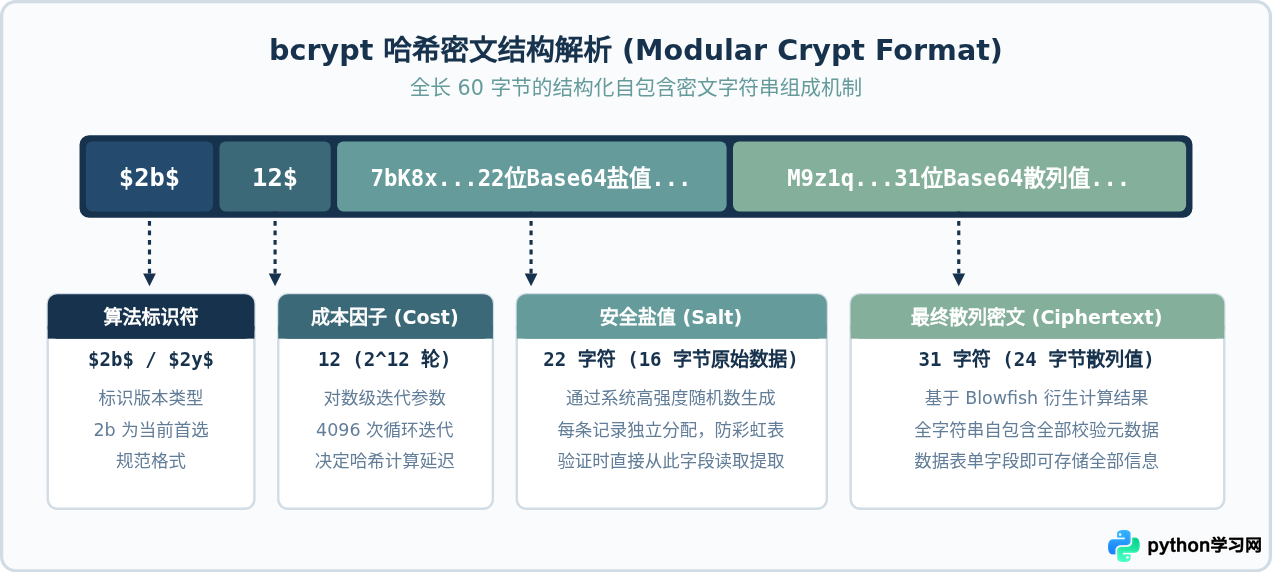
bcrypt 是一种专为密码散列设计的自适应单向函数,其底层基于 Eksblowfish 分组密码算法。它具备两大核心防御特性:
- 内置独立盐值(Salt):每次生成哈希时都会通过密码学安全伪随机数生成器产生独立盐值,彻底使预计算彩虹表失效。
- 自适应慢哈希(Work Factor / Rounds):可以通过调整计算轮数来控制哈希运算耗时。即使未来硬件算力大幅提升,系统也能通过调高迭代轮数保持破解抵御能力。
二、环境准备与库安装
在 Python 环境中,最标准、维护最活跃的 bcrypt 封装是官方维护的 C 语言扩展绑定库 bcrypt。
在终端中运行以下命令安装:
pip install bcrypt如果在使用过程中遇到系统提示缺少编译环境,通常可以直接使用 pip 获取官方预编译的 Wheel 二进制包,无需手动配置 C 编译器。安装完成后,在 Python 交互环境中确认可用:
python -c "import bcrypt; print(bcrypt.__version__)"三、密码哈希的核心实现:加盐与计算
在 bcrypt 中计算密码哈希分为两步:首先调用 bcrypt.gensalt() 生成随机盐,随后调用 bcrypt.hashpw() 计算密文。
bcrypt 是面向二进制字节流操作的底层安全库。用户输入的字符串密码(str)必须显式调用 .encode('utf-8') 转换成 bytes,直接传入 str 会抛出 TypeError。
以下为完整的密码哈希函数实现:
import bcrypt

def hash_password(plain_text_password: str, rounds: int = 12) -> str:
    """
    将明文密码转换为安全的 bcrypt 哈希字符串
    :param plain_text_password: 用户输入的明文密码
    :param rounds: 计算工作因子 (4 - 31 之间,推荐 12)
    :return: 格式化后的 60 字节哈希字符串
    """
    # 1. 将字符串转为 UTF-8 字节序列
    password_bytes = plain_text_password.encode('utf-8')

    # 2. 生成包含指定工作因子的随机盐 (返回 bytes)
    salt = bcrypt.gensalt(rounds=rounds)

    # 3. 计算哈希 (返回 bytes)
    hashed_bytes = bcrypt.hashpw(password_bytes, salt)

    # 4. 解码为 utf-8 字符串以便存入数据库文本列
    return hashed_bytes.decode('utf-8')

# 执行示例
demo_pwd = "MySecureP@ssw0rd!2026"
secure_hash = hash_password(demo_pwd)
print("生成的哈希串:", secure_hash)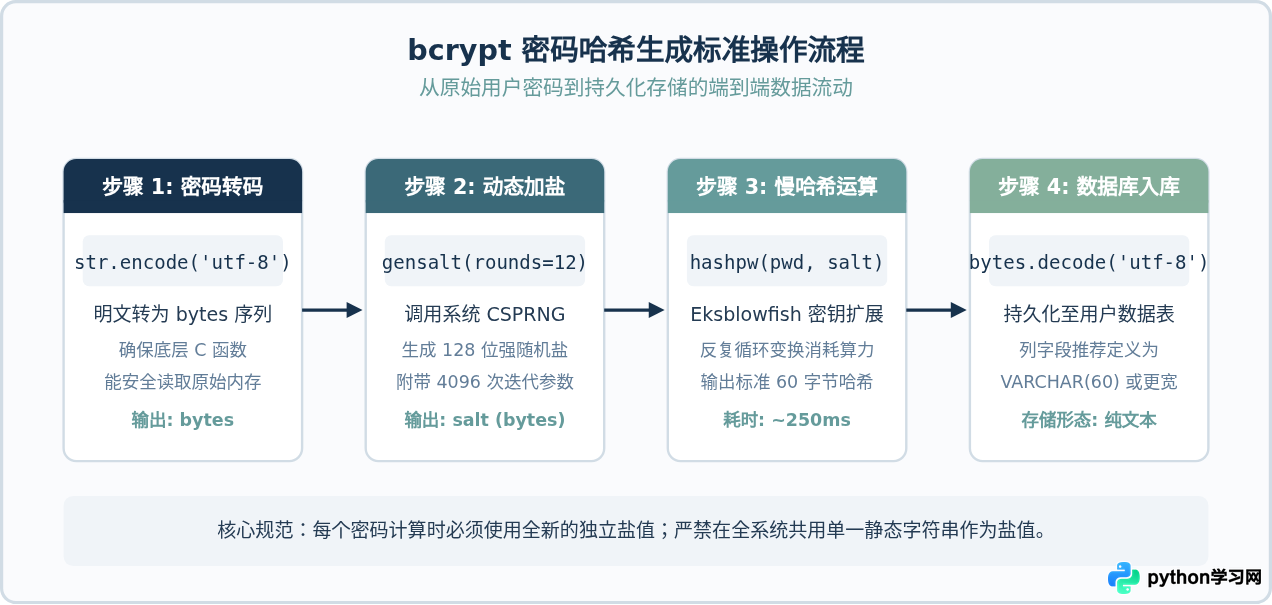
四、密码验证的正确姿势:常量时间比对
在用户登录或权限认证时,绝不能将用户输入的明文密码与已存哈希直接用 == 操作符比对。因为已存哈希中包含了每一次生成时的独立盐值,单独对输入密码哈希是无法匹配的。
正确的验证方法是调用 bcrypt.checkpw()。它会自动从已存储的哈希字符串中解析出原有的算法版本、工作因子和盐值,然后使用完全相同的参数对当前待验证的密码进行一次哈希运算,最后使用常量时间比较(Constant-time Comparison)算法判定两者是否一致。
import bcrypt

def verify_password(plain_text_password: str, stored_hash_str: str) -> bool:
    """
    校验明文密码是否与数据库中保存的哈希匹配
    :param plain_text_password: 用户登录时提交的明文密码
    :param stored_hash_str: 数据库中读取的 60 字节哈希字符串
    :return: True 验证通过,False 密码错误
    """
    try:
        # 转换输入明文与已有哈希为 bytes
        password_bytes = plain_text_password.encode('utf-8')
        hash_bytes = stored_hash_str.encode('utf-8')

        # 执行内部解析、重新散列与常量时间比对
        is_valid = bcrypt.checkpw(password_bytes, hash_bytes)
        return is_valid
    except (ValueError, TypeError):
        # 如果数据库存储的哈希格式损坏或被篡改,安全捕获异常并返回验证失败
        return False

# 测试验证
user_input_correct = "MySecureP@ssw0rd!2026"
user_input_wrong = "WrongPassword123"

print("正确密码验证结果:", verify_password(user_input_correct, secure_hash)) # 输出: True
print("错误密码验证结果:", verify_password(user_input_wrong, secure_hash))   # 输出: False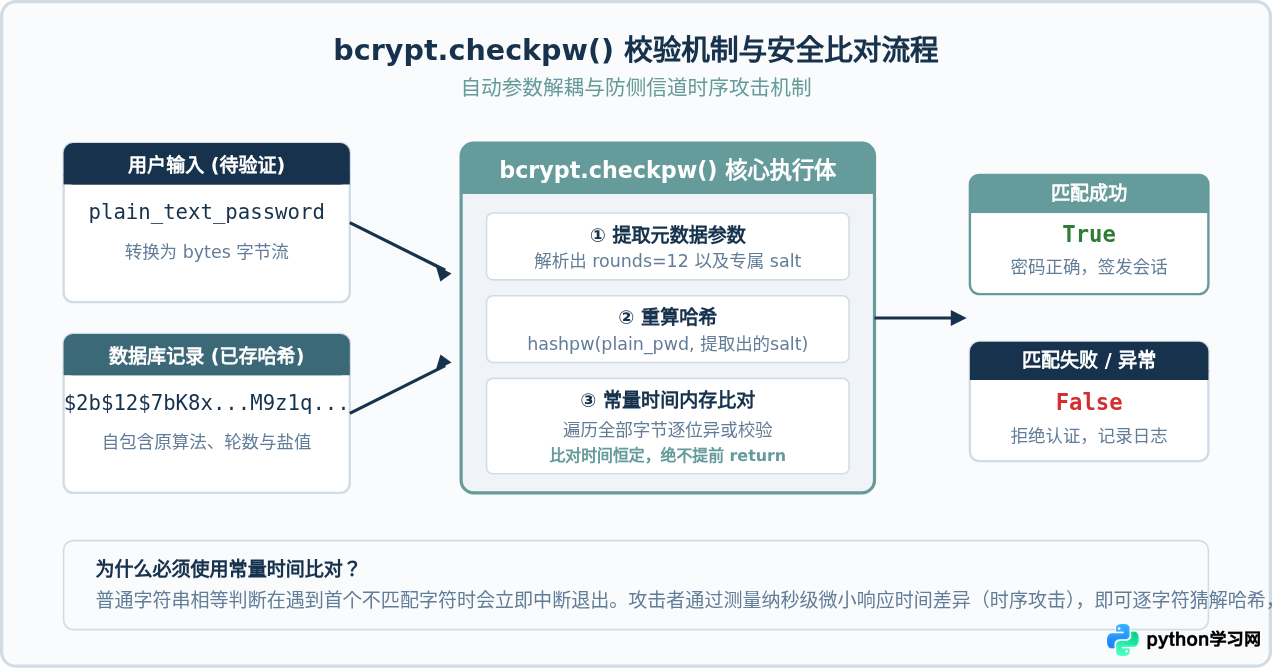
五、工程实践细节与高级调优
1. bcrypt 固有的 72 字节截断限制与应对方案
bcrypt 算法底层基于 Eksblowfish,其设计规格限定只对输入的前 72 字节生效。如果用户输入的密码长度超过 72 字节,超过部分将被直接丢弃忽略:
# 演示 72 字节截断现象
pwd_72 = "A" * 72
pwd_100 = "A" * 100

hash_72 = bcrypt.hashpw(pwd_72.encode(), bcrypt.gensalt())
# 以下验证结果将输出 True,因为多余的 28 个字符被忽略
print(bcrypt.checkpw(pwd_100.encode(), hash_72))
为了在支持极长密码(例如密码短语 passphrases)的同时消除截断安全隐患,推荐在送入 bcrypt 之前,先使用 SHA-256 对密码进行一次预哈希(Pre-hashing):
import hashlib
import bcrypt

def hash_password_safe(plain_text_password: str) -> str:
    # 先用 SHA-256 压缩为固定 32 字节的二进制摘要,彻底解除 72 字节限制
    sha256_digest = hashlib.sha256(plain_text_password.encode('utf-8')).digest()
    # 再传入 bcrypt 进行慢哈希
    hashed = bcrypt.hashpw(sha256_digest, bcrypt.gensalt(rounds=12))
    return hashed.decode('utf-8')

def verify_password_safe(plain_text_password: str, stored_hash: str) -> bool:
    sha256_digest = hashlib.sha256(plain_text_password.encode('utf-8')).digest()
    return bcrypt.checkpw(sha256_digest, stored_hash.encode('utf-8'))
2. 工作因子(Rounds)合理选择与基准测试
rounds 决定了迭代轮数 $2^{\text{rounds}}$。轮数每增加 1,哈希耗时就会翻倍。理想的配置应当是使单次密码哈希在生产服务器上的计算延迟保持在 200ms 至 400ms 之间。
| Rounds 参数 | 迭代计算次数 | 典型现代服务器延迟 | 建议应用场景 |
|---|---|---|---|
rounds=10 |
1,024 次 | 约 50ms - 80ms | 对响应时间极敏感的高并发内部系统 |
rounds=12 |
4,096 次 | 约 200ms - 350ms | 主流生产环境默认推荐值 |
rounds=14 |
16,384 次 | 约 800ms - 1.4s | 金融、高度机密凭证系统 |
3. 哈希平滑升级策略(Automatic Rehash)
随着硬件性能提升,原先设定的 rounds 参数未来可能变得不足以抵御暴力破解。系统无需对全量用户数据库进行离线重置,只需在用户日常登录成功后,检测已有哈希的轮数是否落后,并在当前请求中自动重新哈希与存储:
def login_and_upgrade(user_id: int, input_pwd: str, db_hash: str, target_rounds: int = 12):
    # 1. 首先验证密码是否正确
    if not bcrypt.checkpw(input_pwd.encode(), db_hash.encode()):
        return False, "密码错误"

    # 2. 检查已存哈希的 rounds 参数
    # bcrypt 哈希结构形如: $2b$10$xxxxxxxx... 第二段为 rounds
    parts = db_hash.split('$')
    current_rounds = int(parts[2]) if len(parts) > 2 else 0

    # 3. 如果当前轮数低于目标轮数,就地无缝升级
    if current_rounds < target_rounds:
        new_salt = bcrypt.gensalt(rounds=target_rounds)
        upgraded_hash = bcrypt.hashpw(input_pwd.encode(), new_salt).decode()
        # 执行数据库 UPDATE 语句: UPDATE users SET password_hash = upgraded_hash WHERE id = user_id
        print(f"用户 {user_id} 密码哈希已从轮数 {current_rounds} 升级至 {target_rounds}")

    return True, "登录成功"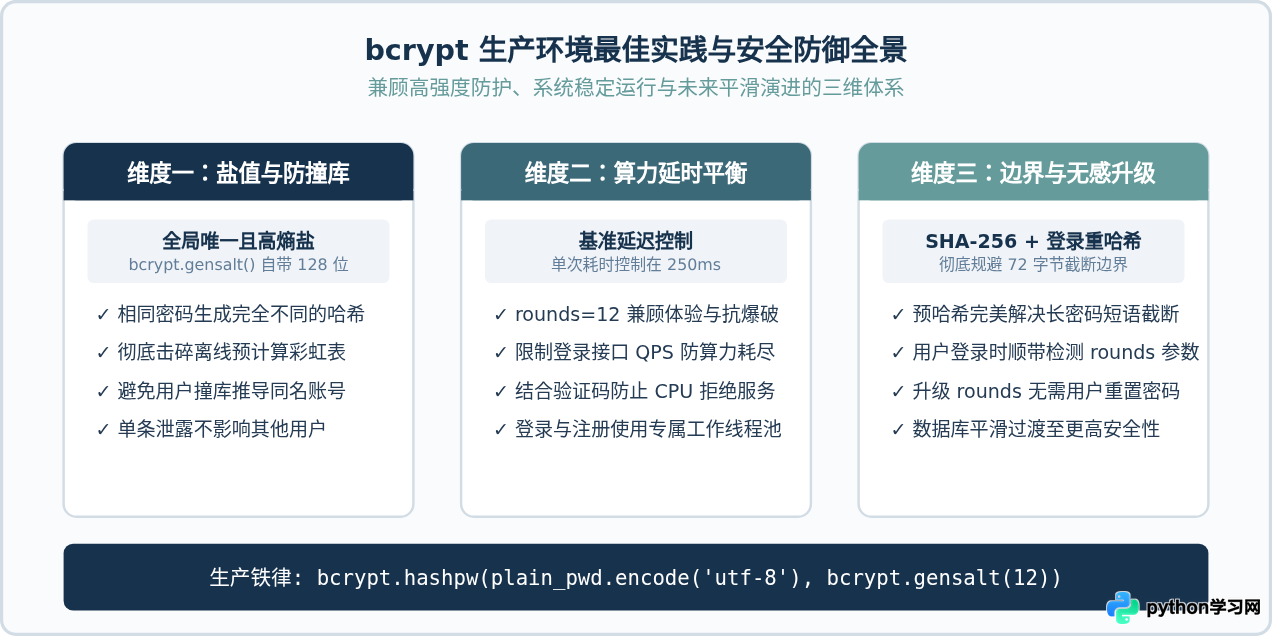
六、开发常见陷阱与排查总结
-
TypeError: a bytes-like object is required, not 'str':最常见的错误,未对密码字符串或哈希字符串调用
.encode('utf-8')。bcrypt 的所有底层参数都要求为bytes。 -
数据库字符字段长度截断:bcrypt 生成的标准哈希全长为 60 字符。如果数据表列被定义为
VARCHAR(32)或CHAR(40),密文将被截断损坏,导致之后执行checkpw时永远返回False或报ValueError: invalid salt。请务必将字段设为VARCHAR(60)或VARCHAR(255)。 -
手工拼接盐值:切勿使用
hashlib.md5(pwd + salt)之类的逻辑模拟加盐,也不要把系统生成的 salt 再次单独保存到数据库其他列。bcrypt 的哈希结果已经完整包含了 salt,单列存储即可。 - 忽视 CPU 负载:因为慢哈希在验证时需要消耗约 200ms 的 CPU 密集算力,对外暴露的登录接口必须配备严格的防暴力破解与频率限制(Rate Limiting)机制,防止黑客通过并发大量虚假登录请求耗尽服务器算力。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









